Fonctions réseau cloud natives (CNF) BIG-IP
Intégrés à BIG-IP Cloud-Native Edition, les CNF BIG-IP fournissent des services éprouvés de gestion du trafic et de sécurité BIG-IP sous forme de fonctions réseau natives de Kubernetes. Simplifiez les opérations, adaptez dynamiquement la capacité et modernisez les infrastructures des fournisseurs de services et des entreprises.
Intégrez les services BIG-IP à Kubernetes
Déployez les services BIG-IP de mise à disposition d’applications, de réseau et de sécurité sous forme de CNF natives de Kubernetes. Automatisez les opérations à l’aide des API Kubernetes, adaptez les ressources à la demande et regroupez les services critiques sur un plan de données BIG-IP éprouvé pour les environnements des fournisseurs de services et des entreprises.
Exploitez Kubernetes de manière native
Utilisez des API déclaratives et l’orchestration Kubernetes pour automatiser le déploiement et les opérations liées au cycle de vie.
Faites évoluer efficacement vos ressources
Adaptez les services cloud natifs à l’évolution du trafic tout en optimisant l’utilisation de l’infrastructure.
Consolidez les services critiques
Regroupez les services de mise à disposition d’applications, de pare-feu, de protection contre les attaques DDoS, de CGNAT, de DNS, de gestion des politiques et du trafic.
Étendez les fonctionnalités éprouvées de BIG-IP
Intégrez les fonctionnalités familières de BIG-IP aux environnements Kubernetes modernes sans recourir à des machines virtuelles.
Modernisez les services réseau grâce à l’agilité cloud native
Opérations cloud natives
Automatisez le déploiement et la gestion du cycle de vie
Utilisez les API Kubernetes, les ressources personnalisées, Helm et les workflows CI/CD pour déployer, configurer, mettre à l’échelle et mettre à niveau les CNF BIG-IP. Un plan de contrôle Kubernetes commun réduit les processus manuels et aide les équipes à moderniser leurs opérations sans conserver la complexité de la gestion du cycle de vie propre aux machines virtuelles.
Évolutivité élastique
Adaptez les services à la demande
Faites évoluer indépendamment les ressources du plan de données et utilisez une répartition du trafic native du cloud pour adapter la capacité aux fluctuations de la demande. Optimisez l’utilisation de l’infrastructure tout en maintenant les performances et la résilience requises pour les charges de travail à fort volume des fournisseurs de services, de l’edge et des entreprises.
Consolidation des services
Unifiez les services BIG-IP critiques dans Kubernetes
Regroupez la fourniture d’applications, le CGNAT, le DNS, le pare-feu AFM, la protection contre les attaques DDoS, l’IPS, les politiques d’abonnés PEM et l’orientation du trafic au sein d’une architecture conteneurisée partagée. Réduisez le nombre de sauts dans la chaîne de services, la charge liée à l’infrastructure et les silos opérationnels, tout en étendant à Kubernetes les fonctionnalités BIG-IP que vous connaissez déjà.
Gestion unifiée du trafic et de la sécurité
Protégez le trafic critique grâce à la sécurité BIG-IP
Appliquez des règles de pare-feu avec état, une protection contre les attaques DDoS, un système de prévention des intrusions, des services de renseignement sur les adresses IP et une connectivité sécurisée au trafic cloud natif. Assurez une protection au plus près des applications et des services réseau, tout en conservant l’évolutivité et le contrôle nécessaires aux environnements Kubernetes distribués.
Fonctionnalités principales
Opérations natives de Kubernetes
Déployez et gérez des services à l’aide des API Kubernetes.
Livraison d’applications
Équilibrage de charge L4 à L7 pour les applications et les services.
Network security
Pare-feu, protection contre les attaques DDoS, système de prévention des intrusions (IPS) et renseignement sur les adresses IP.
NAT de niveau opérateur
Faites évoluer la traduction IPv4/IPv6 et l’utilisation des adresses.
DNS et GSLB
Accélérez la résolution DNS et acheminez le trafic à l’échelle mondiale.
Application des politiques
Appliquez des politiques de trafic adaptées aux abonnés.
Orientation du trafic
Répartissez efficacement les flux entre les pods CNF.
Connectivité sécurisée
Protégez le trafic grâce à l’IPsec natif du cloud.
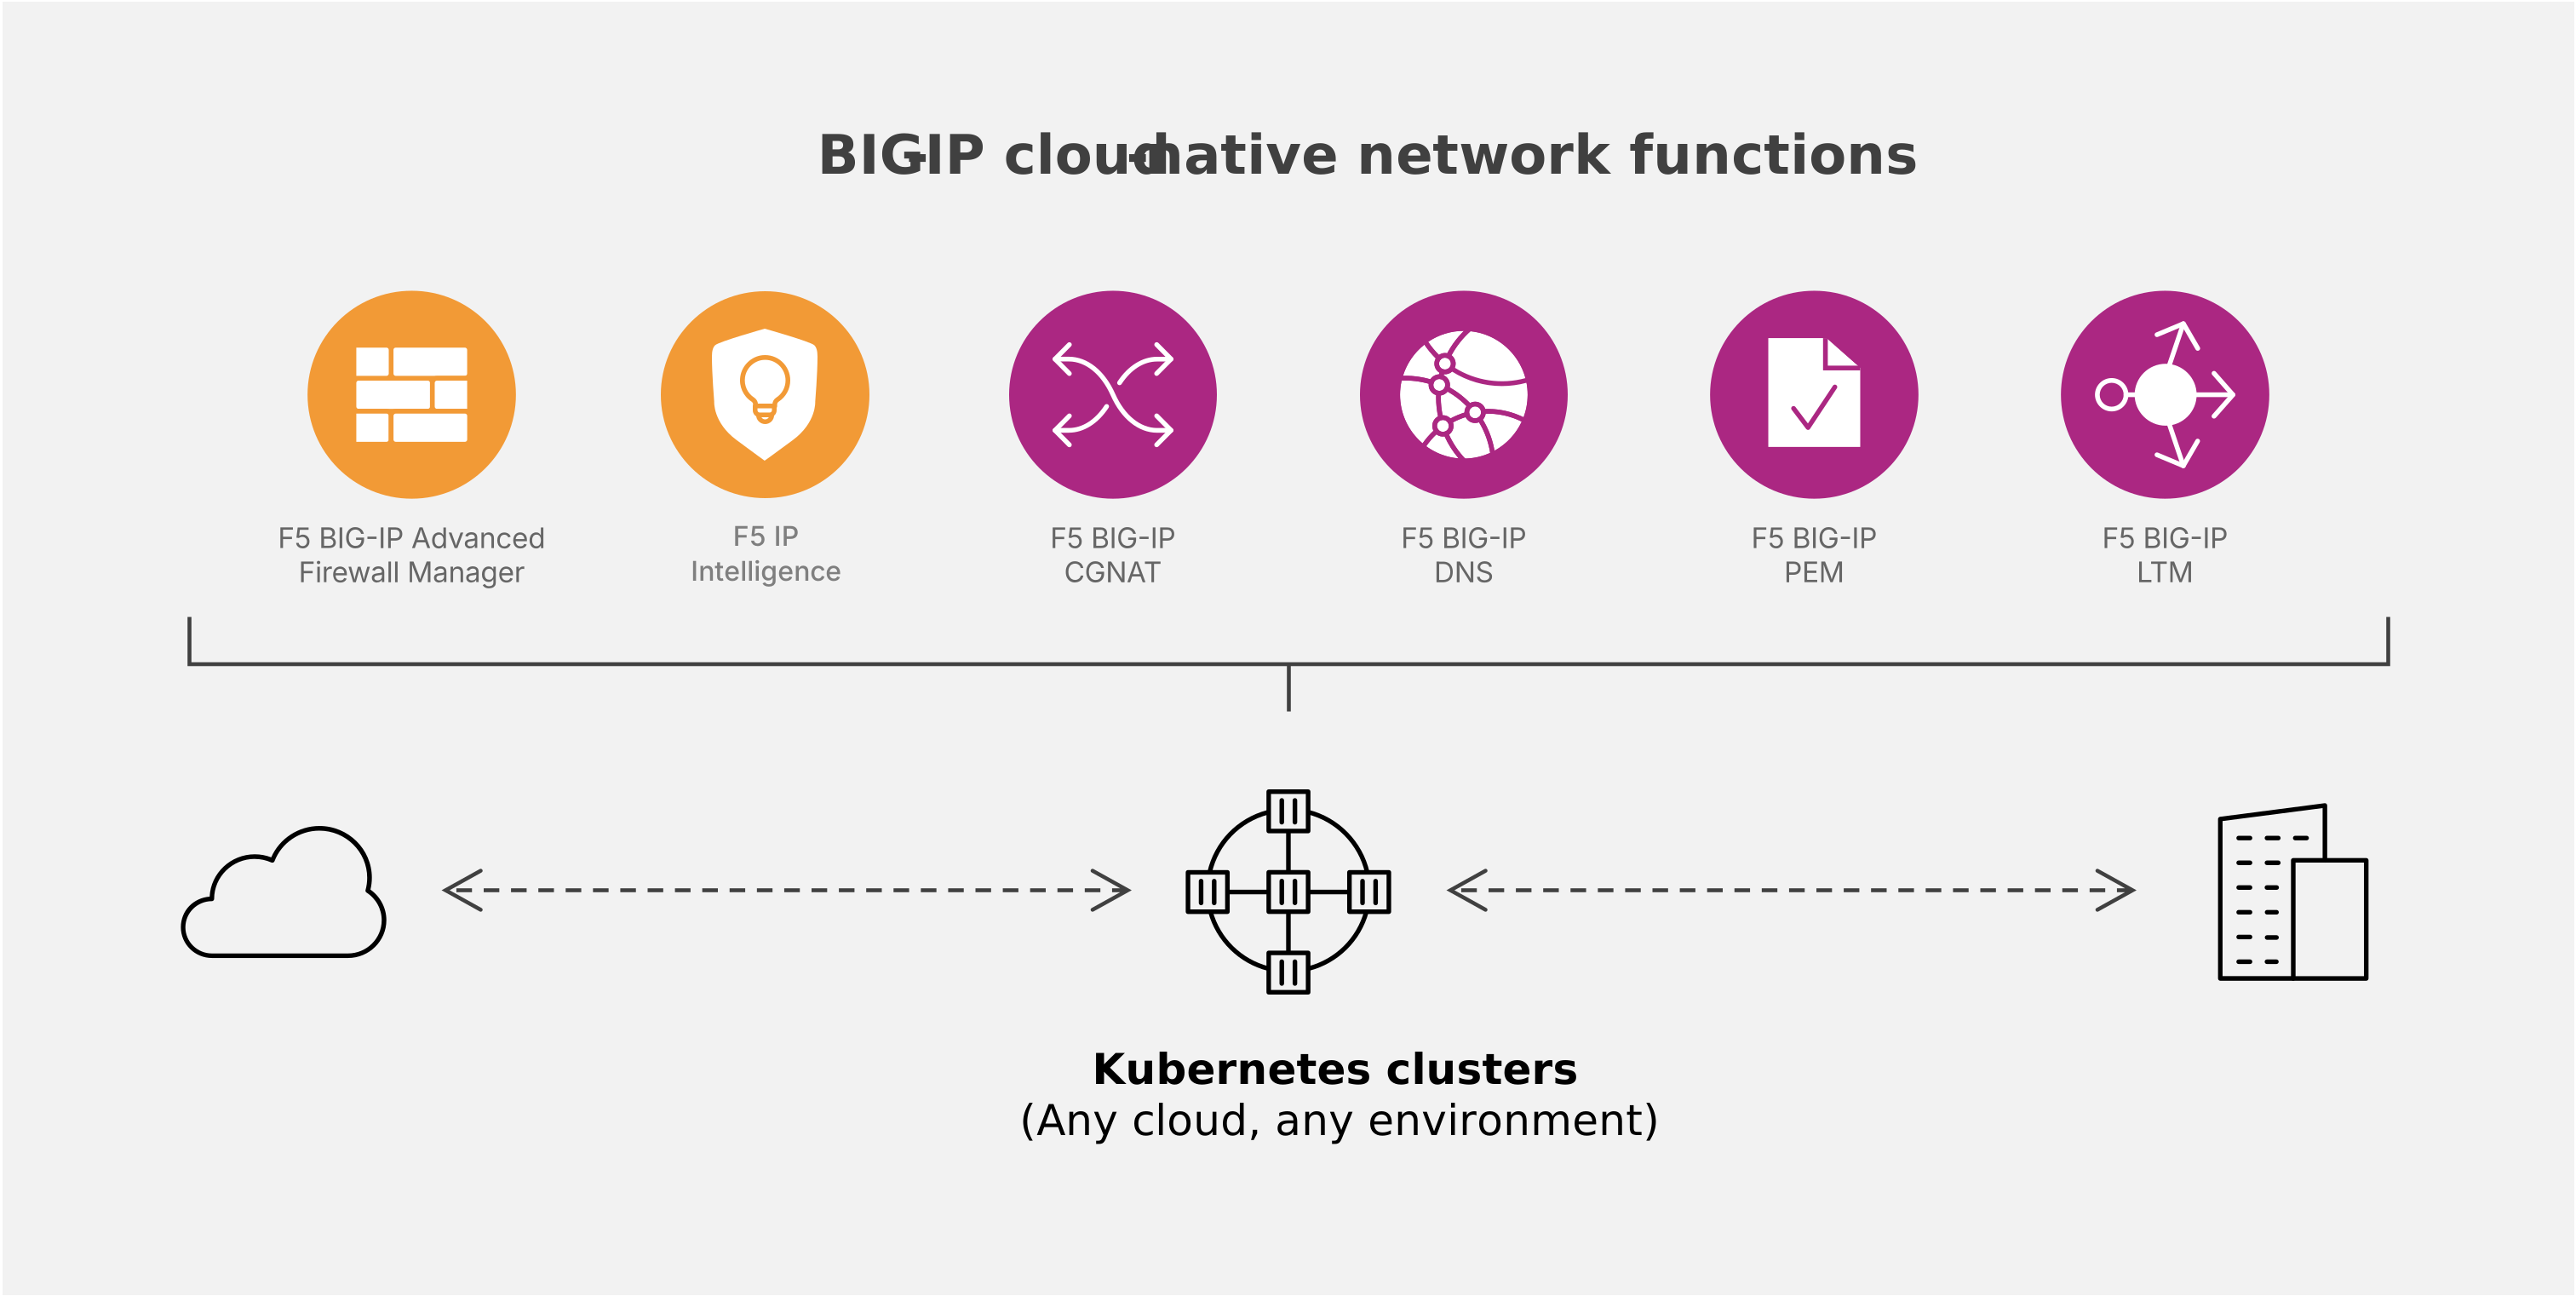
Fonctions réseau cloud natives BIG-IP
Services cloud natifs modulaires pour Kubernetes
Déployez des CNF là où Kubernetes s’exécute
Déployez des CNF partout où Kubernetes s’exécute
Exécutez les CNF BIG-IP sur des plateformes Kubernetes prises en charge, déployées sur une infrastructure bare metal. Utilisez Helm et les API Kubernetes pour assurer la cohérence du déploiement et de la gestion du cycle de vie.
Cloud privé
Modernisez les applications d’entreprise ainsi que les services de gestion et de sécurisation du trafic dans les centres de données privés, tout en alignant les opérations sur les workflows Kubernetes existants.
Fournisseur de services et périphérie
Déployez des services cloud natifs de gestion du trafic, de sécurité, de DNS et de gestion des abonnés dans les environnements de cœur de réseau 5G, N6/SGi-LAN, MEC, haut débit et edge.
Cloud public
Étendez les services CNF aux environnements Kubernetes de cloud public pris en charge pour les applications cloud natives et des opérations multicloud cohérentes.
Accélération par DPU
Utilisez l’accélération DPU pour les services et configurations pris en charge afin de décharger le traitement du trafic et de préserver les ressources de l’hôte.
Alliances technologiques
Étendez votre infrastructure cloud native avec des partenaires de confiance
Optimisez la mise en réseau Kubernetes du cœur jusqu’à la périphérie
F5 collabore avec des partenaires d’infrastructure de premier plan afin de simplifier et d’accélérer les déploiements cloud natifs. Exécutez les CNF BIG-IP sur Red Hat OpenShift et Microsoft Azure Operator Nexus, et tirez parti de l’accélération des DPU NVIDIA BlueField pour les services et cas d’usage pris en charge qui nécessitent davantage de performances, d’efficacité et d’évolutivité de l’infrastructure.
Ressources
Entreprise et Kubernetes
Prestataire de services
Ressources techniques
DOCUMENT CLOUD
DOCUMENT CLOUD
DOCUMENT CLOUD
DOCUMENT CLOUD
Mises à jour des versions
Actualités et blogs
FAQ
Les fonctions réseau cloud natives (CNF) BIG-IP sont des services modulaires de gestion et de sécurisation du trafic BIG-IP conçus pour s’exécuter nativement dans Kubernetes. Dans le cadre de BIG-IP Cloud-Native Edition, les CNF utilisent les API et l’orchestration Kubernetes pour automatiser le déploiement, la mise à l’échelle, la configuration et la gestion du cycle de vie.
Les fonctions réseau cloud natives de BIG-IP constituent un élément central de BIG-IP Cloud-Native Edition. Cloud-Native Edition réunit les CNF BIG-IP, BIG-IP Next for Kubernetes et BIG-IP eBPF Observability afin d’assurer la gestion du trafic, la sécurité, la mise à disposition des applications, les services d’infrastructure et la visibilité dans les environnements Kubernetes. Les CNF fournissent les services modulaires BIG-IP au sein de cette architecture Cloud-Native Edition plus globale.
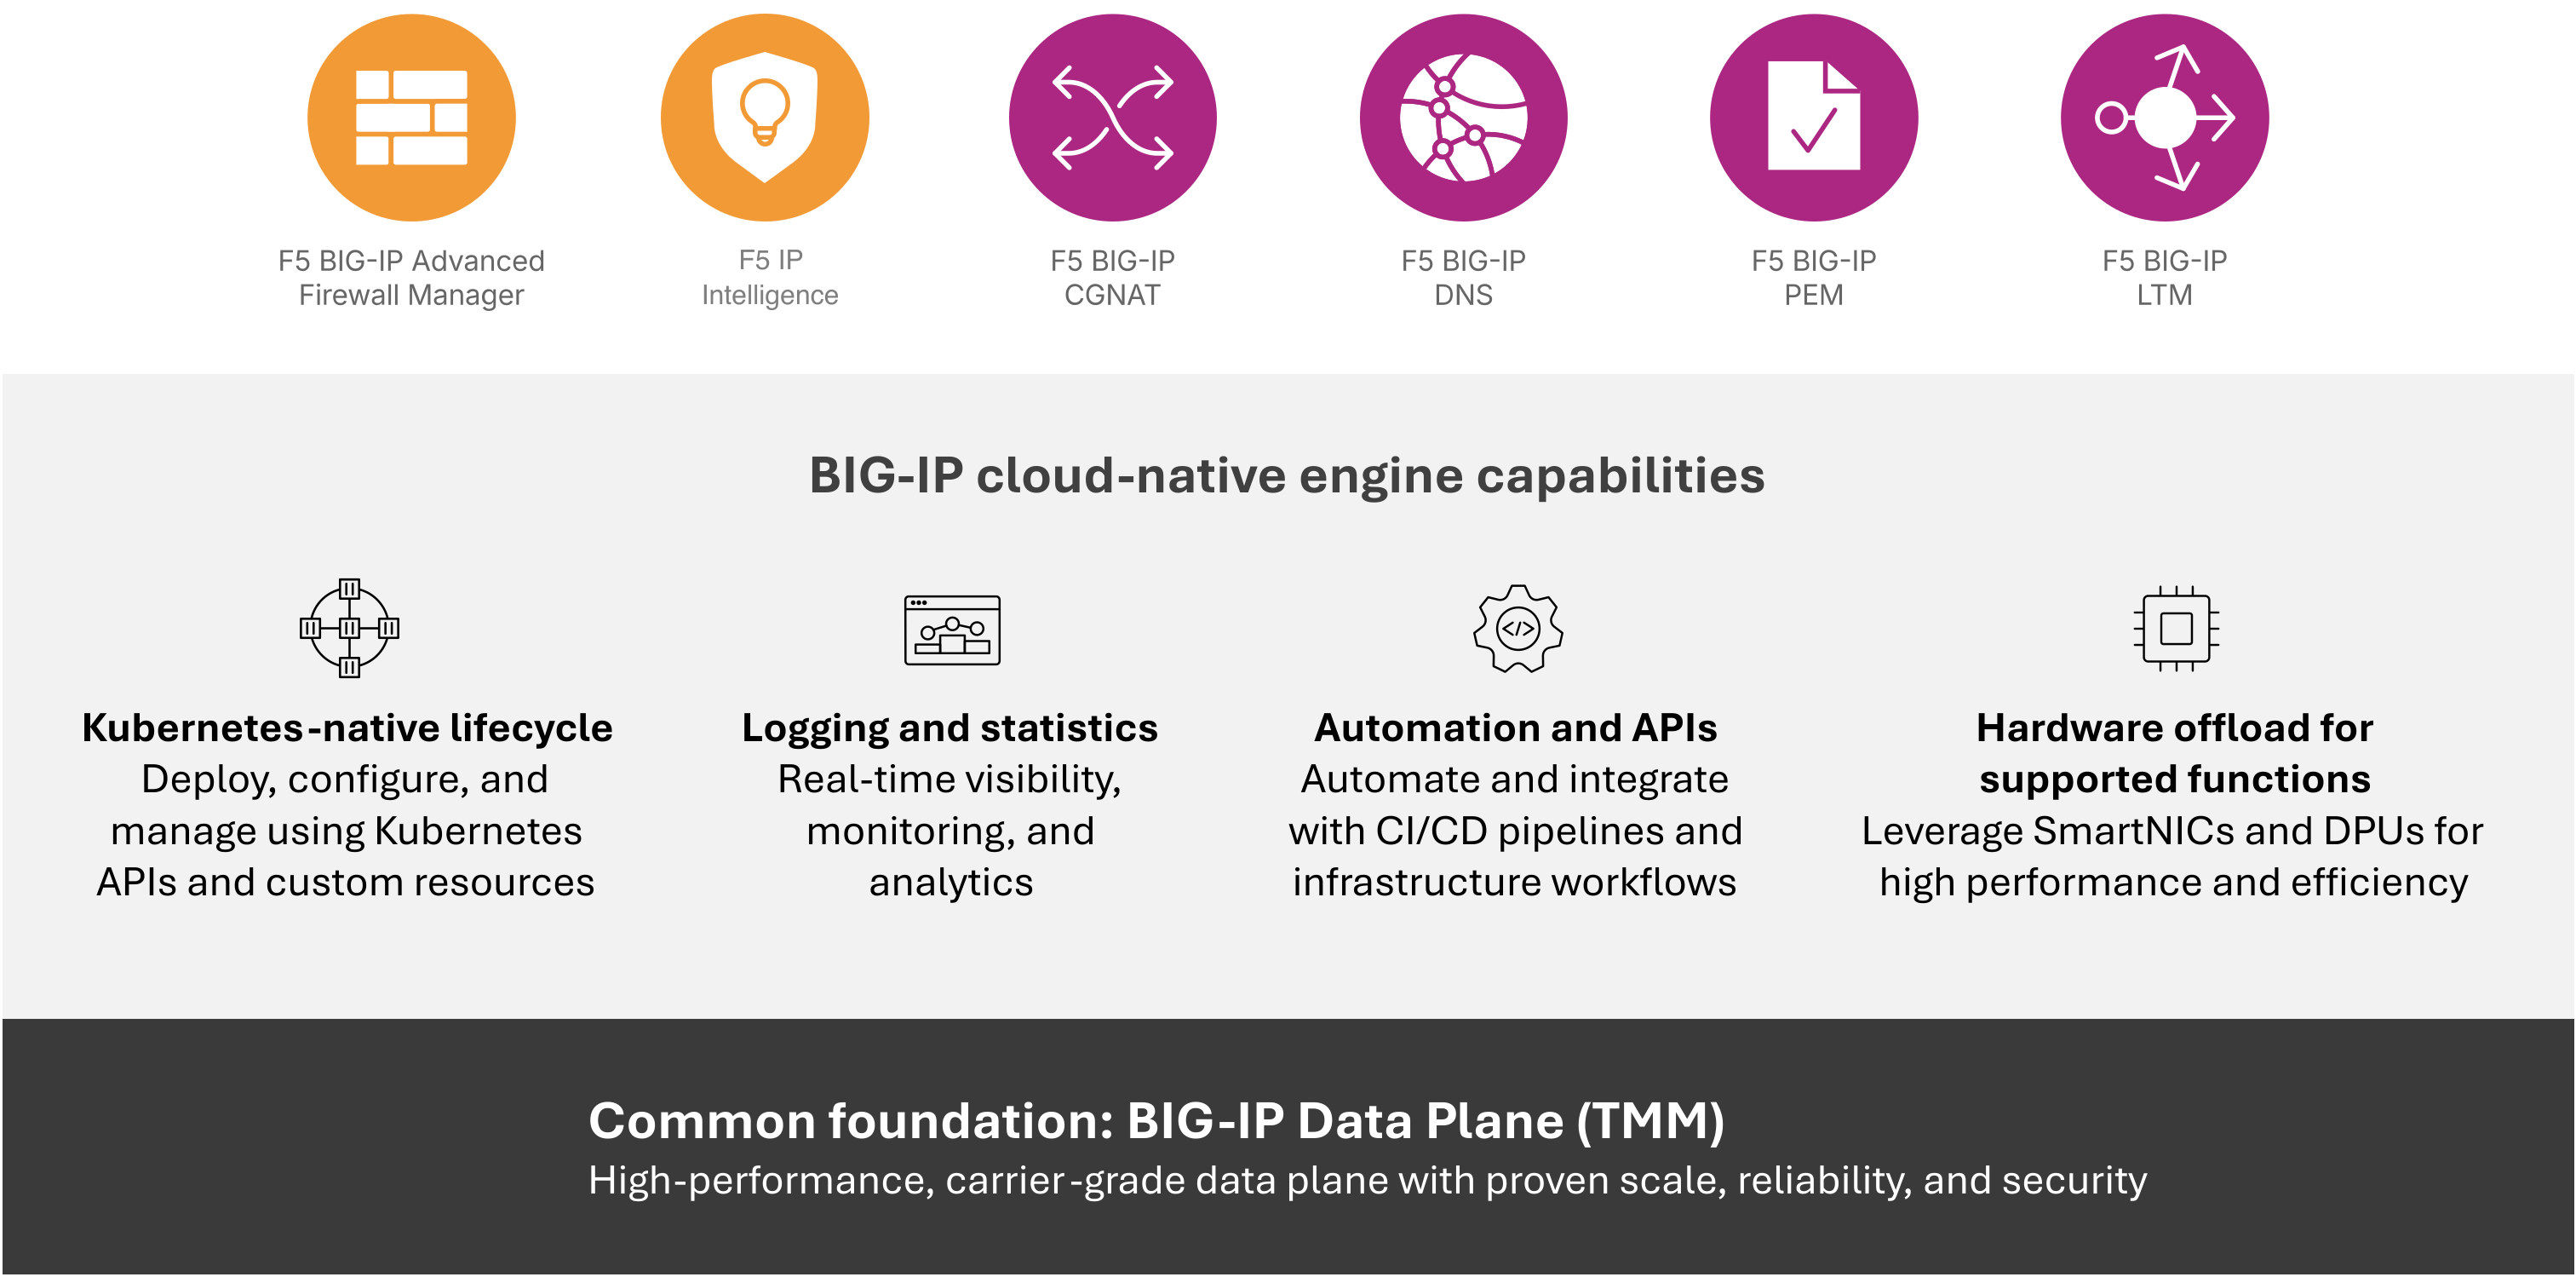
Les CNF BIG-IP prennent en charge la fourniture d’applications cloud natives, le pare-feu AFM et la protection contre les attaques DDoS, la prévention des intrusions, la traduction d’adresses réseau de classe opérateur (CGNAT), le DNS et l’équilibrage de charge global des serveurs, les politiques PEM tenant compte des abonnés, l’orientation du trafic et la connectivité sécurisée. Les fonctionnalités disponibles varient selon la version et la configuration du déploiement.
Les CNF s’exécutent sous forme de services conteneurisés gérés par Kubernetes, plutôt que d’intégrer les fonctions réseau dans des machines virtuelles. Cette approche permet une automatisation native de Kubernetes, une mise à l’échelle horizontale, une allocation plus granulaire des ressources et une gestion indépendante du cycle de vie, tout en réduisant la surcharge d’infrastructure associée aux déploiements basés sur des machines virtuelles.
Les CNF BIG-IP prennent en charge la gestion du trafic et la distribution d’applications cloud natives, la protection par pare-feu et contre les attaques DDoS, la prévention des intrusions, la traduction d’adresses réseau de classe opérateur (CGNAT), la mise en cache DNS, le pare-feu DNS, l’équilibrage global de la charge des serveurs (GSLB), l’application de politiques tenant compte des abonnés, l’orientation du trafic et la connectivité sécurisée. Les fonctionnalités disponibles varient selon la version et la configuration du déploiement.
Non. Les fournisseurs de services utilisent les CNF BIG-IP pour des cas d’usage tels que le cœur de réseau 5G, le N6/SGi-LAN, le CGNAT, la mise en cache DNS, le pare-feu DNS, le GSLB, la protection contre les attaques DDoS assurée par le pare-feu AFM et les politiques PEM pour les abonnés. Les entreprises peuvent utiliser la même architecture cloud native pour la gestion du trafic, la fourniture d’applications, la sécurité réseau, le DNS, la connectivité sécurisée et d’autres services basés sur Kubernetes nécessitant les capacités évolutives de BIG-IP.
Les CNF BIG-IP peuvent s’exécuter sur des plateformes Kubernetes prises en charge dans des environnements de cloud privé, de cloud de fournisseur de services, de cœur de réseau et de périphérie. Les déploiements pris en charge incluent des plateformes Kubernetes telles que Red Hat OpenShift, Robin et AON, ainsi que d’autres environnements Kubernetes validés, avec une accélération matérielle disponible pour les configurations compatibles.