Faites évoluer vos clusters d’IA sécurisés grâce aux solutions réseau des partenaires cloud NVIDIA
Augmentez le débit, renforcez l’isolation des locataires et préservez les ressources processeur de l’hôte grâce à F5 BIG-IP Next for Kubernetes sur les DPU NVIDIA BlueField-3, conçu pour l’architecture réseau commune NVIDIA Cloud Partner.
Accélérez et sécurisez la mise en réseau Kubernetes pour l’IA
F5 BIG-IP Next for Kubernetes s’exécute sur les DPU NVIDIA BlueField-3 afin d’offrir des entrées et sorties hautes performances, une sécurité intégrée et une gestion du trafic tenant compte des applications pour les clusters d’IA mutualisés. Le déchargement du traitement réseau et de sécurité vers le DPU préserve les ressources CPU de l’hôte pour les charges de travail d’IA.
Principaux avantages
Accélérez les flux entrants et sortants
Utilisez NVIDIA DOCA et l’accélération matérielle des DPU BlueField-3 pour fournir une connectivité réseau à haut débit et à faible latence aux charges de travail d’entraînement et d’inférence de l’IA.
Déchargez les processeurs hôtes des tâches de sécurité
Déportez les listes de contrôle d’accès (ACL) du pare-feu et l’atténuation des attaques DDoS vers les DPU BlueField-3 afin de protéger les charges de travail d’IA sensibles sans mobiliser les précieuses ressources processeur des hôtes.
Isolez les locataires à grande échelle
Associez les espaces de noms Kubernetes à des chemins réseau segmentés et appliquez des politiques dédiées de sécurité et de gestion du trafic dans des clusters d’IA mutualisés.
Automatisez grâce aux API natives de Kubernetes
Utilisez l’API Gateway de la CNCF, les opérateurs et les CRD pour automatiser le déploiement, tout en étendant Kubernetes avec des fonctionnalités de réseau et de sécurité adaptées aux centres de données.
Ce que vous apprendrez dans cette architecture de référence
Concevoir la fabric NCP
Comprenez la conception du réseau convergé, le positionnement des DPU NVIDIA BlueField-3, la segmentation EVPN-VXLAN et la connectivité BGP.
Déployer des services accélérés
Configurez les DPU, les nœuds Kubernetes et les VLAN de sortie, les services de l’API Gateway, ainsi que les flux entrants et sortants accélérés.
Opérez en toute sécurité à grande échelle
Appliquez l’isolation des locataires, les politiques de pare-feu, la télémétrie, la journalisation, le dépannage et la capture du trafic en temps réel.
DE L’ARCHITECTURE AUX OPÉRATIONS
Créez un réseau Kubernetes haute performance pour l’IA
Télécharger l’architecture de référenceAu cœur de l’architecture de référence
Architecture
Concevez une fabric NVIDIA NCP sécurisée et accélérée
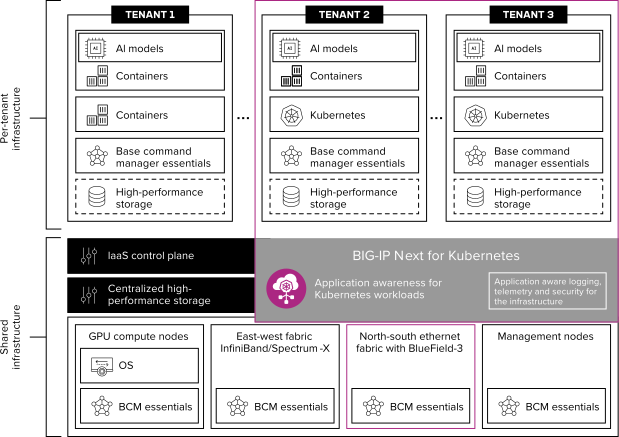
Découvrez comment F5 BIG-IP Next for Kubernetes s’exécute sur les DPU NVIDIA BlueField-3 au sein de l’architecture NVIDIA NCP Common Networking. Cette conception associe le contexte des applications et des espaces de noms Kubernetes à des flux entrants et sortants accélérés, à la segmentation EVPN-VXLAN, au routage BGP, aux politiques de sécurité et à l’observabilité dans des clusters d’IA mutualisés.
Déploiement et opérations
Déployer et exploiter des services accélérés par DPU
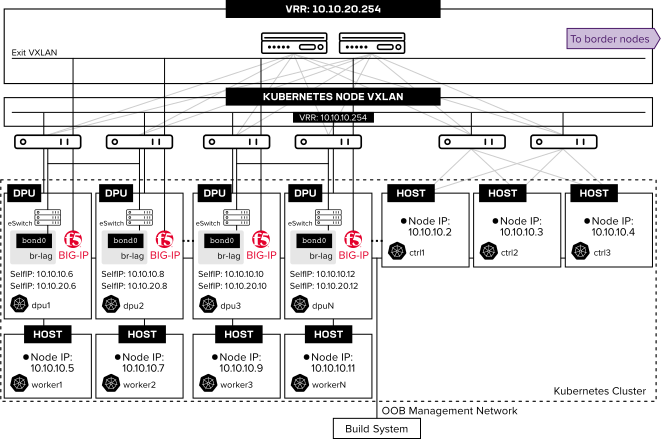
Suivez le modèle de déploiement pour les DPU BlueField-3, la mise en réseau convergée, les VLAN et les services de plan de données BIG-IP. L’architecture de référence couvre également l’accélération du trafic entrant et sortant, la configuration native de Kubernetes, les politiques de pare-feu, la programmabilité, la télémétrie, la journalisation, le dépannage et des exemples de configurations de déploiement.
Conception de réseau convergé
Connectez les ressources de calcul, le stockage haute performance, les outils de gestion et les services de périphérie au moyen d’une infrastructure réseau NVIDIA NCP Common Networking homogène.
Déploiement du DPU BlueField-3
Configurez le mode DPU, l’agrégation de liens eSwitch avec accélération matérielle, OVS accéléré par DOCA et les fonctions évolutives pour les services de plan de données BIG-IP.
Entrées et sorties accélérées
Faites évoluer l’ingress Kubernetes et l’egress tenant compte des espaces de noms, tout en déchargeant les processeurs hôtes du traitement du trafic grâce aux DPU NVIDIA BlueField-3.
Sécurité mutualisée
Appliquez une segmentation propre à chaque locataire, des politiques de pare-feu, des mesures d’atténuation des attaques DDoS, la traduction d’adresses réseau et des contrôles programmables du trafic.
Observabilité et facilité de support
Utilisez OpenTelemetry, la journalisation native du cloud, des diagnostics contrôlés par RBAC, la collecte des journaux pour le support et la capture du trafic en temps réel.
Questions fréquentes
Il explique comment déployer F5 BIG-IP Next for Kubernetes au sein de l’architecture NVIDIA Cloud Partner Common Networking. Il aborde l’intégration des DPU BlueField-3, la mise en réseau convergée, l’accélération des flux entrants et sortants de Kubernetes, l’isolation des locataires, la sécurité, l’automatisation et l’observabilité.
Cette solution est conçue pour les architectes réseau, les ingénieurs plateforme, les administrateurs Kubernetes, les équipes de sécurité et les opérateurs d’infrastructure qui créent des environnements d’IA mutualisés et cloud natifs reposant sur une infrastructure NVIDIA NCP.
F5 BIG-IP Next for Kubernetes utilise NVIDIA DOCA et l’accélération matérielle BlueField-3 pour traiter le trafic entrant et sortant, l’équilibrage de charge et la traduction d’adresses réseau sur le DPU. Cela réduit la dépendance aux ressources du processeur hôte tout en prenant en charge un trafic applicatif à haut débit et à faible latence.
L’architecture associe les espaces de noms Kubernetes et le contexte applicatif à des chemins réseau segmentés. Les équipes peuvent appliquer des politiques de pare-feu propres à chaque locataire, une protection contre les attaques DDoS, la traduction d’adresses, une logique métier, la télémétrie et la journalisation, tout en isolant les charges de travail au sein d’une infrastructure d’IA partagée.
L’architecture comprend F5 BIG-IP Next for Kubernetes, des DPU NVIDIA BlueField-3, NVIDIA DOCA, EVPN-VXLAN, BGP, l’API Gateway de la CNCF, des opérateurs Kubernetes et des CRD, une mise en réseau OVS accélérée, OpenTelemetry et une journalisation cloud native.
Oui. Il comprend des schémas de topologie et des exemples de configuration pour le mode DPU BlueField-3, l’installation de BFB, l’agrégation de liens eSwitch, OVS accéléré par DOCA, les fonctions évolutives, les nœuds Kubernetes et les VLAN de sortie, les services d’entrée et de sortie, ainsi que le peering BGP.