F5 WAF for BIG-IP
Protégez vos applications, vos API et vos données contre les attaques les plus courantes, telles que l’exploitation de vulnérabilités zero-day, les attaques DoS au niveau applicatif, les campagnes malveillantes, la prise de contrôle d’applications et les bots.
Sécurisez vos applications et vos API avec F5 WAF for BIG-IP
Identifiez et bloquez les attaques qui échappent aux autres WAF
Protégez vos applications grâce à l’analyse comportementale, à l’atténuation des attaques DoS de couche 7, au chiffrement des données sensibles au niveau applicatif, aux services de renseignement sur les menaces et à la sécurité des API.
- Attaques de la couche applicative - Les attaques de la couche applicative peuvent contourner les solutions de sécurité fondées sur les signatures et la réputation.
- Attaques contre les applications web et les API - L’adoption rapide des API fait apparaître de nouvelles surfaces d’attaque applicatives et accroît le niveau de menace (par exemple : API GraphQL, Top 10 de l’OWASP).
- Automatisation de la sécurité pour le DevOps - Accélérez la mise sur le marché des applications tout en réduisant les coûts et en renforçant l’efficacité de la sécurité.
- Campagnes d’attaques ciblées - Il est difficile de détecter les campagnes d’attaques en cours à partir d’attaques isolées.
- Attaques automatisées et bots - Les attaques automatisées et les bots peuvent saturer les ressources des applications.
- Vol d’identifiants - Attaques visant à dérober les identifiants d’accès aux applications ou à exploiter des comptes compromis.
- Sécurisez les nouvelles surfaces d’attaque : Protégez le trafic du protocole Model Context Protocol (MCP), au cœur de l’IA agentique, contre les vulnérabilités critiques du Top 10 OWASP MCP.
Présentation du produit
Des options de déploiement et de gestion flexibles adaptées à vos besoins
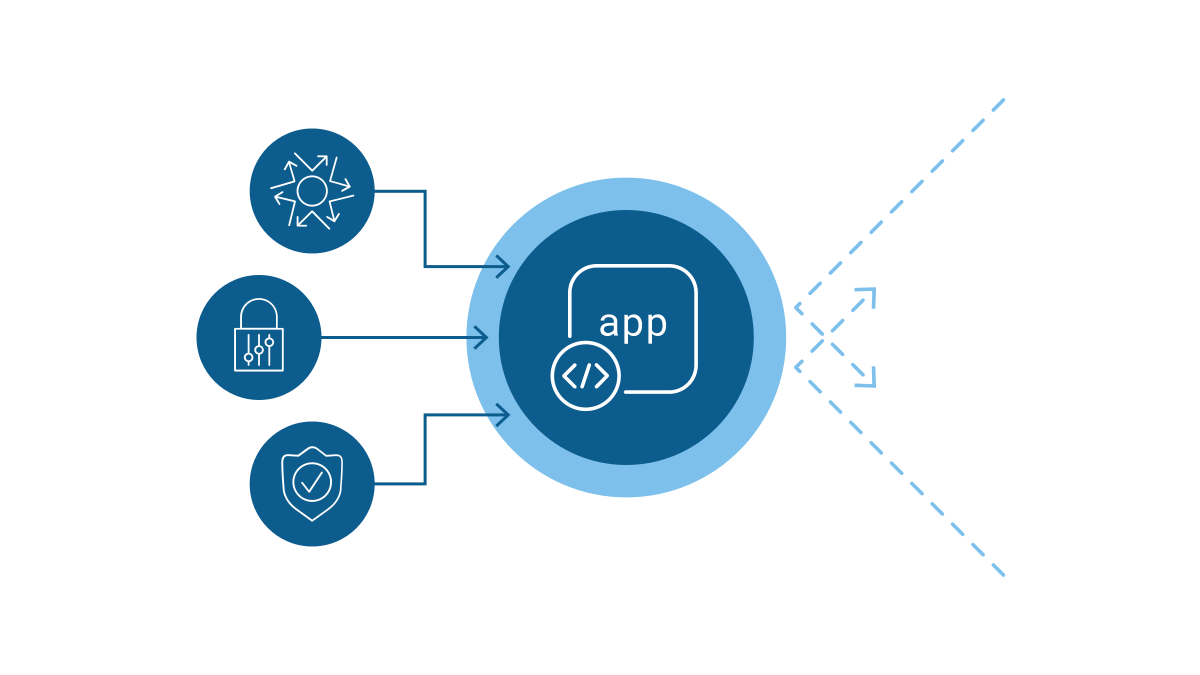
F5 WAF for BIG-IP détecte et bloque les attaques qui échappent aux autres WAF. F5 WAF for BIG-IP propose un tableau de bord dynamique dédié pour assurer la conformité face aux menaces du Top 10 de l’OWASP, des configurations guidées pour les cas d’usage courants des WAF, un moteur d’apprentissage et la création de politiques personnalisées, ainsi que des politiques de sécurité granulaires pour les microservices et les API.
Logiciels
Déployez sur l’un des principaux hyperviseurs dans votre centre de données ou votre cloud privé.
Cloud public
Disponible auprès de certains fournisseurs de cloud public, notamment Amazon Web Services (AWS), Microsoft Azure ou Google Cloud Platform.
Matériel
Fonctionne sur du matériel haute performance pour protéger vos applications.
Fonctionnalités clés
Prise en charge des plateformes et intégrations
Principaux éditeurs de logiciels indépendants (ISV)
Alliances technologiques
F5 collabore avec les principaux éditeurs de logiciels indépendants (ISV) pour aider les clients à sécuriser leurs expériences numériques.
Fournisseurs de cloud public
Fournisseurs de cloud public
Les services applicatifs F5 s’intègrent aux principaux fournisseurs de cloud et sont disponibles directement sur leurs places de marché, avec des options de consommation à l’usage (PAYG) ou sous licence perpétuelle (BYOL).
Fournisseurs de solutions DAST et SAST
Importer les résultats d’analyse pour faciliter la mise à jour des signatures
Fournisseurs de solutions SIEM, SOAR et XDR
La diffusion en continu de données de télémétrie standard au sein de la chaîne d’outils d’automatisation permet l’exportation des signaux
Prix et distinctions
Ressources
À la une
Pourquoi les menaces avancées nécessitent une protection applicative avancée
Toutes les solutions WAF ne se valent pas. La plupart ne sont pas à la hauteur face à la multitude d’attaques dans un paysage des risques en constante évolution. F5 WAF for BIG-IP inaugure une nouvelle catégorie de protection des applications en apportant des fonctionnalités uniques sur le marché des WAF.
Regarder le webinaire à la demandeBlogs
DevCentral et F5 Labs
Cycle de vie d’une politique déclarative Advanced WAF dans un pipeline CI/CD ›
Présentation des solutions
Une protection pour chaque application, partout ›
Présentation de la solution de sécurisation des API GraphQL ›
Intégrer la sécurité en amont du DevOps grâce à la sécurité en tant que code ›
Détecter et atténuer les campagnes de cyberattaques ›
F5 BIG-IQ Centralized Management ›
Rapports
F5 dans le rapport Vendor Vision 2023 d’EMA ›
Vidéos
Comment déployer une politique WAF déclarative de base pour le Top 10 OWASP 2021 ›