BIG-IP Virtual Edition
Associez la sécurité et le contrôle de la Application Delivery and Security Platform (ADSP) de F5 à l’agilité du cloud public ou privé. Vous bénéficiez ainsi des mêmes services applicatifs avancés de F5, fournis selon vos besoins, où vous en avez besoin.
Services applicatifs avancés pour tout environnement cloud
Gestion intelligente du trafic local et mondial : BIG-IP LTM et BIG-IP DNS
Garantissez la rapidité, la disponibilité et la sécurité de vos applications grâce à l’équilibrage de charge des serveurs locaux et mondiaux, à l’optimisation des performances, au déchargement cryptographique et à une visibilité granulaire sur le trafic.
- Gestion intelligente du trafic - De l’équilibrage de charge de base aux décisions complexes de gestion du trafic, BIG-IP LTM et BIG-IP DNS offrent un contrôle granulaire du trafic applicatif.
- Programmabilité - Bénéficiez d’un contrôle programmatique total sur le trafic des applications grâce aux iRules, qui vous permettent de mettre en œuvre des règles de sécurité, de corriger en temps réel les erreurs liées aux applications, et bien plus encore.
- SSL ultrarapide - Protégez l’expérience de vos utilisateurs à moindre coût en chiffrant l’intégralité des échanges entre le client et le serveur grâce aux capacités de traitement cryptographique hautes performances de BIG-IP.
Protection avancée des applications et des API : WAF avancé
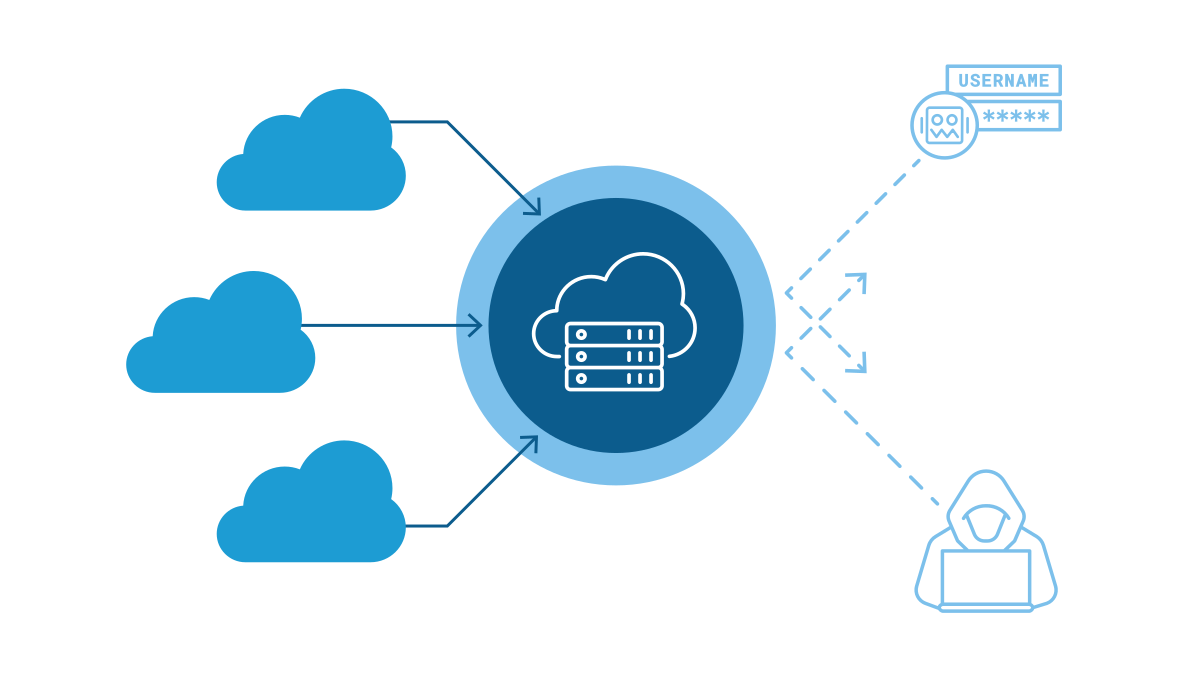
Advanced WAF redéfinit la sécurité des applications afin de contrer les menaces les plus courantes auxquelles les organisations sont aujourd’hui confrontées, notamment les attaques automatisées de bots qui submergent les solutions de sécurité existantes, les attaques web qui dérobent des identifiants et obtiennent un accès non autorisé aux comptes utilisateurs, ainsi que les attaques au niveau de la couche applicative qui contournent les dispositifs de sécurité statiques fondés sur la réputation et les signatures manuelles.
- Défense proactive contre les bots - Protégez les applications contre les attaques automatisées menées par des bots et d’autres outils malveillants.
- DoS de couche applicative (L7) - Exploitez l’analyse comportementale et le machine learning pour détecter et atténuer les attaques DoS L7 avant qu’elles n’affectent vos applications.
- Protection des API - Assurez une protection complète des API REST/JSON, XML et GWT.
Accès sécurisé et unifié aux applications : BIG-IP APM
BIG-IP APM est une solution proxy de gestion des accès sécurisée, flexible et hautement performante, qui gère l’accès global à votre réseau, au cloud, aux applications et aux API.
- Proxy sensible à l’identité (IAP) - Déployez une validation selon le modèle Zero Trust, fondée sur un contexte granulaire, afin de sécuriser chaque requête adressée aux applications.
- Fédération des identités, MFA et SSO - Fédérez les identités, mettez en œuvre une authentification multifacteur adaptative (prenant en charge les protocoles FIDO U2F et RADIUS) et activez l’authentification unique pour simplifier l’accès aux applications.
- Accès distant et mobile sécurisé - Unifiez les identités pour l’accès distant via un VPN SSL, avec un VPN sécurisé et adaptatif pour chaque application.
Protection de l’infrastructure et contre les attaques DDoS : BIG-IP AFM
BIG-IP AFM est une solution de sécurité réseau hautes performances avec proxy complet, conçue pour protéger les réseaux et les centres de données contre les attaques DDoS agressives et les attaques de protocole avant qu’elles ne saturent et ne dégradent les services.
- Protection du réseau - Identifiez et atténuez les menaces visant le réseau, les protocoles et le DNS avant qu’elles n’atteignent les ressources critiques.
- Atténuation des attaques DDoS - Contrez les attaques DDoS volumétriques avant qu’elles n’empêchent les utilisateurs d’interagir avec les applications.
- Contrôles de journalisation à haut volume - Prenez en charge les collecteurs SNMP, SIP, DNS et IPFIX tout en évitant la saturation des serveurs de journaux.
Présentation du produit
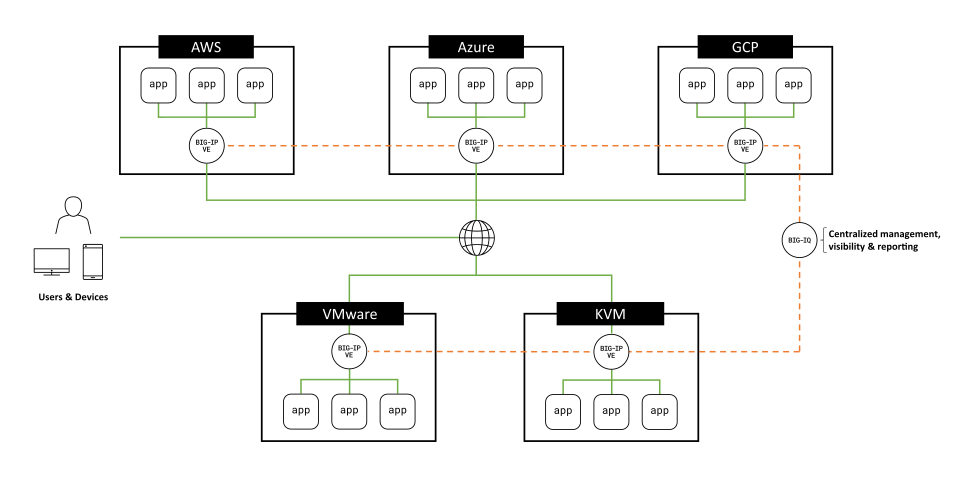
BIG-IP VE est le vADC le plus performant, le plus fiable et le plus largement pris en charge du marché.
BIG-IP Virtual Edition est le contrôleur virtuel de distribution d’applications le plus évolutif du secteur. Il assure une distribution hautes performances des applications et le traitement de leur sécurité sur l’ensemble des principaux hyperviseurs et plateformes cloud. BIG-IP VE prend en charge la même suite de services applicatifs de pointe que les appliances physiques BIG-IP, ce qui permet de répliquer, de réutiliser et de gérer de manière centralisée les configurations et les politiques partout dans votre écosystème multicloud.
Cloud public
Déployez VE sur toutes les principales plateformes de cloud public, notamment AWS, Azure, GCP, Alibaba Cloud, IBM Cloud et Oracle Cloud Infrastructure.
Cloud privé
Déployez VE sur des hyperviseurs VMware, KVM et Hyper-V dans votre environnement de cloud privé, qu’il soit hébergé sur site ou dans un centre de colocation.
Principaux avantages
Lorsque vous devez aller plus vite que ne le permet le matériel, les éditions virtuelles BIG-IP fournissent les services applicatifs dont vous avez besoin dans un format plus agile et plus flexible.
Prise en charge des plateformes et intégrations
Clouds pris en charge
Clouds publics et privés pris en charge
BIG-IP VE est pris en charge dans davantage d’environnements cloud que tout autre vADC du marché, ce qui vous permet d’emporter vos services applicatifs partout où vous et vos applications allez.



Intégrations d’accélération matérielle via l’accélération matérielle
Intégrations d’accélération matérielle
Déchargez les fonctions gourmandes en ressources de calcul, telles que l’atténuation des attaques DDoS, le CGNAT et le traitement cryptographique, sur de puissants composants Intel afin d’améliorer considérablement les performances et de réduire la charge sur les ressources de calcul de VE.
Modules matériels de sécurité pris en charge
Conformité FIPS 140-2 L2/L3 grâce à l’utilisation de modules matériels de sécurité (HSM)
Renforcez la sécurité cryptographique en intégrant BIG-IP VE aux principaux HSM afin d’obtenir une validation FIPS 140-2 de niveau 2 ou 3.
Ressources
À la une
Témoignage client BIG-IP VE : Paciolan remporte un franc succès dans la vente de billets pour les événements sportifs universitaires
Découvrez comment Paciolan a réussi sa migration vers une architecture de cloud hybride avec BIG-IP Virtual Edition sur AWS.
Lire le témoignageLivres blancs
Migration des charges de travail applicatives de niveau 1 vers AWS avec F5 ›
Comment ajouter les services de mise à disposition d’applications F5 à OpenStack ›
Présentation des solutions
Services de fourniture et de sécurité des applications BIG-IP sur AWS ›
Services applicatifs BIG-IP sur Microsoft Azure et Azure Stack ›
Améliorez les performances dans les environnements virtualisés avec BIG-IP VE pour SmartNICs ›
Blogs de la salle de presse de F5
Logiciels et hautes performances : pourquoi ils ne sont pas forcément incompatibles ›
Sept raisons de mettre à niveau votre F5 BIG-IP Virtual Edition ›