La 5G rend indispensable une architecture applicative cloud native
Fournisseur de services | Applications 5G
RÉSUMÉ EXÉCUTIF
La transition vers une architecture cloud native présente de nombreux avantages et défis pour les fournisseurs de services. Les solutions cloud natives de F5 contribuent à accélérer l’adoption de la 5G.
Rapprocher les applications et les services des abonnés
L’introduction de la 5G accélère le développement de millions de nouvelles applications. Un très grand nombre d’applications gourmandes en données et sensibles à la latence voient le jour, entraînant une migration des capacités de calcul des abonnés vers l’informatique en périphérie multi-accès (MEC). La MEC rapproche les ressources de calcul, le stockage, les réseaux et les services des applications, des appareils et des utilisateurs. Elle réduit également la latence et renforce la sécurité, ouvrant ainsi la voie à des innovations dans des secteurs allant des administrations publiques à la santé et à l’industrie manufacturière.
Une architecture cloud native est essentielle dans un monde centré sur les applications
Les fournisseurs de services poursuivent leur transition vers la 5G en déployant une infrastructure cloud native basée sur des microservices, du cœur jusqu’à la périphérie du réseau. Cette solution cloud native constitue une évolution du réseau virtualisé. Le provisionnement dynamique des charges de travail au sein d’un réseau permet d’atteindre de nouveaux niveaux d’automatisation opérationnelle, de flexibilité et d’adaptabilité.
Le passage à une architecture cloud native présente de nombreux avantages :
- Délai de mise sur le marché réduit: Une approche cloud native accélère le déploiement de nouveaux cas d’usage grâce à l’intégration et à la livraison continues (CI/CD), à l’automatisation des processus d’exploitation et de support, ainsi qu’aux processus de développement Agile et DevOps.
- Efficacité accrue: Les applications cloud natives consomment jusqu’à 40 % de ressources en moins que les logiciels basés sur des machines virtuelles.
- La capacité à évoluer: Grâce à une architecture cloud native, les fournisseurs de services peuvent prendre en charge des centaines de milliers de nœuds.
- Réduction des coûts d’exploitation: Les opérations automatisées et programmables dans un environnement multicloud contribuent à réduire les coûts.
- Meilleure utilisation des ressources: En dissociant le matériel des logiciels, les fournisseurs de services peuvent réutiliser les ressources lorsqu’elles ne sont plus nécessaires.
- Délais de développement réduits: Une approche cloud native accélère l’automatisation des processus de développement et d’exploitation, et favorise les processus de développement Agile et DevOps.
Les applications cloud natives consomment jusqu’à 40 % de ressources en moins que les logiciels basés sur des machines virtuelles.
Passer à la désagrégation du réseau grâce à une architecture basée sur les services
Les fournisseurs de services définissent et déploient une infrastructure cloud native sur l’ensemble du réseau, du cœur jusqu’à l’extrême périphérie. Selon la définition du 3rd Generation Partnership Project (3GPP), une architecture orientée services (SBA) est un ensemble de fonctions réseau (NF) interconnectées qui assurent les fonctionnalités du plan de contrôle et fournissent les référentiels de données communs d’un réseau 5G. La prise en charge d’une SBA cloud native impose de nouvelles exigences en matière de contrôle, de coordination et d’orchestration des fonctions réseau désagrégées réparties sur l’ensemble du réseau. Les fonctions réseau sont des microservices conteneurisés qui peuvent prendre en charge le cœur de réseau 5G, le réseau d’accès radio virtualisé (vRAN) et les fonctions réseau N6-LAN.
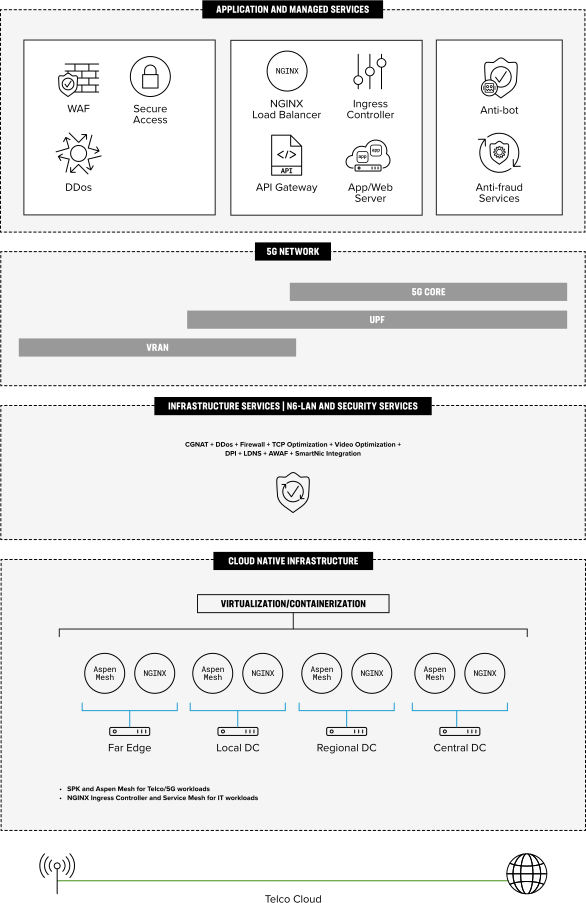
Désagrégation du réseau 5G
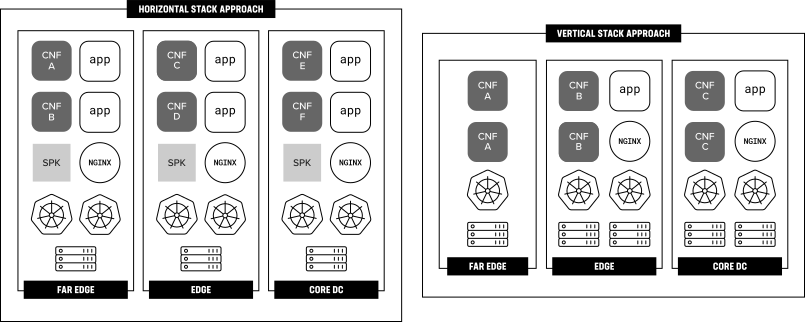
L’architecture cloud native basée sur les services introduit un changement de paradigme qui permet aux fournisseurs de services de passer d’une mise en œuvre en pile verticale à une pile horizontale. Une approche en pile verticale accroît la dépendance vis-à-vis des fournisseurs et impose à chacun d’eux de mettre en place sa propre infrastructure, ce qui augmente la complexité.
Une approche fondée sur une pile horizontale élimine ces complications et limitations liées aux fournisseurs, tout en permettant au fournisseur de services de conserver le contrôle et la visibilité sur son réseau. Grâce à une pile horizontale, les fournisseurs de services bénéficient d’une infrastructure cloud native cohérente (cloud télécom), déployée sur les sites du cœur de réseau, de périphérie et d’extrême périphérie, et prenant en charge le vRAN, un cœur de réseau 5G autonome (SA), les applications internes ainsi que les applications destinées aux entreprises et aux particuliers. La 5G permet aux fournisseurs de services d’adopter une approche fondée sur une pile horizontale et d’adapter la capacité des sites de périphérie aux besoins des abonnés.
“Une architecture cloud native basée sur les services a entraîné un changement de paradigme qui permet aux fournisseurs de services de passer d’une mise en œuvre verticale à une mise en œuvre horizontale de la pile.”
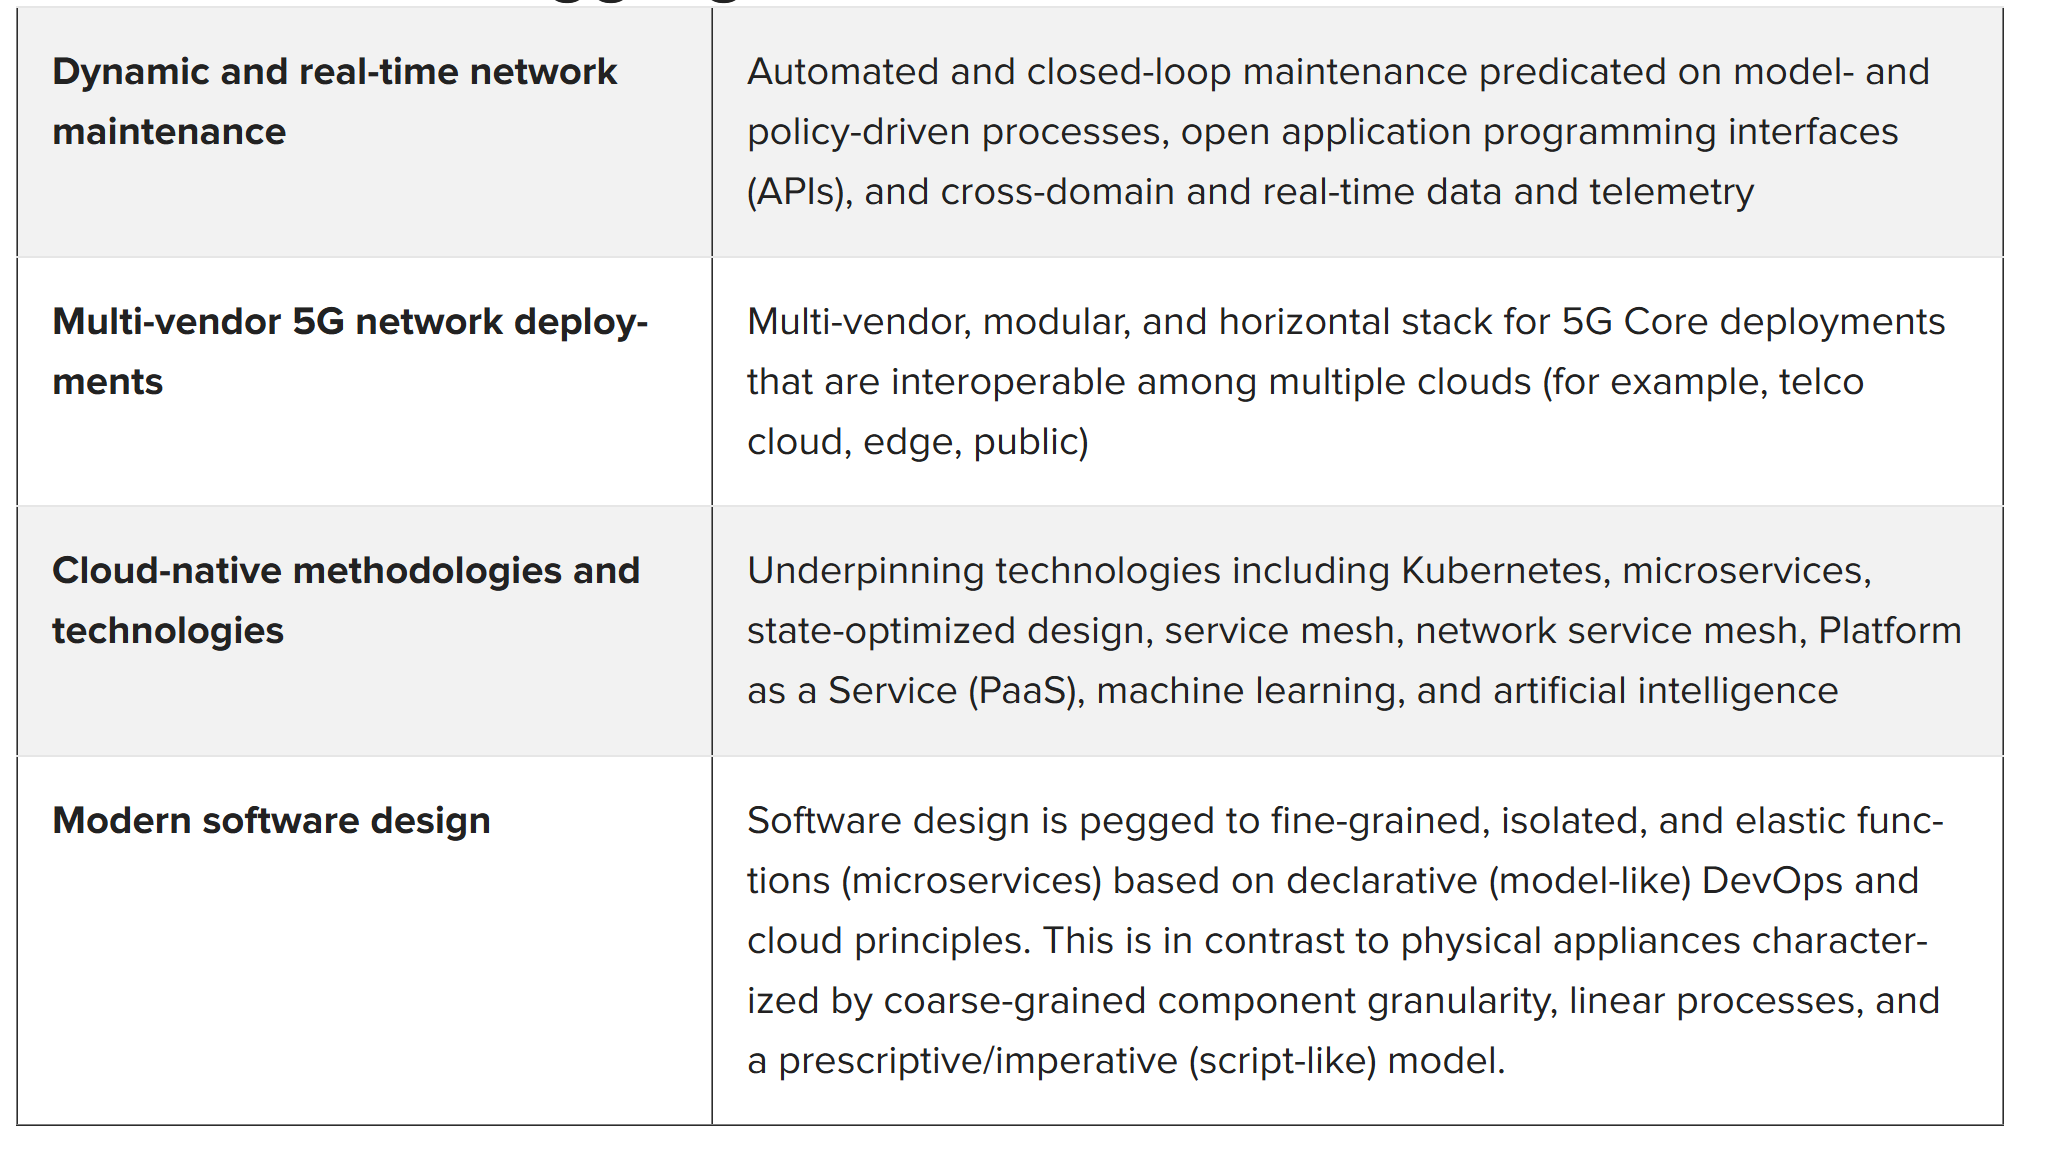
Le tableau 1 présente les principaux facteurs de la désagrégation de la 5G, qui permet aux fournisseurs de services de tirer pleinement parti d’une infrastructure cloud native.1
Facteurs de désagrégation
Défis du cloud natif
Kubernetes est devenu la norme pour la gestion et l’orchestration des conteneurs dans les architectures cloud natives. Cependant, Kubernetes n’a pas été conçu pour héberger les fonctions réseau de télécommunications (NF) et leurs protocoles spécifiques, tels que 5G HTTP/2-REST, Diameter, SIP, GTP et SCTP.
Les défis auxquels les fournisseurs de services sont confrontés avec Kubernetes sont notamment les suivants :
- L’impossibilité d’appliquer un contrôle des politiques à plusieurs types de trafic et de prendre en charge la transition des protocoles 4G (SIP, Diameter, SCTP, etc.) vers les protocoles 5G.
- L’impossibilité d’appliquer des mesures de sécurité appropriées à plusieurs points d’un réseau et sur plusieurs couches.
- Manque de visibilité sur les flux de trafic entrant dans l’infrastructure et circulant en son sein.
- Absence de contrôle des revenus alors que les fournisseurs de services continueront d’exploiter à la fois la 4G et la 5G au cours des prochaines années. À mesure que le cœur de réseau 5G SA sera déployé, de nombreux fournisseurs de services s’appuieront sur leurs systèmes existants de facturation et de tarification 4G afin d’accélérer le déploiement de la 5G et d’obtenir un retour sur investissement plus rapide.
Solutions 5G de F5
F5 propose des solutions qui répondent aux défis liés aux infrastructures cloud natives et prennent en charge les exigences de mise en réseau et de sécurité du vRAN, du cœur de réseau 5G et des applications d’entreprise. Les solutions F5 comprennent :
- F5 BIG-IP Next Service Proxy pour Kubernetes
- F5 Aspen Mesh de classe opérateur
- Services F5 N6-LAN
- Solutions de sécurité F5
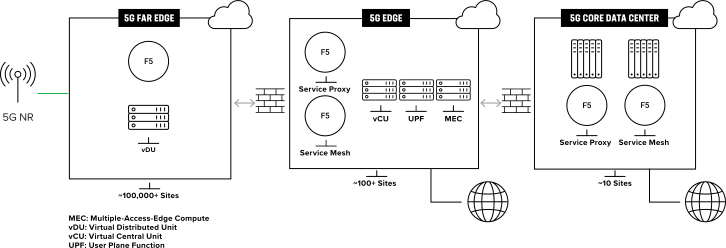
F5 BIG-IP Next Service Proxy pour Kubernetes
F5 BIG-IP Next Service Proxy for Kubernetes (SPK) est une offre unique spécialement conçue pour fournir un point unique de mise en réseau et de sécurité pour Kubernetes, avec une architecture spécifiquement adaptée aux réseaux des fournisseurs de services. BIG-IP Next SPK fournit un point de mise en réseau unique pour le cluster (trafic entrant et sortant), réduit la surface d’attaque pour renforcer la sécurité et prend en charge les protocoles de signalisation 4G et 5G. BIG-IP Next SPK s’aligne sur les modèles de conception Kubernetes pour la configuration et l’orchestration. BIG-IP SPK offre les fonctionnalités suivantes :
Contrôle du trafic entrant/sortant
- Équilibrage de charge L4 : TCP, UDP et SCTP
- Équilibrage de charge L7 : Diameter, SIP, HTTP/2
- Répartition de charge GTPcV2
- Routage
- Limitation du débit
Sécurité
- Pare-feu de signalisation, protection DDoS, WAF
- Chiffrer/déchiffrer
- Masquage de la topologie
Visibilité
- Assurance des revenus
- Statistiques et analyses
F5 Aspen Mesh de classe opérateur
F5 Carrier-Grade Aspen Mesh aide les fournisseurs de services à améliorer la visibilité du trafic applicatif, la sécurité et la gestion des politiques. Ce maillage de services est spécialement conçu pour les infrastructures cloud natives des fournisseurs de services. Il repose sur la plateforme open source Istio, enrichie de fonctionnalités essentielles aux réseaux des fournisseurs de services. F5 Carrier-Grade Aspen Mesh offre :
- Visibilité du trafic à tous les niveaux grâce à une vue du trafic au sein de chaque cluster Kubernetes du cœur de réseau 5G. Cela permet de garantir les revenus et d’accéder aux données nécessaires à la monétisation de la 5G à l’aide des systèmes de facturation existants.
- Sécurité avancée reposant sur une approche cohérente pour chiffrer et authentifier l’ensemble du trafic entre les fonctions réseau multifournisseurs et multisites. F5 Carrier-Grade Aspen Mesh s’appuie sur des techniques fondées sur une autorité de certification de classe opérateur et compatible avec la 3GPP.
- Contrôle du trafic et gestion des politiques permettant aux fournisseurs de services d’acheminer efficacement les communications entre services, et d’appliquer les politiques commerciales et de conformité au trafic du maillage de services et du réseau.
Outre ces fonctionnalités, F5 Carrier-Grade Aspen Mesh offre des capacités de capture de paquets dont ne dispose pas la version standard de Kubernetes. La capture de paquets est importante pour résoudre les problèmes de communication entre les CNF au sein du cluster et répondre aux exigences gouvernementales, telles que l’interception légale.
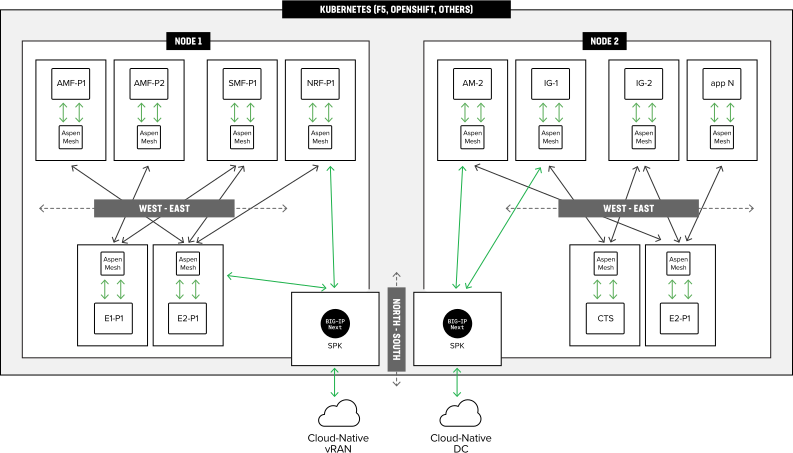
Exemple de cœur de réseau 5G SA
BIG-IP Next SPK et Carrier-Grade Aspen Mesh répondent à différents défis liés à l’utilisation de Kubernetes dans une infrastructure 5G cloud-native. BIG-IP Next SPK répond aux besoins en matière de prise en charge de la signalisation multiprotocole, de sécurité et de visibilité du trafic entrant dans le cluster Kubernetes et en sortant, tandis que Carrier-Grade Aspen Mesh gère les communications entre les CNF. Ces deux solutions sont essentielles au déploiement d’une infrastructure 5G cloud-native.
Services LAN N6 de F5
Les réseaux 5G fournissent des applications dynamiques qui peuvent être déployées dans le centre de données principal, en périphérie et en périphérie distante. Les fonctions réseau qui se trouvaient auparavant dans le S/Gi-LAN en 4G sont désormais des CNF basées sur les services, qui peuvent être déplacées là où se trouvent les applications.
Les nouvelles fonctions réseau sont autonomes, indépendantes et réutilisables. Chaque service de fonction réseau expose ses fonctionnalités par l’intermédiaire d’une interface basée sur les services (SBI), qui utilise une interface REST clairement définie reposant sur HTTP/2. Cette fonctionnalité, appelée N6 LAN, se situe au niveau de l’interface N6 entre la passerelle de paquets et le réseau de données.
Les fonctions réseau F5 N6 LAN comprennent la gestion du trafic, la sécurité réseau, les services DNS, l’application des politiques et la traduction d’adresses réseau (NAT) de classe opérateur. Jusqu’à récemment, la plupart de ces services étaient mis en œuvre sur des équipements matériels dédiés, mais avec l’essor des infrastructures virtualisées, ces fonctions réseau sont désormais déployées sous forme de fonctions réseau virtuelles (VNF) et, plus récemment, de fonctions réseau cloud natives (CNF).
Pour répondre aux besoins des fournisseurs de services, F5 propose l’ensemble de services N6 le plus complet du secteur au sein d’une solution consolidée et virtualisée. La consolidation et la virtualisation des services N6 peuvent permettre de réduire jusqu’à 60 % les dépenses d’investissement et d’exploitation, tout en améliorant les performances et en réduisant la latence.2
La solution de services N6 de F5 intègre sur une plateforme unique un large éventail de services, allant de la sécurité à l’optimisation vidéo. L’extension des services est simplifiée, tandis que le cadre unifié fournit une technologie commune permettant aux fournisseurs de services d’optimiser leur réseau et de passer à la 5G.
Les fonctions réseau LAN N6 de F5 peuvent être utilisées sous forme d’appliances matérielles, de VNF ou de CNF, ce qui permet au fournisseur de services de choisir la solution de déploiement la mieux adaptée au cas d’usage.
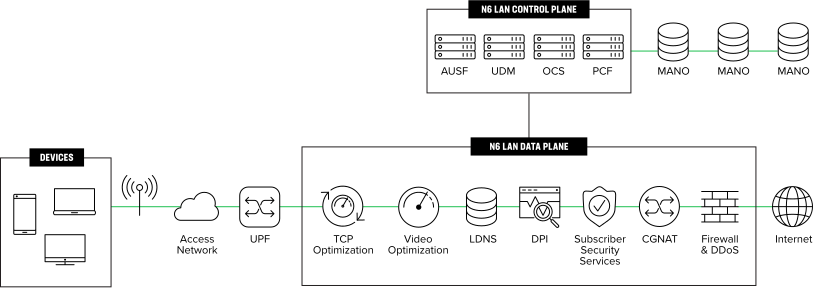
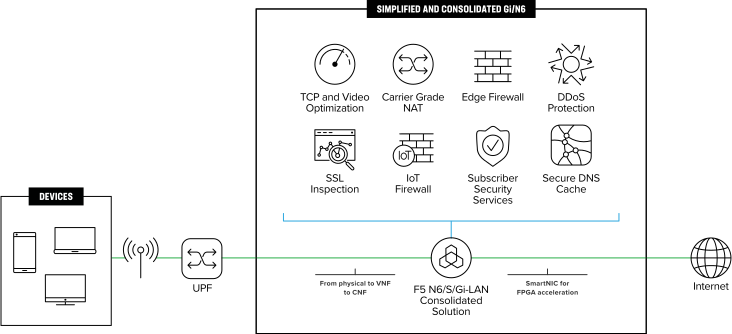
Grâce aux solutions et services N6 de F5, les fournisseurs de services peuvent :
- Fournir des services intelligents de gestion du trafic et de DNS local pour des solutions personnalisables d’orientation du trafic tenant compte des abonnés et du réseau.
- Fournir des services NAT de classe opérateur (CGNAT) et migrer les réseaux d’IPv4 vers IPv6.
- Sécuriser leurs réseaux contre les attaques volumétriques grâce à des solutions de sécurité certifiées ISCA.
- Assurer l’application de politiques tenant compte des abonnés, la classification du trafic, l’optimisation TCP et la catégorisation des URL.
- Créer et déployer de nouveaux services de sécurité pour les abonnés, notamment des fonctionnalités de contrôle parental basées sur le DNS et un pare-feu IoT tenant compte des abonnés, spécialement conçu pour protéger les appareils IoT.
- Améliorez l’optimisation vidéo grâce à la détection de signatures et à un contrôle granulaire des politiques basé sur l’apprentissage automatique.
Solutions de sécurité F5
La 5G offre davantage de points de connexion, un débit plus élevé et de nouveaux protocoles qui multiplient les surfaces d’attaque. Une sécurité complète est nécessaire sur l’ensemble du réseau, notamment au niveau du cœur, de la périphérie et de l’extrême périphérie. Les outils de sécurité F5 comprennent :
Protection DDoS de F5: fournit des solutions transparentes, flexibles et faciles à déployer qui permettent de réagir rapidement, quel que soit le type d’attaque par déni de service distribué (DDoS). Les produits de protection DDoS comprennent F5 DDoS Hybrid Defender et F5 Silverline DDoS Protection.
F5 AFM: fournit une protection complète des réseaux et des protocoles afin de garantir une expérience optimale aux abonnés, de réduire le taux de désabonnement et d’augmenter les revenus. Une visibilité exploitable permet d’atténuer rapidement les attaques.
Pare-feu avancé pour applications web (WAF) F5 : protège les applications grâce à l’analyse comportementale, à une défense proactive contre les bots et au chiffrement des données sensibles au niveau de la couche applicative. Protège contre les attaques les plus courantes visant les applications, sans nécessiter la mise à jour de ces dernières.
F5 Distributed Cloud Bot Defense: Exploite l’intelligence artificielle et l’apprentissage automatique pour neutraliser les attaquants et prévenir la fraude. Protège les applications web et mobiles ainsi que les points de terminaison d’API contre les attaques automatisées sophistiquées qui, autrement, entraîneraient une fraude à grande échelle.
Pourquoi utiliser les solutions 5G de F5 pour les fournisseurs de services
Facilitez la transition vers la 5G
Maintenez l’infrastructure 4G et favorisez l’interopérabilité avec Kubernetes et le cœur de réseau 5G grâce à l’aide de F5, qui comprend :
- Accélération de la mise sur le marché de nouveaux services 5G attractifs et différenciés.
- Simplification de l’architecture et de l’exploitation du réseau cœur, et réduction des coûts grâce aux solutions LAN N6 uniques de F5.
- Permettre la facturation des services 5G.
Bénéficiez de performances et d’une sécurité cloud natives
Créez une architecture cloud native basée sur des conteneurs en tirant parti de Kubernetes et de fonctionnalités de sécurité avancées. Avec F5, les fournisseurs de services peuvent :
- Bénéficiez d’une architecture basée sur des conteneurs, évolutive pour le cœur de réseau, la périphérie et la périphérie distante.
- Bénéficiez d’une évolutivité dynamique du réseau pour améliorer la mise à l’échelle horizontale et la flexibilité.
- Mettez en œuvre la sécurité au niveau du cœur de réseau, de la périphérie et de l’extrême périphérie.
- Tirez parti du chiffrement d’Aspen Mesh.
Optimisez la visibilité et le contrôle du trafic
Bénéficiez de fonctionnalités adaptées aux fournisseurs de services afin de disposer du contrôle et de la visibilité indispensables à la transition vers la 5G avec des conteneurs Kubernetes. F5 offre :
- Visibilité et traçabilité accrues pour la facturation.
- Amélioration de la gestion du trafic, notamment du routage, de l’équilibrage de charge et de la limitation du débit pour les protocoles 4G.
- Découverte automatique de Kubernetes pour la configuration automatique de l’équilibrage de charge.
- Capture de paquets à des fins de dépannage et d’interception légale.
- Aspen Mesh pour l’analyse et la gestion des politiques.
- Fonctionnement fluide dans un environnement mutualisé.
Conclusion
L’introduction de la 5G accélère le développement de millions de nouvelles applications. Un très grand nombre d’applications gourmandes en données et sensibles à la latence voient le jour, entraînant une migration des capacités de calcul des abonnés vers l’informatique en périphérie multi-accès (MEC). La MEC rapproche les ressources informatiques, le stockage, les réseaux et les services des applications, des appareils et des utilisateurs. Elle offre également une latence réduite et une sécurité renforcée, ouvrant ainsi la voie à des innovations dans des secteurs allant des administrations publiques à la santé et à l’industrie manufacturière.
Note de bas de page
1 ABI Research, « Réseaux cloud natifs à l’ère de la 5G »
2 Présentation de la solution F5, « Simplification du réseau local Gi »
Contenus associés
ARTICLE
La transformation technologique de la 5G expliquée
Découvrez les fonctionnalités de sécurité, de visibilité et de contrôle dont vous avez besoin pour protéger votre réseau 5G et déployer les applications adaptatives essentielles à l’avenir de la 5G.
LIVRE BLANC
Accélérez votre transition vers l’edge 5G
Bonnes pratiques pour la mise en œuvre de microservices cloud natifs basés sur des conteneurs au sein d’une architecture orientée services.
WEBINAIRE
Fonctions réseau cloud natives pour la 4G et la 5G
Il est temps d’ajouter des fonctions réseau cloud-native pour la 4G comme pour la 5G
ARTICLE
Améliorez la QoE du réseau et réduisez le TCO grâce à l’optimisation du LAN N6
Découvrez comment la consolidation N6-LAN peut aider les fournisseurs de services à améliorer la qualité d’expérience et à réduire le coût total de possession lors de la migration vers la 5G.