Sécurisez et optimisez vos applications conteneurisées grâce aux services applicatifs avancés de F5
Les services F5 Container Ingress offrent une puissante plateforme de services applicatifs qui s’intègre aux principales solutions de gestion de conteneurs afin de garantir une sécurité et des performances robustes pour les applications.
Le défi : prendre en charge des applications conteneurisées performantes et sécurisées
Une grande partie de ce qui rend les conteneurs si attrayants — portabilité, évolutivité, efficacité accrue du développement et du déploiement, etc. — peut également constituer un facteur de risque, car ils multiplient les points d’exposition. Bien que les plateformes de conteneurs telles que Kubernetes et OpenShift proposent certains services natifs, ceux-ci ne disposent pas de fonctionnalités essentielles, comme les pare-feu d’applications web et les passerelles de protocoles, capables de vous protéger contre les piratages, les bots et l’exfiltration de données susceptibles de mettre en péril les données de vos clients.
Vous avez besoin d’une plateforme qui comprend la nature transitoire des événements au sein du cluster et qui peut provisionner les services applicatifs de manière appropriée en conséquence.
Voici ce que vous pouvez faire
Avec une solution basée sur des microservices, vous avez besoin de solutions de sécurité et de mise en réseau adaptées à cette architecture extrêmement dynamique et éphémère. Ces services applicatifs doivent inclure une sécurité périmétrique de niveau entreprise et une visibilité complète de bout en bout. F5 facilite l’intégration des services applicatifs directement dans le système de gestion des clusters, quel que soit l’endroit où il est hébergé, ce qui permet aux équipes chargées de la sécurité et du réseau de maintenir les services à jour sans ralentir le développement.
Comment F5 peut vous aider
F5 fournit à votre organisation une puissante plateforme de services applicatifs, Container Ingress Services, qui s’intègre à votre solution de gestion des conteneurs afin de renforcer la sécurité des applications et d’optimiser les performances des applications conteneurisées.
F5 y parvient grâce à deux composants clés :
- Plateforme – La puissante plateforme de F5 gère le trafic, protège les applications contre les attaques et fournit des données de télémétrie détaillées aux équipes chargées des applications et du réseau. Elle constitue la porte d’entrée des applications conteneurisées, qu’elle protège et optimise en périphérie.
- Orchestration – L’orchestration entre la solution de gestion des conteneurs et la solution de services applicatifs vous permet de détecter les événements au sein du cluster de conteneurs et d’automatiser les configurations sur la plateforme de gestion du trafic.
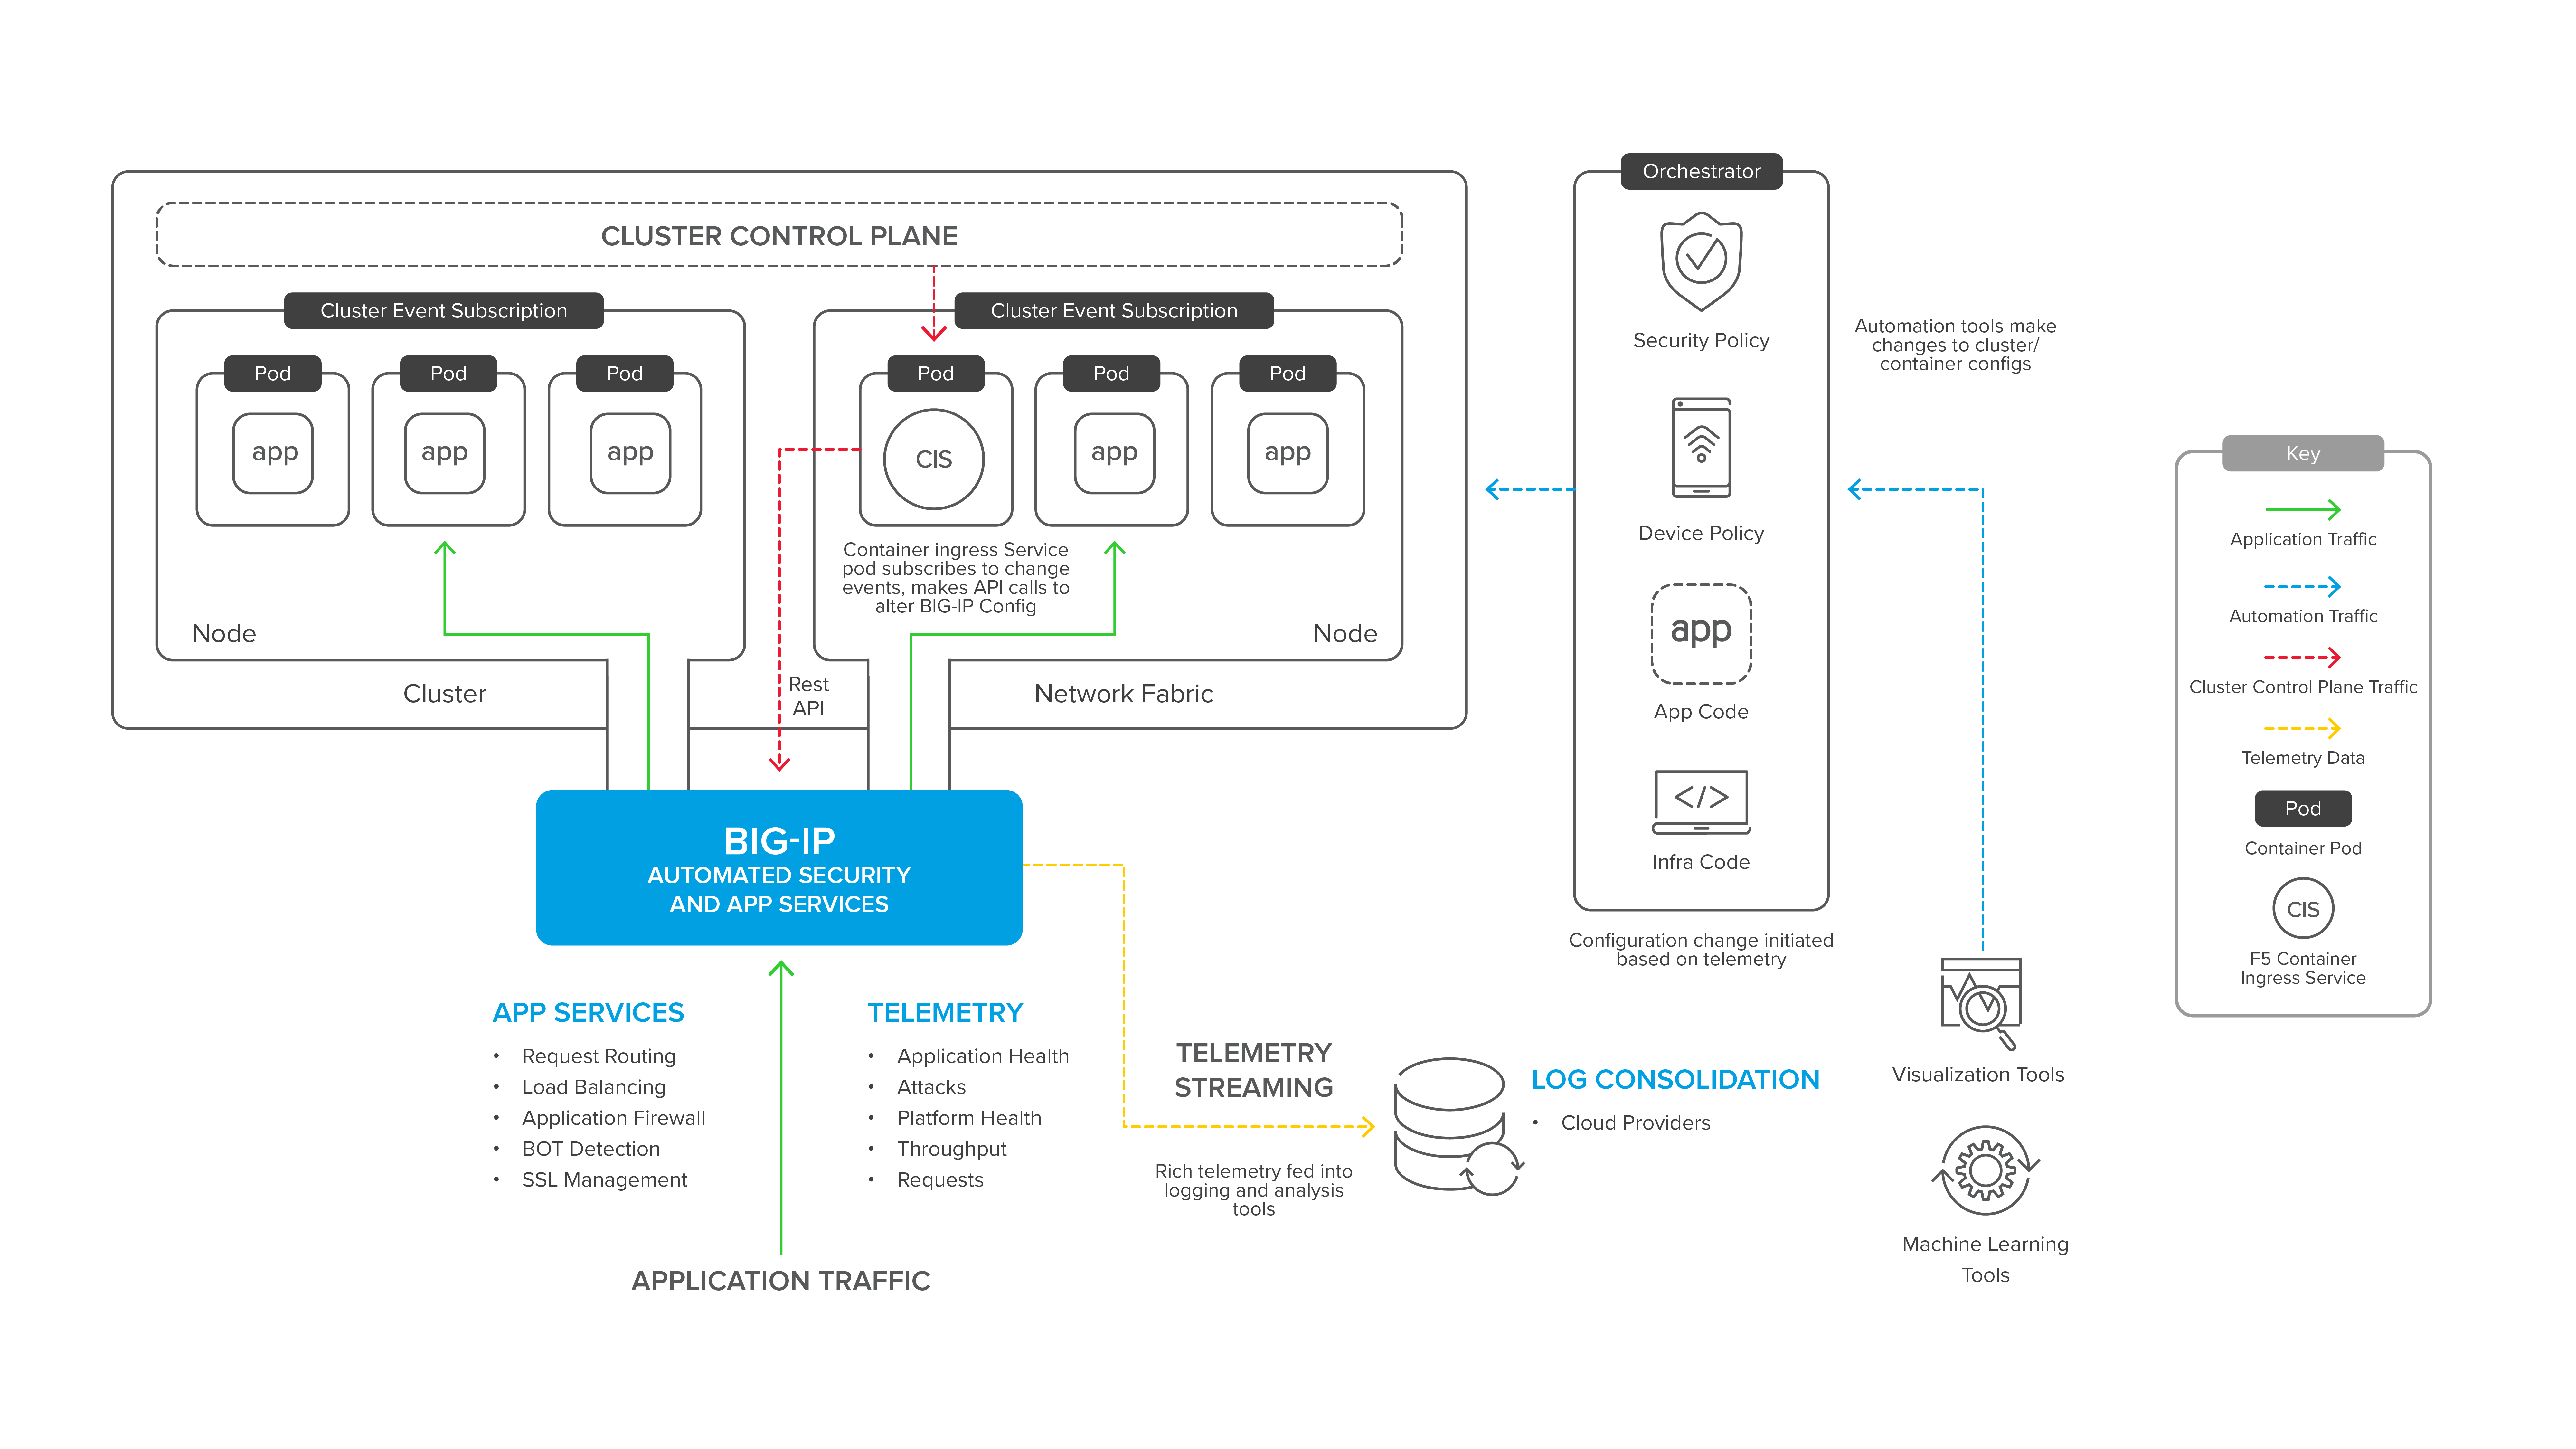
Dans l’architecture F5 Container Ingress Services ci-dessous, le composant de connexion aux conteneurs (appelé CIS) surveille les événements de gestion des conteneurs, tels que la création de nouveaux clusters ou pods, et modifie la configuration de BIG-IP afin de gérer le trafic vers les nouvelles ressources de conteneur. Parallèlement, en plus de protéger et d’accélérer le trafic des applications, BIG-IP fournit de riches données de télémétrie aux services de gestion et de visualisation, qui peuvent ensuite répercuter les changements dans le système de gestion des conteneurs, bouclant ainsi le cycle allant de l’observation à l’action.
Guides de solutions
Défi
Les plateformes de conteneurs telles que Kubernetes ou Red Hat OpenShift s’associent aux méthodologies de développement agile pour accélérer le développement et le déploiement des applications. Les applications conteneurisées n’en restent pas moins exposées aux vulnérabilités de la couche applicative, aux attaques par déni de service et aux effets de la latence réseau côté client. Elles ont donc toujours besoin de services de mise à disposition et de sécurité des applications, tels que des pare-feu d’applications web, l’optimisation TCP et des passerelles de protocoles.
Mais une solution traditionnelle reposant sur une configuration statique, modifiée uniquement par un opérateur informatique, est incompatible avec le modèle agile des conteneurs, dans lequel de nouveaux conteneurs de microservices peuvent être créés dynamiquement pour quelques minutes seulement afin de répondre à un pic de demande ou de déployer une mise à niveau en remplaçant simplement les anciens conteneurs par de nouveaux.
Comment vous assurer que les déploiements de vos services applicatifs suivent le rythme de vos cycles de publication rapides dans les environnements conteneurisés ?
Solution
Vous avez besoin de puissants services de sécurité et d’optimisation des applications, intégrés au plan de gestion de la plateforme de conteneurs.
L’intégration permet à vos services applicatifs de réagir automatiquement et en temps réel aux événements liés aux conteneurs (comme la création d’un nouveau conteneur ou d’un tout nouveau service), sans que les développeurs d’applications ou les responsables de plateformes de conteneurs aient besoin de connaissances approfondies propres au domaine.
Vous pouvez assurer une protection robuste et une gestion avancée du trafic pour les applications conteneurisées en combinant la plateforme de mise à disposition d’applications BIG-IP, leader du marché, une infrastructure réseau étendue pour conteneurs et un conteneur de gestion qui s’intègre au plan de gestion des conteneurs.
Composants
Pour fournir des services applicatifs multicloud cohérents et performants dans des environnements conteneurisés, les entreprises peuvent s’appuyer sur plusieurs composants F5.
- Plateforme BIG-IP
La plateforme BIG-IP est un puissant proxy applicatif disponible sous forme d’appliance logicielle pour un large éventail de clouds publics et privés, ainsi que sous forme d’options matérielles dédiées pour les déploiements sur site nécessitant une évolutivité maximale avec une empreinte de calcul minimale. Qu’elle soit déployée sous forme matérielle ou logicielle, BIG-IP offre un large éventail de fonctionnalités permettant de sécuriser les applications, d’acheminer les requêtes entrantes et d’optimiser les connexions clientes.
Bien que ce solide éventail de fonctionnalités puisse laisser supposer une certaine complexité, la plateforme prend en charge un puissant système de modèles qui permet aux experts en sécurité et en exploitation de créer des modèles standardisés. Ceux-ci peuvent être mis en œuvre par les équipes applicatives à partir de quelques paramètres simples, sans nécessiter d’expertise avancée en matière de sécurité ou de gestion du trafic.
Bien entendu, vous devez également pouvoir faire entrer et sortir le trafic applicatif de votre environnement de conteneurs. La prise en charge de VXLAN est donc essentielle pour étendre la structure d’un cluster à un dispositif de passerelle tel que BIG-IP. Les plateformes BIG-IP matérielles et logicielles offrent une intégration complète de VXLAN, ainsi que de plusieurs autres réseaux superposés.
En savoir plus sur la plateforme BIG-IP ›
- Container Ingress Services
L’intégration d’un BIG-IP à l’alimentation électrique et au réseau doit être déployée et mise à jour en coordination avec les événements des conteneurs. Pour ce faire, F5 propose une solution gratuite d’intégration des conteneurs : le composant Container Ingress Services (CIS), qui s’exécute sous forme de conteneur et s’abonne aux événements de gestion du cluster. CIS associe la prise en compte des événements aux outils natifs des plateformes de conteneurs, tels que les cartes de configuration et les annotations, afin de configurer les services Ingress via l’API REST de BIG-IP.
La télémétrie et l’instrumentation de vos applications conteneurisées sont essentielles à leur amélioration continue. La plateforme BIG-IP offrant une visibilité approfondie sur le trafic applicatif, elle constitue un point idéal pour transmettre les statistiques et les données d’événements à l’outil de collecte et de visualisation de votre choix.
En savoir plus sur Container Ingress Services ›
Partenaires
F5 travaille en étroite collaboration avec ses partenaires technologiques pour vous aider à optimiser vos applications dans des environnements conteneurisés.
Téléchargez le guide de la solution pour en savoir plus ›
- Plateformes de gestion de conteneurs
Les services d’entrée de conteneurs sont disponibles pour les plateformes de gestion de conteneurs suivantes :- Kubernetes
- OpenShift
- Cloud Foundry
- Mesos Marathon
En savoir plus sur les plateformes de gestion de conteneurs ›
- Environnements virtuels
La plateforme BIG-IP peut fonctionner dans les environnements virtuels suivants :
Public :
- AWS
- Microsoft Azure
- Google Cloud Platform
- Alibaba Cloud
Privé :
- VMware (ESX, ESXi, vCloud Director)
- Microsoft HyperV
- Linux KVM, Xen Project, OpenStack
Voir toutes les plateformes prises en charge par BIG-IP Virtual Edition ›
Contenus associés
WEBINAIRE
Optimisez et sécurisez vos applications conteneurisées avec F5
PRODUIT
F5 Container Ingress Services
Découvrez comment F5 Container Ingress Services vous aide à accélérer vos déploiements dans les écosystèmes d’orchestration de conteneurs.
Découvrez comment cela fonctionne ›
Consulter la fiche technique ›
BLOG
Automatisation des conteneurs
Découvrez comment l’automatisation des conteneurs permet de fournir des services applicatifs fluides afin d’accélérer le processus de développement des applications.
GUIDE DE SOLUTION
Protégez et optimisez les applications conteneurisées
Les plateformes agiles ont besoin d’une protection agile.
BLOG
Les conteneurs sont essentiels à une stratégie multicloud
Depuis quelques années déjà, l’adoption des conteneurs absorbe une part croissante des budgets. Ce qui peut surprendre, ce sont les raisons qui motivent cette adoption. Attention, révélation : il ne s’agit pas vraiment des microservices.