Atténuation des vulnérabilités de sécurité des applications
Aujourd’hui, les applications favorisent la transformation numérique et offrent un avantage concurrentiel. Il est donc temps de simplifier la sécurité et de changer de perspective.
Bienvenue dans l’ère des applications
Pour préserver leur agilité tout en accélérant la mise sur le marché, les organisations ont adopté le développement agile et confié aux équipes de développement d’applications et DevOps la réalisation d’impératifs métier stratégiques. D’un simple clic, un développeur peut automatiser la compilation, les tests, le déploiement, l’exploitation et la surveillance d’un nouveau code susceptible de changer le monde.
Principaux avantages
Décalage à gauche
La sécurité est intégrée de manière intrinsèque au cycle de vie du développement des applications — du code à la production, en passant par les tests — quels que soient l’architecture, le cloud ou le framework.
Optimisez la facilité d’utilisation
Les solutions F5 préviennent les compromissions tout en réduisant au minimum les frictions et les faux positifs, transformant ainsi un centre de coûts lié à la sécurité en un véritable avantage concurrentiel.
Réduisez la complexité
F5 simplifie la sécurité dans les différents clouds et architectures afin de garantir une application cohérente des politiques et une remédiation universelle.
Mais qu’en est-il de la sécurité des applications ?
Le développement d’applications s’est transformé et est désormais largement automatisé, mais la sécurité repose encore en grande partie sur des processus manuels. Les développeurs et les spécialistes DevOps sont jusqu’à 100 fois plus nombreux que les professionnels de la sécurité. La pression exercée par les délais de mise sur le marché a créé des tensions entre les équipes chargées des applications et celles chargées de la sécurité, donnant l’impression que la sécurité constitue un frein. Ce sérieux dilemme se traduit souvent par des tests insuffisants, des raccourcis dans les processus et une supervision inefficace.
Dans le même temps, la multiplication des architectures, des clouds et des intégrations tierces a considérablement accru la surface d’attaque de nombreuses organisations. Les vulnérabilités applicatives telles que le cross-site scripting (XSS) et les injections sont répandues depuis l’émergence de la sécurité des applications il y a plus de 20 ans. Pourtant, les attaquants continuent de les découvrir et de les exploiter à un rythme alarmant. Ils transforment rapidement ces vulnérabilités en armes à l’aide de frameworks d’automatisation et d’outils optimisés par l’IA afin d’analyser Internet, de détecter des failles et de les exploiter à des fins lucratives. Les logiciels open source, en particulier, sont truffés de vulnérabilités, ce qui engendre des risques importants et méconnus.
F5 Labs reports qu’une vulnérabilité critique susceptible de permettre l’exécution de code à distance, l’une des attaques les plus graves qui soient, est publiée toutes les 9 heures. En 2025, 500 nouvelles CVE devraient être publiées au cours d’une semaine type.
Pour gérer efficacement la complexité croissante de la sécurisation des applications dans différents environnements d’architecture, clouds et frameworks de développement, les organisations doivent faire évoluer leur stratégie et changer de perspective.
F5 Labs indique qu’une vulnérabilité critique susceptible de permettre l’exécution de code à distance, l’une des attaques les plus graves qui soient, est publiée toutes les 9 heures.
Projet ouvert de sécurité des applications web
L’Open Web Application Security Project (OWASP) a été fondé en 2001 afin de sensibiliser les dirigeants d’entreprise et les conseils d’administration à la nécessité d’une gestion efficace des vulnérabilités. Une approche rigoureuse, intégrant les fournisseurs de solutions de sécurité et les retours de la communauté, a abouti à l’OWASP Top 10, une liste des vulnérabilités applicatives les plus répandues et les plus critiques.
Les failles XSS et les injections figurent dans toutes les éditions du Top 10 de l’OWASP depuis sa création. Toutefois, une nouvelle ère de la sécurité des applications se dessine, marquée par la menace croissante qui pèse sur les chaînes d’approvisionnement logicielles, l’omniprésence des logiciels open source et la complexité opérationnelle de la gestion de la sécurité et des accès pour les applications, qu’elles soient anciennes ou modernes. Les mises à jour logicielles, les données critiques et l’intégrité des pipelines CI/CD peuvent toutes être compromises. Bien que les logiciels open source accélèrent considérablement le développement, ils modifient également la gestion des risques, car les contrôles couramment appliqués aux logiciels sur mesure développés en interne, tels que l’analyse statique du code (SCA), ne sont pas toujours possibles ni adaptés aux logiciels tiers.
En 2021, des attaquants ont commencé à exploiter une vulnérabilité critique dans une bibliothèque logicielle open source largement déployée utilisée par des milliers de sites web et d’applications, presque immédiatement après la publication des détails de la vulnérabilité. Si elle n’est pas corrigée, cette vulnérabilité peut permettre l’exécution de code à distance, donnant ainsi aux attaquants la possibilité de prendre le contrôle de sites web et d’applications en ligne, de voler de l’argent, d’accéder illégalement à des données et de compromettre des comptes clients.
F5 Labs explique en détail comment le paysage des CVE a considérablement évolué au cours des deux dernières décennies, avec des vulnérabilités toujours plus nombreuses et variées. Si certaines de ces évolutions sont dues aux progrès technologiques, d’autres reflètent la manière dont les données sont collectées.
Les vulnérabilités peuvent être difficiles à évaluer : il faut déterminer s’il est facile ou difficile de concevoir un code d’exploitation et si quelqu’un en développe un, à quel point le logiciel concerné est répandu, ainsi que le niveau de criticité des machines sur lesquelles il s’exécute.
Fonctionnalités principales
Identifiez les risques connus qui pèsent sur les applications web et les API accessibles au public, ainsi que les vulnérabilités détectées lors des tests, grâce à des analyses enrichies par l’IA facilitant leur correction.
- L’intégration native dans les frameworks de développement d’applications accélère la mise sur le marché et améliore l’agilité de l’entreprise
- Une protection prête à l’emploi contre un large éventail de vulnérabilités réduit les risques et la complexité opérationnelle
- La visibilité et l’application des politiques de sécurité dans tous les clouds et toutes les architectures protègent l’ensemble du portefeuille d’applications de l’entreprise
- Une politique d’auto-apprentissage et d’auto-ajustement allège la charge des équipes InfoSec, DevOps et AppDev
- Les flux de renseignements dynamiques permettent de remédier rapidement aux menaces émergentes
- La politique déclarative fait abstraction de l’infrastructure sous-jacente afin d’éviter les risques involontaires et les erreurs de configuration
- Une sécurité qui s’adapte à l’évolution des applications et des attaquants maximise son efficacité et optimise l’expérience client
- Les protections automatisées et la sécurité adaptative permettent à l’entreprise d’accélérer sa transformation numérique en toute sécurité
- La sécurité se déploie à la demande là où elle est nécessaire, pour une protection homogène des applications jusqu’à la périphérie du réseau
Le nombre de CVE publiées augmente rapidement, et nous prévoyons que 500 nouvelles CVE seront publiées au cours d’une semaine type en 2025.
La prolifération architecturale et l’essor de l’IA
L’évolution rapide des technologies transforme la manière dont les organisations exercent leurs activités, ainsi que les mesures qu’elles doivent prendre pour assurer la sûreté et la sécurité de leurs opérations. Aujourd’hui, 88 % des organisations fonctionnent selon un modèle hybride comprenant le SaaS, le cloud public/IaaS, les infrastructures sur site (traditionnelles), les infrastructures sur site (cloud privé), la colocation et l’edge computing — et ces organisations s’appuient de plus en plus sur l’IA pour réduire les réglages manuels et automatiser l’élaboration des politiques de sécurité en fonction des menaces détectées. Si les nouveaux projets peuvent tirer parti de l’efficacité du cloud, la plupart des portefeuilles d’entreprise comprennent à la fois des applications anciennes et modernes, réparties entre diverses architectures dans les centres de données, les clouds et les microservices.
La multiplication des applications et l’accélération de leur mise sur le marché entraînent également des changements fondamentaux dans la gestion des risques. Il se peut que les ingénieurs réseau ne soient pas chargés du déploiement de l’infrastructure. Les équipes DevOps peuvent facilement créer une infrastructure virtuelle et éphémère à l’aide d’architectures émergentes telles que les conteneurs, au sein d’une solution cloud clé en main, en automatisant toutes les étapes, de la compilation du code au déploiement des services. Ces évolutions des rôles, des responsabilités et des méthodes de travail au cours du cycle de développement des applications peuvent souvent reléguer la sécurité au second plan.
Dans le même temps, les attaquants gagnent en efficacité dans leurs méthodes, en s’appuyant sur des outils et des frameworks facilement accessibles pour mener leurs attaques à grande échelle. Ils emploient ainsi, pour l’essentiel, les mêmes méthodes que les professionnels de la sécurité pour quantifier et évaluer les risques.
En outre, les entreprises adoptent de plus en plus plusieurs fournisseurs de services cloud afin d’assurer la continuité de leurs activités. Elles sont également de plus en plus confrontées à une prolifération des outils due aux efforts déployés pour répondre à des besoins spécifiques dans plusieurs environnements cloud— ce qui empêche souvent les responsables de la sécurité de savoir clairement ce qui est sécurisé ou non. Ces subtilités peuvent entraîner une vulnérabilité, généralement une mauvaise configuration de sécurité (par exemple, voir le modèle de responsabilité partagée d’AWS).
Les attaquants emploient essentiellement les mêmes méthodes que les professionnels de la sécurité pour quantifier et évaluer les risques.
La nécessité d’anticiper et de changer de perspective
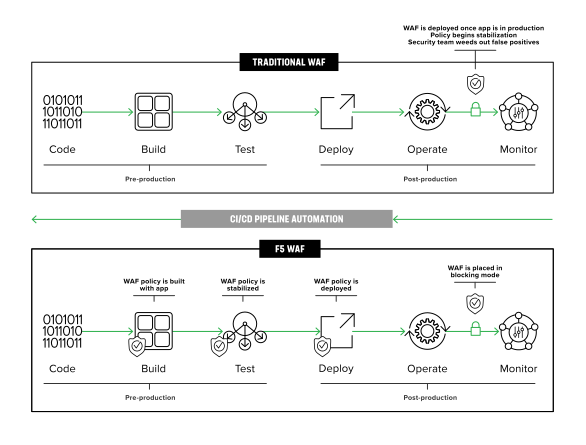
Les risques évoluent en raison de la manière dont les applications sont développées et déployées. La sécurité doit donc elle aussi évoluer afin de garder une longueur d’avance sur les vulnérabilités applicatives. La visibilité et la cohérence restent plus importantes que jamais, mais les organisations doivent changer radicalement d’approche quant à la mise en œuvre de la sécurité des applications. Au lieu d’élaborer une politique de sécurité après le lancement d’une application, d’écarter les faux positifs afin de stabiliser et d’affiner cette politique, puis de surveiller l’apparition de nouvelles vulnérabilités susceptibles de mettre l’application en danger, la sécurité des applications doit être intégrée de manière intrinsèque au cycle de développement, quels que soient l’architecture, le cloud ou le framework, depuis le code jusqu’à la production, en passant par les tests.
Les tests d’intrusion permettent de détecter des risques critiques avant la mise en production des logiciels et de réduire considérablement le délai de remédiation en fournissant aux équipes de sécurité des informations clés, grâce auxquelles elles peuvent ensuite mettre en œuvre des mesures palliatives essentielles, telles que des politiques de pare-feu pour applications web.
La sécurité des applications est d’autant plus efficace qu’elle est automatisée, intégrée et adaptative. L’automatisation permet de réduire les dépenses d’exploitation (OpEx) et de soulager les ressources de sécurité essentielles lors de la publication, du déploiement et de la maintenance des applications. Le déploiement automatisé des politiques peut renforcer l’efficacité en mettant en œuvre et en stabilisant les contrôles de sécurité plus tôt dans le cycle de vie du développement logiciel (SDLC). Il permet ainsi d’obtenir de meilleurs résultats avec moins d’interventions manuelles et de libérer les équipes de sécurité de l’information d’un flot d’alertes et de faux positifs potentiels, afin qu’elles puissent se concentrer sur des initiatives plus stratégiques de gestion des risques. L’intégration native aux frameworks de développement d’applications et aux pipelines d’intégration continue et de livraison continue (CI/CD) réduit les frictions entre les équipes de développement et de sécurité, ce qui améliore l’agilité de l’entreprise et l’alignement organisationnel.
L’intégration aux outils de développement, grâce à un déploiement et une maintenance pilotés par API, simplifie la gestion des politiques et le contrôle des modifications dans plusieurs architectures et environnements cloud en masquant la complexité de l’infrastructure, en réduisant la charge opérationnelle et en évitant les erreurs de configuration.
En outre, les mesures d’atténuation des risques de sécurité doivent être précises et robustes afin d’éviter de frustrer les clients ou de permettre aux attaquants d’intensifier leurs campagnes pour échapper à la détection. Les consommateurs exigent des expériences personnalisées et soigneusement conçues, tandis que les attaquants chevronnés ne se laissent pas facilement décourager.
Une sécurité efficace qui ne nuit pas à la facilité d’utilisation peut constituer un facteur de différenciation clé pour attirer et fidéliser les clients dans une économie numérique hautement concurrentielle.
La sécurité des applications doit être prise en compte plus en amont et intégrée de manière intrinsèque au cycle de développement des applications, quels que soient l’architecture, le cloud ou le framework utilisés.
Conclusion
Aujourd’hui, les applications sont au cœur de l’activité des entreprises. Par conséquent, les menaces qui pèsent sur elles et l’inefficacité des dispositifs de sécurité constituent les principaux risques pour le potentiel commercial. Les architectures applicatives modernes et décentralisées ont élargi la surface d’attaque, tandis que l’automatisation a accru les risques involontaires et l’efficacité des attaquants. Les conséquences de la cybercriminalité continuent par ailleurs de s’aggraver. Toutefois, les organisations qui proposent systématiquement des expériences numériques sécurisées verront leur clientèle et leur chiffre d’affaires progresser.
La solution est claire. Plutôt que de retarder la publication d’un nouveau code susceptible de changer le monde, intégrez la sécurité en amont afin d’automatiser les protections tout au long du cycle de vie des applications et faites de la sécurité un facteur clé de différenciation pour l’entreprise.
En atténuant les vulnérabilités de manière proactive, en réduisant la complexité et en protégeant l’entreprise grâce à une sécurité efficace et facile à gérer, vous pouvez accélérer la transformation numérique et optimiser l’expérience client, tout en réduisant les risques et en créant un avantage concurrentiel numérique.
Sécurité des applications F5 — une protection fluide qui s’adapte à l’évolution des applications et des attaquants.