Services applicatifs sécurisés pour Nutanix
Fournissez des services applicatifs sécurisés et résilients, ainsi qu’une segmentation réseau dans les environnements hybrides et multicloud, avec une application granulaire de la microsegmentation.
Nutanix Flow est une solution de mise en réseau et de sécurité définie par logiciel pour Nutanix AHV, l’hyperviseur natif de classe entreprise de Nutanix inclus dans Nutanix Cloud Platform. Elle comprend Flow Network Security pour la microsegmentation et Flow Virtual Networking pour la mise en réseau superposée. Flow fournit des politiques de sécurité centrées sur les applications et des réseaux isolés définis par logiciel (clouds privés virtuels, ou VPC) dans les centres de données, en périphérie et dans les clouds publics, avec une gestion centralisée via Nutanix Prism Central.
Fournissez des services applicatifs sécurisés et résilients là où vous en avez besoin
Dans les environnements hybrides et multicloud, les entreprises ont besoin d’un moyen sécurisé, fiable et souvent privé pour connecter des sites disparates. Les solutions de mise en réseau multicloud sécurisée de F5, optimisées par F5 Distributed Cloud Services, répondent à ces besoins et vont encore plus loin. Sur leur backbone réseau privé, les services Distributed Cloud peuvent appliquer des politiques réseau et de sécurité cohérentes à l’ensemble du trafic. L’intégration de F5 à Nutanix Flow concrétise ces avantages pour les environnements Nutanix.
Réseau multicloud sécurisé F5 pour Nutanix
Nutanix Flow pour les réseaux définis par logiciel n’assure pas nativement la connectivité entre les sites et les clouds (le plan de données). Distributed Cloud Services comble cette lacune en connectant les environnements de manière sécurisée et privée, tout en appliquant en temps réel les politiques de sécurité et de réseau.
Au cœur de cette intégration se trouve la possibilité de déployer un F5 Distributed Cloud Customer Edge (CE) au sein d’un VPC Nutanix Flow, d’établir un appairage via le protocole BGP (Border Gateway Protocol), puis d’injecter les routes annoncées par le CE dans la table de routage du VPC. Cette architecture permet à F5 de contrôler entièrement la distribution et la sécurité des applications au sein du VPC Nutanix Flow. Distributed Cloud Services annonce ensuite de manière sélective des équilibreurs de charge HTTP ou des adresses IP virtuelles (VIP) à un VPC, ce qui permet de connecter le réseau à des sites distants de façon sûre, sécurisée et efficace.
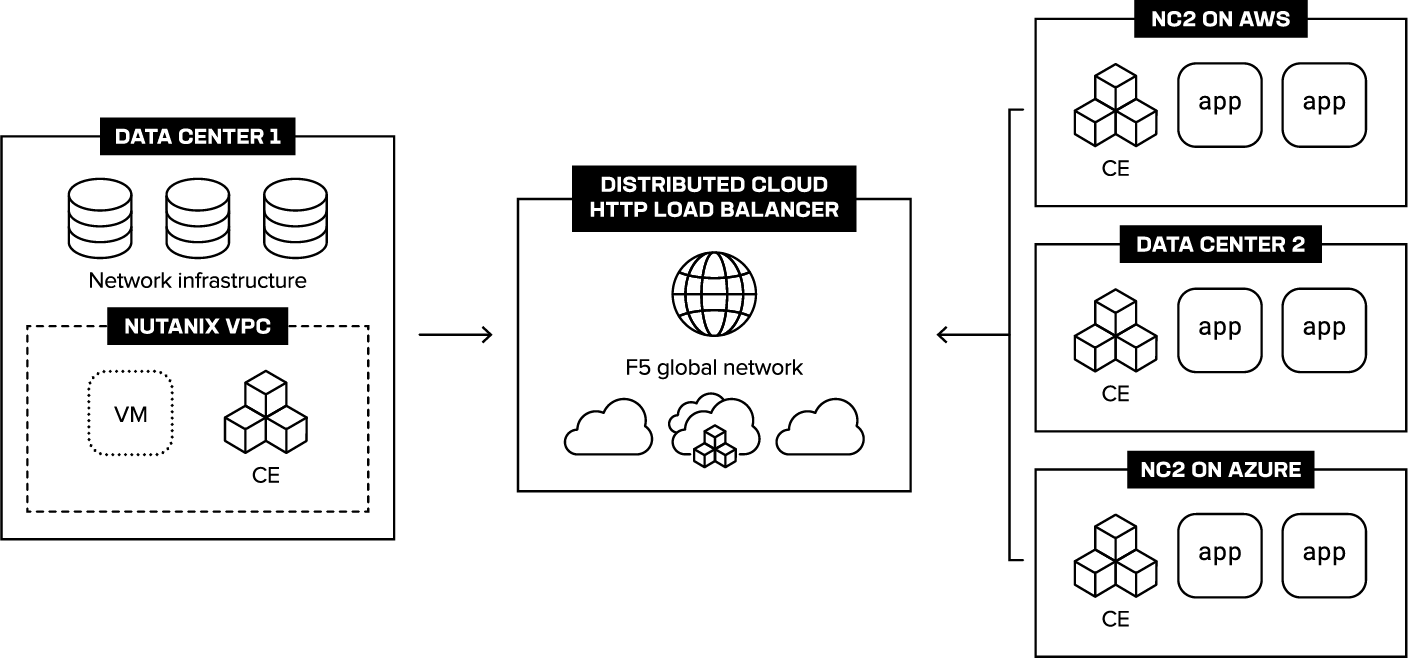
Extension de segment réseau avec application de la microsegmentation
La microsegmentation consiste à diviser un réseau en petits segments distincts afin d’améliorer la sécurité. Chaque segment est isolé, créant ainsi des zones granulaires qui peuvent être sécurisées individuellement. Cela réduit les surfaces d’attaque potentielles et peut limiter l’impact d’une compromission. Cette approche contribue également à mettre en œuvre l’accès selon le principe du moindre privilège, un principe fondamental des architectures Zero Trust.
L’intégration avec Distributed Cloud Services permet d’étendre les segments réseau définis dans Nutanix Flow, tandis que Nutanix Flow Network Security, un pare-feu distribué avec état, permet aux administrateurs de créer des politiques de sécurité basées sur des catégories d’applications plutôt que sur des adresses IP, réduisant ainsi le risque de déplacement latéral des menaces.
Ensemble, les services cloud distribués étendent de manière transparente les segments réseau entre les différents environnements, tandis que Nutanix Flow Security garantit des contrôles de sécurité granulaires au sein de ces segments.
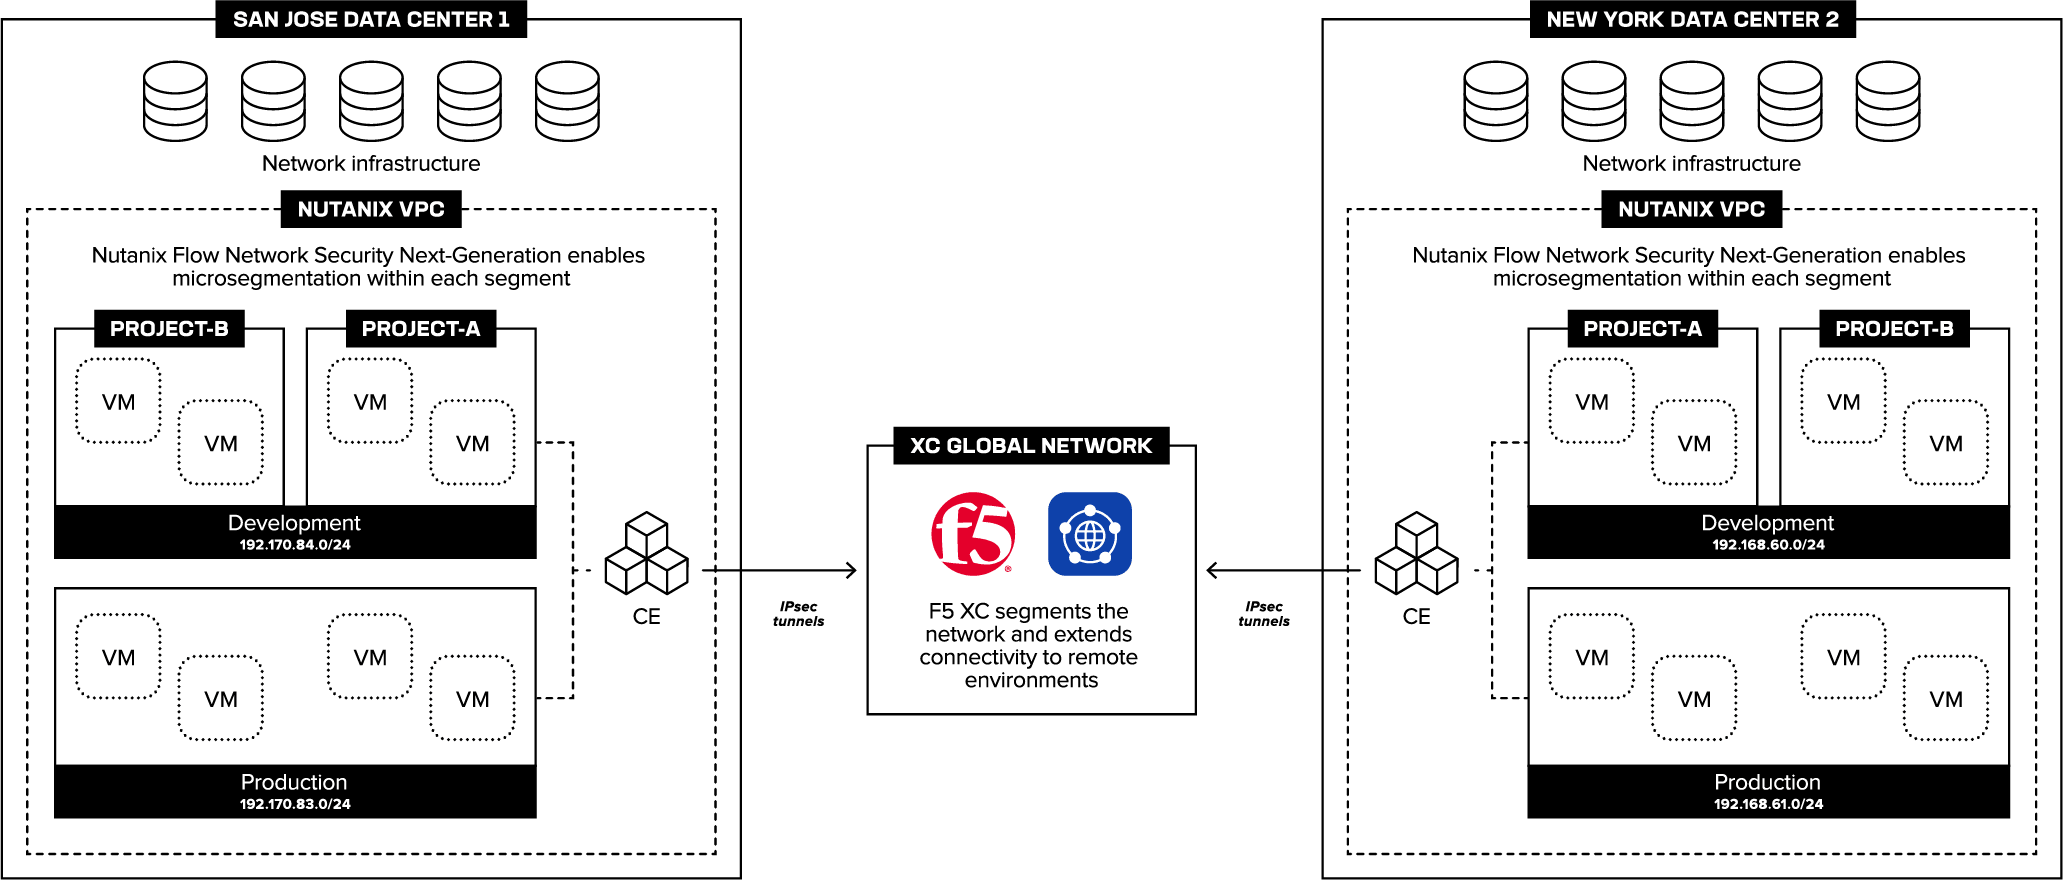
Sécurité des applications web et des API
Dans le cadre des fonctionnalités de mise en réseau multicloud de F5, vous pouvez définir et gérer de manière centralisée les politiques de sécurité du pare-feu d’applications web (WAF) et veiller à leur application uniforme sur l’ensemble du réseau. Vous pouvez ainsi sécuriser les applications et les API dans les clouds, sur les différents sites et à la périphérie du réseau. Protégez-vous contre les risques du Top 10 de l’OWASP, les bots malveillants, les attaques DDoS et autres attaques volumétriques, tout en faisant appel à l’IA et au machine learning pour identifier, évaluer et bloquer les utilisateurs malveillants et les menaces émergentes.
Dorsale de réseau privé
Au cœur des services cloud distribués se trouve le réseau mondial F5 : une dorsale de réseau privé spécialement conçue pour connecter et sécuriser les charges de travail sur différents sites. Tous les points de présence (PoP) de F5 sont connectés de manière redondante sur chaque continent afin d’assurer performances, fiabilité et contrôle. Cette dorsale bénéficie d’une sécurité automatisée de l’infrastructure, avec une protection contre les attaques DDoS de couches 3 à 7, un pare-feu réseau en option et une détection des anomalies basée sur l’IA afin de prévenir les attaques au niveau du réseau.
La mise en réseau multicloud sécurisée, associée à l’extension des segments réseau avec des contrôles de microsegmentation, aide les entreprises à réduire leurs coûts opérationnels, à maintenir leur conformité et à renforcer leur sécurité, tout en assurant une évolutivité robuste dans tous les environnements.
En savoir plus sur les intégrations de F5 avec Nutanix Flow sur DevCentral et consulter la page consacrée à notre partenariat sur f5.com/nutanix.
PRINCIPAUX AVANTAGES
Simplifiez la mise en réseau sécurisée dans les environnements hybrides et multiclouds
Déployez une connectivité réseau hybride et multicloud sécurisée dans les environnements Nutanix, sans configurations complexes ou ponctuelles.
Étendez la segmentation du réseau
Étendez les segments réseau aux sites distants et appliquez une sécurité cohérente et granulaire afin de réduire la surface d’attaque et d’empêcher les mouvements latéraux.
Ajoutez une couche de sécurité supplémentaire aux applications
Appliquez les protections du pare-feu applicatif web à chaque application, en complément d’une sécurité multicouche au sein des segments réseau.
Améliorez la résilience du réseau
Appuyez-vous sur une dorsale de réseau privé mondial intégrant une redondance et des protections contre les menaces au niveau du réseau.