
글로벌 디지털 경제에서는 애플리케이션 기반 서비스를 고객, 소비자, 파트너 및 직원과 연결하기 위해 애플리케이션 프로그래밍 인터페이스(API)가 필요합니다. 레거시 애플리케이션과 현대화된 애플리케이션, 신규 애플리케이션 모두 개발을 가속화하고 시장 출시 기간을 단축하기 위해 API 기반 아키텍처로 진화하고 있습니다. 고객이 서비스를 이용할 때 겪는 불편을 줄이기 위해 애플리케이션 기능을 고객과 더 가까운 곳으로 옮기려는 시도에서 분산형 아키텍처와 API 우선 접근 방식이 탄생했습니다.
안타깝게도 애플리케이션 개발에서 API를 통해 얻는 효율성은 API가 기업 IT 환경에 초래하는 위험에 점점 가려지고 있습니다. 해커들은 API가 허술하게 보호되거나 전혀 보호되지 않을 때 쉽게 침해할 수 있다는 사실을 알아냈습니다. API에 보안 관행을 적용해야 한다는 점에는 누구도 이의를 제기하지 않겠지만, API를 보호하는 최선의 방법에 대해서는 업계의 합의가 이루어지지 않았습니다. 다음은 API에 일반적으로 제공되는 수준보다 더 강력한 보호가 필요한 주요 이유입니다.
API 취약점은 대부분 해결되지 않은 상태입니다
API에 대한 가시성 부족과 미흡한 보안으로 인해 심각한 보안 침해 사고가 점점 더 많이 발생하고 있으며, 이러한 추세는 당분간 계속될 것입니다.1 조직의 디지털 전환 경쟁으로 인해 보호가 미흡한 API가 운영 환경에 더 많이 배포될 것입니다. 많은 조직이 설계와 코딩을 개선하여 API 취약점을 해결하려 하겠지만, 결국 일반적인 애플리케이션과 동일한 보안 문제에 직면하게 될 것입니다. 이는 일반적인 애플리케이션 개발자에게 보안이 핵심 역량이 아닌 데다, 보안팀이 자체 환경 내의 모든 타사 시스템 연동 관계를 파악하지 못할 수 있기 때문이기도 합니다.
API 난립은 충격적일 정도로 만연합니다
API 난립의 근본 원인은 거버넌스와 모범 사례를 아우르는 통합 전략의 부재입니다. 애자일 애플리케이션 개발로 인해 API 버전 관리 없이 동일한 API의 여러 버전이 생겨났습니다. 마이크로서비스로 전환하면서 하나의 애플리케이션이 수십 개의 API로 구성되는 상황이 되었습니다.
API를 제대로 관리하지 않으면 무단 API, 섀도 API, 좀비 API가 생겨납니다. 2030년까지 API 수는 20억 개에 육박해 문제가 더욱 심각해질 것입니다.2
복잡한 에코시스템에서 API 보안을 확보하기에는 API 게이트웨이만으로는 부족합니다
오늘날 분산 클라우드 환경에서의 운영은 일반적인 방식으로 자리 잡았습니다. 그러나 전용 API 게이트웨이를 단일 진입점으로 사용해 보안을 관리하는 방식에는 단일 장애점과 성능 저하 등의 한계가 있습니다. API 게이트웨이가 오늘날 API 인프라의 핵심 구성 요소인 만큼, API가 확산될수록 API 게이트웨이 배포도 증가하여 API 게이트웨이가 무분별하게 늘어나는 현상이 발생한다는 점이 분명해졌습니다.
웹 애플리케이션 방화벽(WAF)은 API를 부분적으로만 보호합니다
최신 WAF는 GraphQL과 gRPC를 비롯한 API 프로토콜에 강력한 보호 및 보안 기능을 제공하고 심각한 소프트웨어 취약점에 대한 임시 방편을 제공하지만, 하이브리드 및 멀티 클라우드 아키텍처 전반의 고도화된 위협을 탐지하는 데 필요한 API 관측 가능성을 제공하지 못하는 경우가 많습니다. 많은 WAF에는 동적 API 검색, 자동화된 탐지 및 위협 완화, 테스트, OpenAPI 문서 명세 자동화 및 적용 기능이 부족합니다.
이제 해커들이 API를 좋아하는 이유를 알았으니, API를 어떻게 보호할 수 있을까요?
규정과 표준을 활용하여 API 보호 프로젝트에 대한 지원 확보
규제 당국은 API로 인해 발생하는 위험에 주목하고, 기업이 제3자를 포함한 기업 IT 환경 전반에서 위험을 완화하도록 권고해 왔습니다. 미국 재무부와 소비자금융보호국(CFPB)은 API를 보호해야 하는 규제 준수 대상 기관에 강력한 지침을 제시했습니다. 표준 측면에서는 PCI DSS v4의 요구사항 6.3.2가 API 보안을 요구하며, 2007년부터 권고된 NIST 800-95 '안전한 웹 서비스를 위한 가이드'와 800-24 '마이크로서비스 기반 애플리케이션 시스템을 위한 보안 전략'은 안전한 API 관리를 명시하고 있습니다.
아키텍처에 집중하기
An API 보안 아키텍처는 멀티 클라우드, 지역별 엣지, 서비스 계층 등을 포함한 기업의 분산 IT 환경과의 통합을 고려해야 합니다. 솔루션은 모든 하드웨어, 가상화 환경, Docker, Kubernetes 등에 배포할 수 있어야 합니다. 또한 API가 생태계 내에서 이동하더라도 보안 정책이 API를 따라 일관되게 적용되도록 해야 합니다. 다음은 API 보안을 위한 참조 아키텍처의 예시입니다.
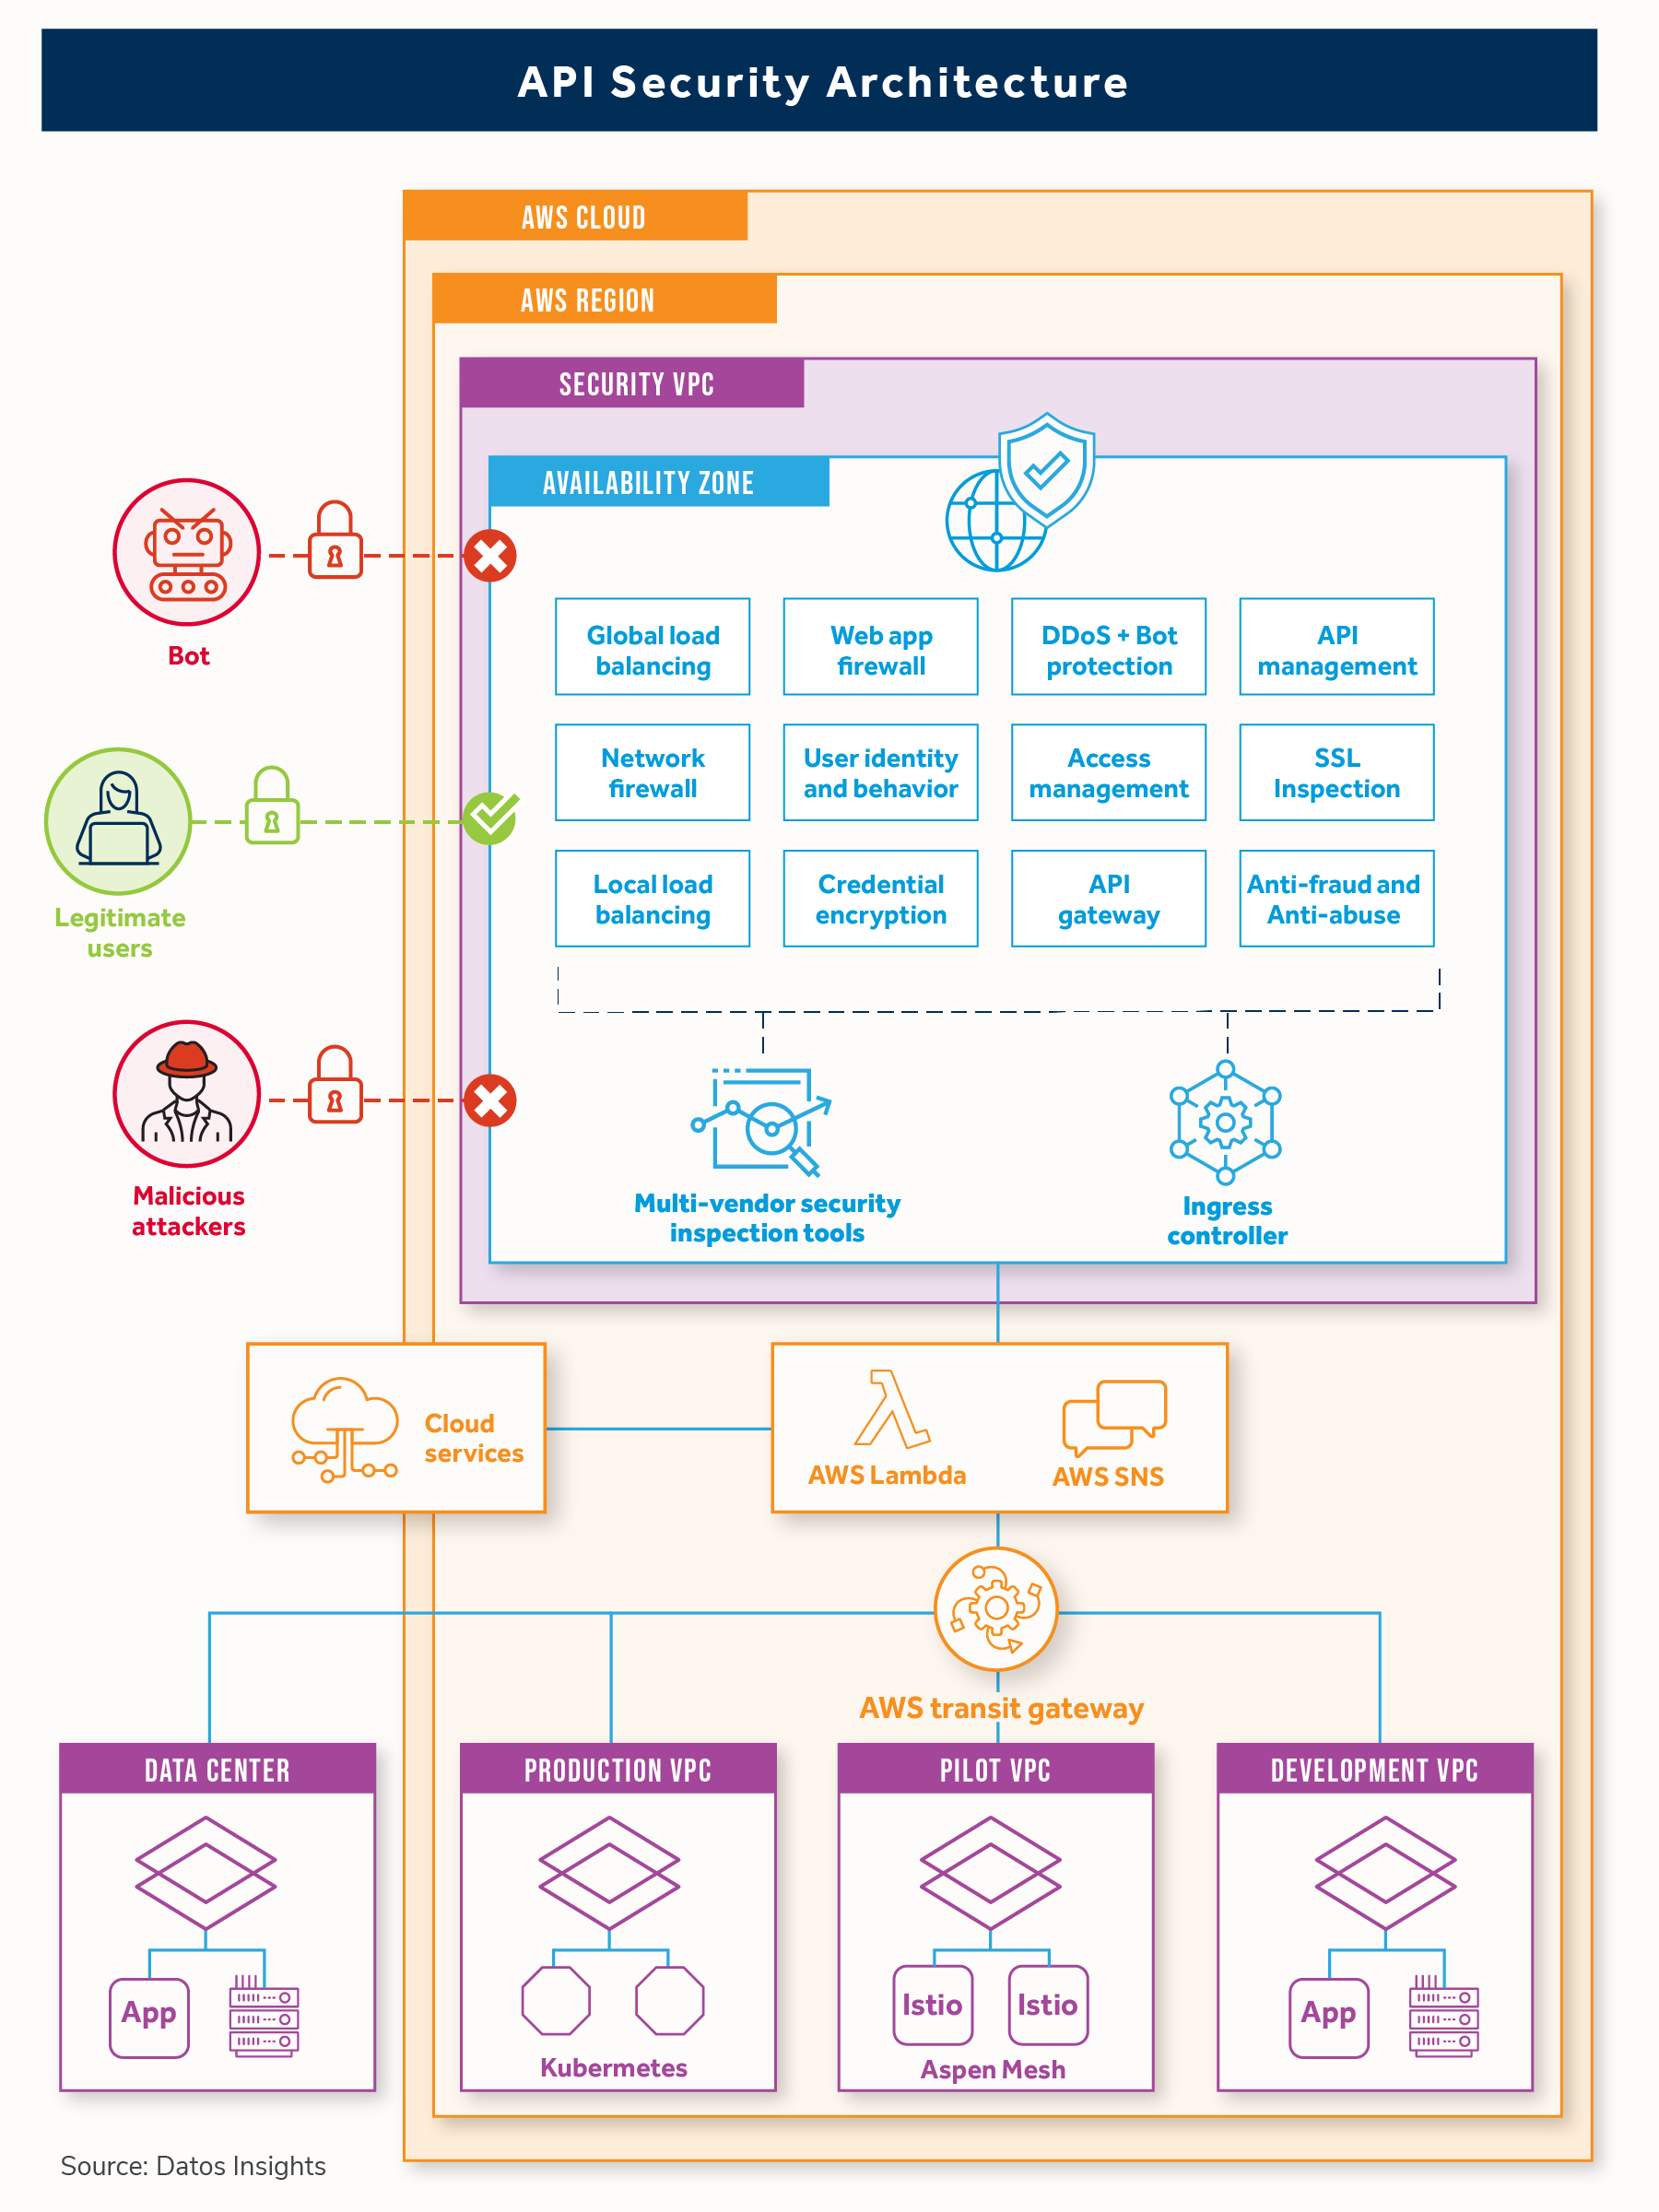
마무리하며
해커들은 API도 웹 애플리케이션과 마찬가지로 취약한 인증 및 권한 부여 제어 등 보안 문제를 안고 있다는 사실을 오래전부터 알고 있었습니다. 이들은 API 취약점을 악용하고 비즈니스 로직을 남용하며 제로데이 공격 기법을 개발해 별다른 저항 없이 기업 IT 환경에 침투하는 데 능숙해졌습니다.
개인정보는 애플리케이션이나 서비스 제공업체가 아닌 개인의 소유입니다. 디지털 경제는 개방적인 데이터 공유를 촉진합니다. API는 비공개 및 공개 데이터와 서비스는 물론, 파트너와 제3자의 데이터 및 서비스도 활용할 수 있게 합니다. 개인정보 보호 규정을 준수하려면 API에 개인정보 보호 기술을 적용해야 합니다.
Deploying an API 보안 솔루션을 IT 환경에 올바르게 배포하려면 인프라 통합과 커넥터가 필요하며, 일부 커넥터는 맞춤형으로 개발해야 합니다. 복잡한 배포 과정을 이해하려면 아키텍처 차원의 계획이 필요합니다. 기존 기업 IT 아키텍처 내에서 별도의 설정 없이 바로 작동하는 솔루션을 선택하면 배포 시간을 단축할 수 있습니다.
API 공격 방어에 대해 자세히 알아보려면 F5의 의뢰로 최근 작성한 보고서인 API 보안 솔루션 평가 가이드를 확인해 보세요. 이 보고서에서는 API 보호 솔루션을 선택할 때 고려해야 할 가장 중요한 사항을 다룹니다.
글: Tari Schreider, C|CISO, CRISC – Datos Insights 전략 자문
각주:
1 Ian Dinno, T-Mobile 침해 사고에서 얻은 교훈(현재까지), F5, 2023년 2월 8일
2 Rajesh Narayanan, Mike Wiley, 지속적인 API 확산, F5, 2021년 11월 4일
3 Rajesh Narayanan, 분산 게이트웨이 액터: API 관리의 진화, F5, 2023년 6월 23일
관련 블로그 게시물

성평등을 향한 여정: 사이버 보안 분야에서 성공적인 커리어를 개척하는 방법에 관한 Jenn Gile과의 Q&A
F5의 ‘성평등을 향한 여정’ 시리즈 네 번째 Q&A에서는 Rachael Shah와 NGINX 제품 마케팅 책임자 Jenn Gile이 사이버 보안 직종에 대한 오해를 바로잡고, 사이버 보안 분야의 성별 격차를 해소하기 위한 조언과 그 이점에 대해 이야기합니다.
TLS 검사에서 피터 파커 원칙 다루기
“큰 힘에는 큰 책임이 따른다.” 볼테르와 처칠도 이와 비슷한 말을 남겼지만, 이 문구는 스파이더맨 코믹스에서 벤 삼촌의 말로 가장 널리 알려져 있습니다. 물론 이 문구가 문화적으로 널리 통용되는 이유 중 하나는 TLS 검사를 비롯해 수많은 상황과 주제에 적용할 수 있기 때문입니다.
Venafi와 F5를 통한 머신 아이덴티티 보호
‘머신 아이덴티티’란 간단히 말해 자동화된 프로세스가 자신의 신원을 식별할 수 있도록 하고, 다른 자동화 시스템과 프로세스가 관련 리소스에 적절한 수준의 접근 권한을 부여하도록 하는 방법을 의미합니다. 이 개념 자체는 새로운 것이 아닙니다. 비교적 새로운 점은 이를 구현해야 하는 규모입니다.
마이너와 미니언: 데이터 유출만이 비용을 초래하는 것은 아닙니다
물론 데이터 유출은 더 큰 비용을 초래할 수 있고(적어도 지금은), 실패 사실을 세상에 드러낼 수밖에 없게 합니다(통지 의무가 있으니까요). 하지만 보안을 단순히 데이터 노출 문제로만 봐서는 안 됩니다. 요즘은 데이터가...
내 클라우드에서 나가!
F5의 Jay Kelley가 전하는 최신 소식에는 Microsoft Office 365용 신규 ID 및 액세스 솔루션을 배포할 때 고려해야 할 사항이 정리되어 있습니다.
Shift(웹 앱) 보안 레터
웹 앱 보안을 개발 초기 단계로 앞당기세요. F5 블로그에서 DevOps 파이프라인 초기에 보안을 통합하여 취약점을 예방하고 시간을 절약하는 방법을 알아보세요.