과거에는 애플리케이션을 제공하는 앱 서비스가 단순하고 일관된 데이터 경로를 구성했습니다. 기본적으로 모든 앱은 동일한 네트워크에서 동일한 서비스 집합을 거쳤습니다. 이러한 아키텍처의 단순성 덕분에 단일 제어 지점과 단일 실행 지점을 손쉽게 결합할 수 있었습니다. 이는 곧 애플리케이션 딜리버리 컨트롤러(ADC)의 등장으로 이어졌습니다. ADC를 통해 한곳에서 앱 트래픽을 조정하고, 전달하고, 확장하고, 보호할 수 있었습니다. 제어와 실행을 결합함으로써 운영팀은 데이터 경로에 전략적 지점을 확보하여 온갖 정책을 적용하고 실행할 수 있었습니다.
클라우드의 부상과 컨테이너의 지속적인 도입으로 인해 이러한 데이터 경로에 변화가 생겼습니다. 이제 앱은 여러 데이터 경로를 통해 제공되며, 이러한 경로는 때때로 동적으로 바뀝니다. 제어와 실행을 모두 담당하는 단일 전략적 지점을 두는 방식은 운영 측면에서나 아키텍처 측면에서 더 이상 실현 가능하지 않은 경우가 많습니다.
하지만 그렇다고 해서 서로 다른 여러 애플리케이션 서비스에 실행을 위임하더라도 통합된 제어 지점을 더 이상 구현할 수 없다는 의미는 아닙니다.
데이터 경로의 앱 서비스를 운영(배포, 구성 및 관리)하는 제어 지점은 가능한 한 적게 유지하는 것이 중요합니다. 여러 제어 지점의 사용을 장려하면 필연적으로 정책 충돌이 발생하여 앱 사용자에게 문제가 생깁니다. 문제 해결은 더욱 복잡해지고 많은 시간이 소요되어 사용자의 불만과 불안을 키웁니다. 안타깝게도 클라우드 네이티브 아키텍처를 이미 다양한 앱 포트폴리오에 추가하는 작업을 관리하는 사람들 사이에서는 도구의 난립이 흔한 불만 사항입니다.
2020년 애플리케이션 서비스 현황 조사에 따르면, 애플리케이션 서비스 운영은 주로 운영팀이 담당하지만 운영팀만 관여하는 것은 아닙니다. DevOps, NetOps, SecOps 모두 온프레미스와 퍼블릭 클라우드에서 애플리케이션 서비스를 운영하는 데 참여하고 있습니다.
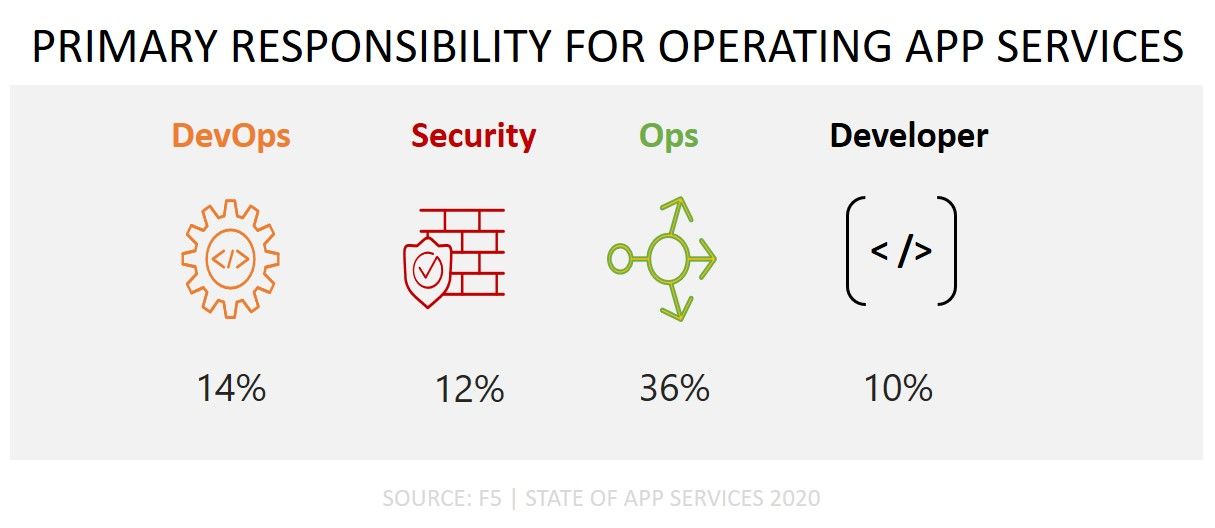
이들을 구분 짓는 것은 대개 각자가 담당하는 앱 서비스의 구체적인 기능입니다.
DevOps는 주로 안정성, 성능 및 앱별 정책을 담당합니다. 반면 NetOps는 그 명칭에서 알 수 있듯이 네트워크 속성에 더 중점을 둡니다. 인프라 관점에서 앱 서비스를 유지 관리하는 역할은 대개 NetOps가 담당합니다. 물론 SecOps는 인프라 및 앱과 관련된 보안을 담당합니다.
하지만 업무가 분담되어 있다고 해서 각자가 전문성을 발휘하는 데 서로 다른 도구를 사용해야 하는 것은 아닙니다. 오늘날 CI/CD 파이프라인과 지속적 배포 파이프라인이 서로 다른 도구 세트를 기반으로 구축된다는 증거는 충분합니다. CI/CD 파이프라인에서는 Jenkins와 git 저장소가 주로 사용되는 반면, 지속적 배포 측에서는 Ansible과 Python이 선호됩니다. 이러한 도구를 매일 사용해야 하는 다양한 관계자의 업무 방식에 도구 세트를 얼마나 잘 맞출 수 있는지가 도구 선택을 크게 좌우합니다.
따라서 정책의 일관성을 높이고 문제 해결 속도를 향상하며 도구 난립으로 인한 복잡성과 비용을 없애기 위한 단일 도구가 등장한다면, 데이터 경로상의 애플리케이션 서비스를 담당하는 모든 주요 관계자가 해당 도구 세트를 활용해 각자의 업무를 수행할 수 있도록 적절한 인터페이스를 갖춰야 합니다.
이는 앱 서비스 자체의 전반적인 보안과 안정성을 확보하는 데 중요합니다. 조직은 단일화된 제어 지점을 유지함으로써 변경 사항이 추적되고 정확히 파악된다는 확신을 가질 수 있습니다. 완전한 불변형 구현은 아니지만, 제어를 하나의 도구로 중앙 집중화함으로써 불변형 운영 방식에 한층 더 가까워질 수 있습니다.
이러한 도구의 예로는 NGINX Controller가 있습니다.
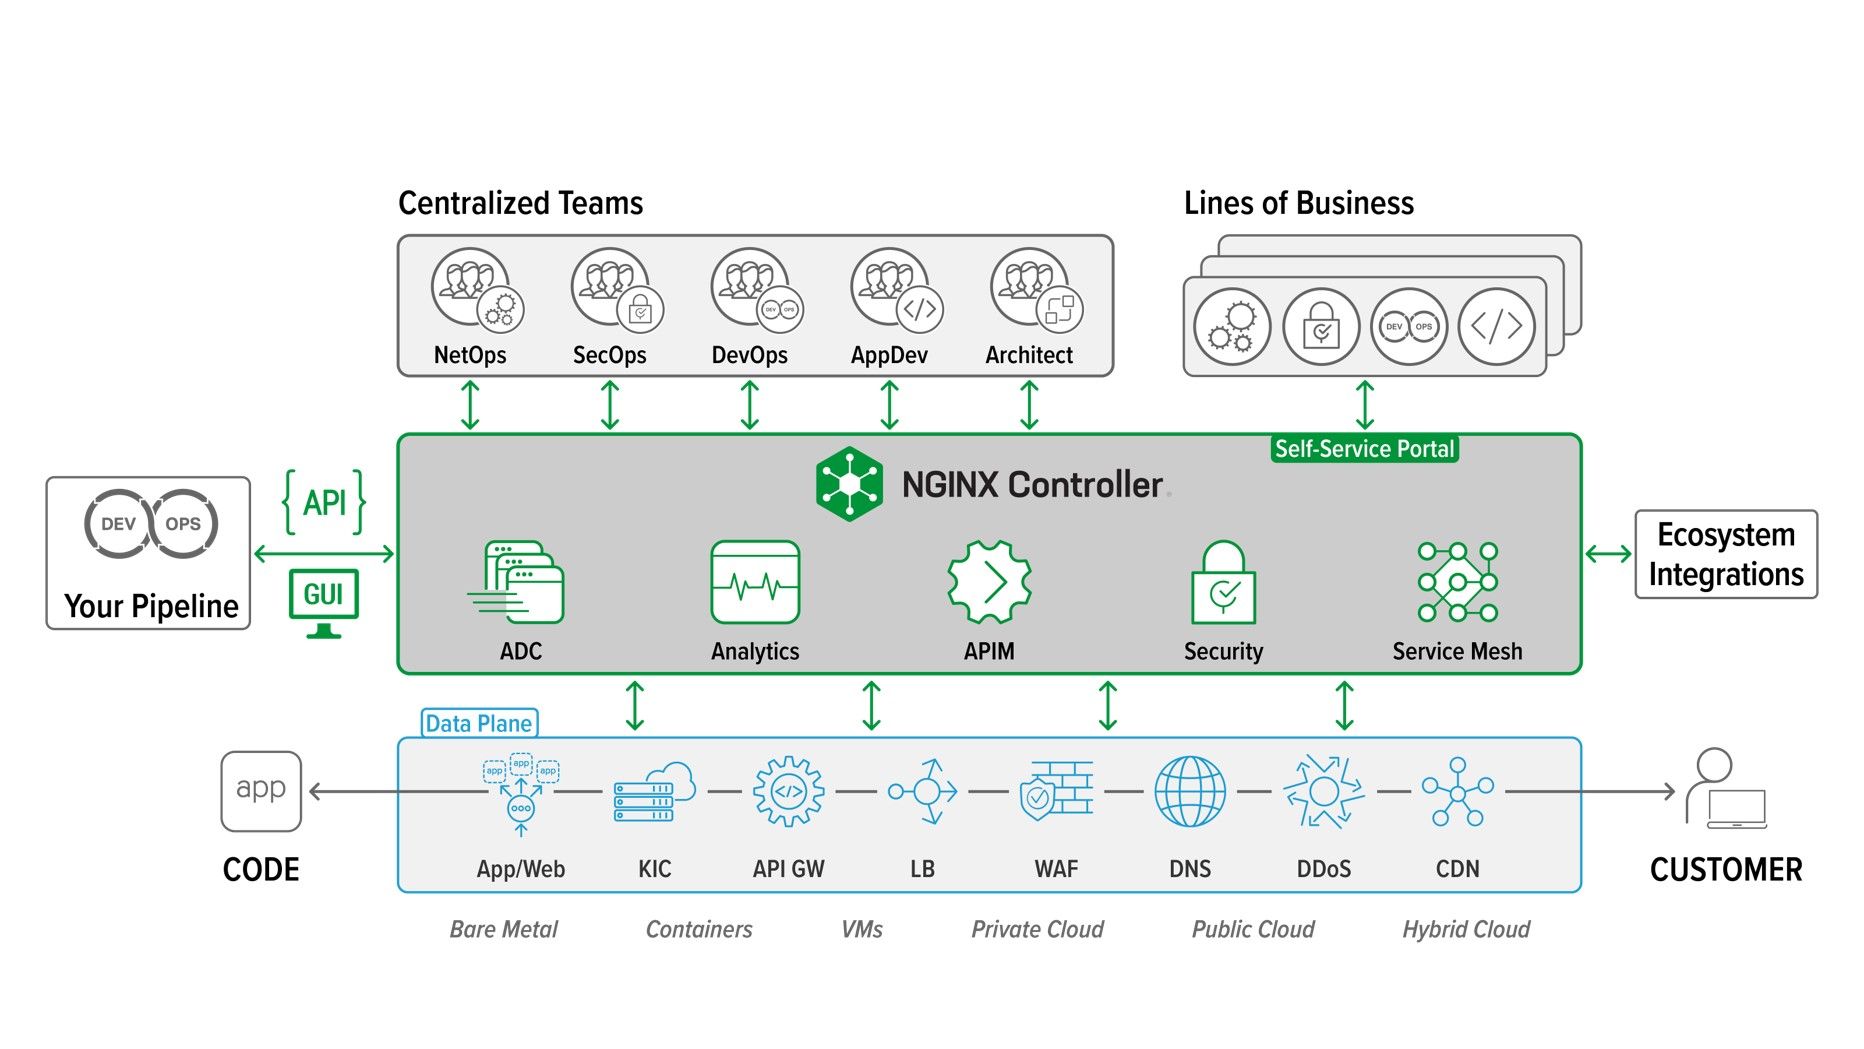
구상한 대로 운영과 실행은 분산되어 있지만, 다양한 앱 서비스(분석, API 관리, 보안, 서비스 메시)를 모두 중앙에서 제어할 수 있다는 점을 확인할 수 있습니다.
어떤 환경에서든 잘못된 구성이나 구성 간 충돌로 인해 발생할 수 있는 문제를 줄이려면 데이터 경로 구성 요소(앱 서비스)와 상호 작용할 수 있는 도구의 수를 줄이는 것이 중요합니다. 최신 멀티 클라우드 환경에서는 데이터 경로를 구성하는 앱 서비스가 기하급수적으로 증가하면서 복잡성이 커지는 경우가 많으므로 제어를 중앙 집중화하는 것이 더욱 중요합니다.
예산 책임자에게 더욱 매력적인 이점은 반복적인 수작업을 자동화로 대체함으로써 관련 운영 비용을 절감할 수 있다는 점입니다.
단일 도구로 제어를 통합하는 것이 이를 실현하는 한 가지 방법입니다.
작성자 소개

Lori MacVittie는 F5 CTO 오피스의 수석 엔지니어이자 최고 에반젤리스트로, 애플리케이션 딜리버리, 자동화 전략 및 인프라 분야에서 깊이 있는 전문성을 보유하고 있습니다. AI 에이전트를 위한 가드레일을 정의하고, 취약한 멀티클라우드 아키텍처를 분석하며, 확장 가능한 시스템의 한계를 탐구하는 등 복잡한 문제를 명확하게 풀어내는 것으로 잘 알려져 있습니다. 애플리케이션 개발, IT 아키텍처, 네트워크 및 시스템 운영 전반에 걸쳐 30년 이상의 업계 경험을 쌓았습니다. F5에 합류하기 전에는 수상 경력이 있는 기술 편집자로 활동했습니다. MacVittie는 컴퓨터 과학 석사 학위를 보유하고 있으며, 보안, 클라우드 및 엔터프라이즈 아키텍처 분야를 아우르는 다수의 저서를 집필한 작가입니다. 또한 보드게임과 비디오 게임을 열정적으로 즐기며, 치즈에 대해서는 거리낌 없이 확고한 견해를 갖고 있습니다.
Lori Mac Vittie의 다른 블로그 게시물관련 블로그 게시물

성평등을 향한 여정: 사이버 보안 분야에서 성공적인 커리어를 개척하는 방법에 관한 Jenn Gile과의 Q&A
F5의 ‘성평등을 향한 여정’ 시리즈 네 번째 Q&A에서는 Rachael Shah와 NGINX 제품 마케팅 책임자 Jenn Gile이 사이버 보안 직종에 대한 오해를 바로잡고, 사이버 보안 분야의 성별 격차를 해소하기 위한 조언과 그 이점에 대해 이야기합니다.
TLS 검사에서 피터 파커 원칙 다루기
“큰 힘에는 큰 책임이 따른다.” 볼테르와 처칠도 이와 비슷한 말을 남겼지만, 이 문구는 스파이더맨 코믹스에서 벤 삼촌의 말로 가장 널리 알려져 있습니다. 물론 이 문구가 문화적으로 널리 통용되는 이유 중 하나는 TLS 검사를 비롯해 수많은 상황과 주제에 적용할 수 있기 때문입니다.
Venafi와 F5를 통한 머신 아이덴티티 보호
‘머신 아이덴티티’란 간단히 말해 자동화된 프로세스가 자신의 신원을 식별할 수 있도록 하고, 다른 자동화 시스템과 프로세스가 관련 리소스에 적절한 수준의 접근 권한을 부여하도록 하는 방법을 의미합니다. 이 개념 자체는 새로운 것이 아닙니다. 비교적 새로운 점은 이를 구현해야 하는 규모입니다.
마이너와 미니언: 데이터 유출만이 비용을 초래하는 것은 아닙니다
물론 데이터 유출은 더 큰 비용을 초래할 수 있고(적어도 지금은), 실패 사실을 세상에 드러낼 수밖에 없게 합니다(통지 의무가 있으니까요). 하지만 보안을 단순히 데이터 노출 문제로만 봐서는 안 됩니다. 요즘은 데이터가...
내 클라우드에서 나가!
F5의 Jay Kelley가 전하는 최신 소식에는 Microsoft Office 365용 신규 ID 및 액세스 솔루션을 배포할 때 고려해야 할 사항이 정리되어 있습니다.
Shift(웹 앱) 보안 레터
웹 앱 보안을 개발 초기 단계로 앞당기세요. F5 블로그에서 DevOps 파이프라인 초기에 보안을 통합하여 취약점을 예방하고 시간을 절약하는 방법을 알아보세요.