
제로 트러스트 아키텍처
Zero trust architecture(ZTA)는 보안 강화를 위해 지속적인 검증, 엄격한 액세스 제어 및 네트워크 세분화를 시행합니다.
Zero trust architecture는 2010년 John Kindervag가 고안한 보안 모델로, 정해진 경계 안의 네트워크를 신뢰한다는 개념을 없애고 액세스 권한을 부여하기 전에 모든 사용자와 기기를 검증하는 데 중점을 둡니다. ZTA는 오늘날의 하이브리드 멀티클라우드 환경을 보호하는 강력하고 포괄적인 보안 전략입니다.
제로 트러스트 아키텍처란 무엇인가요?
제로 트러스트 아키텍처는 제로 트러스트 원칙을 기반으로 데이터 유출을 방지하고 내부의 수평 이동을 제한하도록 설계된 사이버 보안 아키텍처입니다. 제로 트러스트는 어떠한 암묵적 신뢰도 전제하지 않습니다. 또한 제로 트러스트 아키텍처는 다양한 제품, 솔루션 및 서비스를 함께 적용하여 최고 수준의 보안 환경을 구현하는 것으로, “침해를 가정한다”는 사고방식과 더불어 “절대 신뢰하지 말고 항상 검증하라”는 제로 트러스트 원칙을 준수합니다.
제로 트러스트 아키텍처가 중요한 이유는 무엇인가요?
Zero trust architecture는 제로 트러스트 모델을 실질적으로 구현한 것으로, 현대 사이버 보안에서 매우 중요합니다. 이 모델은 신뢰할 수 있는 네트워크 경계라는 낡은 개념과 ‘신뢰하되 검증한다’는 접근 방식을 폐기합니다. 제로 트러스트는 암묵적인 신뢰를 전혀 전제하지 않으며 계층화된 보안 접근 방식을 지향합니다. 액세스 관점에서 이는 각 요청별로, 그리고 컨텍스트와 ID를 기반으로 액세스를 제어한다는 의미입니다. 또한 액세스를 허용하기 전은 물론 액세스 세션이 진행되는 동안에도 조직 내외부의 모든 사용자와 디바이스를 지속적으로 검증합니다.
제로 트러스트 아키텍처의 주요 이점은 다음과 같습니다:
- 보안 강화: 요청별 상황별 앱 액세스와 함께 모든 액세스 요청을 지속적으로 검증하고 모니터링합니다.
- 위험 감소: 공격자가 네트워크 내에서 측면 이동할 수 있는 능력을 제한합니다.
- 포괄적인 보호: 기기, 인프라, 애플리케이션, 클라우드 구성 요소를 비롯한 모든 기업 자산을 보호합니다.
- 규제 준수: 데이터 보호 표준에 부합하여 규제 준수를 지원합니다.
- 운영 효율성: 보안 점검을 자동화하여 전략적 업무에 리소스를 집중할 수 있도록 합니다.
요약하면, 제로 트러스트 아키텍처는 오늘날처럼 복잡하고 위협이 만연한 사이버 보안 환경에서 데이터, 애플리케이션 및 인프라를 보호하는 데 필수적입니다.
제로 트러스트 아키텍처는 어떻게 작동하나요?
제로 트러스트 아키텍처를 구현할 때는 제로 트러스트가 단일 제품이나 솔루션이 아니라, 함께 작동하는 제품, 솔루션 및 서비스의 조합이라는 점을 반드시 유념해야 합니다. 기존 시스템을 전면 철거하고 교체할 필요는 없으며, 기존 포트폴리오를 보강하는 데 중점을 두어야 합니다.
미국 국립표준기술연구소(NIST)에 따르면, “ZTA 네트워크 배포는 수많은 논리적 구성 요소로 이루어져 있으며… [이러한 구성 요소는] 온프레미스 서비스 또는 클라우드 기반 서비스로 운영될 수 있습니다.”
기업이 제로 트러스트 여정의 어느 단계에 있는지에 따라 제로 트러스트 아키텍처의 모습은 달라질 수 있지만, 두 가지는 변하지 않습니다. 액세스는 모든 제로 트러스트 아키텍처의 핵심이며, 기업은 아키텍처의 주요 제어 지점에 적절한 솔루션을 갖추어야 합니다.
모든 제로 트러스트 아키텍처에는 다음과 같은 주요 구성 요소가 포함되어야 합니다:
- 인증
- 접근 제어
- 고급 위협 방지
- 애플리케이션 가시성
- 애플리케이션 가용성
종합하면, 이는 인증, ID 및 컨텍스트 인식 정책의 구현과 적용, 조건부 액세스를 더욱 효과적으로 지원하기 위해 ID 공급자와 통합하는 것을 의미합니다. 또한 멀웨어와 같은 암호화된 위협을 비롯한 지능형 위협으로부터 전체 환경을 보호해야 합니다. 암호화된 트래픽, 애플리케이션과 리소스의 작동 방식, 그리고 보안 및 신뢰 수준을 파악할 수 있어야 합니다. 물론 앱과 리소스는 사용 가능한 상태를 유지해야 하며, 가용성을 저해할 수 있는 공격으로부터 보호되어야 합니다.
F5는 제로 트러스트 아키텍처를 어떻게 구현하나요?
F5는 거의 모든 유형의 아키텍처에서 제로 트러스트 기능을 보장할 수 있도록 주요 제어 지점에 솔루션을 제공합니다. F5는 NIST 특별 간행물 800-207: 제로 트러스트 아키텍처를 준수합니다. 이 간행물은 기업의 보안 태세를 강화할 수 있는 산업별 제로 트러스트 배포 모델과 일반적인 배포 모델 및 사용 사례를 제시합니다. 일반화된 제로 트러스트 아키텍처 내에서 F5는 인증, 액세스 제어, 고급 위협 방어, 애플리케이션 가시성 및 애플리케이션 가용성을 포괄하는 온프레미스, 클라우드 기반 및 SaaS 기반 배포 옵션을 지원하는 솔루션을 제공합니다.
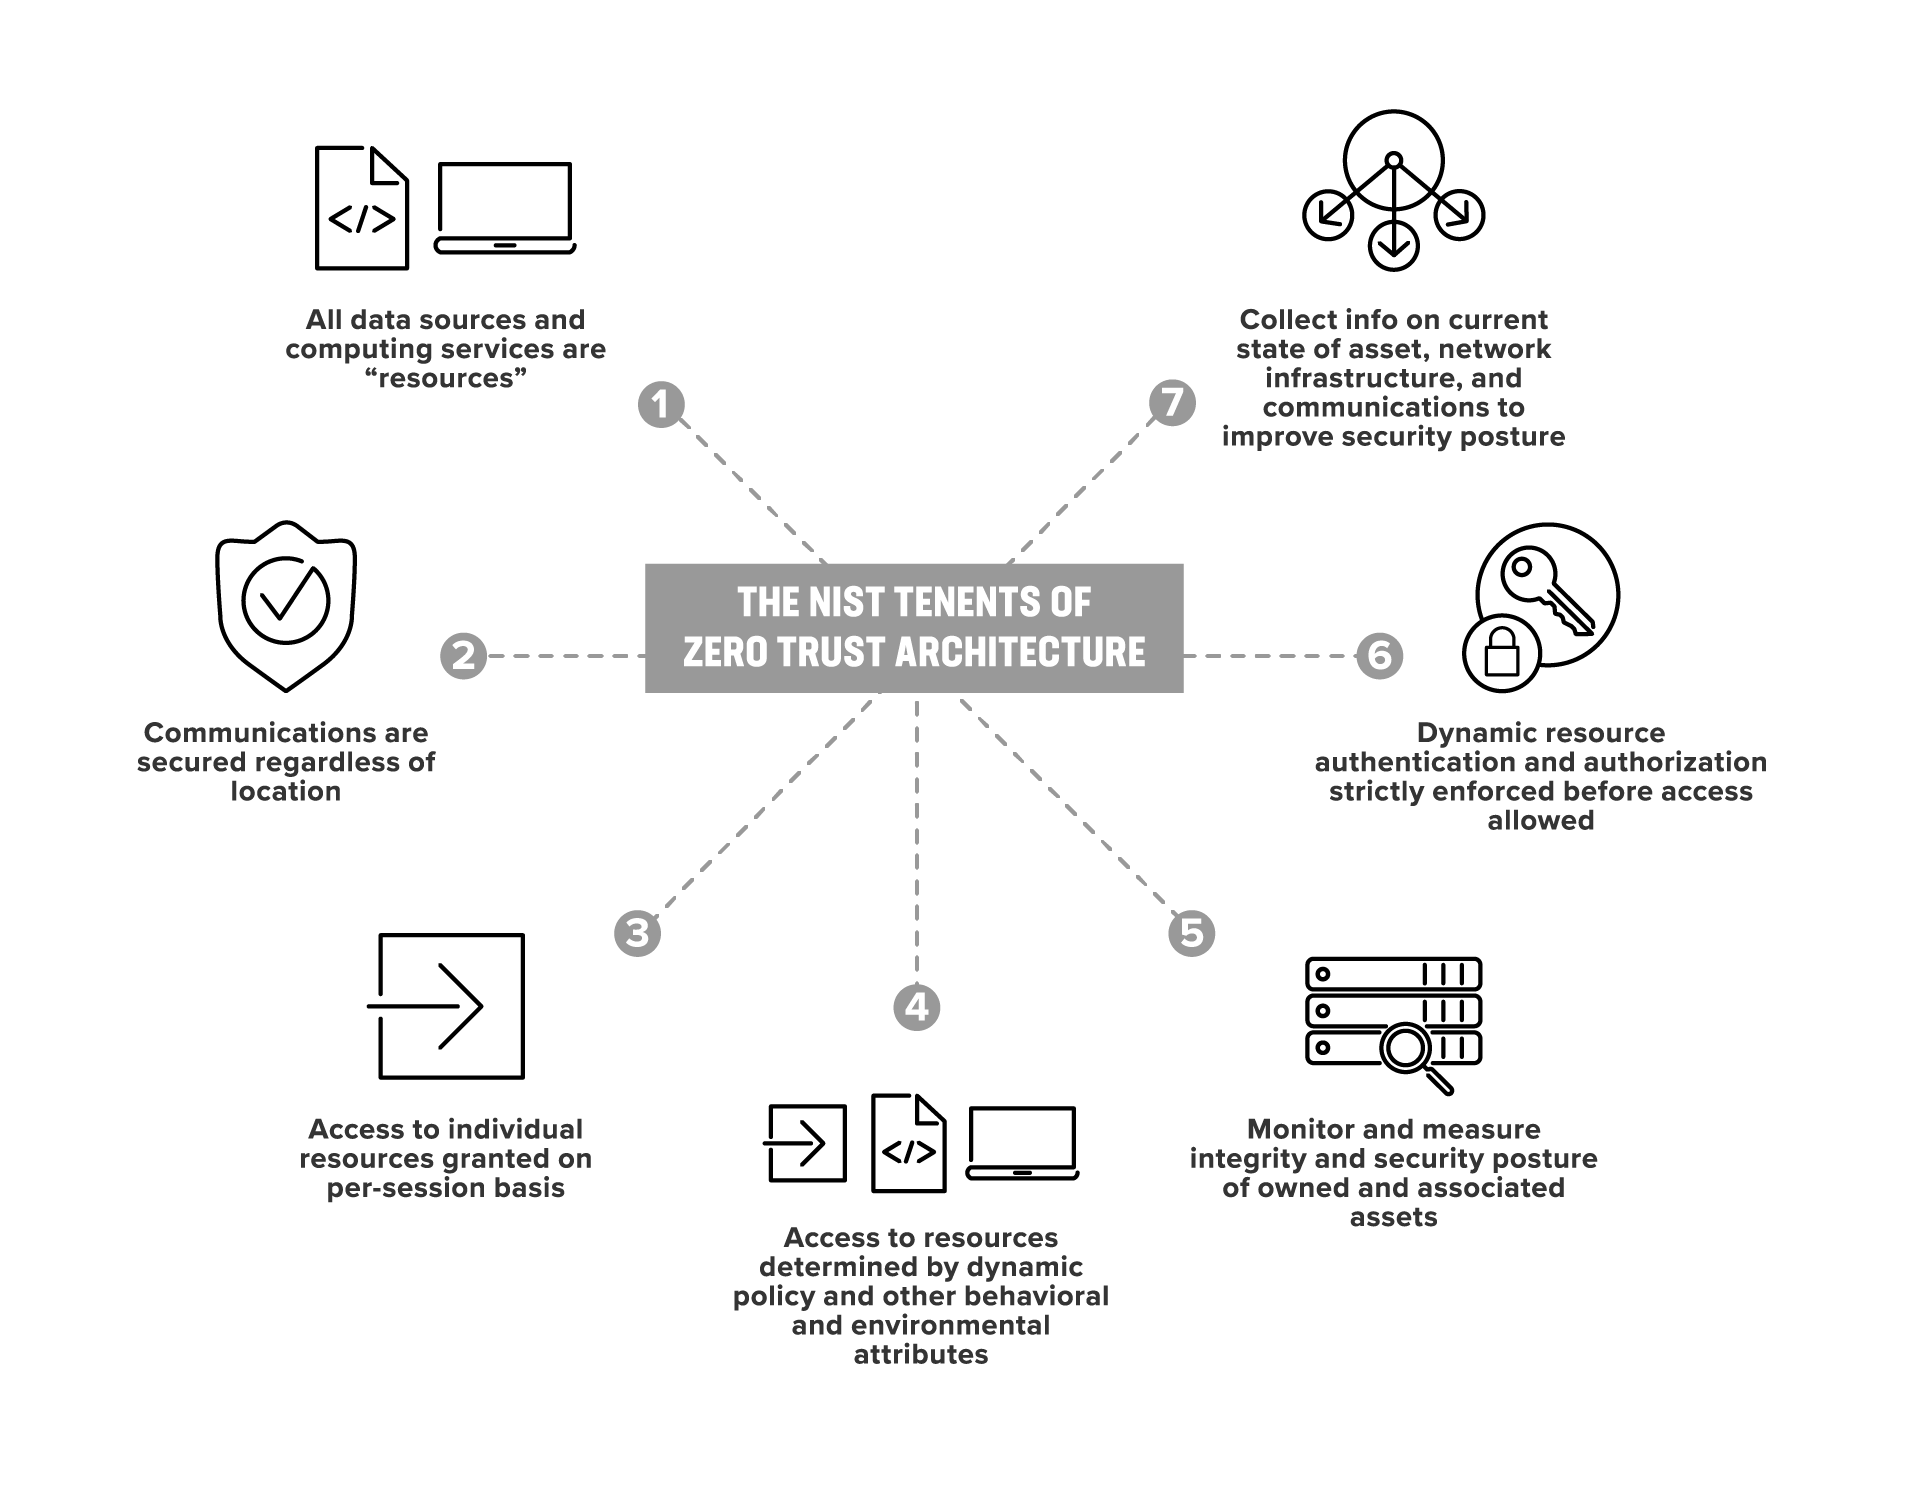
그림 1. 지속적인 보안 개선—F5와 NIST의 제로 트러스트 원칙
제로 트러스트 여정에서 F5가 현재 귀사의 상황에 어떻게 부응할 수 있는지 자세히 알아보세요.
