AI를 위한 미래 지향적 Kubernetes 연결성
NGINX Enterprise용 F5 NGINX Gateway Fabric은 거버넌스와 보안 기능이 내장된 앱, API 및 모델 인식 라우팅을 제공합니다.
AI를 지원하는 Kubernetes 연결을 위해 설계
AI 워크로드를 위한 모델 인식 라우팅
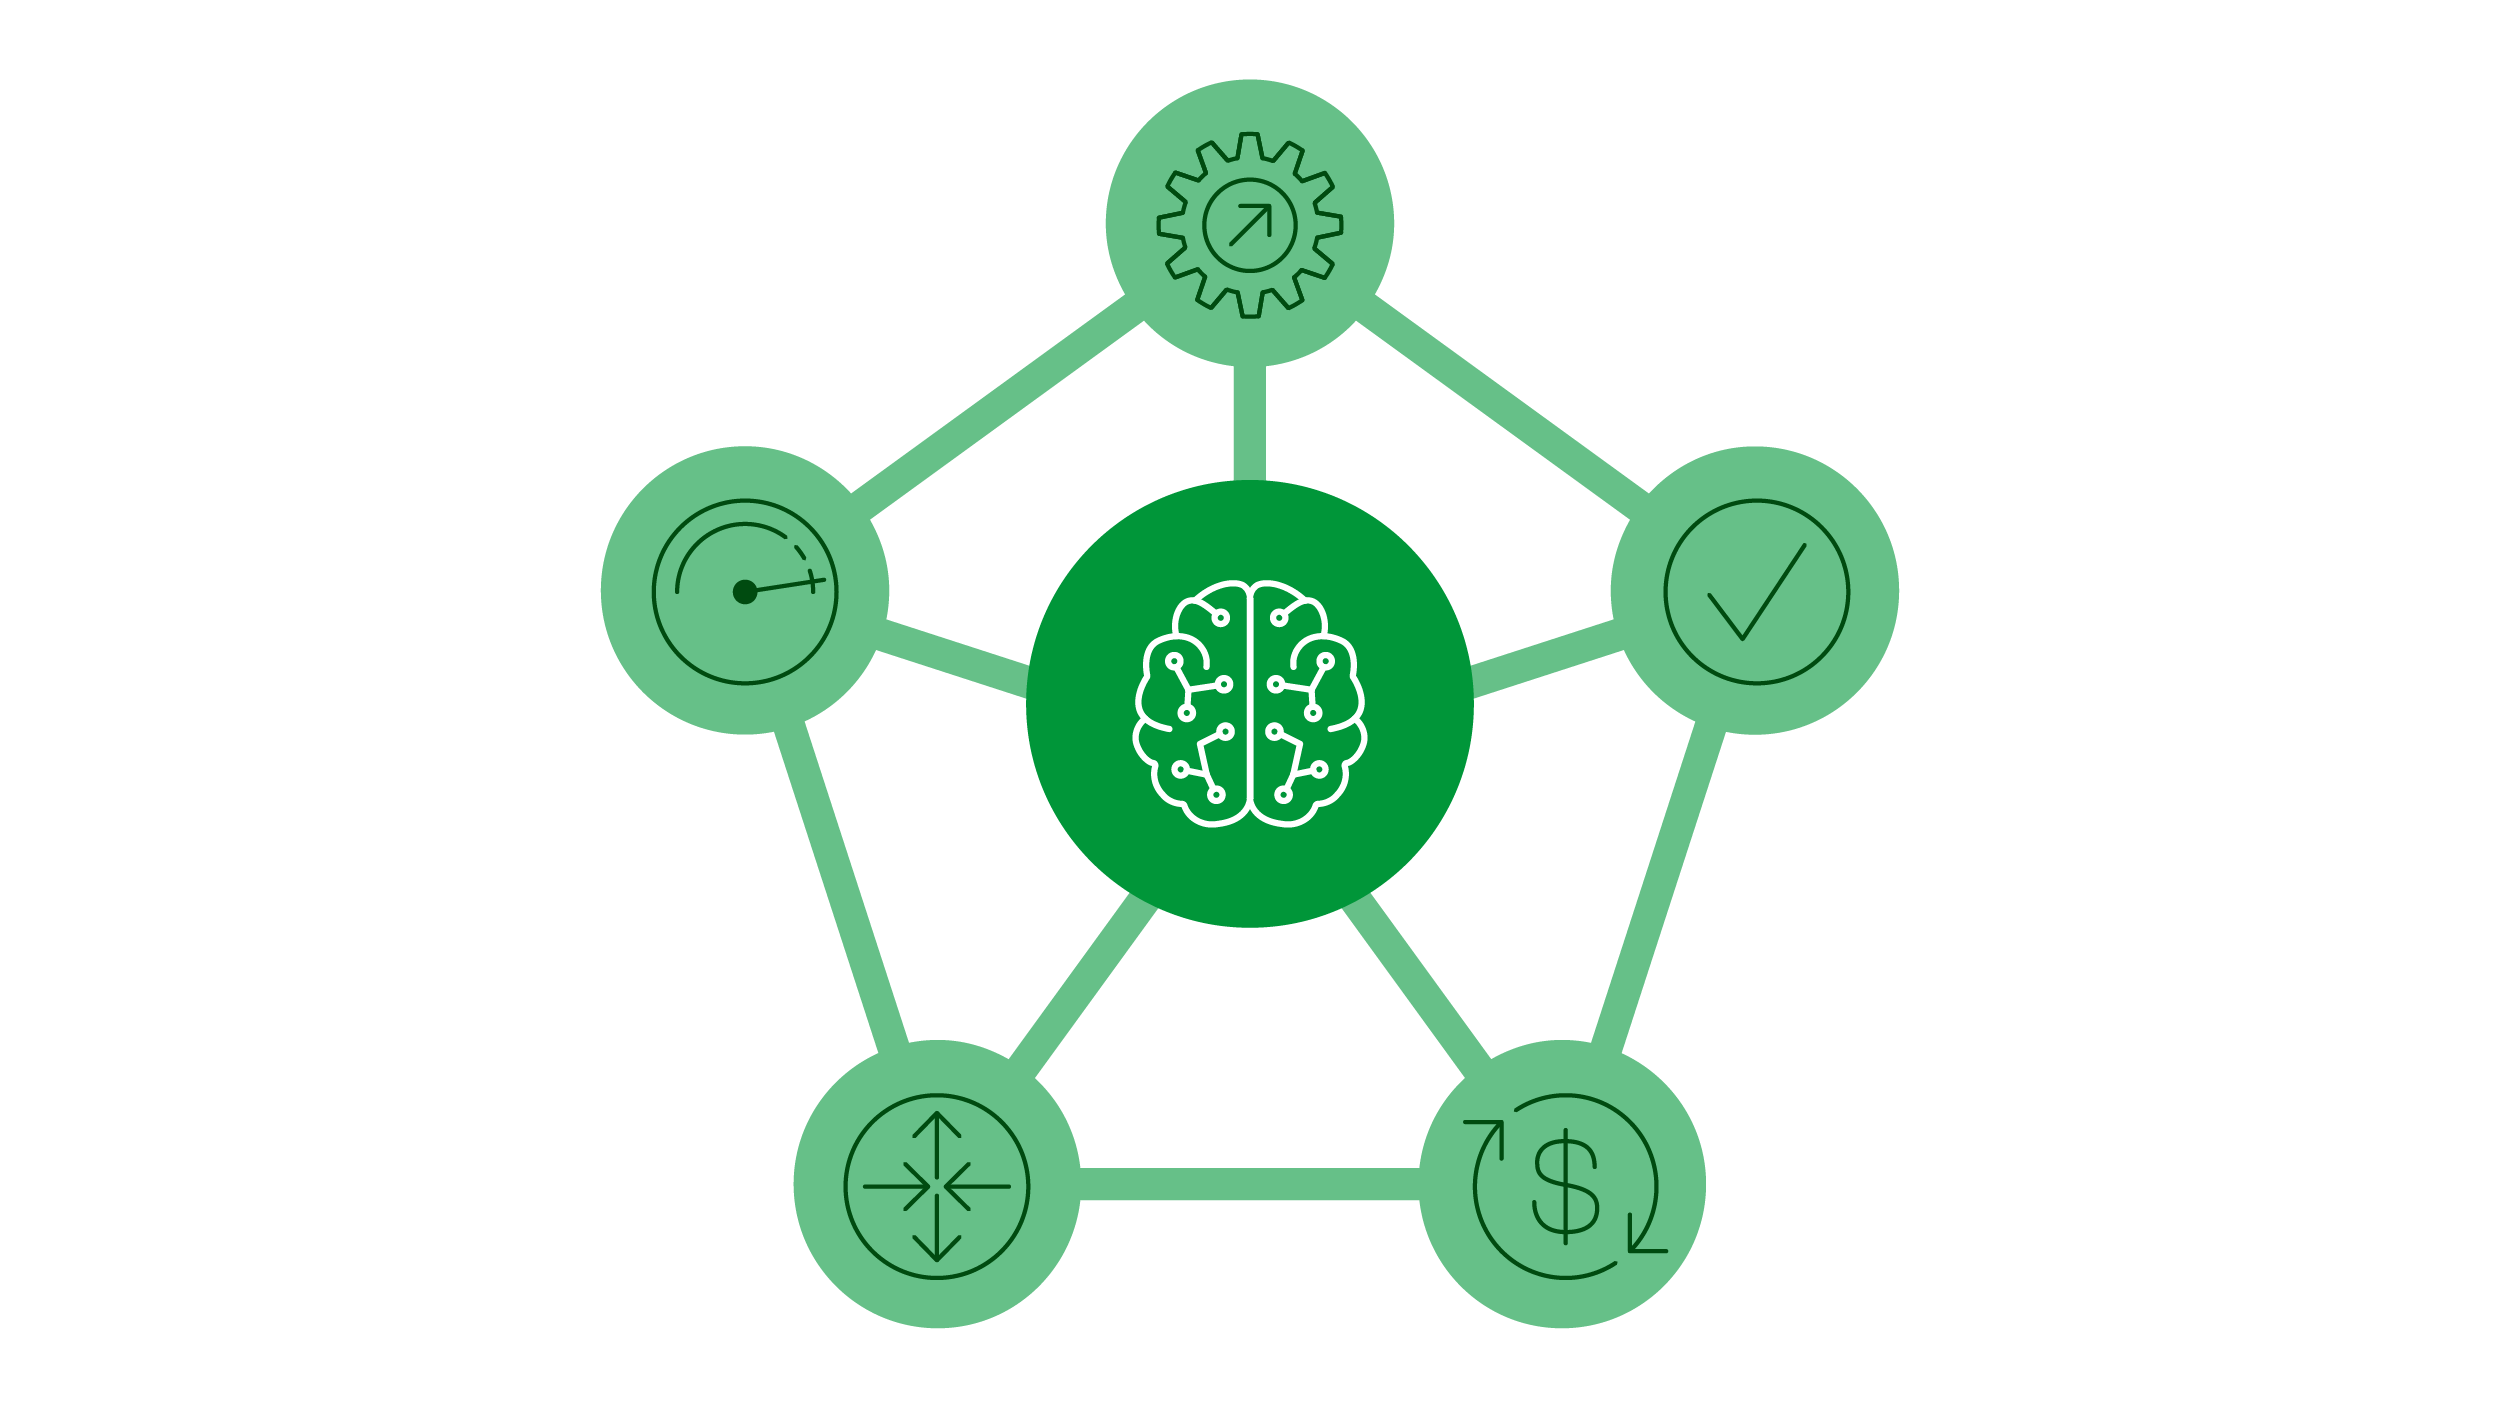
AI 추론 워크로드는 예측하기 어렵습니다. 프롬프트마다 크기와 연산 집약도가 달라 기존 라우팅 방식으로는 효율적으로 처리하기 어렵습니다. 정적 부하 분산은 백엔드에 과부하를 유발하거나 리소스를 충분히 활용하지 못할 수 있습니다. Gateway Fabric for NGINX Enterprise는 모델 인식 라우팅을 지원하여 모델 유형, 비용/성능 프로파일, 런타임 신호를 기반으로 트래픽을 전달함으로써 효율적이고 확장 가능한 AI 서비스 제공을 실현합니다.
- 모델 및 워크로드 유형별 라우팅: 모델 유형, 버전 또는 기타 매개변수에 따라 요청을 라우팅하여 최적의 백엔드를 선택하고 리소스를 효율적으로 활용합니다.
- 가변적인 AI 워크로드 처리: 변동하는 프롬프트 크기와 컴퓨팅 수요에 동적으로 대응하여 과부하를 방지하고 일관된 성능을 유지합니다.
- 성능 및 효율성 향상: 캐시 및 대기열 깊이와 같은 실시간 지표를 기반으로 가장 적합한 백엔드로 요청을 라우팅하여 지연 시간과 처리량을 최적화합니다.
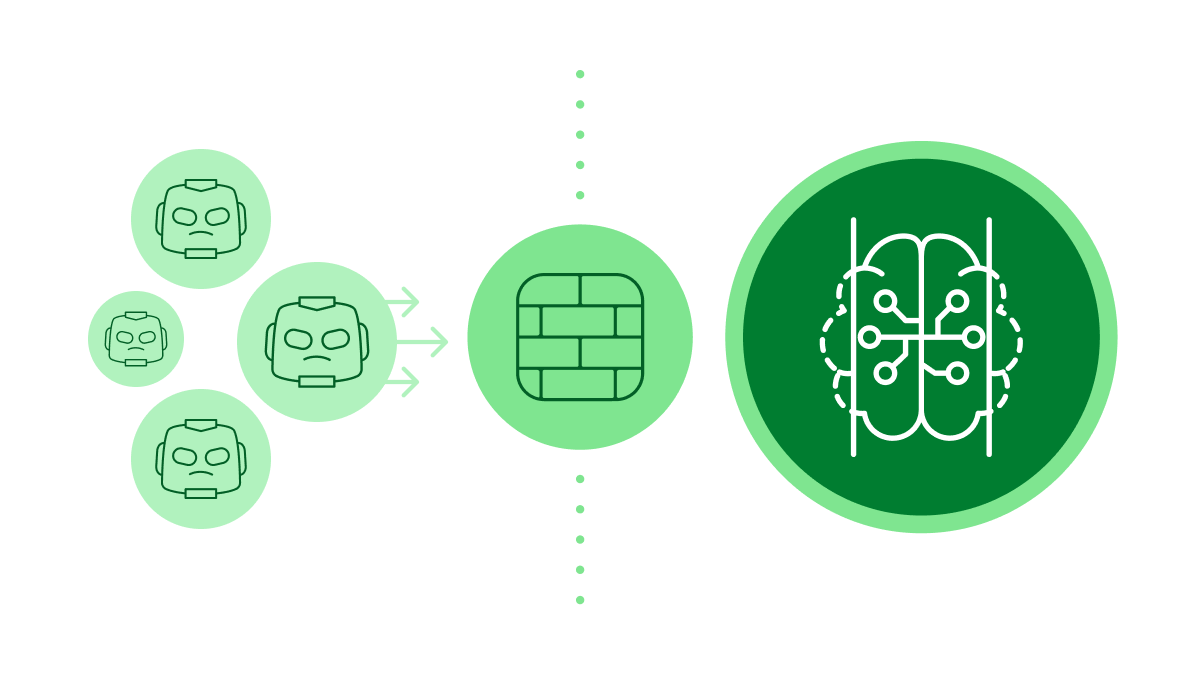
NGF와 F5 AI Guardrails 및 F5 WAF의 통합
- 고급 AI 위협 완화: 대규모 언어 모델에 도달하기 전에 클러스터 에지에서 직접 인바운드 트래픽을 검사하고 필터링하여 프롬프트 인젝션 및 탈옥 공격을 차단합니다.
- 민감한 데이터 보호: 엄격한 아웃바운드 정책을 적용하여 모델 응답을 통한 개인 식별 정보(PII) 및 지식 재산의 유출을 방지합니다.
- 통합 WAF 보호: 개발자 친화적인 GitOps 워크플로를 통해 엔터프라이즈급 웹 애플리케이션 방화벽(WAF) 보호를 적용하여 위협을 기본적으로 차단합니다.
- 선언적 규정 준수: 보안 팀은 전사적인 규정 준수 및 보호 정책을 작성하고, 애플리케이션 팀은 Kubernetes 네이티브 사용자 정의 리소스를 통해 해당 정책을 안전하게 배포할 수 있습니다.
유연하고 정교한 트래픽 제어
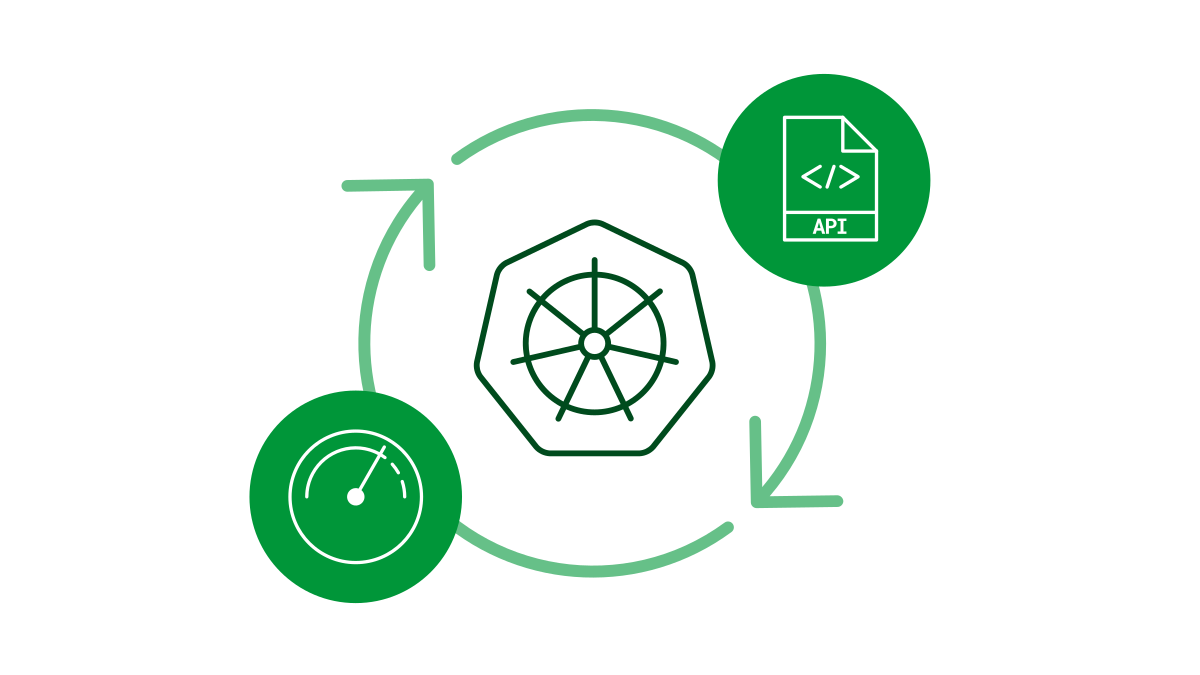
기존 인그레스는 어노테이션에 크게 의존하므로 구성이 파편화되고 관리가 어려워집니다. Gateway Fabric for NGINX Enterprise는 풍부한 표현력을 갖춘 Kubernetes 네이티브 CRD를 도입하여 여러 팀과 환경에서 일관되고 재사용 가능한 선언적 트래픽 정책을 구현할 수 있도록 지원합니다.
- 어노테이션 대신 CRD 사용: 여기저기 흩어진 어노테이션을 구조화된 Kubernetes 네이티브 API로 대체하여 가독성, 일관성 및 장기적인 유지보수성을 높이세요.
- 재사용 가능한 트래픽 정책: 라우팅 및 트래픽 정책을 한 번 정의한 후 여러 환경에서 재사용하여 중복과 구성 드리프트를 줄이세요.
- 선언적 구성 모델: Kubernetes 모범 사례에 부합하는 버전 관리된 선언적 리소스를 사용하여 트래픽을 관리하세요.
플랫폼 팀을 위한 역할 기반 제어
팀 규모가 커질수록 공유 인프라 관리가 복잡해지고 오류가 발생하기 쉬워집니다. Gateway Fabric for NGINX Enterprise는 플랫폼과 애플리케이션의 책임 영역을 분리하는 역할 중심 리소스를 도입하여 중앙 집중식 거버넌스와 제어를 유지하면서도 안전하게 권한을 위임할 수 있도록 지원합니다.
- 명확한 역할 분리: 플랫폼 팀이 인프라와 정책을 정의하고, 개발자는 애플리케이션별 라우팅을 안전하게 제어할 수 있도록 합니다.
- 안전한 셀프서비스 지원: 팀이 정해진 안전장치 내에서 독립적으로 서비스를 배포하고 관리할 수 있도록 지원하여 병목 현상과 위험을 줄입니다.
- 규모에 관계없이 일관된 거버넌스: 개별 애플리케이션의 유연성을 유지하면서 클러스터와 팀 전반에 중앙 집중식 정책을 적용하세요.
중단 없이 인그레스를 넘어 진화하세요
Gateway Fabric for NGINX Enterprise는 미래 지향적인 트래픽 관리 모델을 제공하여, 팀이 기존 인그레스 패턴과 익숙한 운영 방식을 기반으로 Kubernetes 연결을 현대화할 수 있도록 지원합니다.
- 차세대 인그레스 모델: 최신 애플리케이션과 변화하는 워크로드에 맞게 설계된, 더욱 유연하고 확장 가능한 트래픽 관리 방식을 도입하세요.
- 최신 워크로드를 위한 설계: 고급 라우팅, 정책 제어 및 확장성을 통해 앱, API 및 AI 사용 사례를 지원합니다.
- 유연한 도입: Ingress와 Gateway API를 함께 실행하세요. 기존 Ingress 워크플로를 중단 없이 유지하면서 새 앱에는 Gateway API를 사용할 수 있습니다.
GatewayLink - BIG-IP를 Kubernetes로 확장
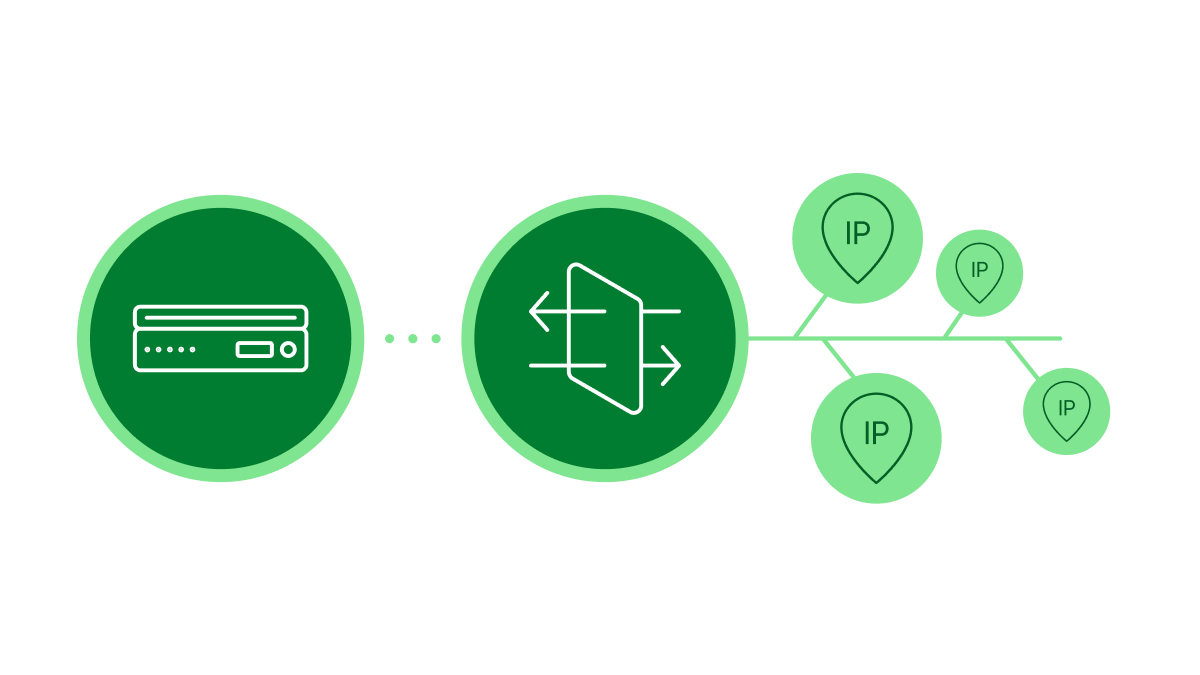
- 잦은 구성 변경 방지: 매우 안정적인 단일 NGINX 엔드포인트를 제공하여 동적 Kubernetes 파드의 지속적인 IP 변경이 외부 BIG-IP 하드웨어에 영향을 주지 않도록 합니다.
- NetOps와 DevOps 연결: NetOps는 BIG-IP 에지에서 안전한 제어를 유지하고, DevOps는 내부 애플리케이션 라우팅에 대한 완전한 민첩성을 유지합니다.
- 최적화된 트래픽 흐름: 네트워크 엣지에서 Kubernetes 클러스터 내부 깊숙한 곳까지 이어지는 노스-사우스 트래픽 흐름을 최적화하여 지연 시간을 줄이고 멀티 클러스터 라우팅 아키텍처를 간소화합니다.
제품 개요
효율적인 Kubernetes 거버넌스
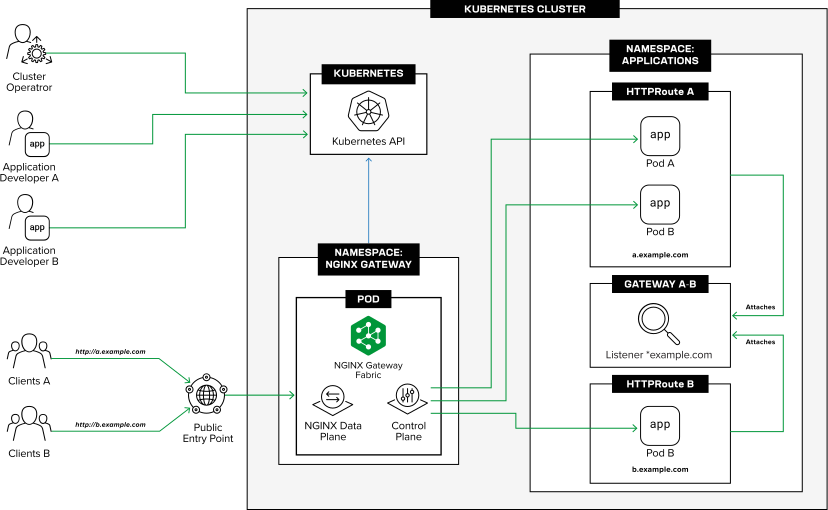
Gateway Fabric for NGINX Enterprise는 Gateway API를 통해 대규모 트래픽을 관리하여 Kubernetes 환경에서 애플리케이션을 제공합니다. 플랫폼 팀이 액세스를 제어하고 애플리케이션 팀이 라우팅을 정의할 수 있도록 지원하여, 클러스터 내 서비스에 트래픽을 안전하고 일관되게 전달합니다.
Gateway Fabric for NGINX Enterprise 제품 설명서핵심 기능
Gateway Fabric for NGINX Enterprise는 고급 라우팅, 정책 제어, 모델 인식 트래픽 관리 기능을 갖춘 Gateway API를 제공하며, NGINX Enterprise의 관측성, 보안 및 안정성 기능으로 한층 강화되었습니다.
고급 L7 라우팅
호스트, 경로, 헤더 및 메서드를 기준으로 트래픽을 라우팅합니다.
트래픽 분할
가중치 기반 라우팅으로 카나리 배포를 활성화하세요.
모델 인식 라우팅
모델 유형, 버전 또는 비용/성능 프로필에 따라 AI 트래픽을 라우팅하세요.
정책 기반 거버넌스
재사용 가능한 트래픽 및 보안 정책을 적용하세요.
역할 기반 액세스 제어
플랫폼과 앱 수준의 책임을 분리하세요.
실시간 관측 가능성
메트릭과 실시간 인사이트로 트래픽을 모니터링하세요.
동적 재구성
다시 로드하지 않고 라우팅을 즉시 업데이트하세요.
기본 제공 보안 제어 기능
TLS, mTLS 및 인증 정책을 적용하세요.
리소스
주요 콘텐츠
F5 Gateway Fabric for NGINX Enterprise, Gateway API 추론 확장 지원
F5 Gateway Fabric for NGINX Enterprise는 Gateway API용 추론 확장 기능을 지원하여 Kubernetes에서 추론을 고려한 지능형 라우팅을 구현합니다.
블로그 읽기