
O que é um ataque distribuído de negação de serviço (DDoS)?
Um ataque distribuído de negação de serviço (DDoS) impede o funcionamento de um sistema, tornando-o indisponível para usuários legítimos.
O que é DDoS? DDoS é um ataque malicioso que compromete o desempenho de um sistema e o torna inutilizável para usuários legítimos. Em muitos casos, o DDoS é uma campanha coordenada na qual vários dispositivos comprometidos são usados para sobrecarregar um alvo com grandes volumes de tráfego, tornando seus serviços inacessíveis aos usuários a que se destinam.
Como funciona um ataque DDoS?
Um ataque DDoS prejudica a infraestrutura ao inundar o recurso-alvo com tráfego, sobrecarregando-o a ponto de torná-lo inoperante, ou ao enviar uma mensagem especificamente elaborada para comprometer o desempenho da aplicação. Os ataques DDoS podem atingir a infraestrutura de rede, como tabelas de estado de firewalls, bem como recursos de aplicações, como servidores e CPUs. Os ataques DDoS podem ter consequências graves, comprometendo a disponibilidade e a integridade dos serviços on-line e causando interrupções significativas, com potencial para perdas financeiras e danos à reputação. Esses ataques também podem ser usados como cortina de fumaça para desviar a atenção das equipes de segurança e de gestão de riscos de uma exfiltração de dados.
Um ataque DDoS é como milhares de pessoas tentando passar por uma porta ao mesmo tempo. O resultado é que ninguém consegue passar, nem mesmo quem tem um motivo legítimo para ir para o outro lado. Ou o ataque pode ser como uma única pessoa que tem uma chave e tranca a porta depois de passar, impedindo a entrada de qualquer outra pessoa.
Ataques como esse geralmente são coordenados por meio de um grande número de computadores clientes e outros dispositivos conectados à rede. Esses recursos controlados pelo invasor podem ter sido configurados especificamente para essa finalidade ou, mais provavelmente, ter sido infectados por malware que permite ao invasor controlar o dispositivo remotamente e usá-lo em ataques.
Como o ataque vem de tantas fontes diferentes, pode ser extremamente difícil bloqueá-lo. Imagine, novamente, a multidão de pessoas se aglomerando na entrada. Simplesmente impedir a passagem de uma pessoa não autorizada (ou de uma fonte de tráfego malicioso) não vai adiantar, pois há milhares de outras para tomar seu lugar. Os avanços nos frameworks de automação permitem que ataques falsifiquem endereços IP, números de sistemas autônomos (ASNs), agentes de usuário de navegadores e outros dados de telemetria para contornar os controles de segurança tradicionais.
É importante distinguir entre ataques distribuídos de negação de serviço (DDoS) e ataques de negação de serviço (DoS). Ambos são tipos de ataques cibernéticos que visam comprometer a disponibilidade de um sistema ou rede alvo, mas diferem na forma como são executados.
Um ataque DoS geralmente é lançado a partir de uma única fonte ou de um pequeno número de fontes, com o invasor sobrecarregando o sistema ou a rede alvo com um grande volume de tráfego ou solicitações, excedendo sua capacidade de processá-los.
Os ataques DDoS, por outro lado, envolvem múltiplas fontes ou uma botnet, que é uma rede de computadores ou dispositivos comprometidos sob o controle do invasor. O invasor coordena essas múltiplas fontes para lançar o ataque simultaneamente contra o alvo. Os ataques DDoS geralmente são mais difíceis de mitigar do que os ataques DoS porque se originam de múltiplas fontes, dificultando a distinção entre o tráfego legítimo e o malicioso.
Tipos comuns de ataques DDoS
Embora o cenário de ameaças DDoS esteja em constante evolução, a F5 constatou que a maioria dos ataques se enquadra nas seguintes categorias gerais.
Ataques volumétricos estão entre os tipos mais comuns de ataques DDoS. Esses ataques visam sobrecarregar a largura de banda da rede do alvo, inundando-a com um volume massivo de dados ou tráfego. Essas técnicas incluem inundações UDP (User Datagram Protocol), inundações ICMP (Internet Control Message Protocol) e ataques de reflexão que exploram protocolos como NTP (Network Time Protocol), Memcached e DNS para amplificar a quantidade de tráfego recebida pelo alvo. O enorme volume de tráfego satura a infraestrutura de rede do alvo, tornando-a indisponível para usuários legítimos. Os ataques de inundação geralmente têm como alvo as camadas 3, 4 ou 7, sendo a inundação SYN um ataque muito comum que pode sobrecarregar firewalls de rede e outros componentes críticos da infraestrutura de rede.
- Como exemplo de ataque DDoS volumétrico, em 2018, o GitHub, a plataforma de desenvolvimento de software, sofreu um ataque DDoS volumétrico massivo que interrompeu seus serviços. O ataque atingiu um pico sem precedentes de 1,35 TBps, tornando-se um dos maiores ataques DDoS já registrados até então. Como resultado, o site e os serviços do GitHub apresentaram indisponibilidade intermitente e degradação de desempenho.
Ataques de protocolo, como aqueles que exploram vulnerabilidades na pilha de protocolos TCP/IP, que é a base da comunicação na Internet. Esses ataques visam especificamente a capacidade da infraestrutura de rede de monitorar e processar o tráfego. Por exemplo, ataques de inundação SYN sobrecarregam o alvo com uma enxurrada de pacotes TCP SYN, esgotando sua capacidade de estabelecer conexões legítimas. Eles também são conhecidos como ataques “computacionais”, pois frequentemente sobrecarregam a capacidade de processamento de dispositivos de rede, como roteadores e firewalls.
- Em novembro de 2021, a F5 detectou e mitigou o maior ataque de protocolo já registrado pela empresa. A ofensiva, direcionada a um cliente do setor de serviços financeiros, durou apenas quatro minutos e atingiu seu pico de largura de banda de quase 1,4 TBps em apenas 1,5 minuto.
Ataques a vulnerabilidades de aplicações, também conhecidos como ataques de camada 7, visam especificamente a camada de aplicação da pilha de rede. Esses ataques se concentram em explorar vulnerabilidades de software nas aplicações ou nos serviços em execução no servidor-alvo para esgotar os recursos do servidor, como CPU, memória ou conexões com bancos de dados. Exemplos de ataques à camada de aplicação incluem inundações HTTP GET (envio de um grande número de solicitações HTTP), ataques slowloris (manutenção de conexões abertas com solicitações parciais), inundações HTTP POST, renegociação TLS e consultas DNS.
- Um conhecido grupo hacktivista pró-Rússia chamado Killnet lançou um sofisticado ataque DDoS de camada 7 (L7) contra uma grande organização europeia em fevereiro de 2023. O ataque tinha como objetivo sobrecarregar os servidores da empresa com um enorme volume de tráfego, dificultando o acesso dos usuários ao site, com picos de 120.000 solicitações por segundo. Esse ataque DDoS foi distribuído entre 35 endereços IP diferentes em 19 países e teve como alvo a camada de aplicação.
Ataques assimétricos, também conhecidos como ataques de reflexão ou amplificação, exploram a funcionalidade de determinados protocolos de rede para amplificar o volume de tráfego de ataque. Em um ataque DDoS assimétrico, o invasor envia uma pequena quantidade de pacotes de rede especialmente criados para uma rede ou serviço vulnerável, geralmente usando um endereço IP de origem falsificado. Esses pacotes fazem com que o sistema ou a rede alvo gere respostas muito maiores, resultando em um efeito de amplificação significativo.
- Em fevereiro de 2021, agentes de ameaças ameaçaram realizar um ataque DDoS contra uma empresa de tecnologia que fornece serviços de segurança da informação para organizações dos setores de jogos e apostas caso ela não pagasse um resgate. Os invasores lançaram imediatamente um ataque de inundação SYN de 4 Gbps como aviso; em até cinco dias, o cerco DDoS começou. Durante quase um mês inteiro, os ataques se sucederam, com os agentes de ameaças adicionando cada vez mais vetores. Por fim, os ataques atingiram um pico de 500 Gbps e incluíram uma enxurrada de ataques com múltiplos vetores: ataques volumétricos UDP, de reflexão LDAP, de reflexão DNS, de reflexão NTP e de fragmentação UDP.
Ataques multivetoriais, que utilizam mais de um dos métodos acima, estão se tornando cada vez mais comuns. Ao empregar mais de uma técnica de ataque, os invasores conseguem ampliar o impacto e dificultar a defesa contra múltiplos vetores de ataque simultaneamente.
- Em outubro de 2016, a Dyn, uma provedora de DNS que gerencia e direciona o tráfego da Internet, sofreu um ataque DDoS massivo que interrompeu o funcionamento de diversos sites e serviços populares, incluindo Twitter, Reddit, Netflix e Spotify. Os invasores combinaram diferentes técnicas de DDoS, incluindo ataques de reflexão e amplificação de DNS, além de botnets. O ataque explorou dispositivos IoT vulneráveis, como webcams e roteadores, que tinham medidas de segurança fracas ou credenciais de acesso padrão. Ao comprometer esses dispositivos, os invasores criaram uma enorme botnet capaz de gerar volumes gigantescos de tráfego.
Conceitos fundamentais de DDoS
A seguir, apresentamos alguns conceitos e definições importantes relacionados a ataques DDoS, sua mitigação e prevenção.
- Botnets são redes de computadores, servidores ou dispositivos comprometidos que estão sob o controle de um invasor. Esses dispositivos comprometidos, frequentemente chamados de bots ou zumbis, são usados para realizar ataques DDoS de forma coletiva. O invasor pode comandar remotamente a botnet para inundar o alvo com tráfego ou solicitações, ampliando o impacto do ataque.
- Spoofing envolve falsificar ou disfarçar a verdadeira origem ou identidade de pacotes de rede ou comunicações. Em ataques DDoS, o spoofing costuma ser usado para ocultar a origem do tráfego do ataque.
- Inundação SYN é um ataque DDoS que explora o processo de handshake de três vias do TCP para sobrecarregar os recursos do alvo. O invasor envia um grande volume de pacotes SYN ao alvo, mas não responde aos pacotes SYN-ACK ou falsifica os endereços IP de origem. Isso faz com que o sistema-alvo fique aguardando pacotes ACK que nunca chegam, ocupando seus recursos e impedindo o estabelecimento de conexões legítimas.
- Inundação UDP (User Datagram Protocol) é um tipo de ataque DDoS que tem como alvo o protocolo UDP, que não é orientado à conexão e não exige um handshake. Nesse ataque, o invasor envia um grande volume de pacotes UDP à rede ou aos serviços do alvo, sobrecarregando seus recursos.
- Amplificação de DNS (Sistema de Nomes de Domínio) é um tipo de ataque DDoS que explora vulnerabilidades em servidores DNS para gerar um volume significativo de tráfego de ataque. O invasor envia pequenas consultas DNS com endereços IP de origem falsificados a resolvedores DNS abertos e vulneráveis. Esses resolvedores, sem identificar a falsificação, retornam respostas DNS maiores, amplificando o volume de tráfego direcionado ao alvo, sobrecarregando seus recursos e podendo causar interrupções nos serviços.
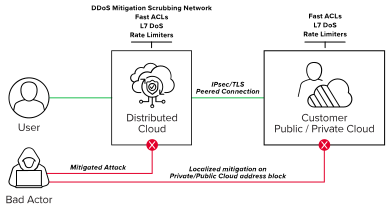
- Mitigação de DDoS refere-se às estratégias e técnicas empregadas para se defender contra ataques DDoS e minimizar seu impacto. As soluções de mitigação podem envolver uma combinação de melhorias na infraestrutura de rede, filtragem de tráfego, limitação de taxa, detecção de anomalias e desvio de tráfego para absorver e mitigar o tráfego de ataque. As soluções de mitigação de DDoS fornecidas pela nuvem são particularmente eficazes para detectar e mitigar ataques antes que eles atinjam a infraestrutura de rede e as aplicações. No entanto, diante do aumento recente dos ataques DoS na camada de aplicação (L7), também é necessário implementar controles de segurança próximos aos recursos protegidos.
- Resposta a incidentes refere-se ao processo de detectar, analisar e responder a ataques DDoS. Envolve identificar sinais de um ataque em andamento, investigar sua origem e natureza, implementar medidas de mitigação e restaurar as operações normais. Os planos de resposta a incidentes ajudam as organizações a lidar de forma eficaz com ataques DDoS e minimizar seu impacto.
O impacto dos ataques DDoS
Os ataques DDoS podem ter consequências graves para empresas, organizações e indivíduos.
Os ataques DDoS podem causar perdas financeiras significativas. Quando os serviços são interrompidos ou ficam inacessíveis, as empresas podem sofrer impactos na receita devido à interrupção de transações, à redução do engajamento dos clientes ou à perda de oportunidades. Além disso, as organizações podem arcar com custos relacionados à mitigação do ataque, à execução de atividades de resposta a incidentes e recuperação e a possíveis penalidades regulatórias.
Ataques DDoS bem-sucedidos podem prejudicar a reputação de uma organização e abalar a confiança dos clientes. Se os serviços de uma empresa sofrerem interrupções ou ficarem indisponíveis repetidamente, os clientes podem perder a confiança na capacidade da organização de oferecer serviços confiáveis. Reconquistar a confiança e restaurar uma reputação prejudicada pode ser um processo desafiador e demorado.
Os ataques DDoS podem causar graves interrupções operacionais. Organizações que dependem fortemente de serviços on-line podem sofrer perdas de produtividade, pois os funcionários ficam impossibilitados de acessar sistemas críticos ou colaborar de forma eficaz. As interrupções nos serviços podem afetar as cadeias de suprimentos, o atendimento ao cliente e as operações da empresa como um todo, causando atrasos, ineficiências e aumento dos custos operacionais.
Ao investir em estratégias robustas de mitigação de ataques DDoS e contratar profissionais de segurança cibernética para elaborar e implementar medidas de segurança, as organizações podem reduzir significativamente o risco e o impacto de ataques DDoS bem-sucedidos, proteger sua estabilidade financeira e reputação e garantir a continuidade de suas operações.
Mitigação e prevenção de ataques DDoS
A seguir, apresentamos algumas técnicas comuns de mitigação de DDoS usadas para se defender contra ataques. As organizações costumam combinar essas metodologias para criar uma estratégia de defesa em camadas capaz de mitigar de forma eficaz o impacto dos ataques DDoS. A detecção precoce também é fundamental para iniciar rapidamente a resposta a incidentes e as medidas de mitigação, permitindo que as organizações contenham o impacto antes que ele se agrave.
A filtragem de tráfego envolve examinar o tráfego de rede de entrada e aplicar filtros para bloquear ou permitir tipos específicos de tráfego. Essa técnica pode ser empregada em diferentes níveis, como roteadores de borda da rede, firewalls ou dispositivos dedicados à mitigação de DDoS. Ao filtrar o tráfego mal-intencionado ou indesejado, as organizações podem reduzir o impacto dos ataques DDoS e ajudar a garantir que o tráfego legítimo chegue ao destino pretendido.
Limitação de taxa restringe o número de solicitações ou pacotes recebidos de uma determinada origem ou em um intervalo de tempo específico. Ao aplicar limites de taxa, as organizações podem mitigar o impacto de ataques DDoS, evitando um volume excessivo de tráfego.
Detecção de anomalias envolve o monitoramento dos padrões e do comportamento do tráfego de rede para identificar desvios em relação aos padrões normais. Ela utiliza análise estatística e algoritmos de aprendizado de máquina para estabelecer um comportamento de referência e detectar atividades anômalas que possam indicar um ataque DDoS. Os sistemas de detecção de anomalias podem identificar picos incomuns de tráfego, inundações de pacotes ou outros padrões que indiquem um ataque em andamento.
Análise comportamental concentra-se em monitorar o comportamento de usuários, sistemas ou entidades da rede para detectar e identificar atividades suspeitas ou maliciosas. As técnicas de análise comportamental podem ajudar a diferenciar o tráfego legítimo do tráfego de ataque, permitindo que as organizações respondam com eficácia a ataques DDoS e, ao mesmo tempo, minimizem os falsos positivos. Essa análise pode ser realizada tanto no lado do cliente quanto no lado do servidor por meio de proxies inteligentes que detectam sobrecarga no sistema, o que pode indicar um ataque de negação de serviço.
A implantação de uma rede de distribuição de conteúdo (CDN) pode ajudar a mitigar o impacto de ataques volumétricos e melhorar a disponibilidade e o desempenho. As CDNs podem usar sua infraestrutura de rede distribuída para identificar e bloquear tráfego malicioso, garantindo que as solicitações legítimas cheguem ao destino.
Balanceadores de cargae controladores de entrega de aplicações (ADCs) também podem atuar como um mecanismo de defesa contra ataques DDoS, distribuindo e gerenciando o tráfego de forma inteligente. Os balanceadores de carga podem detectar e mitigar ataques DDoS aplicando diversas técnicas, como limitação de taxa, modelagem de tráfego ou redirecionamento de tráfego para soluções especializadas de proteção contra DDoS.
A implementação de serviços de proteção contra DDoS baseados em nuvem pode oferecer recursos de mitigação dedicados e escaláveis para a defesa contra ataques DDoS. Ao redirecionar o tráfego por meio desses serviços, as organizações podem se beneficiar de técnicas avançadas de mitigação, inteligência de ameaças em tempo real e conhecimento especializado dos provedores.
Outras práticas recomendadas para se proteger contra ataques DDoS incluem ativar o gerenciamento de solicitações dos protocolos TCP (Transmission Control Protocol) e UDP (User Datagram Protocol) para garantir que apenas solicitações legítimas sejam processadas. O monitoramento e o registro de logs regulares ajudam a detectar ataques precocemente e podem reduzir eventuais impactos negativos. Padrões de aumento de tráfego, erros ou atividades incomuns podem acionar alertas para uma investigação mais aprofundada. Criptografar o tráfego entre aplicações e clientes pode dificultar a interceptação e a modificação do tráfego por um invasor. Atualizações regulares de software garantem que seus sistemas estejam protegidos pelos recursos de segurança e pelas correções mais recentes para mitigar ameaças conhecidas, incluindo ataques DDoS.
Estudos de caso de DDoS
À medida que os ataques DDoS continuam a crescer em escala e complexidade, as organizações precisam de várias camadas de proteção para impedir esses ataques antes que atinjam a rede corporativa. Muitas vezes, esses ataques combinam tráfego de alto volume com técnicas de ataque furtivas, lentas e de baixa intensidade, direcionadas a aplicações, por meio de botnets automatizadas ou ferramentas operadas por pessoas. À medida que a frequência desses ataques e os custos da indisponibilidade continuam a aumentar, a importância de uma defesa abrangente e em camadas para mitigar esses ataques tornou-se fundamental para a continuidade dos negócios.
Saiba mais sobre ataques DDoS reais e como foram mitigados assistindo ou lendo os estudos de caso a seguir.
- Saiba como a F5 conteve um ataque DDoS volumétrico de 26 Gbps em um provedor de e-mail.
- Leia como o Heritage Bank, da Austrália, implementou um conjunto de produtos F5 que oferece proteção contra DDoS 24 horas por dia, 7 dias por semana e atende aos requisitos regulatórios do banco.
Tendências emergentes em DDoS
À medida que os ataques DDoS continuam a evoluir, as organizações precisam se manter atualizadas sobre as últimas tendências e novidades.
Uma tendência recente tem sido a crescente disseminação de botnets da Internet das Coisas (IoT). Dispositivos IoT, como câmeras inteligentes, roteadores e eletrodomésticos conectados, costumam ter medidas de segurança fracas e são suscetíveis a comprometimento. Os invasores exploram vulnerabilidades nesses dispositivos para infectá-los com malware e incorporá-los a uma botnet. O poder computacional combinado de milhares de dispositivos IoT comprometidos pode gerar volumes massivos de tráfego de ataques DDoS.
Ataques à camada de aplicação, que visam esgotar os recursos do servidor ou explorar vulnerabilidades em aplicações específicas, frequentemente imitam o comportamento de usuários legítimos, o que dificulta sua detecção e mitigação. Defender-se de ataques à camada de aplicação é particularmente desafiador, pois isso exige uma compreensão mais profunda do comportamento da aplicação e mecanismos de proteção especializados.
O surgimento de plataformas de DDoS como serviço tornou a realização de ataques DDoS mais acessível a pessoas com menos conhecimento técnico. Essas plataformas são encontradas na dark web e oferecem interfaces fáceis de usar que permitem aos usuários alugar e utilizar recursos para ataques DDoS, muitas vezes recorrendo a botnets de aluguel.
Como a F5 pode ajudar
Ameaças avançadas de DDoS exigem proteção avançada contra DDoS, e os serviços e soluções da F5 estão aqui para ajudar. A melhor maneira de se defender de um ataque DDoS é preveni-lo. As soluções da F5 mitigam ataques de negação de serviço multivetoriais que sobrecarregam infraestruturas críticas, visam protocolos essenciais e exploram vulnerabilidades em suas aplicações ou serviços. As soluções da F5 também protegem contra ataques de amplificação de DNS e outras formas de ataque por inundação, validando solicitações de consulta, mitigando comunicações maliciosas e proporcionando visibilidade do DNS e das aplicações para maximizar sua integridade, otimização e proteção. As soluções de mitigação de DDoS da F5 oferecem defesas em múltiplas camadas que proporcionam maior profundidade de defesa contra ataques combinados à rede e exploração sofisticada de vulnerabilidades em aplicações, além de detectar e eliminar ameaças praticamente em tempo real.
Além disso, o F5 NGINX Plus é um proxy reverso, balanceador de carga e gateway de API nativo da nuvem e fácil de usar. Ele oferece proteção contra DDoS por meio de seus recursos integrados de limitação de taxa, além do gerenciamento de solicitações TCP e UDP. O F5 NGINX App Protect DoS é um módulo dinâmico de segurança de software projetado para ambientes DevOps, que é executado nativamente no NGINX Plus e usa a tecnologia eBPF para acelerar a mitigação de ataques DDoS modernos contra aplicações e APIs na camada 7. O F5 NGINX App Protect WAF é uma solução leve e moderna de segurança de aplicações e APIs projetada para ambientes DevOps, que é executada nativamente no NGINX Plus e vai além da proteção básica contra o OWASP Top 10, oferecendo segurança avançada que inclui mais de 7.500 assinaturas de ameaças, assinaturas de bots e proteção contra campanhas de ameaças.