F5 Distributed Cloud Console
Un panel de operaciones y observabilidad basado en SaaS para gestionar la infraestructura global, proporcionar alertas tempranas y generar información práctica.
Un portal accesible a nivel mundial para gestionar aplicaciones e infraestructuras distribuidas
Observabilidad completa
Obtenga información detallada gracias a los datos sobre el estado y el análisis de las aplicaciones, la visibilidad integral de la red y la supervisión de la seguridad en múltiples capas en entornos multicloud y ubicaciones perimetrales.
Seguridad avanzada para aplicaciones modernas
Garantice una seguridad uniforme en todos los entornos mediante políticas y controles de seguridad multicapa que protejan las aplicaciones, las API, las claves críticas, los certificados y las contraseñas.
Garantice la disponibilidad
Monitorización integral de redes y aplicaciones en todos los entornos, con detección de anomalías para proporcionar alertas tempranas y medir el cumplimiento normativo y los KPI.
Mejora la coordinación y la productividad del equipo
Varios equipos pueden trabajar en distintas áreas y proyectos desde una consola compartida, lo que agiliza las implementaciones y evita que se culpen unos a otros al disponer de una única fuente de información completa y fiable.
Descripción general del producto
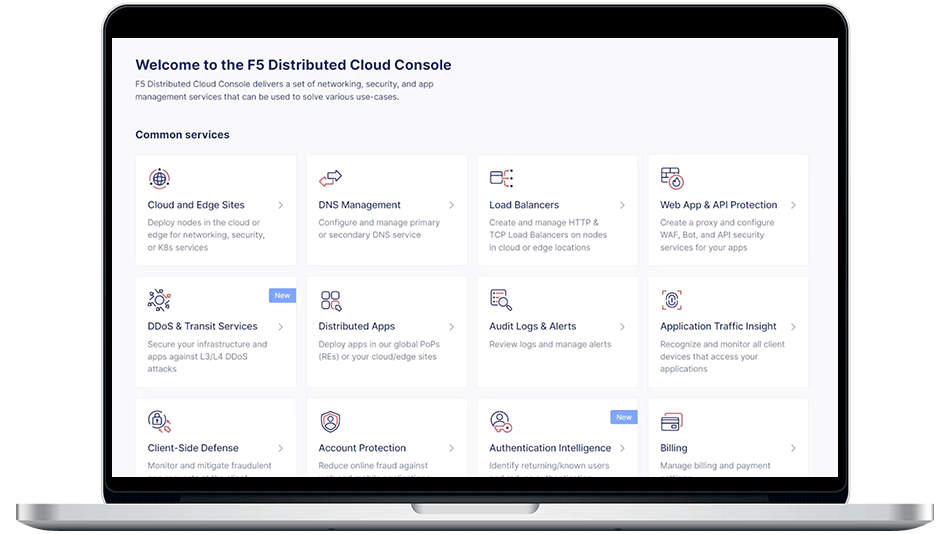
Una vista de red consolidada para gestionar la infraestructura, los servicios y las aplicaciones
Distributed Cloud Console proporciona un portal SaaS de operaciones y observabilidad para gestionar la infraestructura y las aplicaciones en entornos multinube y perimetrales, con una vista unificada desde la que supervisar las aplicaciones y los servicios en toda la infraestructura distribuida. Los equipos de NetOps pueden gestionar sistemas globales completos mediante el espacio de nombres del sistema y aplicar políticas de red y seguridad en toda la organización, mientras que los equipos de SecOps pueden definir políticas en espacios de nombres compartidos o del sistema para que se apliquen automáticamente a todos los proyectos o aplicaciones del entorno. Los tickets de soporte se pueden abrir directamente desde Distributed Cloud Console para facilitar la colaboración de los equipos de soporte globales.
Nube pública
Gestiona y protege las cargas de trabajo de aplicaciones alojadas en AWS, Azure y GCP.
En las instalaciones
Gestiona y protege las aplicaciones en centros de datos y ubicaciones perimetrales.
PoP globales de F5
Gestiona y protege las cargas de trabajo de las aplicaciones en los puntos de presencia (PoP) de la red global de F5.
Capacidades principales
Distributed Cloud Console es la consola centralizada desde la que se configuran y supervisan todos los servicios de la plataforma. Cuenta con un panel personalizable que ofrece visibilidad integral de las aplicaciones e informes sobre los servicios de seguridad, el rendimiento de la red y el estado del sistema.
Compatibilidad e integraciones de la plataforma
Amplia compatibilidad con plataformas y proveedores de servicios en la nube
Amplia compatibilidad con plataformas y proveedores de servicios en la nube
Los servicios de nube distribuida pueden ofrecerse a aplicaciones que se ejecutan en cualquier plataforma y en cualquier nube pública o privada. Conecte y proteja aplicaciones que se ejecutan en máquinas virtuales, contenedores, servidores físicos o entornos sin servidor.



Integraciones de descubrimiento de servicios y malla de servicios
Integraciones de descubrimiento de servicios y malla de servicios
Admite varios protocolos de descubrimiento de servicios simultáneamente: Consul, Kubernetes y DNS funcionan sin necesidad de configuración adicional. Las mallas de servicios Istio o Linkerd pueden integrarse con una puerta de enlace de entrada/salida de Distributed Cloud Services.
Automatización, alertas e integración con SIEM
Automatización, alertas e integración con SIEM
El proveedor nativo de Terraform de F5, la herramienta de línea de comandos vesctl y las API públicas satisfacen las necesidades de automatización de los equipos de aplicaciones. La compatibilidad con herramientas como Opsgenie o Slack para alertas, y Splunk o Datadog para SIEM, facilita el trabajo de los equipos de DevOps y SecOps.
Recursos
Destacado
El valor de los servicios de nube distribuida
Permite a las organizaciones acelerar la adopción de servicios de red, seguridad y aplicaciones totalmente integrados para dar soporte a entornos de nube distribuida.
Lea el informe del analistaGuías de inicio rápido
Descripción general de las soluciones
Cómo «cloudificar» y modernizar su centro de datos privado ›