Todos los equipos de seguridad conocen ese momento: se publica una vulnerabilidad crítica y la primera pregunta ya no es «¿Qué corregimos?» sino «¿Qué nos protege hasta que lo hagamos?»
Con PHP2Shell, los equipos de defensa ni siquiera contaron con la ventaja inicial habitual. Los detalles se filtraron el 20 de octubre, antes de que existiera ningún parche, y, según se informó, los atacantes ya estaban explotando la vulnerabilidad antes de que las correcciones se publicaran al día siguiente.
El 21 de octubre, el proyecto PHP publicó correcciones de emergencia para CVE-2026-109618 y CVE-2026-109619, dos vulnerabilidades de ejecución remota de código sin autenticación que afectan a casi todos los servidores PHP de Internet. Un atacante no necesita iniciar sesión. Solo tiene que poder acceder al servidor y enviar una solicitud de carga de archivos manipulada que haga que PHP se quede sin memoria durante el proceso. PHP confía entonces en la memoria dañada que queda, y el atacante puede manipularlo para que ejecute su propio código, todo ello antes de que la propia aplicación ejecute una sola línea. Esto significa que la solicitud debe bloquearse antes de que llegue a PHP.
Las vulnerabilidades existen desde hace décadas. Lo novedoso es cómo se consiguió que pudieran explotarse. En palabras de los investigadores de Wiz que las dieron a conocer, «Los modelos de IA de vanguardia redujeron considerablemente esa barrera, convirtiendo una vulnerabilidad que existía desde hacía mucho tiempo en un exploit».
Cuando la IA acorta el tiempo necesario para convertir un fallo antiguo en un exploit funcional, la protección debe estar lista antes de que se publique el aviso de seguridad.
Para los clientes de F5 que ejecutaban F5 WAF en modo de bloqueo, ya fuera en F5 BIG-IP, F5 NGINX o F5 Distributed Cloud, la protección ya estaba implementada.
El WAF con tecnología de IA ya lo estaba bloqueando
Los ingenieros de seguridad de F5 tomaron el exploit de prueba de concepto publicado, crearon varias variantes y las lanzaron contra una aplicación protegida por F5 WAF for Distributed Cloud con el WAF basado en IA activado. No añadieron nada específico para PHP2Shell ni realizaron cambios en la configuración.
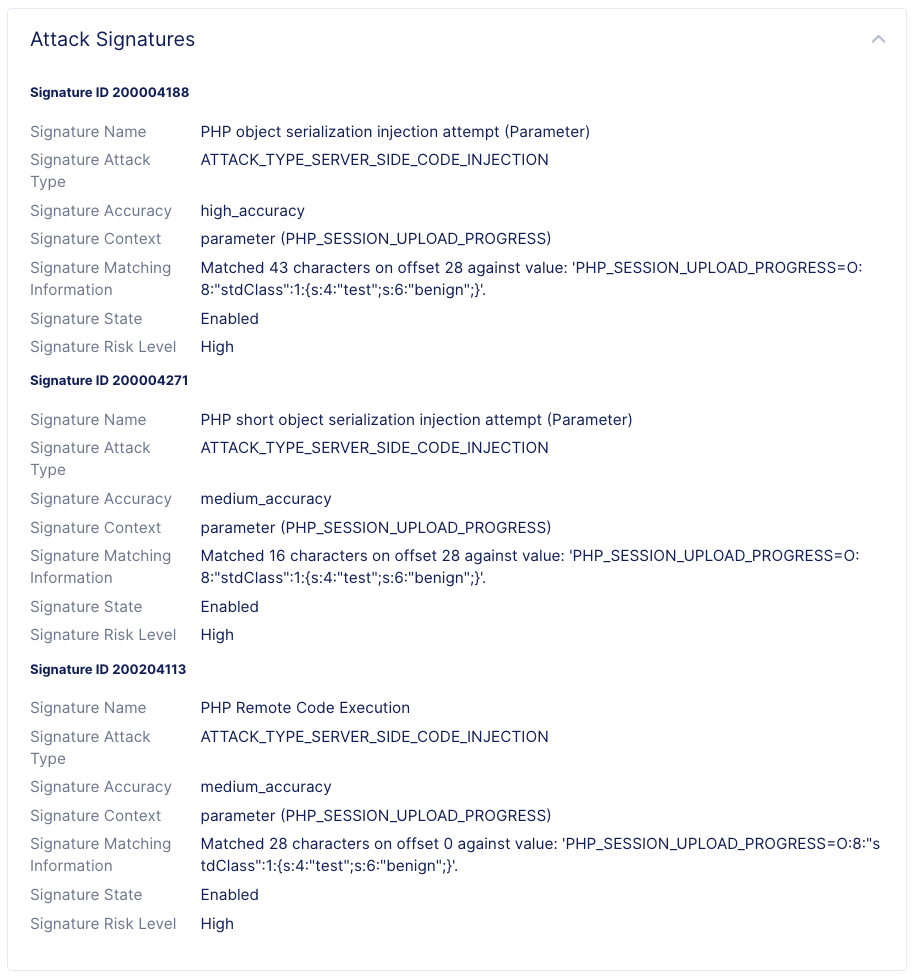
Las variantes utilizaron distintas codificaciones, ubicaciones de la carga útil, métodos HTTP y técnicas de evasión habituales. El WAF con tecnología de IA las detuvo en modo de bloqueo. Eso es protección real, no una entrada de registro que alguien lee a la mañana siguiente. Mientras tanto, una solicitud normal a la misma aplicación pasó sin problemas.
Así se veía una de esas solicitudes bloqueadas en F5 WAF for Distributed Cloud:
Bloquear con confianza, no con miedo
Detectar un ataque y tener la suficiente confianza para bloquearlo son dos cosas distintas. Muchos equipos de seguridad mantienen las nuevas detecciones en modo de solo alerta, porque bloquear una solicitud legítima supone rechazar a un cliente real. Para esos equipos, un ataque como PHP2Shell queda registrado, pero no se detiene.
El WAF basado en IA cambia esta situación. En esencia, utiliza una red neuronal, un tipo de modelo de aprendizaje automático, entrenada con datos de ataques reales procedentes de las operaciones de seguridad globales de F5. Como aprende de los patrones de ataque en lugar de esperar a que se cree una nueva regla, puede reconocer un exploit nuevo que se comporte como otros ataques que ya ha visto. Para cada solicitud sospechosa, contrasta los elementos que parecen maliciosos con lo que ha aprendido, determina si el contenido es realmente dañino y emite un único veredicto de riesgo sobre el que el WAF actúa de inmediato.
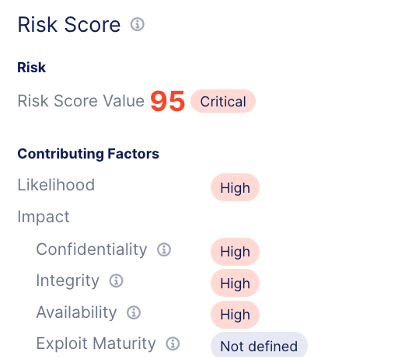
Para PHP2Shell, el veredicto fue de 95 sobre 100. Las solicitudes maliciosas se bloquearon al instante, mientras que el tráfico legítimo siguió fluyendo.
Ese es el cambio que realmente importa para el negocio. Cuando se opera en modo de bloqueo, se puede bloquear con total confianza. No hay que preocuparse de que la seguridad pueda ralentizar la actividad empresarial ni de que el servicio de asistencia se llene de quejas de clientes a los que se haya denegado el acceso por error.
Hay otra buena noticia. Antes, los equipos evitaban activar las reglas de detección más propensas a fallar por miedo a los falsos positivos. Esa recomendación ya no es válida. F5 recomienda activar la detección en todos los niveles de precisión (alto, medio y bajo) y bloquear las solicitudes que el WAF basado en IA califique como de riesgo alto o medio. De este modo, el modelo tiene en cuenta todas las señales disponibles y se encarga de filtrar las falsas alarmas.
El parcheo virtual cierra la ventana de exposición
PHP2Shell no es un caso aislado. Según el Informe M-Trends 2026 de Mandiant, ahora los atacantes explotan las vulnerabilidades, de media, unos siete días antes de que haya un parche disponible. Al otro lado de esta brecha, el Informe de Verizon sobre investigaciones de filtraciones de datos de 2024 reveló que las organizaciones tardan unos 55 días en corregir siquiera la mitad de sus vulnerabilidades críticas que se sabe que están siendo atacadas. Si combinamos ambos datos, la mayoría de las organizaciones quedan expuestas durante semanas.
El parcheo virtual permite cubrir ese intervalo. No es una función concreta de un producto, sino un concepto: cualquier medida que neutralice los efectos de una vulnerabilidad sin actualizar el propio software vulnerable. Una firma de WAF que bloquea un exploit es un parche virtual. También lo son una regla de política de seguridad creada para una vulnerabilidad específica y un modelo capaz de reconocer el ataque como tal. En todos los casos, el tráfico malicioso se detiene en la ruta de datos y nunca llega al código vulnerable, mientras los desarrolladores solucionan el problema real mediante el proceso habitual de control de cambios.
Eso es lo que ocurrió con PHP2Shell. F5 WAF en F5 Distributed Cloud, F5 BIG-IP, y F5 NGINX ya ofrecía protección mediante firmas existentes, antes de que hubiera ninguna regla específica para PHP2Shell.
Como creemos en la defensa en profundidad, el equipo de investigación de amenazas de F5 no se detuvo ahí. El equipo ha publicado firmas específicas para CVE-2026-109618 y CVE-2026-109619 en estos productos, lo que añade aún más protección a la que ya tenían los clientes. Los detalles de las firmas y su disponibilidad por producto se encuentran en el aviso de seguridad de F5.
El siguiente ya está escrito
PHP2Shell es un anticipo de lo que está por venir: vulnerabilidades de hace más de una década convertidas en exploits funcionales a la velocidad de la IA, y la siguiente llegará aún más rápido. Las defensas que esperen a que se publique una nueva regla tras la divulgación seguirán perdiendo el primer asalto. Así puedes prepararte para esta vulnerabilidad y para la siguiente:
- Aplique los parches de PHP cuando sus operaciones se lo permitan. La mayoría de los equipos no pueden actualizar todos los servidores de la noche a la mañana, y ese es precisamente el intervalo que el parcheo virtual está diseñado para cubrir.
- Asegúrese de que su WAF esté bloqueando, no solo supervisando. Un WAF en modo de supervisión registra los ataques, pero no los detiene. Compruebe que las políticas que protegen las aplicaciones PHP estén en modo de bloqueo.
- Active el WAF basado en IA y proporciónele todas las señales. Habilite la detección en todos los niveles de precisión, bloquee las solicitudes de riesgo alto y medio, y confirme que las firmas específicas de PHP2Shell estén activas.
- Aplique las firmas específicas de PHP2Shell a medida que se publiquen, y consulte su disponibilidad para sus productos en el aviso de seguridad de F5.
- Busque indicios de intentos de explotación. Revise el tráfico reciente para detectar solicitudes multipart inusuales seguidas de errores relacionados con el límite de memoria de PHP o respuestas HTTP 500 repetidas. Busque también cookies de respuesta PHPSESSID inesperadamente grandes y reinicios inexplicables de procesos de trabajo de PHP.
- Reduzca la superficie de ataque. Endurezca los límites de tamaño de las solicitudes y las cargas de archivos, y deshabilite los endpoints de carga que sus aplicaciones PHP no necesiten.
No puedes controlar cuándo se hará pública la próxima vulnerabilidad. Lo que sí puedes controlar es si estarás preparado cuando ocurra.
Más información sobre la evaluación de riesgos basada en IA y el WAF basado en IA.
El aviso de seguridad de F5 contiene información oficial y actualizada sobre el impacto en los productos, los identificadores de firmas, las medidas de mitigación y la próxima disponibilidad de parches.
Sobre los autores
Muhammad Abid es director sénior de Marketing de Producto para Seguridad de Aplicaciones y WAAP en F5. Con más de 20 años de experiencia impulsando el crecimiento de negocios de redes y ciberseguridad en Netskope, Cisco, Juniper y Fortinet, Muhammad supervisa la cartera unificada de WAAP de F5, que abarca WAF, seguridad de API, defensa contra bots y criptografía poscuántica.
Más artículos de Muhammad AbidArtículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]