Las aplicaciones desempeñan un papel fundamental en la forma de interactuar con los clientes, impulsar las operaciones internas y fomentar la innovación. A medida que las organizaciones amplían cada vez más su presencia en entornos híbridos y multinube, gestionar la complejidad se ha convertido en un reto técnico y empresarial crucial. Las plataformas distribuidas, la proliferación de API, las complejas dependencias entre aplicaciones y las amenazas de seguridad basadas en IA, en constante evolución, contribuyen a crear un entorno que en F5 denominamos acertadamente la «bola de fuego».
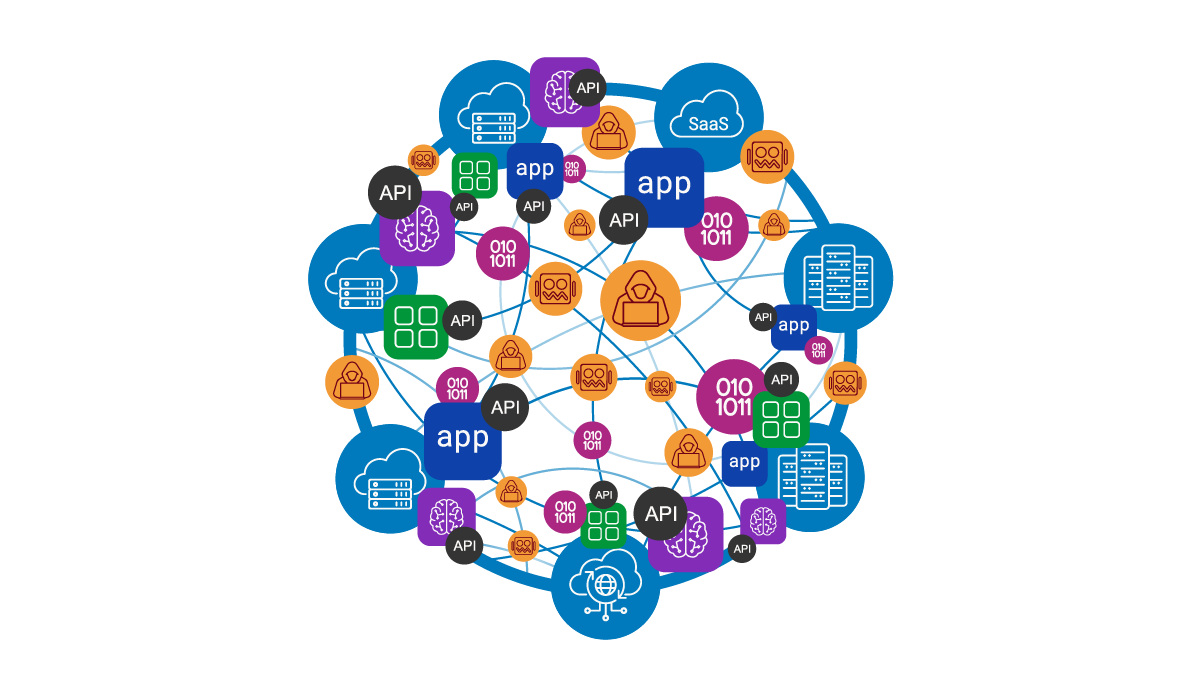
Esta creciente complejidad no es solo un obstáculo, sino una amenaza existencial para la salud de la infraestructura y la eficiencia operativa. La falta de una visibilidad unificada, el aumento de las superficies de ataque y la proliferación de vulnerabilidades de seguridad hacen que ofrecer experiencias de aplicaciones fluidas y seguras sea una ardua tarea. A medida que aumentan los vectores de ataque y las expectativas de las partes interesadas, las empresas necesitan urgentemente una plataforma unificada que simplifique las operaciones, mejore la resiliencia y las proteja frente a las amenazas emergentes.
Aquí es donde una plataforma de entrega y seguridad de aplicaciones puede dar sus frutos. Al ofrecer un conjunto flexible de servicios, estas plataformas ayudan a garantizar que las aplicaciones sean rápidas, estén disponibles y sean seguras en ubicaciones distribuidas. Como líder del mercado, F5 Application Delivery and Security Platform (ADSP) ofrece el conjunto más completo de funcionalidades de entrega y seguridad de aplicaciones, diseñado para admitir cualquier aplicación o API en cualquier entorno. Gracias a la aplicación unificada de políticas, la gestión simplificada, la visibilidad granular y la asistencia de la IA, ayuda a las organizaciones a mantener bajo control su bola de fuego.
Sin embargo, no siempre basta con disponer de las herramientas adecuadas; es necesario implementarlas estratégicamente para aprovechar todo su potencial. Por eso, adoptar una arquitectura de servicios de aplicaciones por niveles puede ayudar a maximizar el rendimiento, el control y la seguridad, al tiempo que simplifica las operaciones diarias.
Presentamos la arquitectura empresarial de F5 para la entrega y la seguridad de aplicaciones
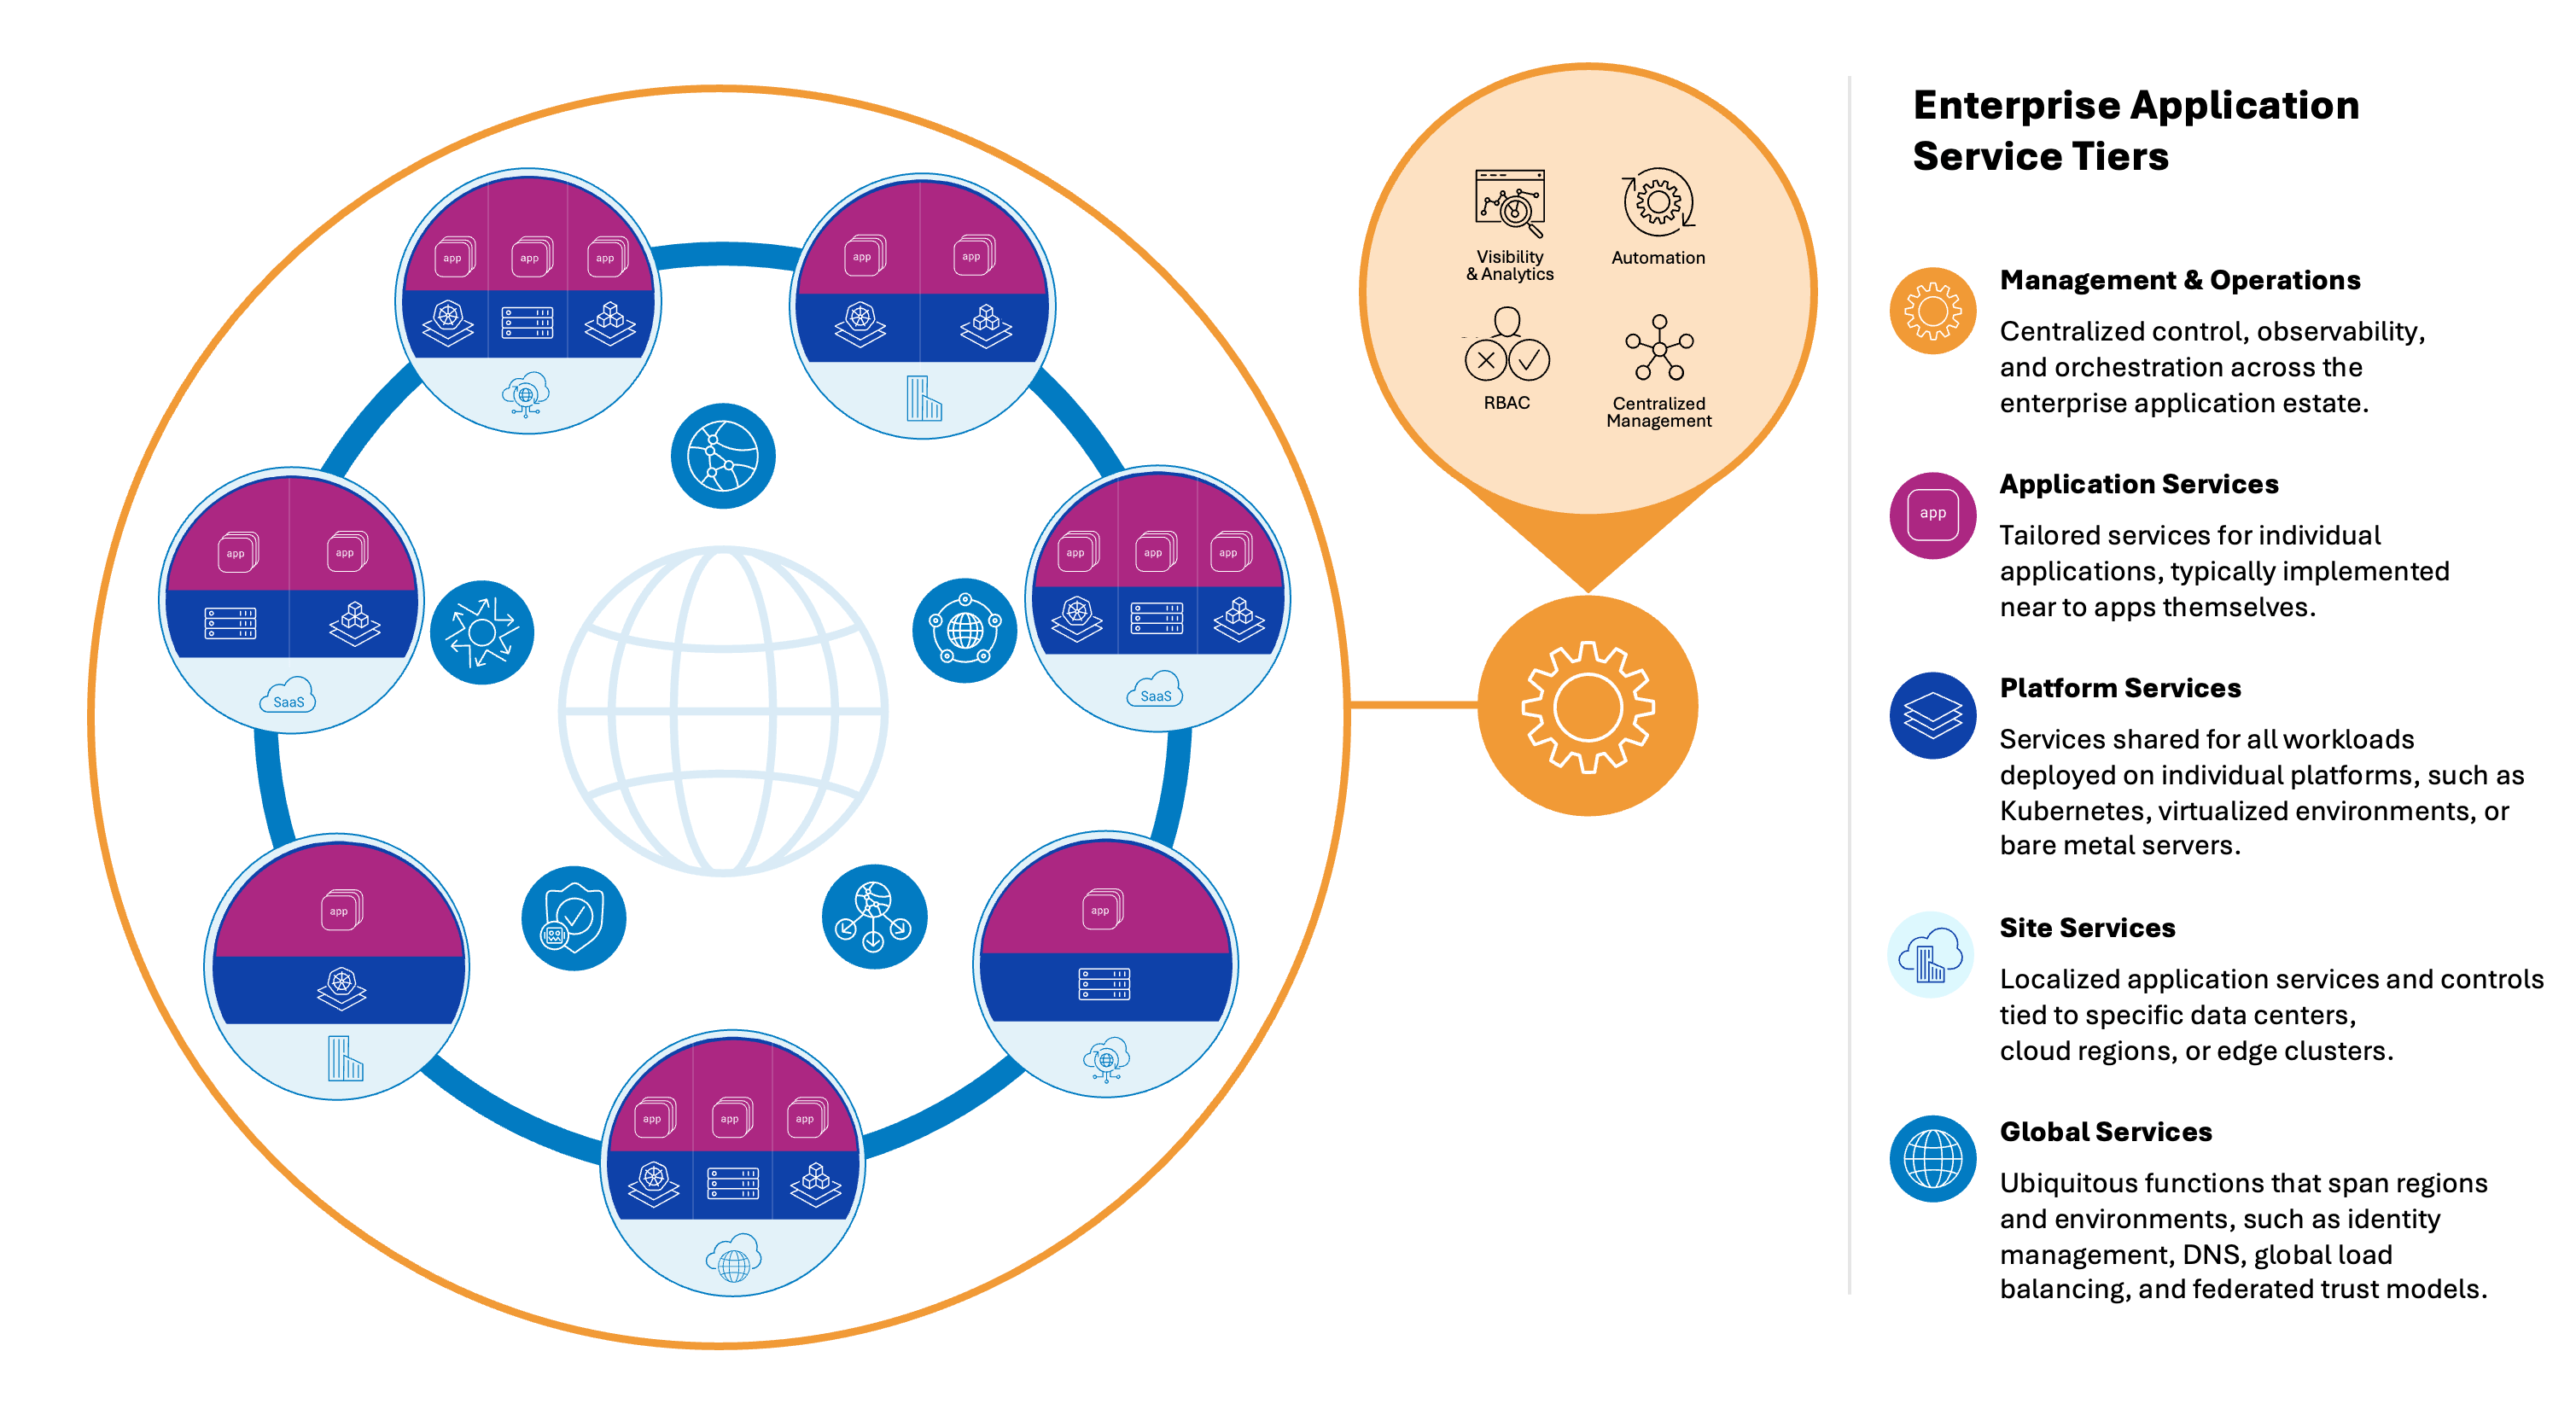
La arquitectura abarca cinco niveles clave, cada uno diseñado para satisfacer necesidades de servicio específicas en los entornos híbridos multicloud modernos, y ofrece un marco práctico para una entrega eficiente de aplicaciones y la integración de la seguridad, así como visibilidad y control de extremo a extremo:
Nivel 1: Servicios globales: Estas funciones operan en distintas regiones y entornos, garantizando una conectividad global fluida, fiabilidad y una primera línea de defensa frente a los ataques. Servicios como el DNS, el balanceo de carga global de servidores, la gestión de identidades y la mitigación de ataques DDoS desempeñan aquí un papel fundamental, ya que aportan resiliencia y seguridad a todas las cargas de trabajo y entornos.
Nivel 2: Servicios de sitio: En este nivel, los servicios se circunscriben a centros de datos, regiones de nube o clústeres perimetrales específicos. Al abordar las necesidades específicas de cada sitio, como la seguridad de la red local o la gestión del tráfico, los servicios de sitio ofrecen granularidad operativa y, al mismo tiempo, garantizan el cumplimiento de los requisitos normativos locales.
Nivel 3: Servicios de plataforma: Los servicios compartidos en el nivel de plataforma ayudan a optimizar la eficiencia y la seguridad de las cargas de trabajo desplegadas conjuntamente en plataformas específicas, como entornos de contenedores como Kubernetes o entornos virtualizados como KVM. Estos servicios pueden incluir controles de entrada, puertas de enlace de API, servicios de identidad y acceso u otros controles de seguridad, como la protección de aplicaciones web y API.
Nivel 4: Servicios de aplicaciones: Adaptados directamente a cada aplicación, estos servicios ofrecen la capa más próxima de protección y gestión del tráfico para las aplicaciones. En este nivel suelen aplicarse controles específicos y precisos, diseñados para satisfacer los requisitos de seguridad y rendimiento de cada carga de trabajo.
Nivel 5: Servicios de gestión y operaciones: Este nivel proporciona control centralizado, observabilidad, orquestación y gobernanza en todo un ecosistema multinube. Mediante paneles unificados, flujos de trabajo automatizados y un único punto de aplicación de políticas, este nivel permite ampliar las operaciones a carteras completas de aplicaciones, garantiza la coherencia de las políticas, facilita una respuesta rápida ante incidentes y agiliza las operaciones diarias.
Es importante señalar que estos niveles no se corresponden necesariamente con implementaciones físicas, virtuales o SaaS diferenciadas, ya que un único dispositivo o servicio configurado correctamente podría abarcar varios niveles.
¿Por qué adoptar una arquitectura de servicios de aplicaciones por niveles?
Independientemente de la composición de su ecosistema de aplicaciones, implementar una arquitectura de servicios de aplicaciones por niveles ofrece numerosas ventajas, como una mayor escalabilidad, seguridad por capas, un cumplimiento normativo simplificado y una mayor eficiencia operativa. Todo ello está diseñado para ayudarle a mantener el control, maximizar el tiempo de actividad y aumentar la agilidad en condiciones operativas cada vez más complejas. Veamos con más detalle algunas de las principales ventajas:
- Defensa en profundidad: Cada nivel añade una capa adicional de protección, cada vez más adaptada a un entorno de implementación o formato específico, que protege las cargas de trabajo que contiene. En la capa de aplicación, las políticas más detalladas proporcionan una seguridad precisa para cada aplicación, lo que garantiza la máxima protección.
- Escalabilidad y reutilización: Al reutilizar servicios en distintos niveles, puede simplificar el escalado y evitar soluciones aisladas. Los servicios diseñados para una aplicación, plataforma o ubicación pueden reutilizarse en otras, lo que permite ahorrar tiempo y recursos al ampliar la infraestructura y las aplicaciones.
- Coherencia y estandarización: Al estandarizar los servicios en cada nivel, puede establecer un punto de aplicación centralizado que garantice la coherencia de las políticas —la solución a la complejidad— para todas las cargas de trabajo que dependen de él.
- Cumplimiento normativo y gobernanza simplificados: Una arquitectura de servicios por niveles permite aplicar una gobernanza global coherente y, al mismo tiempo, medidas específicas para cada ubicación y región, lo que garantiza un control integral y facilita considerablemente el cumplimiento incluso de los requisitos locales más estrictos en materia de privacidad de datos y normativa.
Descubra la herramienta de arquitectura de seguridad y entrega de aplicaciones empresariales de F5
Si estás pensando en implementar una arquitectura de servicios por niveles, hemos desarrollado una herramienta interactiva para ayudarte a dar los primeros pasos. Esta nueva herramienta destaca los retos más importantes actuales en materia de seguridad y entrega de aplicaciones, incluidos el Top 10 de OWASP, el Top 10 de seguridad de API de OWASP y el Top 10 de entrega de aplicaciones de F5, y muestra en qué niveles de la arquitectura surgen estos retos, teniendo en cuenta las particularidades de los distintos tipos de sitios y plataformas.
Pero no se limita a identificar estos obstáculos: la herramienta de arquitectura de seguridad y entrega de aplicaciones empresariales va un paso más allá y recomienda soluciones y productos de F5 Application Delivery and Security Platform para ayudarle a superarlos.
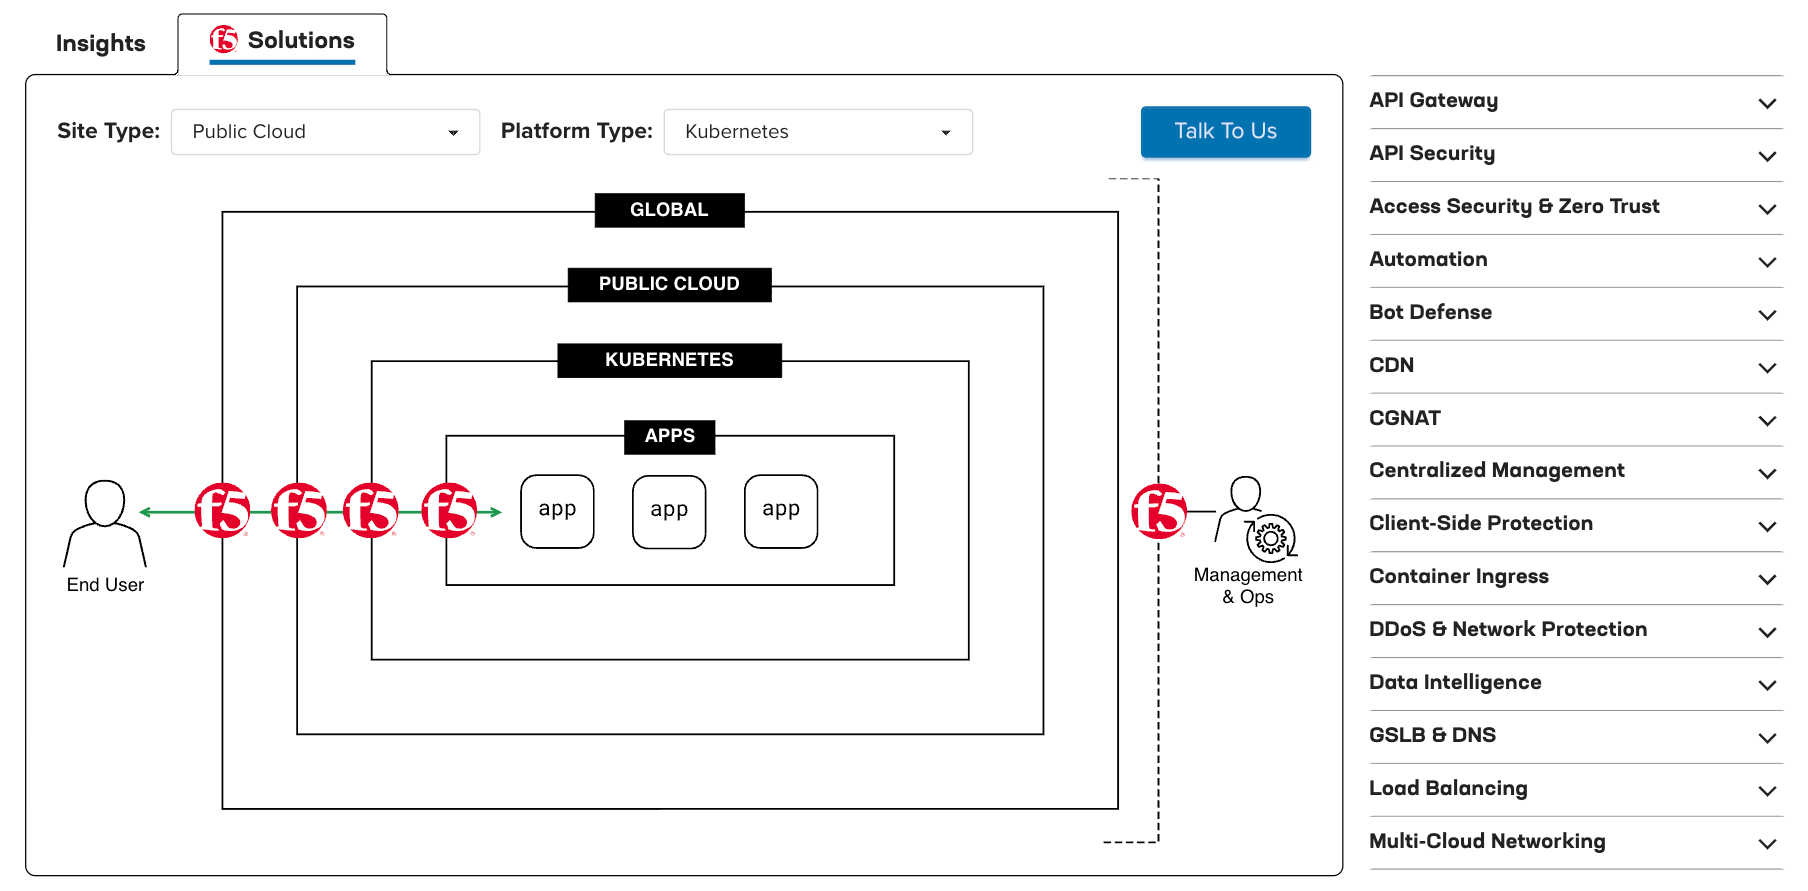
Explora la herramienta interactiva para empezar hoy mismo a planificar cómo optimizar la entrega y la seguridad de las aplicaciones en todo tu ecosistema híbrido multinube.
Sobre el autor

Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]