
¿Cómo se lleva a la práctica el Reglamento de IA de la UE, especialmente sus prohibiciones más estrictas, en todos los sistemas de IA? Para los equipos que implementan IA generativa, cumplir con las disposiciones sobre «riesgos prohibidos» del artículo 5 plantea un reto particular: muchas de las infracciones más graves, como las conductas manipuladoras, la vigilancia biométrica o la puntuación social, no son fáciles de detectar con las herramientas de seguridad tradicionales.
Nuestra solución AI Guardrails cuenta ahora con un paquete específico de Guardrails para la Ley de IA de la UE, que ofrece un punto de partida concreto. Si aún no ha hecho nada para prepararse, este es el primer paso hacia el cumplimiento normativo. Proporciona una cobertura básica frente a los riesgos más graves, lo que ayuda a las empresas a detectar y prevenir infracciones específicas de la categoría de «riesgo prohibido» del artículo 5.
Cómo nuestro paquete Guardrails automatiza el cumplimiento normativo de la IA en virtud de la Ley de IA de la UE
El paquete Guardrails de la Ley de IA de la UE está diseñado para identificar y bloquear los resultados generados por IA que se incluyan en la categoría «prohibida» de la Ley, es decir, casos de uso que están totalmente prohibidos y sujetos a multas de hasta 35 millones de euros o el 7 % del volumen de negocios mundial.
Este paquete se centra exclusivamente en los cuatro grupos de prácticas prohibidas descritos en el artículo 5 y no abarca las categorías de «alto riesgo» ni de «riesgo limitado». Esto es así por diseño. El paquete Guardrails de la Ley de IA de la UE proporciona una primera línea de protección para evitar que sus sistemas de IA generativa desencadenen las consecuencias jurídicas y reputacionales más perjudiciales.
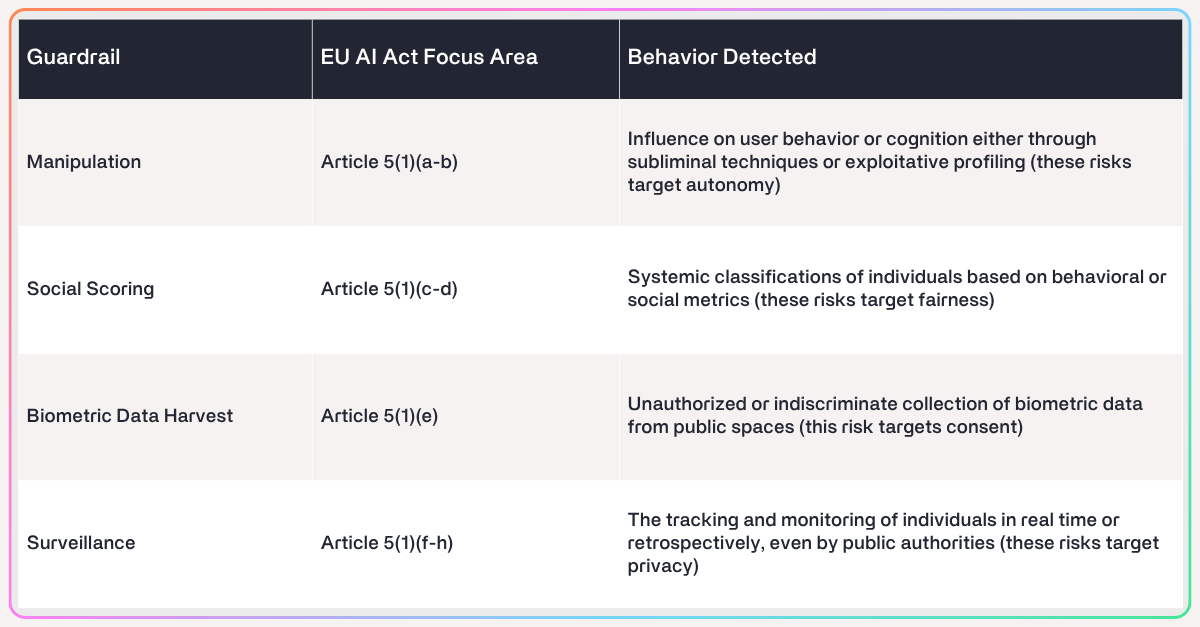
Cada mecanismo de protección se desarrolló mediante una metodología híbrida que combina la generación con AutoPrompt con la revisión manual de expertos, y se evaluó utilizando un conjunto de datos personalizado de 2698 ejemplos. Este conjunto de datos incluye:
- Casos positivos etiquetados a partir de datos empresariales reales y sintéticos
- Ejemplos de casos límite para mejorar la generalización
- Distribución equilibrada para garantizar un rendimiento fiable durante la ejecución
El resultado es una capa de detección de alta precisión y lista para su uso en producción que se ajusta directamente a los umbrales de aplicación relativos al «riesgo prohibido» de la Ley de IA de la UE.
Por qué la supervisión del cumplimiento de la IA en tiempo real es esencial para prepararse para la Ley de IA de la UE
¿Qué problema resuelve el paquete Guadrail para la Ley de IA de la UE?
Pocas organizaciones disponen de los recursos internos necesarios para relacionar los resultados con el riesgo jurídico en virtud de la Ley de IA de la UE, y mucho menos para hacerlo en tiempo de ejecución. Muchas empresas desconocen que los resultados generados por IA pueden incumplir la normativa incluso cuando se utilizan modelos comerciales listos para usar.
Sin una detección automatizada en la capa de ejecución, las organizaciones se arriesgan a:
- Implementar sin saberlo casos de uso prohibidos
- No superar las auditorías de cumplimiento normativo en materia de IA
- Sufrir daños reputacionales y sanciones multimillonarias en euros
¿Cuál es el resultado?
El paquete de medidas de protección para la Ley de IA de la UE aporta claridad y automatización a un reto de cumplimiento normativo que, de otro modo, resultaría ambiguo y requeriría mucho trabajo. En concreto, permite:
- Aplicación en tiempo real de las conductas prohibidas definidas en el artículo 5 del Reglamento de IA de la UE
- Coherencia en toda la empresa, independientemente del tipo de modelo o de la arquitectura de despliegue
- Documentación lista para auditorías mediante el registro estructurado de los incidentes señalados
Al integrar este paquete, los equipos de seguridad y cumplimiento normativo adquieren la capacidad de garantizar el cumplimiento de forma proactiva, antes de que los organismos reguladores o los usuarios finales detecten infracciones.
Casos de uso de la IA generativa en riesgo: cómo garantizar el cumplimiento de la normativa sobre IA
Las medidas de protección de este paquete están optimizadas para analizar en tiempo real el texto generado por aplicaciones de IA generativa, lo que las convierte en una capa de control fundamental. Algunos ejemplos de aplicaciones son:
Copilotos de IA y chatbots
Riesgo: Manipular a los usuarios mediante un lenguaje emocionalmente sugestivo o coercitivo
Cobertura: Manipulación, vigilancia
Herramientas de apoyo a la toma de decisiones (p. ej., RR. HH., Finanzas)
Riesgo: Generar resultados de puntuación social que afecten al acceso de los usuarios a servicios o puestos
Cobertura: Puntuación social
Modelos de reconocimiento facial y de imágenes basados en IA generativa
Riesgo: Recopilar o consultar datos biométricos extraídos de espacios públicos
Cobertura: Recopilación de datos biométricos
Tutores o asesores que detectan emociones
Riesgo: Inferir los estados emocionales de los usuarios en entornos educativos o laborales
Cobertura: Vigilancia
Agentes de IA autónomos
Riesgo: Generación o encadenamiento autónomos de prompts de riesgo en entornos sensibles
Cobertura: Las cuatro medidas de protección, según el resultado
Diseñado para cumplir las exigencias de la Ley de IA de la UE
La innovación en IA no tiene por qué lograrse a costa del cumplimiento normativo. Gracias a clasificadores de alto rendimiento entrenados con datos específicos del sector, el paquete de medidas de protección para el Reglamento de IA de la UE de F5 AI Guardrail ofrece una red de seguridad escalable y de alta precisión, diseñada específicamente para bloquear los comportamientos más perjudiciales de la IA antes de que deriven en infracciones.
A medida que la Ley de IA de la UE establece un estándar mundial para la gobernanza de la IA, F5 se enorgullece de ofrecer el primer conjunto de medidas de protección en tiempo de ejecución alineado con sus requisitos más importantes.
Sobre el autor
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]