Aunque todas las empresas se apresuran a adoptar la IA, casi ninguna ha descubierto cómo gestionarla. Una conocida empresa tecnológica global agotó todo su presupuesto de IA para 2026 en cuatro meses. Otra intentó controlar su presupuesto limitando a 200 dólares semanales el gasto de sus empleados en IA. Si las empresas con mayor sofisticación tecnológica del planeta no pueden controlar su gasto en IA, la mayoría de las empresas tienen pocas posibilidades de conseguirlo.
Según McKinsey & Company, el 88 % de las organizaciones ya utiliza la IA, pero la mayor parte del tráfico de IA se dirige directamente a modelos de lenguaje de gran tamaño (LLM) de terceros, sin controles de costes, gobernanza ni registros de auditoría. El gasto en tokens se multiplica por diez cada año, mientras que se filtra información de identificación personal (PII) a modelos que no pertenecen a las empresas y los agentes acceden sin restricciones a herramientas MCP.
Para ayudar a abordar estos problemas, F5 ha anunciado hoy nuestra solución de nueva generación, F5 AI Gateway: un único plano de control que controla, optimiza y protege todas las interacciones de IA entre modelos, agentes, herramientas, API y datos, independientemente de dónde se ejecuten.
La brecha de gobernanza se está ampliando
El panorama actual de la gobernanza de la IA está fragmentado por diseño. Algunos proveedores añaden funcionalidades de IA a plataformas más amplias de gestión de API, lo que da lugar a soluciones menos especializadas y con un rendimiento inferior, que carecen de una gobernanza de la IA diseñada específicamente para este fin. Otros ofrecen flujos de trabajo ágiles para desarrolladores, pero carecen de la confianza empresarial, el soporte y la continuidad que exigen los sectores regulados.
El resultado es predecible. Las empresas están combinando proxies a medida, SDK específicos de cada proveedor, mecanismos de protección independientes y herramientas de observabilidad separadas, lo que da lugar a flujos frágiles, una proliferación de proveedores y la ausencia de un modelo de políticas unificado para modelos, agentes y herramientas.
A principios de este año, F5 lanzó F5 AI Security Platform para ofrecer a las empresas una protección unificada en todas las capas de su entorno de IA, desde los modelos y las fuentes de datos que sustentan las aplicaciones de IA hasta las API y los agentes que las conectan. F5 AI Gateway se ha diseñado específicamente para subsanar la brecha de gobernanza y, con esta versión mejorada, se convierte en el punto de aplicación de políticas en tiempo de ejecución de la AI Security Platform, transformando las políticas definidas en la plataforma en decisiones en tiempo real para cada solicitud.
Tres funciones críticas, un único plano de control
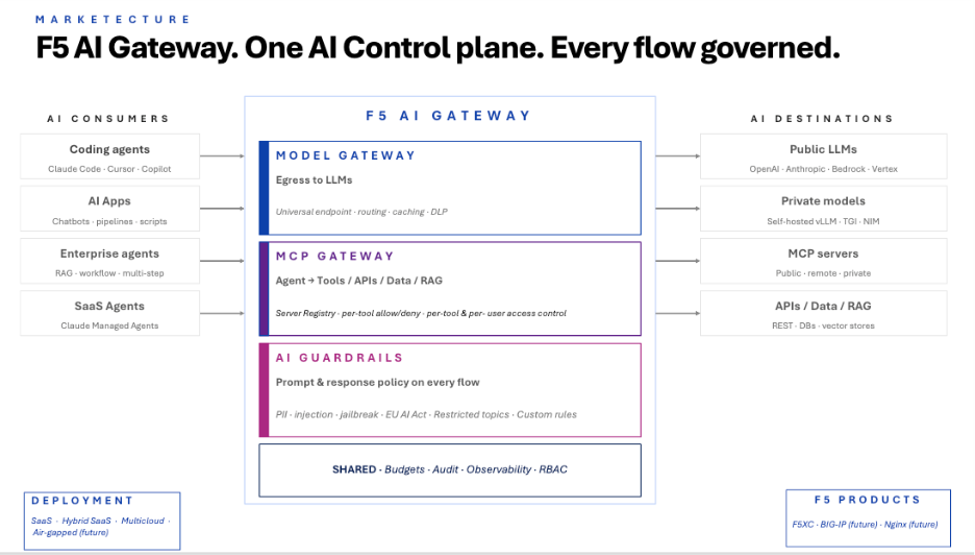
F5 AI Gateway unifica tres funciones críticas en un único plano de control, un único modelo de políticas y una única consola, lo que elimina la necesidad de integrar herramientas independientes:
Model Gateway gestiona y optimiza cada interacción con los LLM. Un endpoint universal abstrae la complejidad de los proveedores, mientras que el enrutamiento inteligente dirige automáticamente las solicitudes al modelo óptimo para cada tarea, evitando así malgastar modelos prémium en cargas de trabajo triviales. Un registro de modelos ofrece a los equipos de plataforma y desarrollo un catálogo seleccionado de modelos aprobados, lo que elimina las dudas sobre cuáles están autorizados y acelera la innovación en IA.
El almacenamiento en caché semántico y exacto, la conmutación por error entre proveedores y el enrutamiento multinube basado en la disponibilidad de GPU ofrecen resultados cuantificables: una reducción de entre el 30 % y el 60 % en los costes de tokens en un plazo de 90 días, sin necesidad de modificar las aplicaciones. El almacenamiento en caché de prompts transforma por sí solo la economía de los tokens. Al almacenar en caché prompts con una intención y un significado similares, AI Gateway elimina las llamadas de inferencia redundantes, de modo que las organizaciones pagan una sola vez por un trabajo que antes se facturaba una y otra vez.
Para los responsables de FinOps que ven cómo se disparan las facturas de IA, esto no es una promesa de futuro, sino un resultado cuantificado. Y para los equipos de Operaciones de TI que carecen de visibilidad sobre el gasto en IA, la medición de tokens y los paneles en tiempo real atribuyen cada dólar a un usuario, equipo y modelo concretos, transformando la incertidumbre sobre los costes en información útil para gestionarlos.
MCP Gateway regula la nueva frontera de la IA agéntica. A medida que proliferan los agentes, estos tienen acceso completo a los servidores y las herramientas MCP sin ningún tipo de control ni registro de auditoría. MCP Gateway incorpora un registro centralizado de servidores MCP que ofrece a los equipos una visión unificada de todos los servidores MCP de la organización, ya sean públicos, remotos o privados.
Los controles de acceso y de autorización o denegación por herramienta garantizan que los agentes solo puedan acceder a las herramientas para las que tienen autorización explícita, mientras que los desarrolladores disponen de un enrutamiento eficiente y de alto rendimiento hacia modelos y herramientas sin tener que integrar SDK específicos de cada proveedor ni gestionar por su cuenta la lógica de respaldo. Los presupuestos y las cuotas por herramienta evitan que los agentes hagan un uso descontrolado de la IA. Sin controles por herramienta, la economía de tokens de los agentes carece, en la práctica, de límites. Un solo bucle autónomo puede consumir miles de dólares en tokens antes de que nadie se dé cuenta.
F5 AI Guardrails aplica más de 20 políticas a cada prompt y respuesta, incluida la ocultación de información de identificación personal y de información sanitaria personal, la protección frente a la inyección de prompts y el jailbreak, y reglas personalizadas adaptadas a los requisitos normativos y de la organización. La aplicación con cierre en caso de fallo bloquea los intercambios no seguros antes de que lleguen a los modelos o a los usuarios. Los registros de auditoría completos, la conformidad con SOC2/ISO/HIPAA, la exportación a sistemas de gestión de eventos e información de seguridad (SIEM) y los controles de residencia de datos permiten demostrar la seguridad de cada interacción con la IA, de modo que los equipos puedan verificar el cumplimiento, no solo prometerlo.
Las capacidades compartidas, como los presupuestos, la auditoría, la observabilidad y el control de acceso basado en roles (RBAC), se aplican de forma coherente en las tres funciones. Sin controles fragmentados. Sin vistas inconexas.
Una única plataforma para la entrega y la seguridad de aplicaciones, IA y API
La mayoría de las soluciones de este ámbito abordan solo una parte del reto de la gobernanza de la IA. F5 AI Gateway aborda el panorama completo y va aún más allá.
Dado que AI Gateway forma parte de F5 Application Delivery and Security Platform, las organizaciones no solo obtienen gobernanza de la IA. También disponen de gobernanza de la IA junto con balanceo de carga de capa 7, defensa contra bots, seguridad de API, puerta de enlace de API, WAF y protección contra DDoS en una arquitectura de defensa en profundidad que abarca desde las capas 3 y 4 hasta la seguridad de prompts y respuestas.
Y, como capa de aplicación de la F5 AI Security Platform, AI Gateway amplía esa defensa en profundidad al propio entorno de IA, de modo que los datos que llegan a los modelos se inspeccionan y protegen, las interacciones entre agentes y herramientas se autorizan y auditan, el consumo de tokens se atribuye y optimiza, y cada acción queda registrada para garantizar el cumplimiento normativo. Ninguna otra solución integra Guardrails de IA, WAF, seguridad de API, defensa contra bots y protección frente a DDoS en una única arquitectura por capas.
Para los CIO que buscan mejorar la eficiencia operativa, esta plataforma única para la entrega y la seguridad de aplicaciones, IA y API permite reducir de una sola vez la proliferación de proveedores y la complejidad operativa. Para los CFO que ven cómo se disparan los costes de la IA, ofrece un ROI demostrable con resultados cuantificados y, por fin, una forma de hacer predecible la economía de los tokens en la empresa mediante niveles presupuestarios, el seguimiento del gasto por usuario y alertas de umbral que se activan antes de que las facturas se conviertan en un problema grave.
Para los CISO que se enfrentan a una superficie de amenazas de IA cada vez mayor, ofrece una defensa en profundidad que abarca desde la infraestructura hasta los prompts. Para los responsables de seguridad y los equipos de gobernanza de la IA, es la respuesta a «quién puede acceder a qué» en todos los modelos, agentes y herramientas.
Y para los desarrolladores y los ingenieros de plataformas, el Registro de Modelos, el Registro MCP y los controles de acceso específicos para cada herramienta se traducen en menos incidencias, menos problemas de integración y una plataforma de IA gobernada que realmente querrán utilizar.
Impulso inicial en distintos sectores
Las empresas que no pueden permitirse esperar a que la gobernanza de la IA madure por sí sola ya están adoptando esta solución F5 AI Gateway de última generación.
Un importante procesador de tarjetas de crédito de Oriente Medio está implementando AI Gateway para aplicar medidas de protección contra la inyección de prompts, los ataques de jailbreak y la exfiltración de información de identificación personal (PII), garantizando que los datos de pago de los clientes y la información de identificación personal nunca lleguen sin protección a modelos de terceros. Para este cliente, el bloqueo en caso de fallo y la auditabilidad completa no son funciones opcionales, sino exigencias normativas.
Una de las mayores empresas tecnológicas de Silicon Valley, que gasta entre 50 y 100 millones de dólares al año en inferencia de LLM, está recurriendo a AI Gateway para saber a dónde van a parar esos tokens y controlar los costes. A esa escala, la economía de los tokens es una cuestión que compete al consejo de administración: cada punto porcentual de mejora en la tasa de aciertos de la caché o de optimización del enrutamiento inteligente se traduce en millones de dólares recuperados. Gracias a la medición de tokens, los perfiles presupuestarios por equipo y el enrutamiento inteligente, que desvía las cargas de trabajo triviales de los modelos prémium, la oportunidad de ahorrar decenas de millones en costes de IA es inmediata y cuantificable.
Una organización líder de servicios financieros de Asia-Pacífico, que se encuentra en las primeras etapas de su adopción de la IA empresarial, también utiliza AI Gateway para integrar la gobernanza en sus cimientos desde el primer día. Los equipos de operaciones y TI de la organización quieren disponer de visibilidad sobre los costes y controles presupuestarios, mientras que sus desarrolladores necesitan un Model Registry y un MCP Registry seleccionados cuidadosamente para acelerar la innovación con las herramientas adecuadas. Al comenzar con un plano de control unificado en lugar de añadir la gobernanza posteriormente, la empresa de servicios financieros está sentando desde el principio las bases para que la IA sea una capacidad gestionada y escalable.
Tres sectores. Tres continentes. Un requisito común: gobierna la IA antes de que ella te gobierne a ti.
Las empresas están adoptando la IA más rápido de lo que pueden gobernarla. F5 AI Gateway proporciona a todos los equipos la visibilidad, el control y la confianza necesarios para cambiar esa situación. Pruébalo ahora.
Además, no olvides leer nuestro comunicado de prensa.
Sobre el autor
.jpeg)
Nirav Shah es vicepresidente sénior y responsable de Marketing de Productos y Soluciones en F5, donde dirige la estrategia de seguridad de aplicaciones y seguridad de la IA. Antes de incorporarse a F5, trabajó durante once años en Fortinet, donde ocupó varios puestos directivos, entre los que destaca la dirección de las soluciones SASE basadas en IA, SOC y redes seguras. Su amplia trayectoria también incluye puestos de gran relevancia en Cisco Systems, donde lideró importantes iniciativas de SD-WAN. Con más de dos décadas de experiencia en el sector de la ciberseguridad, cuenta con una sólida trayectoria en el lanzamiento de productos que han marcado el rumbo del mercado y en la creación de equipos de alto rendimiento que alinean el desarrollo de productos con las áreas de ventas y marketing para maximizar su impacto. Como referente del sector y antiguo alumno de la USC, participa con frecuencia como ponente en conferencias del sector y colabora habitualmente con publicaciones de prestigio sobre la convergencia entre la IA y la ciberseguridad, al tiempo que mantiene su compromiso con la mentoría de nuevos profesionales de la ciberseguridad.
Más artículos de Nirav ShahArtículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]