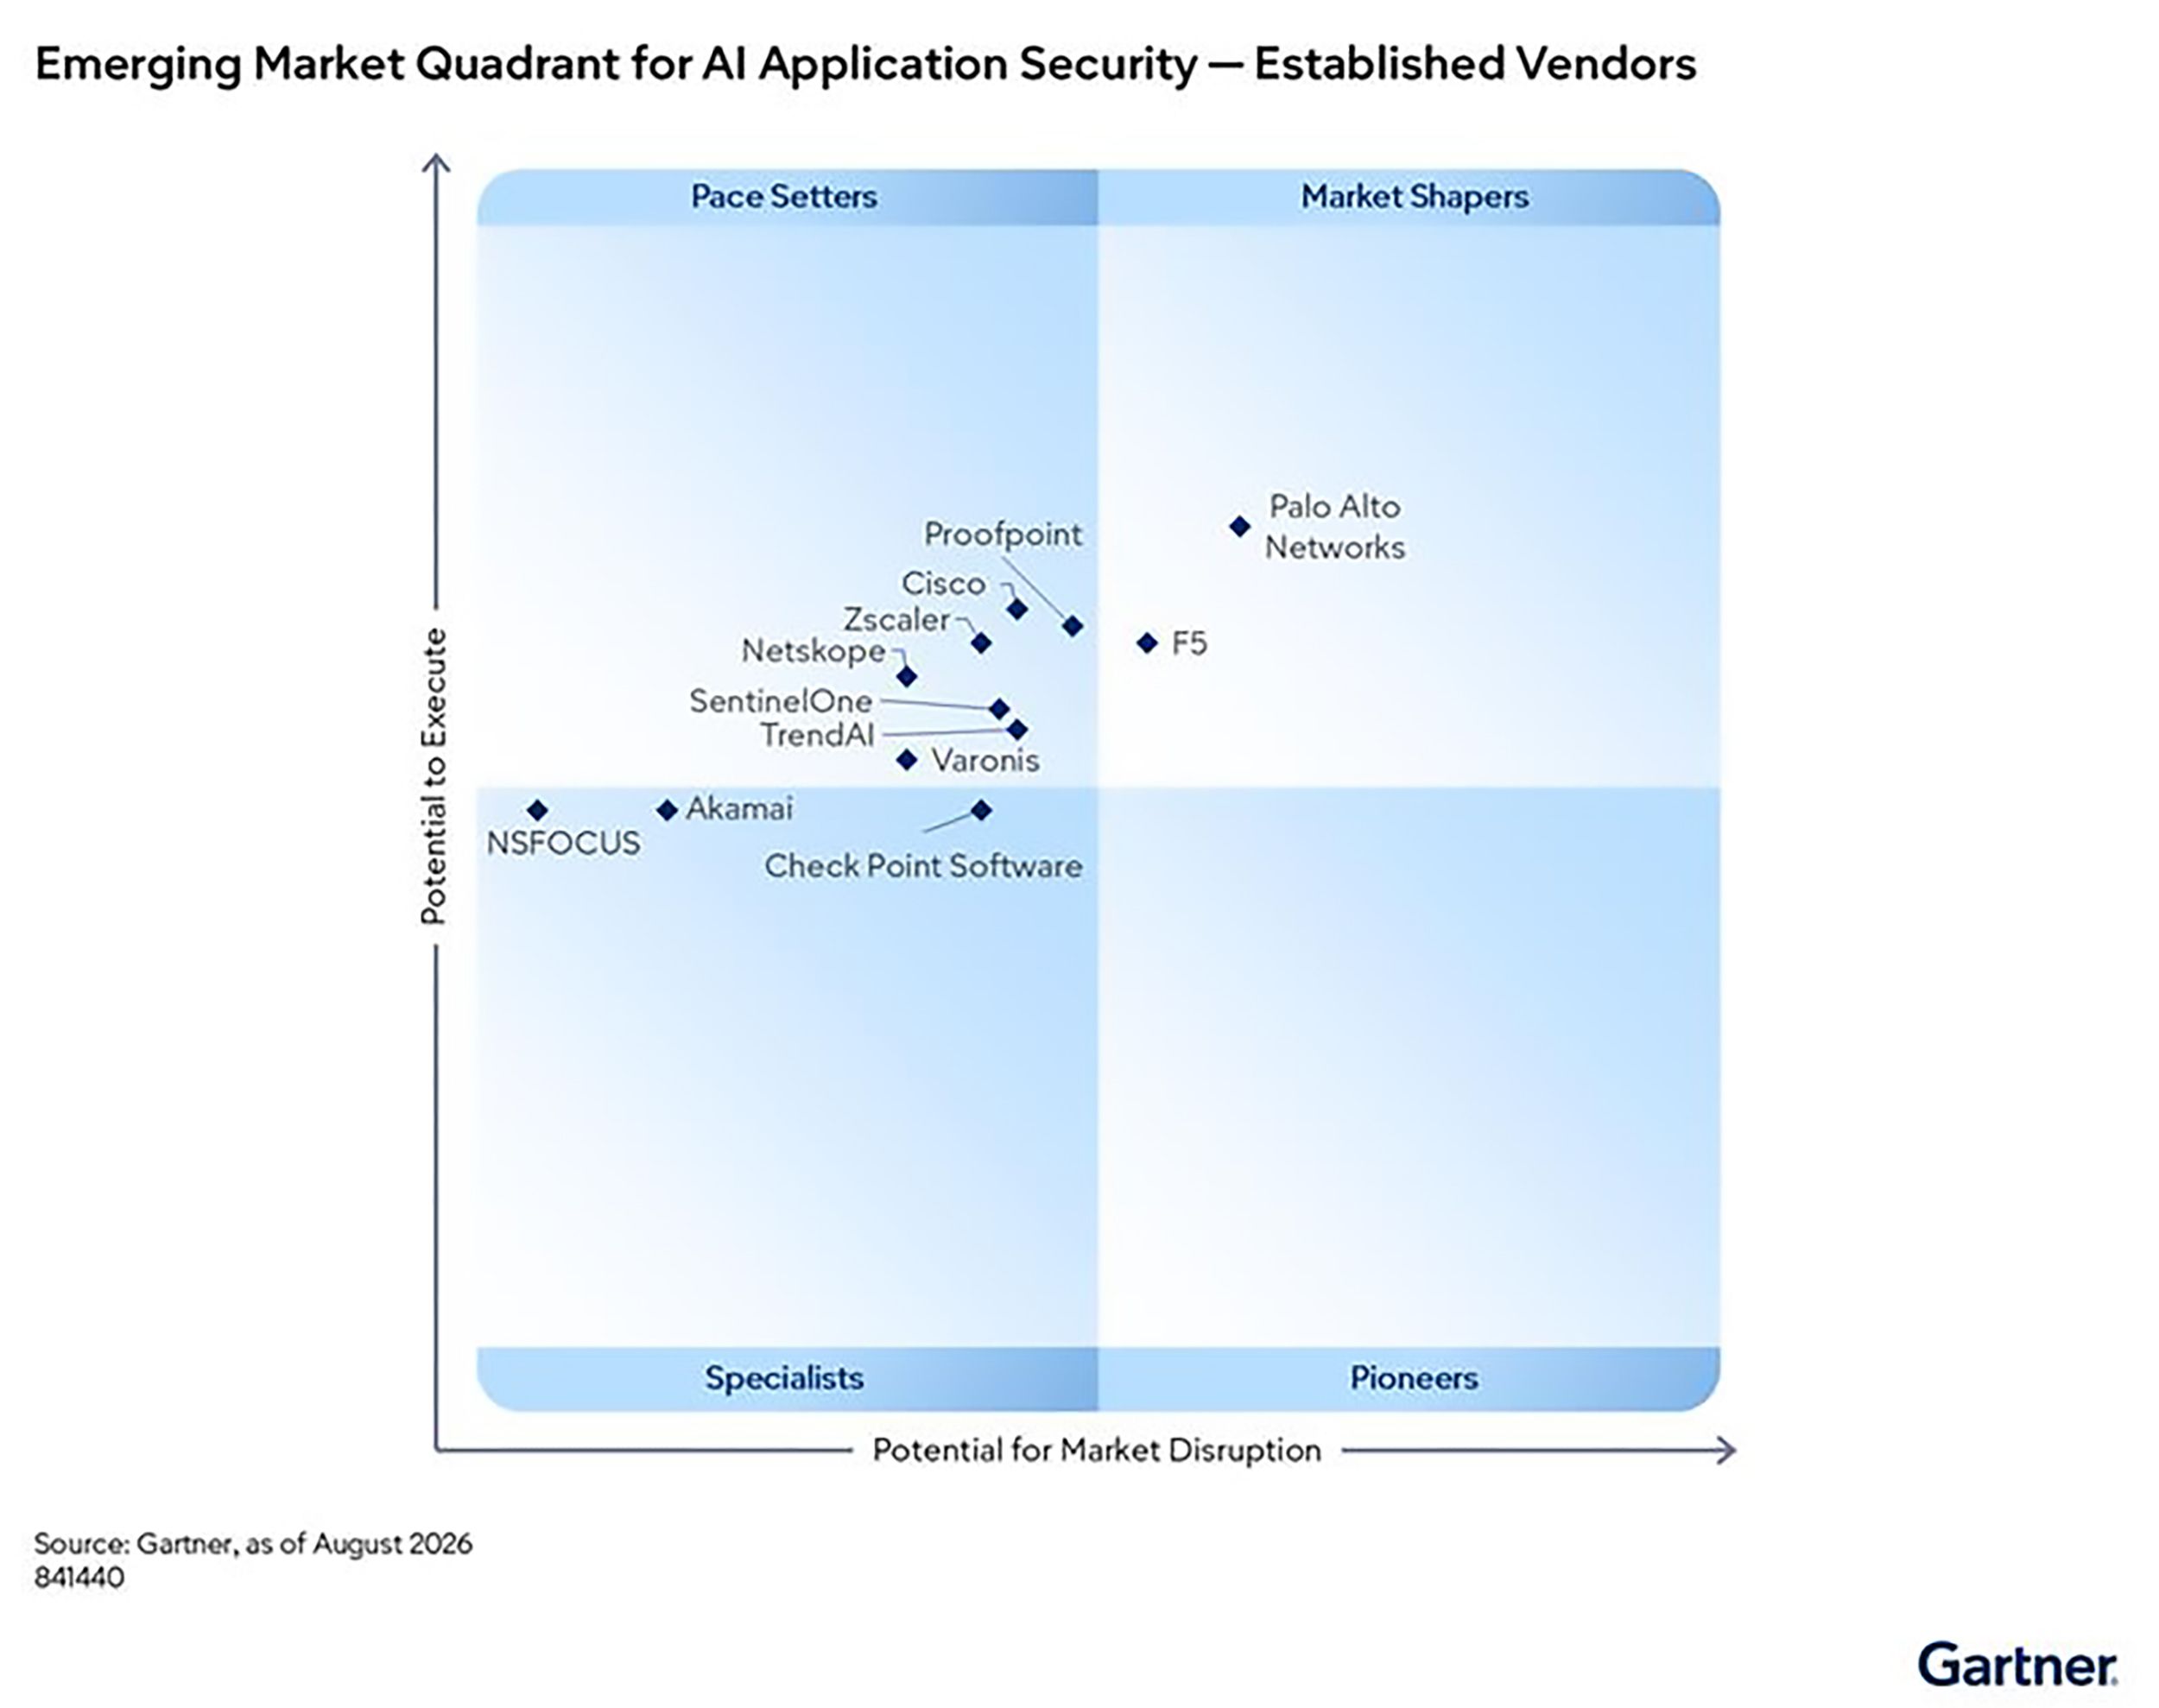
Gartner reconoció a F5 como uno de los dos únicos actores que definen el mercado en su primer Cuadrante de Mercados Emergentes (eMQ) para la seguridad de aplicaciones de IA, lo que, a nuestro juicio, pone de relieve el trabajo pionero que nuestra organización ha llevado a cabo para convertir F5 AI Security Platform en la solución más adaptable para implementaciones de IA en grandes empresas.
Gartner describe a los proveedores del cuadrante Market Shapers de la siguiente manera: «Los proveedores de este cuadrante están dando forma al sector. Están creando plataformas integrales mediante la adquisición de empresas innovadoras y la introducción de herramientas de gestión centralizada para los flujos de trabajo de IA».
Por qué creemos que la posición de F5 es significativa
El Cuadrante de Mercados Emergentes es un estudio basado en datos que ofrece a los compradores una visión general de los proveedores en un mercado nuevo y en rápida evolución. La posición es absoluta y se basa en la puntuación, en lugar de ser relativa a otros proveedores, como ocurre en un Cuadrante Mágico.
“Los proveedores de este cuadrante están dando forma al sector. Están creando plataformas integrales mediante la adquisición de empresas innovadoras y la incorporación de herramientas de gestión centralizada para los flujos de trabajo de IA.”
- Cuadrante de Mercados Emergentes de Gartner para la seguridad de la IA
El Cuadrante de Mercados Emergentes de Seguridad de Aplicaciones de IA sitúa a los proveedores en función de dos ejes: «Potencial de disrupción del mercado» y «Capacidad potencial de ejecución». Entendemos que la disrupción evalúa si el enfoque de un proveedor puede cambiar el funcionamiento del mercado, mientras que la ejecución analiza si el proveedor puede ofrecer sus soluciones a escala empresarial.
Un proveedor puede obtener una buena puntuación en uno de los ejes y una mala puntuación en el otro. En nuestra opinión, F5 obtuvo una valoración alta en ambos. Creemos que esta posición refleja nuestro enfoque integral de las capacidades de seguridad de la IA, que abarca el descubrimiento, las pruebas, la gobernanza y la protección en tiempo de ejecución durante todo el ciclo de vida de la implantación de la IA en la empresa.
Cómo F5 está dando forma al mercado de la seguridad de la IA
El año pasado marcó una expansión decisiva de nuestra estrategia de seguridad de la IA. Con la introducción de F5 AI Security Platform, combinamos la gobernanza continua de la IA, el descubrimiento de la IA, las pruebas de seguridad de la IA, la protección de la IA en tiempo de ejecución y la observabilidad de la IA en un único ciclo adaptativo, que abarca tanto la IA generativa como la agéntica. Mediante la adquisición de SurePath AI, incorporamos el descubrimiento basado en la red y la clasificación de intenciones para detectar usos de la IA que entrañan riesgos en toda la plantilla.
Estas soluciones funcionan como un circuito cerrado y se adaptan rápidamente a las necesidades empresariales, de seguridad y normativas específicas de cada cliente. F5 AI Red Team detecta las brechas, F5 AI Guardrails aplica medidas para subsanarlas y F5 AI Remediate automatiza el traspaso. En la práctica, esto permite reducir a cuestión de minutos un proceso que antes duraba semanas, en un momento en el que los atacantes que utilizan IA y sistemas agénticos cuentan con la ventaja de la velocidad. Cada hallazgo se convierte en un control y cada control se somete a pruebas a medida que evoluciona el panorama. Creemos que este circuito esencial y la rapidez con la que lo cerramos contribuyeron a que F5 fuera reconocida como Market Shaper.
Dónde se ejecuta la IA importa tanto como lo que hace
La segunda mitad de la evaluación de Gartner corresponde al «potencial de ejecución», y es aquí donde creemos que F5 ya contaba con una ventaja incluso antes de que surgiera el nuevo mercado. Durante más de 30 años, F5 ha prestado servicio a las mayores instituciones financieras, sistemas sanitarios, proveedores de servicios y organismos gubernamentales del mundo. Gracias a nuestra experiencia en cada cambio tecnológico, sabemos que nuestros clientes siempre necesitarán libertad para elegir cómo y dónde implementar sus soluciones.
“Creemos que este posicionamiento refleja nuestro enfoque integral de las capacidades de seguridad de la IA, que abarca el descubrimiento, las pruebas, la gobernanza y la protección en tiempo de ejecución durante todo el ciclo de vida de la implementación de la IA empresarial.”
Creamos la seguridad de la IA teniendo en cuenta esa realidad desde el primer día. F5 AI Security Platform prueba y protege cargas de trabajo críticas íntegramente en entornos controlados por el cliente. Para los clientes con una tolerancia al riesgo excepcionalmente baja, F5 AI Guardrails y F5 AI Red Team funcionan en implementaciones totalmente aisladas, ejecutándose de forma local sin realizar llamadas salientes a F5 ni a ningún servicio en la nube de terceros.
Los clientes disponen de los mismos controles y del mismo modelo de políticas, independientemente de dónde se aloje la carga de trabajo. Para aquellos clientes que deben cumplir requisitos de residencia de datos y soberanía digital, esta suele ser la primera pregunta que plantean y la que pone fin de forma prematura a la mayoría de las evaluaciones.
Preparados para el rumbo que está tomando el mercado
Este mercado es joven, pero tiene la misión de abordar los desafíos críticos a los que se enfrentan todas las empresas. Esto implica proteger no solo las aplicaciones de IA tradicionales, sino también los agentes que cuentan con identidades propias, se comunican con otros agentes y actúan sin intervención humana. Proteger ese tráfico es la tarea que tienen por delante todas las empresas y lo que mantiene a F5 en una dinámica constante de experimentación e innovación.
Para obtener más información, descargue el informe completo de Gartner.
Gartner, Cuadrante de mercados emergentes para la seguridad de aplicaciones de IA — Proveedores consolidados, por Meghan Hollis et al., 14 de septiembre de 2026
Gartner no respalda a ninguna empresa, proveedor, producto o servicio mencionado en sus publicaciones, ni recomienda a los usuarios de tecnología que elijan únicamente a los proveedores con las calificaciones más altas u otra distinción. Las publicaciones de Gartner recogen las opiniones de su organización de análisis empresarial y tecnológico y no deben interpretarse como afirmaciones de hechos. Gartner rechaza toda garantía, expresa o implícita, con respecto a esta publicación, incluidas las garantías de comerciabilidad o idoneidad para un fin determinado.
Este gráfico fue publicado por Gartner, Inc. como parte de un documento de investigación más amplio y debe evaluarse en el contexto del documento completo. El documento de Gartner está disponible previa solicitud a F5.
Sobre el autor
John Maddison es director de Marketing de F5. Cuenta con más de 30 años de experiencia al frente de equipos de producto y funciones de marketing corporativo en los sectores de la ciberseguridad, la nube y las telecomunicaciones. Antes de incorporarse a F5, trabajó durante 12 años en Fortinet, donde ocupó más recientemente los cargos de director de Marketing y vicepresidente ejecutivo de Estrategia de Producto. Anteriormente, desempeñó puestos directivos en Trend Micro, Vina Communications y Octel Communications. John es graduado en Ingeniería por la Universidad de Plymouth, en Devon (Inglaterra).
Más artículos de John MaddisonArtículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]