
Resumen
Los ataques maliciosos están aumentando en escala y complejidad, lo que amenaza con saturar y vulnerar los recursos internos de empresas de todo el mundo. A menudo, estos ataques combinan un gran volumen de tráfico con técnicas de ataque sigilosas, lentas y persistentes dirigidas a aplicaciones, impulsadas por redes de bots automatizadas o herramientas controladas por personas.
A medida que siguen aumentando la frecuencia de estos ataques y el coste de las interrupciones, contar con una defensa integral y por capas para mitigarlos se ha convertido en un aspecto crítico para la actividad empresarial. Las empresas de todo el mundo necesitan soluciones avanzadas de mitigación basadas en la nube que dispongan de los recursos técnicos, la infraestructura y las sofisticadas herramientas de defensa necesarias para ganar esta batalla en constante evolución.
Los ataques DDoS siguen aumentando
El artículo «Tendencias de los ataques DDoS en 2020» de F5 Labs deja claro que las capacidades necesarias para lanzar ataques volumétricos de denegación de servicio distribuido (DDoS) a gran escala siguen evolucionando a un ritmo sin precedentes. A lo largo de los años, F5 Silverline ha observado un aumento constante de la magnitud de los ataques DDoS, con varios registros de ataques que alcanzaron picos de unos 500 gigabits por segundo (Gbps). Desde principios de 2020, la frecuencia de los ataques de gran magnitud ha aumentado. Y en junio de 2021 se estableció un nuevo récord al registrarse la mitigación de un ataque de 840 Gbps.
En 2021, los actores maliciosos utilizaron una media de 2,7 vectores de ataque por cada ataque DDoS, según los datos recopilados por F5 Silverline. Entre los principales vectores de ataque DDoS se incluyen:
- Inundación TCP/SYN
- Reflexión DNS mediante UDP
- Inundación UDP
- Fragmentación IP/UDP
- Reflexión CHARgen
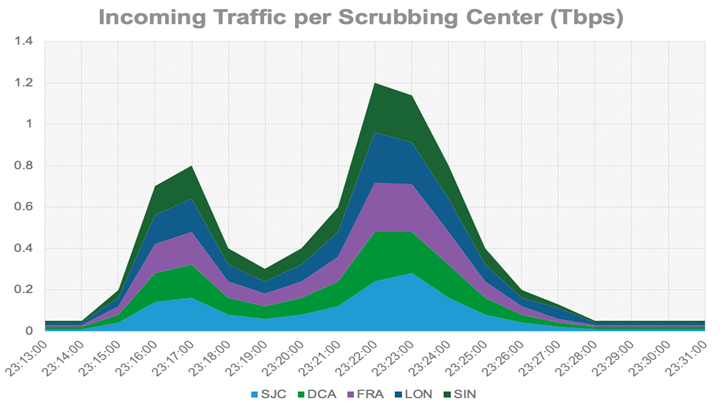
Dada la creciente facilidad para lanzar ataques DDoS multivectoriales a gran escala, el récord de junio de 2021 no duró mucho. En julio de 2021, F5 Silverline mitigó con éxito varios ataques. En conjunto, estos ataques alcanzaron picos de aproximadamente 1,2 terabits por segundo (Tbps). El mayor de estos ataques DDoS alcanzó un pico de aproximadamente 1,15 Tbps, como se muestra en el siguiente gráfico:
Protección contra DDoS en tiempo real
Los ataques DDoS actuales alcanzan rápidamente volúmenes imprevistos y se producen sin previo aviso. Por ello, para mitigar estos incidentes, es fundamental ofrecer a los clientes una respuesta rápida, una comunicación eficaz y una visibilidad detallada, con un mínimo de falsos positivos.
Este ataque sin precedentes de 1,15 Tbps se generó principalmente mediante una inundación UDP para causar un impacto volumétrico y, al mismo tiempo, se dirigió contra todas las direcciones IP de la subred de clase C /24 del cliente. El equipo del Centro de Operaciones de Seguridad de F5 Silverline actuó de inmediato al recibir las alertas del sistema propietario de gestión del tráfico, los recopiladores y los mecanismos de detección por host de destino (DST) de F5 Silverline. Estas notificaciones y alertas se remitieron al Centro de Operaciones de Seguridad 24x7 de F5 Silverline prácticamente en tiempo real.
En este ataque concreto, el tráfico malicioso pasó de 0 a 800 Gbps en menos de un minuto y alcanzó simultáneamente unos 250 objetivos. Las contramedidas aplicadas por el Centro de Operaciones de Seguridad de F5 Silverline consistieron principalmente en bloquear el protocolo UDP y los intervalos de puertos asociados, tras establecer rápidamente la comunicación con el cliente y confirmar este que no esperaba tráfico UDP en determinados hosts o puertos.
La respuesta ante incidentes de F5 Silverline se basa en los procedimientos de respuesta ante incidentes en tiempo real (RTIP) de cada cliente. F5 Silverline ajusta y optimiza continuamente la estrategia de defensa de los activos críticos de nuestros clientes. Esto incluye tanto la capa de defensa de seguridad de las aplicaciones (DDoS de capa 7, WAF e IPI) como la de la infraestructura (DDoS volumétricos de capas 3 y 4).
Tras mitigar con éxito este ataque, F5 Silverline aplicó contramedidas adicionales en puntos más próximos al origen del tráfico dentro de su red IP Anycast distribuida globalmente mediante BGP Flowspec.
“F5 Silverline ajusta y optimiza continuamente la estrategia de defensa de nuestros clientes para proteger sus activos críticos.”
La importancia de las relaciones con los operadores
F5 Silverline utiliza al menos cinco operadores de nivel 1 en toda su nube de mitigación de DDoS distribuida globalmente para garantizar la escalabilidad, la redundancia, el rendimiento y la seguridad.
F5 Silverline basa su fortaleza en sus relaciones con los operadores, combinadas con la experiencia de su Centro de Operaciones de Seguridad, que aprovecha el conjunto propio y combinado de F5 de las mejores herramientas de mitigación de DDoS. En conjunto, estos recursos proporcionan la capacidad y los mecanismos necesarios para detener los ataques DDoS más grandes y sofisticados jamás observados en Internet.
Conclusión: una defensa sólida es el mejor ataque
A medida que los ataques DDoS siguen aumentando en escala y complejidad, las organizaciones de todo el mundo necesitan varias capas de protección para detenerlos antes de que lleguen a la red empresarial. F5 Silverline Managed Security Services detecta y mitiga incluso los ataques DDoS volumétricos de mayor envergadura, implementando servicios de seguridad para todas las aplicaciones, estén donde estén, sin necesidad de realizar inversiones iniciales en infraestructura y soporte de TI.
Descubre más
Historias de ataques reales: el mayor ataque DDoS de la historia de Silverline
Sobre el autor
Artículos relacionados del blog

F5 Silverline: nuestros centros de datos son sus centros de datos
Los clientes confían en los servicios de seguridad gestionados F5 Silverline para proteger sus activos digitales. Para poder ofrecer un servicio altamente fiable a escala mundial, alojamos nuestra infraestructura en las ubicaciones más fiables y mejor conectadas del mundo. Y cuando F5 necesita ubicaciones fiables y con una excelente conectividad, recurre a Equinix, proveedor líder de infraestructura digital.
F5 incorpora prevención antifraude y antibots basada en IA a los populares servicios gestionados F5 Silverline
Con esta nueva oferta, las empresas obtienen la visibilidad, la detección y la mitigación que necesitan para reducir drásticamente el fraude; disminuir los costes de alojamiento en la nube, ancho de banda y computación; mejorar la experiencia de usuario; y optimizar su negocio basándose en tráfico humano real.
Soluciones seguras de entrega de aplicaciones con protección DDoS de F5 BIG-IP
Descubra estrategias sólidas de protección contra ataques DDoS con las soluciones BIG-IP de F5. Proteja sus aplicaciones con medidas de seguridad avanzadas y una entrega fluida.