La computación cuántica está a la vuelta de la esquina y está llamada a revolucionar los sistemas criptográficos que protegen nuestros datos, comunicaciones e infraestructuras. Es el momento de empezar a prepararse. En esta serie de seis artículos sobre criptografía poscuántica (PQC), expertos de referencia en criptografía de F5 explicarán qué está en juego, qué oportunidades se presentan y qué medidas puede adoptar hoy su organización para mantener la seguridad en un mundo poscuántico. El futuro está más cerca de lo que cree. Preparémonos juntos.
Post-quantum cryptography (PQC) no es un problema para «algún día»: ya está influyendo en cómo construimos sistemas seguros. La computación cuántica amenaza el cifrado actual y la estrategia de «recopilar ahora y descifrar después» ya está en marcha. Ahora que FIPS 203 ha sido ratificado y es compatible con F5 BIG-IP v17.5.1, como parte de F5 Application Delivery and Security Platform, puede empezar a implementar en producción el intercambio híbrido de claves PQC.
Por qué la PQC es importante ahora
FIPS 203 (ML-KEM, basado en Kyber) es el primer algoritmo poscuántico aprobado por el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) para el cifrado de clave pública y el intercambio de claves TLS. Sin la criptografía poscuántica (PQC), los datos en tránsito que deban conservarse durante mucho tiempo pueden recopilarse ahora y descifrarse más adelante. Esto significa que las API, los portales de clientes y los intercambios B2B confidenciales están en riesgo incluso antes de que existan ordenadores cuánticos a gran escala.
Esto convierte hoy a la criptografía poscuántica híbrida en una prioridad, especialmente para los sistemas que protegen información de identificación personal, datos de pago o información confidencial de la empresa.
Piensa en la PQC híbrida como en llevar puesto el cinturón de seguridad y contar además con un airbag. La criptografía clásica actual (como RSA o ECC) sigue siendo eficaz frente a los atacantes habituales, pero los ordenadores cuánticos acabarán por superarla. Al combinar métodos tradicionales con algoritmos poscuánticos en el mismo protocolo de enlace, los sistemas obtienen dos capas de protección: la seguridad demostrada de lo que utilizamos hoy y una capa resistente a la computación cuántica que protege frente a las amenazas del futuro.
Desde un punto de vista práctico, la PQC híbrida implica que la conexión de tu navegador, aplicación o API establece claves utilizando tanto un algoritmo consolidado (por ejemplo, X25519) como un algoritmo de PQC (como ML-KEM). Si cualquiera de los dos resiste, tus datos permanecen seguros. Esto es especialmente importante ahora porque estamos en un periodo de transición: los métodos antiguos están ampliamente implantados y son eficientes, mientras que los nuevos todavía se están probando, estandarizando e implementando. El enfoque híbrido garantiza que no haya problemas de compatibilidad y, al mismo tiempo, cierra la brecha de «recopilar ahora y descifrar después».
Por eso, los organismos reguladores y de normalización como el NIST recomiendan adoptar un enfoque híbrido: es una forma práctica de proteger hoy los flujos de datos sensibles, al tiempo que se da a las organizaciones margen para realizar pruebas, optimizar sus sistemas y prepararse para un futuro plenamente poscuántico.
Por dónde empezar con la implementación de la PQC
El primer paso consiste en habilitar la criptografía poscuántica (PQC) en los endpoints TLS más expuestos —como portales de inicio de sesión, aplicaciones web y API— antes de extenderla a los servicios internos. Los puntos de terminación perimetrales, como las CDN y las puertas de enlace de API, son objetivos iniciales idóneos, ya que permiten aplicar el intercambio de claves híbrido sin modificar los sistemas backend.
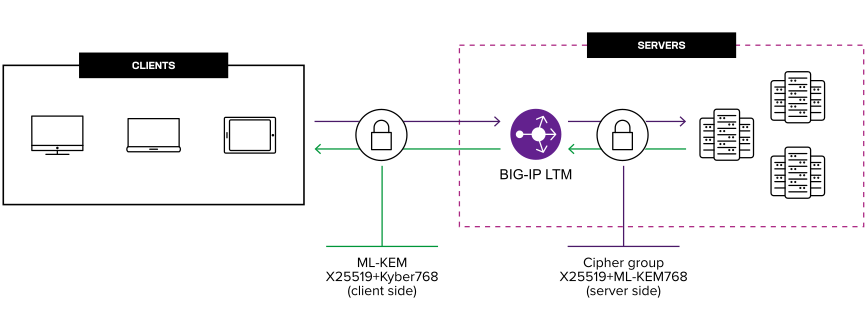
Cómo pueden las empresas utilizar PQC entre el cliente y F5 BIG-IP, así como entre BIG-IP y un servidor compatible con PQC.
Las ventajas de implementar la criptografía poscuántica con F5
Adoptar la PQC en sus aplicaciones web no consiste únicamente en marcar una casilla de cumplimiento normativo, sino en reforzar la resiliencia de su arquitectura de seguridad. Ahora que FIPS 203 (ML-KEM) ha sido ratificado y es compatible con BIG-IP v17.5.1, los clientes de F5 pueden empezar a habilitar la PQC híbrida en el perímetro, donde ofrece la mayor reducción del riesgo con la mínima disrupción operativa.
Una de las mayores ventajas es la centralización. Al implementar la criptografía poscuántica (PQC) en la plataforma F5, las organizaciones pueden añadir protección resistente a la computación cuántica a TLS sin tener que refactorizar cada aplicación por separado. De este modo, los portales sensibles, las API y los intercambios B2B quedan protegidos frente a ataques de «recopilar ahora y descifrar después» mediante un único punto de control. También se simplifican las auditorías y los informes de cumplimiento, algo fundamental a medida que organismos como la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) y entidades de normalización como el NIST impulsan una preparación poscuántica acelerada tanto en la Administración pública como en el sector privado.
El rendimiento y la compatibilidad también son importantes. El intercambio de claves híbrido permite combinar un algoritmo clásico eficiente como X25519 con ML-KEM, lo que garantiza que el tráfico siga siendo compatible con los navegadores y clientes actuales, al tiempo que incorpora una capa adicional de protección frente a la computación cuántica. Dado que la terminación TLS ya se realiza en BIG-IP, las organizaciones pueden aprovechar sus capacidades de optimización para compensar parte de la sobrecarga computacional que introduce la criptografía poscuántica (PQC). Esto reduce el impacto en el rendimiento que, de otro modo, recaería directamente sobre los servidores de aplicaciones.
Por último, existe una ventaja estratégica. La implementación de la criptografía poscuántica (PQC) con F5 sitúa a las organizaciones entre las primeras en adoptarla en un panorama de seguridad que evoluciona rápidamente. Clientes, organismos reguladores y socios exigen cada vez más garantías de que los datos seguirán estando protegidos frente a futuras amenazas. Poder demostrar el uso en producción de la PQC habilitada por F5 pone de manifiesto tanto el liderazgo tecnológico como el compromiso con la protección de los datos a largo plazo. En muchos sectores, esto puede constituir un factor diferenciador.
Prepararse para el cambio cuántico
La criptografía poscuántica (PQC) no es un cambio puntual, sino el inicio de una evolución continua de los estándares criptográficos. Empiece por los servicios más expuestos y amplíe después el alcance. Hable con sus socios sobre su preparación para la PQC y planifique revisiones periódicas a medida que surjan nuevos estándares.
Conclusiones clave:
- Habilita TLS 1.3 y prueba la criptografía poscuántica híbrida en el entorno de desarrollo
- Priorice las API de acceso público, los flujos de inicio de sesión y las rutas de datos confidenciales
- Realice un seguimiento de FIPS 204/205 para la compatibilidad con firmas poscuánticas
- Incluya en su hoja de ruta los procesos de generación de informes y rotación de claves
No se pierda la última entrada de nuestra serie, en la que iremos más allá de la criptografía poscuántica (PQC) para abordar un enfoque integral destinado a mitigar los riesgos cuánticos.
Además, no te pierdas las entradas anteriores de nuestra serie:
Comprender los estándares y plazos de la PQC
Preparando el terreno: ¿Por qué es importante la PQC?
Una valoración sobre las expectativas en torno a la criptografía poscuántica
Sobre el autor
Peter cuenta con más de 30 años de experiencia en la industria del software, además de casi otros 10 años anteriores como programador aficionado. Durante los últimos 20 años, se ha dedicado al desarrollo de aplicaciones web y a la seguridad de aplicaciones. Como consultor independiente, Peter desarrolló soluciones para proteger el acceso a redes y aplicaciones de empresas de la lista Fortune 1000 y organismos gubernamentales especialmente concienciados con la seguridad. Actualmente trabaja en F5 Networks como arquitecto de soluciones de ciberseguridad, donde contribuye a proteger la economía actual frente a los ciberataques.
Más artículos de Peter SchefflerArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.