En el primer semestre de este año, tanto los patrones de despliegue de inferencia como una incipiente arquitectura de aplicaciones de IA han comenzado a estandarizarse y ofrecen una perspectiva más clara sobre las repercusiones futuras en todos los ámbitos, desde la red hasta la entrega y la seguridad de las aplicaciones. Los resultados de nuestro reciente estudio centrado en la IA nos permiten afirmar que la inferencia se desplegará tanto en las instalaciones como en la nube (modelo autogestionado), además de consumirse mediante las ofertas de los proveedores de servicios en la nube (modelo alojado en la nube) y como servicio (modelo de inferencia como servicio).
Sin embargo, la arquitectura de IA emergente depende en gran medida de la generación aumentada por recuperación (RAG), que incorpora fuentes de datos (grafos de conocimiento y bases de datos vectoriales) a la arquitectura de la aplicación. Los estudios indican que «el 70 % de las empresas que utilizan IA generativa emplean herramientas y bases de datos vectoriales para ampliar los modelos base». (Databricks, 2024)
Este patrón arquitectónico tiene cuatro consecuencias.
- Amplía el número de cargas de trabajo de aplicaciones modernas en la empresa.
- Aumenta drásticamente el número de API que necesitan protección.
- Aumenta la relevancia estratégica de la ruta de datos E-O para las tecnologías de entrega y seguridad de aplicaciones.
- Introduce una nueva capa en las arquitecturas de aplicaciones: la capa de inferencia. Se trata de la capa de «modelo» a la que hacen referencia las primeras pilas tecnológicas de IA, pero, al operar aplicaciones de IA, resulta útil diferenciar entre un modelo en entrenamiento (proceso de desarrollo) y un modelo en funcionamiento (proceso de ejecución).
Es importante señalar que el 90 % de los retos a los que se enfrentan las organizaciones en relación con la arquitectura de IA no son nuevos. Los cambios necesarios para satisfacer las expectativas en materia de visibilidad, limitación de velocidad, enrutamiento, etc., son mejoras graduales de las capacidades existentes que la mayoría de las empresas ya poseen.
De todas las capacidades necesarias para ofrecer y proteger aplicaciones de IA, estimo que apenas un 10 % son completamente nuevas, y casi todas ellas están relacionadas con los prompts y la naturaleza no estructurada del tráfico de las aplicaciones de IA. Este 10 % está dando lugar a nuevos servicios de aplicaciones, como la seguridad, la gestión y la optimización de prompts, además de funciones relacionadas con la seguridad de los datos. F5 ya ha demostrado su compromiso con estas necesidades mediante alianzas con Portkey y Prompt Security.
También es aquí donde estamos viendo la introducción de pasarelas de IA. Ahora bien, la definición de pasarela de IA y las capacidades que aporta al mercado varían en función de quién ofrezca la «solución», pero, al igual que las pasarelas de API, las pasarelas de IA suelen reunir capacidades de seguridad y enrutamiento de aplicaciones en un único punto de control estratégico para las organizaciones. Pero, una vez más, las capacidades de la «solución» son, en su mayoría, nuevas capacidades incrementales específicas del tráfico de IA; el resto ya existía.
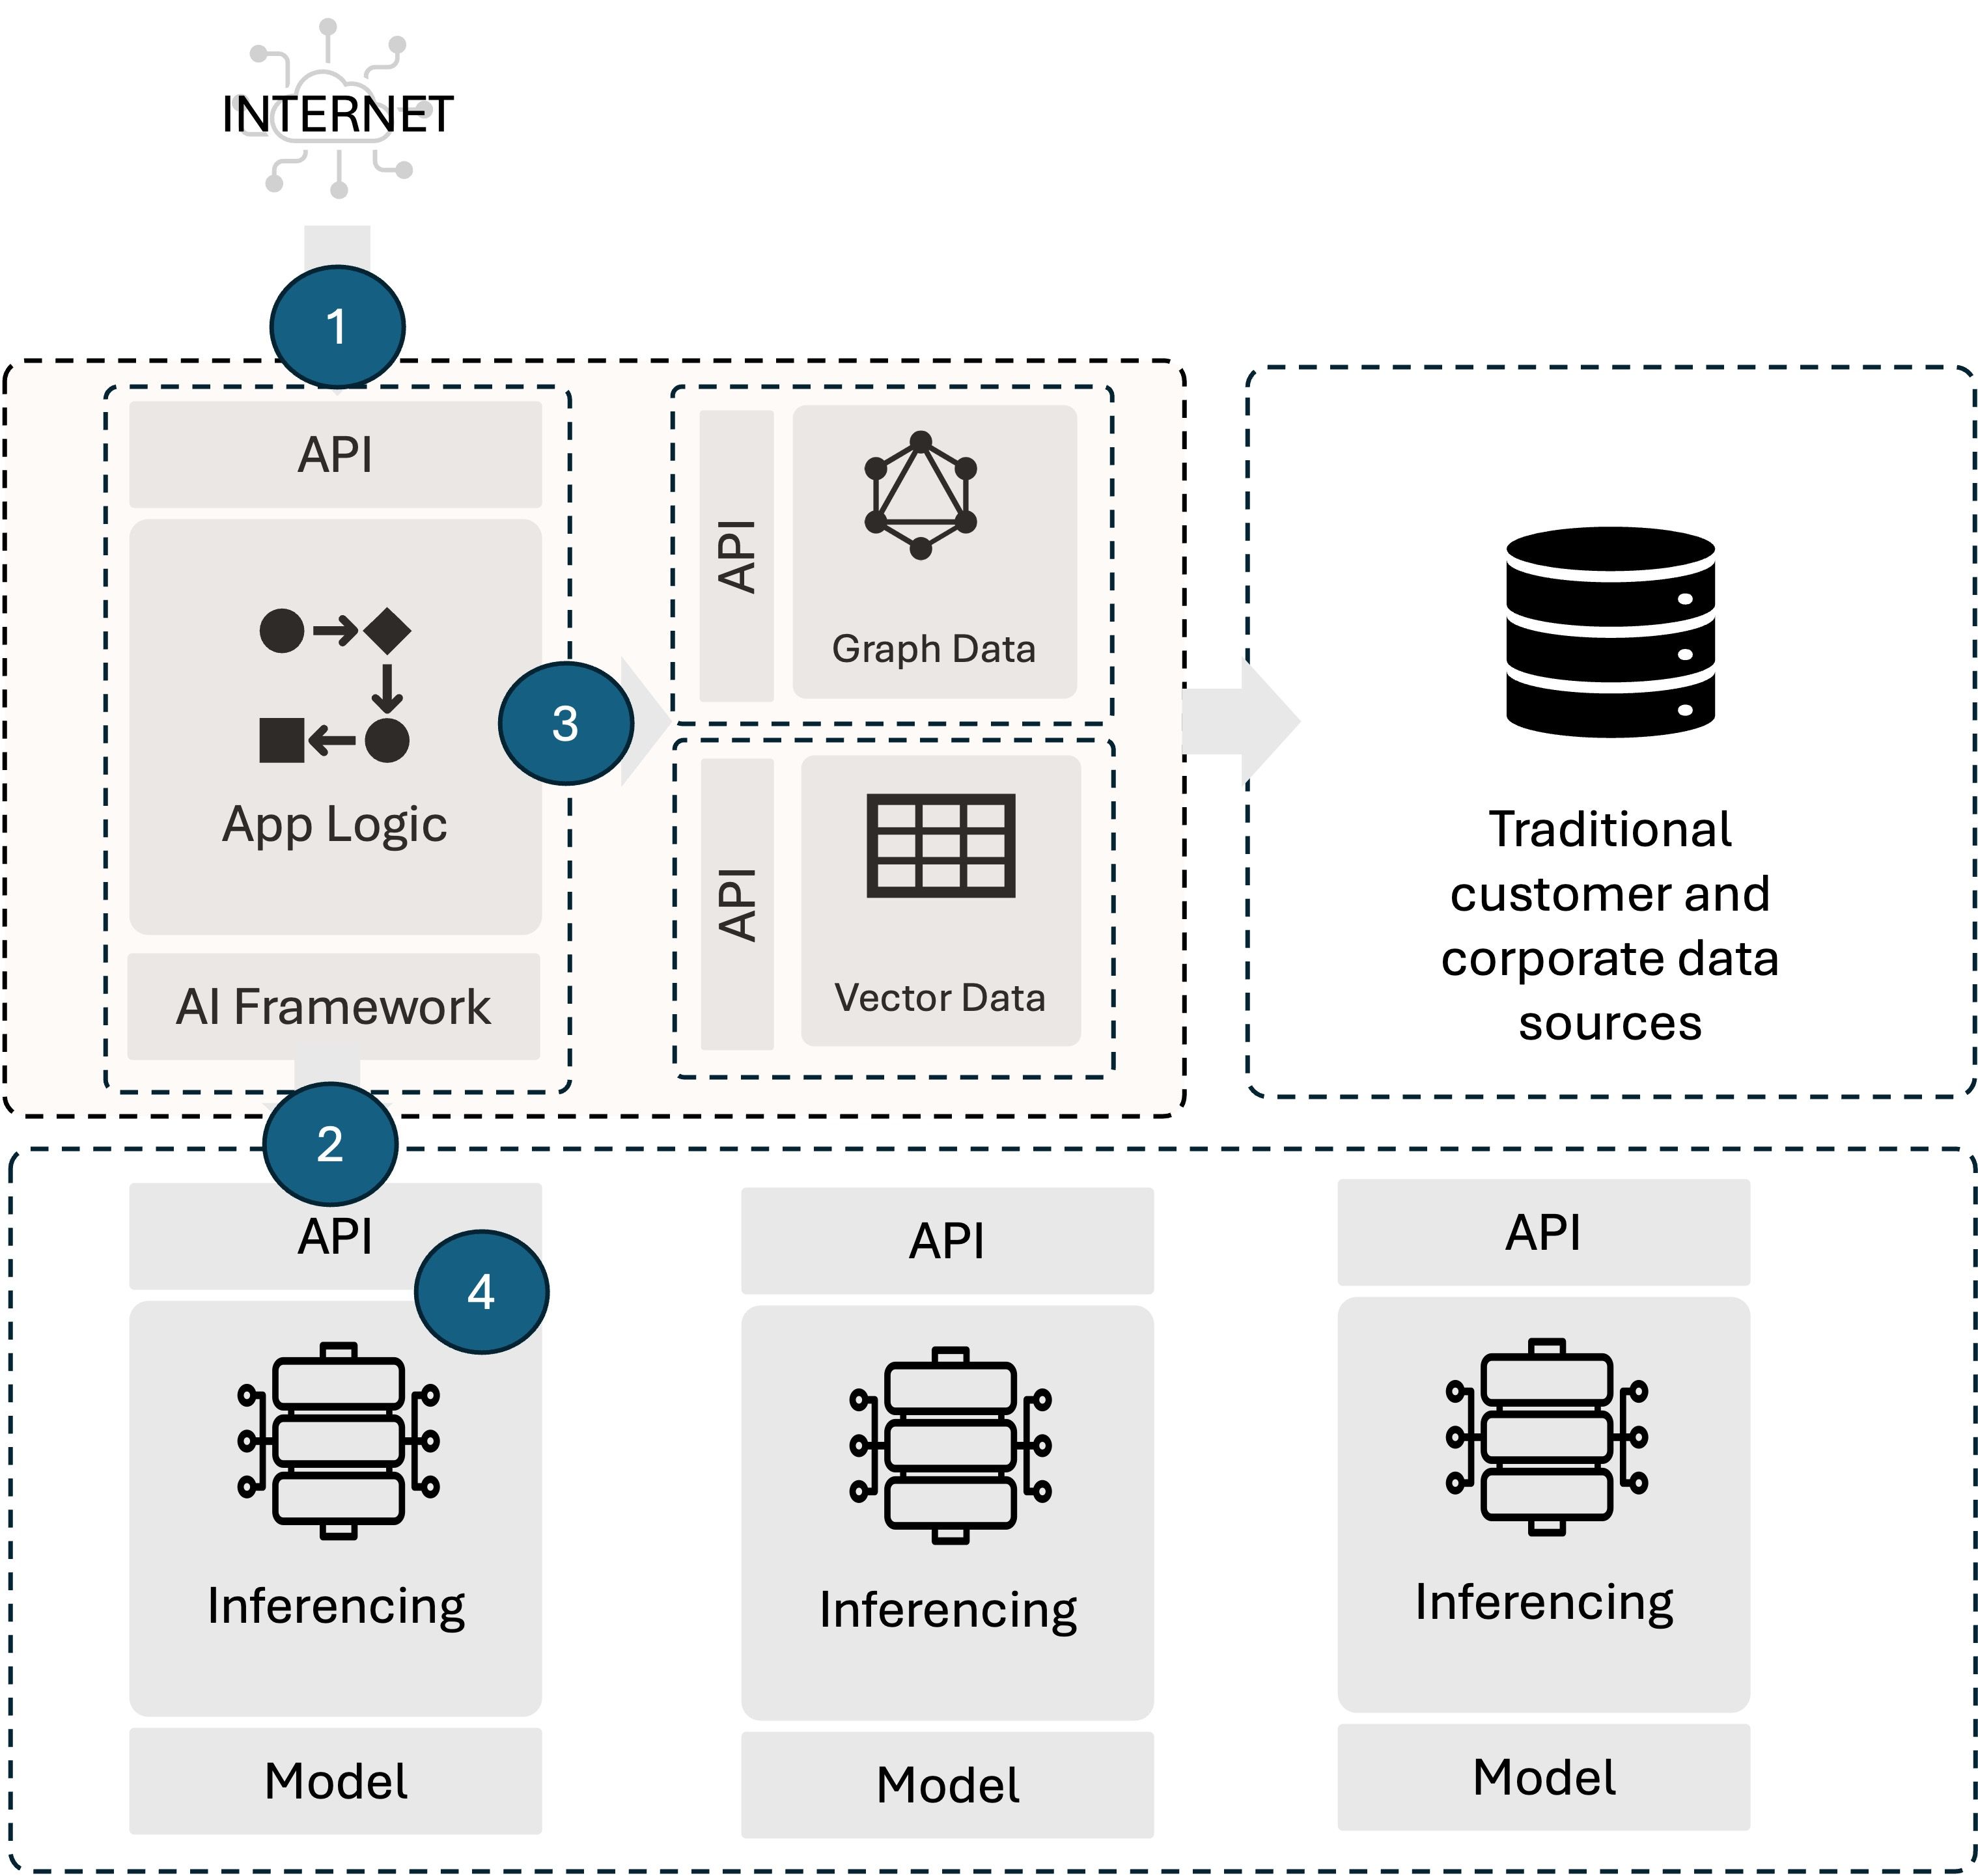
Lo realmente interesante, para mí, es el nuevo nivel, porque es ahí donde se van a necesitar capacidades nuevas y existentes de entrega y seguridad de aplicaciones.
De hecho, la introducción de un nuevo nivel está propiciando la aparición de una nueva arquitectura de centro de datos con una infraestructura capaz de proporcionar los recursos informáticos, de almacenamiento y de red necesarios para ejecutar inferencias de IA a gran escala. En este nivel están surgiendo conceptos como las redes de IA, las fábricas de IA o como quiera que acabemos llamándolos. Independientemente del nombre, este nuevo modelo de infraestructura incluye la capacidad de ejecutar modelos de infraestructura existentes en nuevos sistemas de hardware. Es el número 4 del práctico diagrama incluido.
Pero en el punto 2 también se necesitan algunas capacidades nuevas. Aunque el puente en este caso es una ruta de datos N-S bastante estándar, con una necesidad evidente de escalar, proteger y enrutar el tráfico de la API (sí, esa API es para inferencia, pero sigue siendo una API), es probable que en este punto veamos nuevos algoritmos de equilibrio de carga o, al menos, nuevos criterios de decisión incorporados a los algoritmos existentes.
Por ejemplo, el número de tokens y las ventanas de contexto son especialmente importantes para comprender el rendimiento y la carga que una determinada solicitud impone al sistema receptor, por no mencionar el impacto del número de tokens en el coste. Por tanto, es lógico pensar que estas variables podrían pasar a formar parte de cualquier decisión de equilibrio de carga o enrutamiento del tráfico que se tome en el punto 2.
El punto n.º 4 es quizá el más interesante, porque nos devuelve a la época en la que se utilizaba hardware para descargar a los servidores de las tareas de red. Sí, supone el regreso del enfoque arquitectónico «dejar que los servidores sirvan». En el mundo actual, esto implica aprovechar las DPU como un sistema integral en el que se pueden implementar la entrega y la seguridad de las aplicaciones, dejando que la CPU del servidor de inferencia se dedique, precisamente, a realizar inferencias. Es un patrón que ya hemos visto y que resolverá eficazmente cualquier problema relacionado con el escalado (y, por tanto, con el rendimiento) de los servicios de inferencia.
El impacto de la arquitectura de IA en la entrega y la seguridad de las aplicaciones es a la vez común y trascendental. Es común porque los retos son, en su mayoría, los mismos. Es trascendental porque introduce puntos adicionales en la arquitectura en los que las organizaciones pueden abordar estratégicamente esos retos.
La forma en que el sector responda tanto a los retos cotidianos como a los trascendentales determinará el futuro de la entrega y la seguridad de las aplicaciones.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.