Durante años, el discurso del sector fue sencillo: el futuro de las aplicaciones está íntegramente en la nube. Sin embargo, las necesidades operativas, normativas, económicas y de rendimiento llevaron a las empresas a adoptar un enfoque más pragmático, híbrido y multinube. Ahora, las empresas tienen aplicaciones, API y cargas de trabajo distribuidas entre varias nubes públicas, centros de datos locales esenciales e implementaciones en el extremo. Además, están adoptando más servicios basados en IA que, por su propia naturaleza, son distribuidos.
Este panorama ha ampliado exponencialmente la superficie de exposición a las ciberamenazas. Las API, por ejemplo, se utilizan cada vez más y cobran mayor importancia para las aplicaciones modernas, pero también conllevan importantes riesgos de seguridad. A medida que las organizaciones adoptan microservicios y arquitecturas basadas en eventos, aumenta la proliferación de API, lo que genera carencias de visibilidad que los atacantes pueden aprovechar.
Mientras tanto, los bots se han vuelto extremadamente sofisticados y, a menudo, imitan el comportamiento humano para cometer fraudes, extraer datos o saturar sistemas. La IA ha reducido drásticamente el nivel de conocimientos necesario para los atacantes principiantes y ha ampliado las posibilidades de los actores de amenazas más sofisticados. Las palabras y las instrucciones que circulan entre usuarios, agentes y modelos crean una superficie de ataque completamente nueva para la ingeniería social, mediante la inyección de instrucciones y técnicas de elusión de restricciones totalmente novedosas.
Reducir el riesgo y la complejidad del panorama actual de las aplicaciones modernas
Ahora más que nunca, todas las organizaciones necesitan una mayor coherencia, visibilidad y seguridad en todos los entornos. Para satisfacer esta necesidad, es fundamental adoptar un enfoque centrado en una plataforma que reduzca la dependencia de numerosas soluciones específicas y dispares de entrega y seguridad que carecen de control y gestión centralizados.
En F5, nuestra misión es sencilla: ayudar a los clientes a ofrecer experiencias digitales extraordinarias que sean rápidas, estén disponibles y, ante todo, sean seguras. Esta misión se materializa a través de nuestra Plataforma de entrega y seguridad de aplicaciones (ADSP), un enfoque unificado diseñado para simplificar y reforzar la seguridad en entornos cada vez más complejos. F5 ADSP reúne capacidades líderes del sector que abarcan la seguridad de aplicaciones, API e IA, el acceso de confianza cero, la defensa contra bots, la optimización del rendimiento y las redes multicloud, todo ello en una única plataforma extensible creada para afrontar la realidad del panorama actual de amenazas.
“SecureIQLab determina que F5 AI Guardrails alcanza una puntuación de seguridad del 98,36 %.”
SecureIQLab: prueba de validación de la eficacia de seguridad de F5 AI Guardrails
El poder de la validación de terceros
La seguridad exige confianza y resiliencia. Por eso, F5 participa periódicamente en pruebas independientes realizadas por terceros para validar la eficacia y la resiliencia de nuestros servicios de seguridad en condiciones similares a las del mundo real.
Estas evaluaciones exponen los productos a escenarios adversos que reproducen ataques reales, como campañas de bots, intentos de abuso de API, eventos DDoS, vulnerabilidades de aplicaciones y situaciones de manipulación de modelos, como la inyección de instrucciones, la autonomía excesiva y muchas otras. Las pruebas independientes ofrecen a los clientes la confianza de que nuestras soluciones funcionan no solo en condiciones controladas de laboratorio, sino también en entornos complejos y sometidos a pruebas de estrés que se asemejan a sus propios despliegues de producción híbridos y multinube.
Recientemente, hemos llevado a cabo dos evaluaciones de seguridad con el laboratorio independiente de pruebas de seguridad SecureIQLab para probar nuestras soluciones F5 AI Guardrails y F5 Web Application and API Protection (WAAP).
F5 AI Guardrails logra una puntuación de seguridad del 98,36 %
En las 10 categorías de amenazas evaluadas, F5 AI Guardrails bloqueó correctamente 19.356 de las 19.679 cargas maliciosas.
Los mejores resultados se obtuvieron en las categorías que representan el mayor volumen de usos indebidos de la IA en el mundo real:
- Protección contra resultados tóxicos: 99,72 %
- Contenido perjudicial y sesgo: 99,67 %
- Inyección de prompts: 99,33 %
- Filtración de datos sensibles: 99,01 %
La categoría «agencia excesiva», que evalúa si una solución puede imponer límites operativos y bloquear el acceso no autorizado a herramientas y API en implementaciones con agentes, obtuvo un 98,68 %. Este resultado cobra especial relevancia si se tiene en cuenta que, en nuestro estudio sobre la percepción de los equipos de SecOps, la preocupación por la agencia excesiva se multiplicó por 13 en los últimos seis meses, lo que la convierte en una de las amenazas que más rápidamente están ganando relevancia para los equipos de seguridad.
F5 WAAP + F5 AI Guardrails obtienen una puntuación total de seguridad del 97,09 %
SecureIQ Lab llevó a cabo unos 40 casos de prueba, que incluían aproximadamente 2000 ataques y cargas útiles benignas, mientras se ejecutaba tráfico empresarial en segundo plano para recrear un entorno de cliente típico. El laboratorio de pruebas determinó que F5 ofrece una sólida protección frente a ataques tradicionales y emergentes contra aplicaciones, la actividad automatizada de bots y las técnicas de DoS en la capa de aplicación, con una puntuación total de seguridad del 97,09 %.
Estas son solo algunas de las conclusiones más destacadas del informe. F5 obtuvo una puntuación perfecta, con una protección 100 % eficaz, frente a las siguientes amenazas del Top 10 de OWASP para WAF y API:
- A 02:2025 Configuración de seguridad incorrecta
- A 03:2025 Fallos en la cadena de suministro de software
- A 05:2025 Inyección
- A 06:2025 Diseño inseguro
- A 07:2025 Fallos de autenticación
- A 10:2025 Gestión incorrecta de condiciones excepcionales
- API1:2023 Autorización de nivel de objeto rota
- API2: 2023 Autenticación defectuosa
- API3:2023 Autorización de nivel de propiedad de objeto defectuosa
- API6:2023 Acceso sin restricciones a flujos de negocio sensibles
- API7:2023 Falsificación de solicitudes del lado del servidor
- API9:2023 Gestión inadecuada del inventario
- API10:2023 Consumo no seguro de API
F5 WAAP también obtuvo una puntuación perfecta del 100 % en «Mitigación de ataques de bots» y «Protección contra ataques DoS de capa 7».
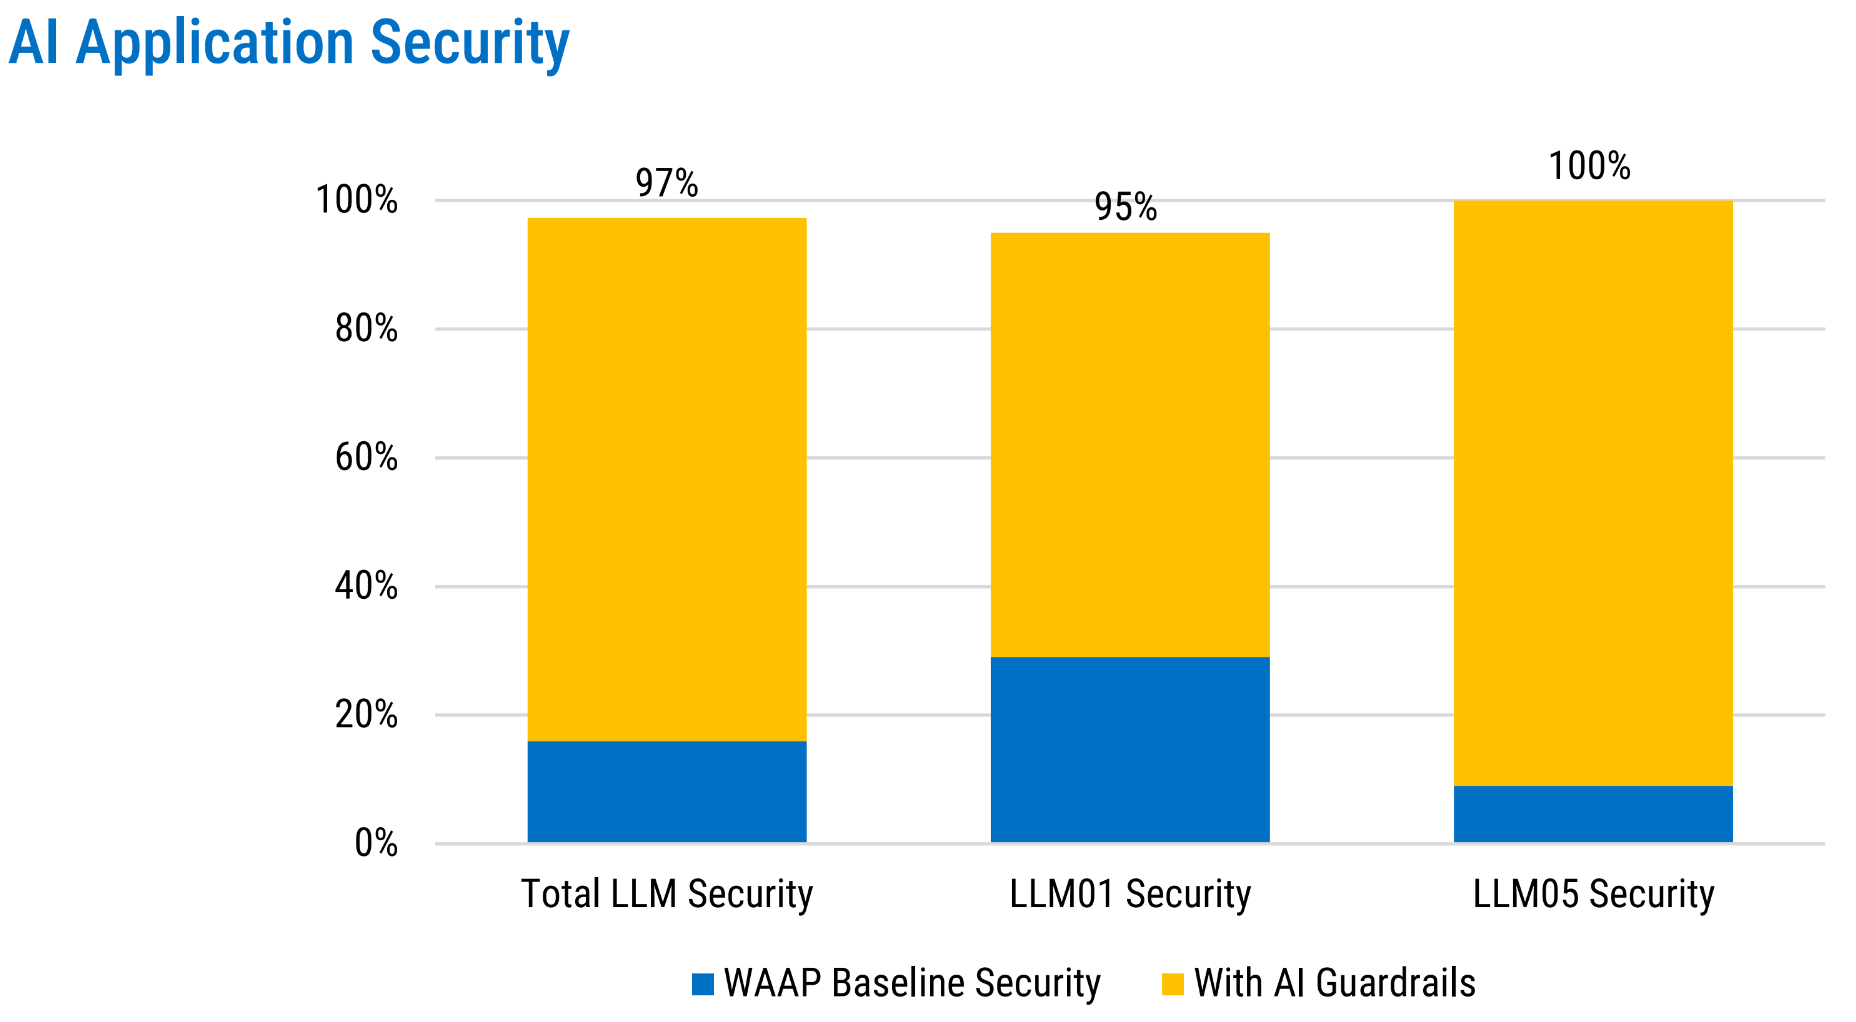
Cuando AI Guardrails se integró en la arquitectura de seguridad, la protección frente a amenazas específicas de la IA aumentó drásticamente, lo que mejoró la eficacia de la seguridad de los LLM del 19 % al 97 %. Además, se abordó el 100 % de los ataques de seguridad LLM05 («gestión inadecuada de los resultados» en el OWASP Top 10 para aplicaciones LLM).
Ver los informes
Las evaluaciones de SecureIQLab nos ayudan en F5 a perfeccionar continuamente nuestras capacidades. Aprendemos de estas rigurosas evaluaciones para garantizar que nuestras soluciones sigan respondiendo a los retos reales de los clientes, no a retos teóricos. La metodología de SecureIQLab pretende establecer un estándar mundial para las pruebas de WAAP y proporcionar a los responsables de seguridad empresarial datos de WAAP transparentes, prácticos y 100 % neutrales con respecto a los proveedores. (Obtenga más información sobre la metodología de SecureIQLab en el sitio web de la organización).
Las pruebas de SecureIQLab demuestran que las capacidades de seguridad de WAAP e IA de F5 ofrecen una sólida protección frente a ataques tradicionales y emergentes contra aplicaciones, incluida la protección frente a las 10 principales amenazas de OWASP para WAF y API, protección avanzada de aplicaciones frente a bots maliciosos y ataques DoS de capa 7, y protección frente a ataques dirigidos a aplicaciones de IA.
Le invitamos a leer los informes completos y a ponerse en contacto con nuestro equipo para evaluar en mayor profundidad cómo pueden ayudarle nuestras soluciones a mejorar su postura de seguridad:
Informe sobre las pruebas de SecureIQLab para F5 WAAP de 2026
SecureIQLab: prueba de validación de la eficacia de seguridad de F5 AI Guardrails
Sobre el autor
John Maddison es director de Marketing de F5. Cuenta con más de 30 años de experiencia al frente de equipos de producto y funciones de marketing corporativo en los sectores de la ciberseguridad, la nube y las telecomunicaciones. Antes de incorporarse a F5, trabajó durante 12 años en Fortinet, donde ocupó más recientemente los cargos de director de Marketing y vicepresidente ejecutivo de Estrategia de Producto. Anteriormente, desempeñó puestos directivos en Trend Micro, Vina Communications y Octel Communications. John es graduado en Ingeniería por la Universidad de Plymouth, en Devon (Inglaterra).
Más artículos de John MaddisonArtículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]