En la segunda mitad de 2025, la IA pasó de ser una ayuda para la toma de decisiones a ser quien las toma, y los equipos de seguridad se preparan con inquietud para las consecuencias de esa autonomía. Ese es, al menos, el sentir predominante que se desprende de la última actualización de nuestro estudio de F5 sobre la percepción de la IA, un análisis exhaustivo de lo que opinan sobre ella los 500 principales colaboradores de r/cybersecurity, la mayor comunidad de ciberseguridad de Internet en Reddit.
En nuestro último análisis, las preocupaciones por la IA en la sombra y la seguridad de los datos en servicios de IA de terceros acaparaban la atención de los profesionales, pero, en la segunda mitad de 2025, el foco de preocupación se desplazó hacia la excesiva autonomía y los permisos de acceso concedidos a las implementaciones de IA de sus propias empresas.
A este temor se suma un escepticismo cada vez mayor sobre el valor real que aportará la IA frente a estos riesgos. Los profesionales no abogan por que el mundo detenga en seco el «tren de la IA». Sin embargo, con la introducción de agentes autónomos, la demanda de medidas de protección específicas ha alcanzado máximos históricos.
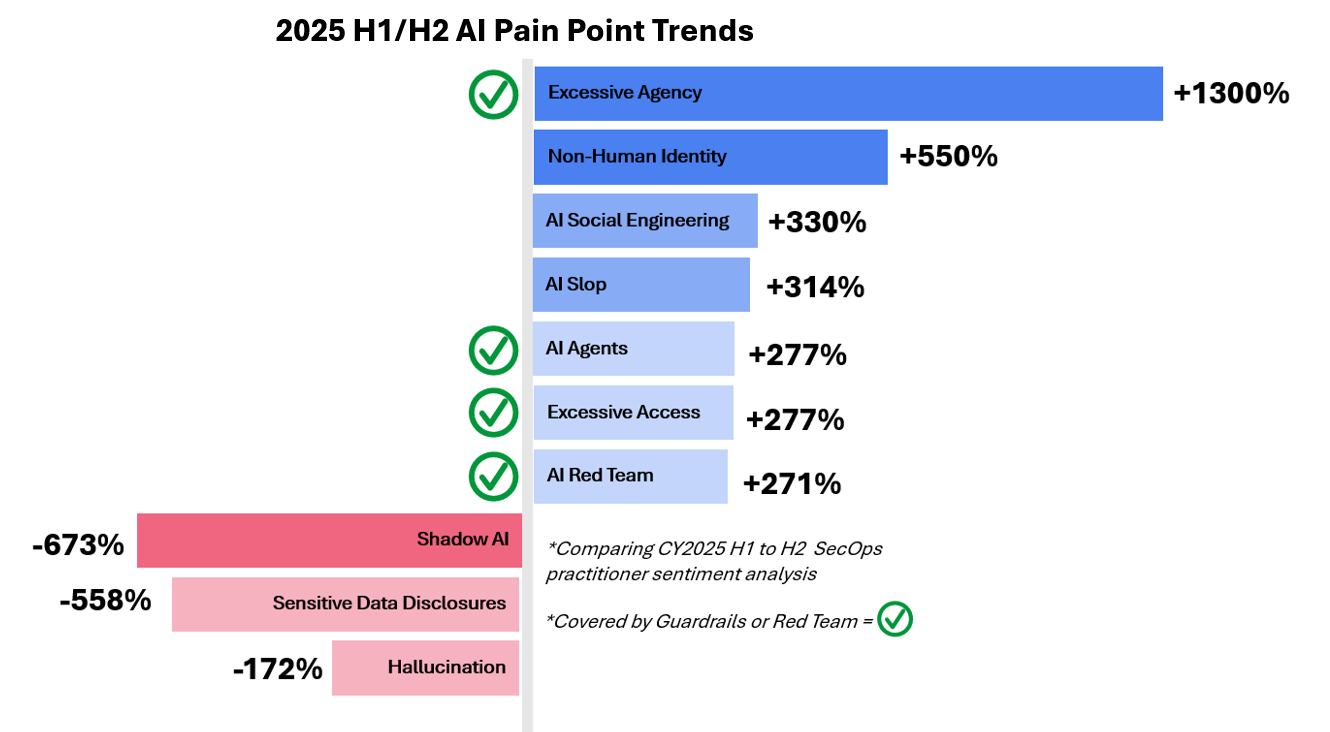
La autonomía excesiva supera a la IA en la sombra como principal preocupación
Las menciones a la «autonomía excesiva» en la comunidad r/cybersecurity de Reddit se multiplicaron por 13 en el segundo semestre de 2025 con respecto al primero, lo que la convirtió en la principal preocupación señalada por los profesionales de la seguridad, según el análisis de sentimiento de F5. Esto ocurre en un momento en el que se está concediendo a los sistemas de IA una mayor autonomía para tomar decisiones y acceso a herramientas en flujos de trabajo críticos, además de un acceso generalizado a datos sensibles. Definida en términos generales como la actuación de los sistemas de IA más allá del alcance previsto o de la supervisión establecida, la autonomía excesiva se manifestó no solo como una inquietud anticipada ante las implicaciones de los agentes de IA autónomos, sino, más habitualmente, como la influencia directa o indirecta que ejerce la IA en flujos de trabajo críticos.
Con cada caso de uso innovador y prometedor en la sanidad, los servicios financieros o la tecnología, el alcance de las consecuencias en el peor de los casos aumenta de forma desproporcionada. Un profesional ilustra esta idea con la dependencia excesiva de las herramientas de IA para generar resúmenes:
“Podríamos estar acercándonos a una era en la que, en lugar de extraer datos sin procesar, los actores maliciosos extraigan resúmenes generados por IA capaces de ofrecer un análisis detallado de la misión, las carencias, las vulnerabilidades y los trapos sucios de una empresa.”
-miembro de r/cybersecurity
El ejemplo más destacado de autonomía excesiva que se analizó fue el incidente de julio con el agente de programación de Replit, en el que un agente eliminó por completo la base de datos de un cliente durante una congelación de código activa. Los fallos de seguridad de la IA no siempre «gritan» como en este caso; a menudo son sutiles susurros semánticos difíciles de mitigar en las interacciones tradicionales con los LLM, pero que plantean un reto aún mayor en los flujos de trabajo agénticos, donde la visibilidad es más limitada.
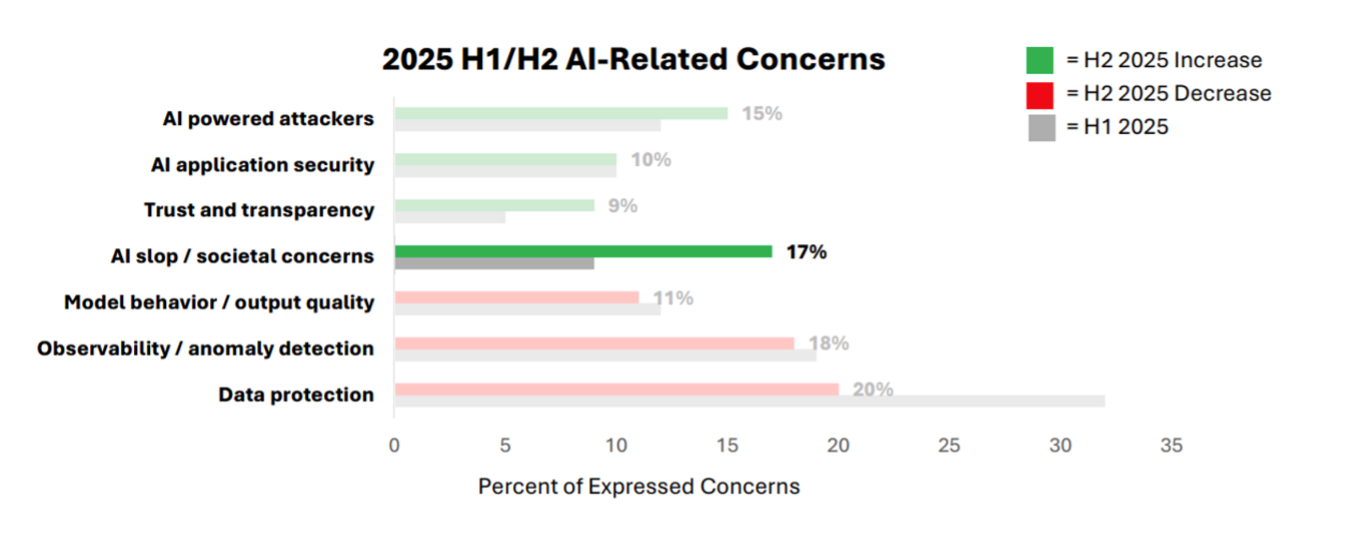
La basura generada por IA es un problema de seguridad
Las dudas sobre el valor actual, a corto o a largo plazo de la IA estuvieron muy extendidas en el segundo semestre de 2025. La presencia de la «basura generada por IA» —contenido de baja calidad producido masivamente mediante IA que contamina los canales de información y aumenta el ruido y el riesgo operativos— duplicó su notoriedad en el segundo semestre de 2025. Esto se manifestó en forma de código de calidad deficiente generado por IA, una mayor desconfianza hacia el contenido que se sospechaba que había sido generado por IA y preocupaciones sociales como el deterioro cognitivo derivado de la dependencia de la IA.
“¿Has probado nuestro lápiz en la nube con IA de confianza cero de última generación? Es como un lápiz normal, pero solo funciona con un modelo de suscripción que cuesta 6000 $ al mes.”
-miembro de r/cybersecurity
Los profesionales de la seguridad exigen que las aplicaciones y funcionalidades basadas en IA aporten un valor demostrable y reproducible. No se trata de un colectivo totalmente contrario a la adopción de la IA; llevan años utilizando IA/ML para la detección y el triaje de amenazas, por lo general con un alto grado de satisfacción. Además, señalan con frecuencia que el código generado por IA excesivamente prolijo puede introducir vulnerabilidades y reducir el número de ingenieros que comprenden plenamente los sistemas que mantienen.
Este fenómeno, definido como «diseño inseguro», registró un aumento de 3,1 veces en las menciones durante el segundo semestre. Como consecuencia de este cansancio acumulado, los productos comercializados con capacidades de IA están sujetos a un escrutinio más estricto que el que podrían haber recibido anteriormente implementaciones menos maduras.
El red teaming de IA impulsa el optimismo
A pesar de la avalancha de herramientas de IA que prometen demasiado y ofrecen menos de lo esperado, las menciones a herramientas específicas para realizar ejercicios de red teaming en IA se multiplicaron por 2,71, y más del 95 % de ellas respaldaban positivamente esta práctica como un nuevo requisito fundamental. Como bien lo expresó un profesional del sector:
“El nivel mínimo de habilidad necesario para los atacantes acaba de desaparecer por completo. Nuestra defensa tiene que ser más rápida que un LLM pasado de cafeína.”
—miembro de r/cybersecurity
Con menos barreras de entrada para los actores maliciosos, muchos de los cuales cuentan con sus propias herramientas de IA, las defensas deben seguir el ritmo de las novedosas técnicas de inyección de instrucciones y jailbreak que los atacantes desarrollan cada día.
Las herramientas específicas de red teaming diseñadas para hacer frente a esta carrera armamentística tuvieron inicialmente una acogida desigual a principios de 2025, ya que la mayoría cuestionaba su eficacia frente a la de los equipos humanos de seguridad ofensiva. Ese escepticismo se convirtió en uno de los principales motivos de optimismo en el segundo semestre, a medida que las soluciones maduraban y el abanico de técnicas adversarias se volvía demasiado amplio para depender únicamente de las pruebas manuales tradicionales.
Cómo se adapta F5 a las últimas tendencias
La conclusión más evidente de las últimas tendencias de opinión es la rapidez con la que evoluciona todo: los riesgos, los problemas y las necesidades cambian a gran velocidad. Proteger las cargas de trabajo de IA es una tarea compleja, y los requisitos varían considerablemente de una organización a otra.
Ningún proveedor puede captar por completo los matices y el contexto necesarios para proteger de serie todos los casos de acceso y autonomía excesivos, pero con F5 AI Guardrails, los equipos de seguridad obtienen protección inmediata frente a las amenazas más frecuentes para los sistemas de IA, así como la posibilidad de crear medidas de protección personalizadas para adaptar rápidamente las defensas a necesidades específicas.
También compartimos la idea de que los ejercicios de red teaming de IA ya no son un lujo, sino un requisito fundamental para proteger los sistemas de IA. Con el respaldo de nuestra destacada base de datos de vulnerabilidades de IA, que contiene más de 130.000 patrones de ataque, F5 AI Red Team ayuda a los equipos a detectar y corregir vulnerabilidades antes de que los atacantes las exploten.
¿Le interesa saber más sobre la investigación de F5 acerca de la opinión de los profesionales y las amenazas de la IA? Vea nuestro seminario web «Seguridad de la IA que sigue el ritmo de la innovación.».
Además, te invitamos a leer nuestras entradas anteriores del blog, en las que analizamos las actitudes de los profesionales de la seguridad hacia la IA: «¿Qué opina SecOps sobre la IA?» Parte 1 y Parte 2.
Sobre el autor
Artículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.
Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.