La experiencia de usuario lo es todo. No tiene sentido disponer de aplicaciones y sitios web si los consumidores y clientes no los utilizan. Por eso, es importante garantizar una experiencia de usuario positiva y coherente, especialmente ahora que los usuarios toleran cada vez menos la latencia, las interrupciones del servicio y los errores.
Cuando los usuarios tienen una experiencia negativa con tu aplicación o sitio web, podrías perderlos como clientes para siempre. En una encuesta de Salesforce, el 61 % de los consumidores afirmó que, tras una sola mala experiencia, se pasó a la competencia. Si la mala experiencia se repite, el abandono es inevitable. La fidelidad a la marca tiene un límite cuando hay tantas opciones en Internet.
Una de las principales causas de insatisfacción de los consumidores es la inactividad de los servicios, y los ataques de denegación de servicio (DoS) son uno de los principales responsables de que esta se prolongue. Debido a los cambios en el diseño de las aplicaciones, han surgido nuevos vectores de amenaza, y los atacantes han adaptado los ataques DoS —utilizados desde hace más de dos décadas— para aprovechar las arquitecturas modernas. Entre enero de 2020 y marzo de 2021, los ataques DoS en la capa de aplicación (capa 7) aumentaron considerablemente y representaron el 16 % de todos los incidentes DDoS. De hecho, la mitad de las solicitudes que recibe el equipo de respuesta ante incidentes de seguridad de F5 son peticiones de ayuda relacionadas con ataques DoS en la capa de aplicación.
La mitigación centralizada de la seguridad puede ser eficaz frente a ataques DoS volumétricos en la capa de red (capa 4), pero los ataques DoS en la capa de aplicación son más específicos y, por tanto, requieren defensas especializadas para proteger las aplicaciones modernas, que están cada vez más distribuidas, se componen de API y microservicios y se alojan en infraestructuras más flexibles, como la nube.
Más allá de la protección tradicional
Aunque el origen de un ataque DoS esté distribuido (lo que lo convierte en un ataque DDoS), los ataques volumétricos básicos en la capa de red suelen dirigirse a un único dispositivo o servicio, y las herramientas de protección tradicionales son igualmente monolíticas y centralizadas. Aunque estas herramientas siguen teniendo cabida en el ámbito de la seguridad de las aplicaciones, no son suficientes. Hoy en día, los servicios de protección contra DDoS basados en la nube son el estándar del sector. Sin embargo, siguen sin abordar el hecho de que las aplicaciones ya no son servicios únicos y monolíticos, sino que cuentan con numerosos puntos de integración que necesitan protección.
Antes de la transformación digital y del cambio arquitectónico a gran escala hacia las API, los microservicios y las integraciones basadas en la nube que esta trajo consigo, un firewall de aplicaciones web (WAF) básico podía mitigar en gran medida la explotación de vulnerabilidades y los ataques DoS. Por ejemplo, en un ataque volumétrico que se manifiesta como una avalancha de tráfico en el lado del cliente, un WAF básico y las herramientas tradicionales contra ataques DoS resultan eficaces porque el tráfico está centralizado: un servicio de depuración de tráfico en la nube puede mitigar los ataques antes de que el tráfico entre en los canales de entrada, o bien se puede colocar la protección delante de la pila de aplicaciones. Los WAF básicos siguen protegiendo frente a los ataques tradicionales, principalmente mediante la limitación de solicitudes, las listas de bloqueo y las firmas de bots, pero el panorama de amenazas ha evolucionado más allá de todo esto.
En resumen, las reglas del juego han cambiado, y los WAF básicos y la protección tradicional contra ataques DoS no son eficaces con las arquitecturas de aplicaciones modernas.
Los ataques DoS modernos se producen en la capa 7 y, dado que se ocultan en canales cifrados y atacan la lógica de las aplicaciones, son mucho más difíciles de detectar. Por tanto, se necesita una capa de protección adicional que mida el comportamiento de los clientes y la carga del servidor, los dos principales indicadores de un ataque DoS.
Para ayudar a abordar este problema, hemos lanzado recientemente el módulo de protección frente a la denegación de servicio de NGINX App Protect. Quizá se pregunte si necesita un módulo de protección frente a ataques DoS si ya dispone de un WAF y de protección tradicional frente a estos ataques. La respuesta es sí. Siga leyendo para saber por qué.
Las arquitecturas modernas necesitan una protección moderna
El cifrado está presente en todas partes, y la protección tradicional contra ataques DoS no se diseñó para realizar descifrados a gran escala. En la era de las aplicaciones monolíticas, la mitigación centralizada de ataques DoS tenía sentido porque el cifrado no estaba tan extendido y los ataques podían detectarse en gran medida observando únicamente el lado del cliente. Hoy en día, casi todo el tráfico está cifrado, por lo que la mitigación de ataques DoS sin estado que se centra exclusivamente en el tráfico entrante resulta en gran medida ineficaz, especialmente cuando un ataque utiliza una única solicitud dirigida para someter a la aplicación a una carga excesiva.
En la actualidad, las aplicaciones se diseñan y optimizan para arquitecturas distribuidas, como los microservicios, y el cifrado de extremo a extremo es cada vez más habitual gracias a la creciente importancia que se concede a la privacidad de los usuarios (y a la legislación promulgada en consecuencia), así como a los avances en criptografía. Las arquitecturas modernas dependen en gran medida de las API, y es posible que la comunicación entre API (también denominada «tráfico este-oeste») ni siquiera pase por controles de seguridad centralizados.
Una protección eficaz contra los ataques DoS a nivel de aplicación requiere visibilidad y contexto de extremo a extremo, incluida la capacidad de detectar anomalías en el lado del cliente y situaciones de sobrecarga en el lado del servidor. Los ataques DoS avanzados de capa 7 suelen camuflarse como tráfico legítimo, por lo que las medidas de mitigación básicas, como la limitación de solicitudes, las listas de bloqueo, las firmas y la conformidad con los protocolos, ya no son suficientes.
Los ataques sofisticados de capa 7 parecen tráfico legítimo a simple vista, y los WAF básicos carecen del análisis de comportamiento necesario para detectarlos. NGINX App Protect DoS está diseñado específicamente para analizar tanto las anomalías del cliente como la carga del servidor, y puede identificar y mitigar ataques de forma dinámica, así como medir la eficacia de la mitigación, sin requerir la intervención de unos equipos de seguridad que ya están sobrecargados.
Si confía únicamente en las defensas básicas de un WAF y en la mitigación tradicional de DDoS, no dispondrá de la visibilidad ni del contexto adecuados sobre un ataque de capa 7, y las posibles consecuencias serán enormes: latencia, tiempo de inactividad, pérdida de ingresos y daños a la marca. Mediante el análisis del comportamiento, es posible analizar continuamente las anomalías de los clientes y el estado del servicio para detectar un ataque DoS de día cero. Examinar detenidamente el comportamiento del sitio nos permite responder a preguntas como: ¿Hay algo anómalo en comparación con los patrones de tráfico de referencia? ¿Falta en la solicitud información que esperaríamos que incluyera un navegador, aunque parezca proceder de uno? ¿Incluye la solicitud una consulta compleja a la base de datos que esté provocando un uso elevado de la CPU?
Al crear una imagen del rendimiento y el comportamiento normales, NGINX App Protect DoS puede centrarse en los ataques de capa 7 que eluden las defensas tradicionales y someten a la aplicación a una carga excesiva.
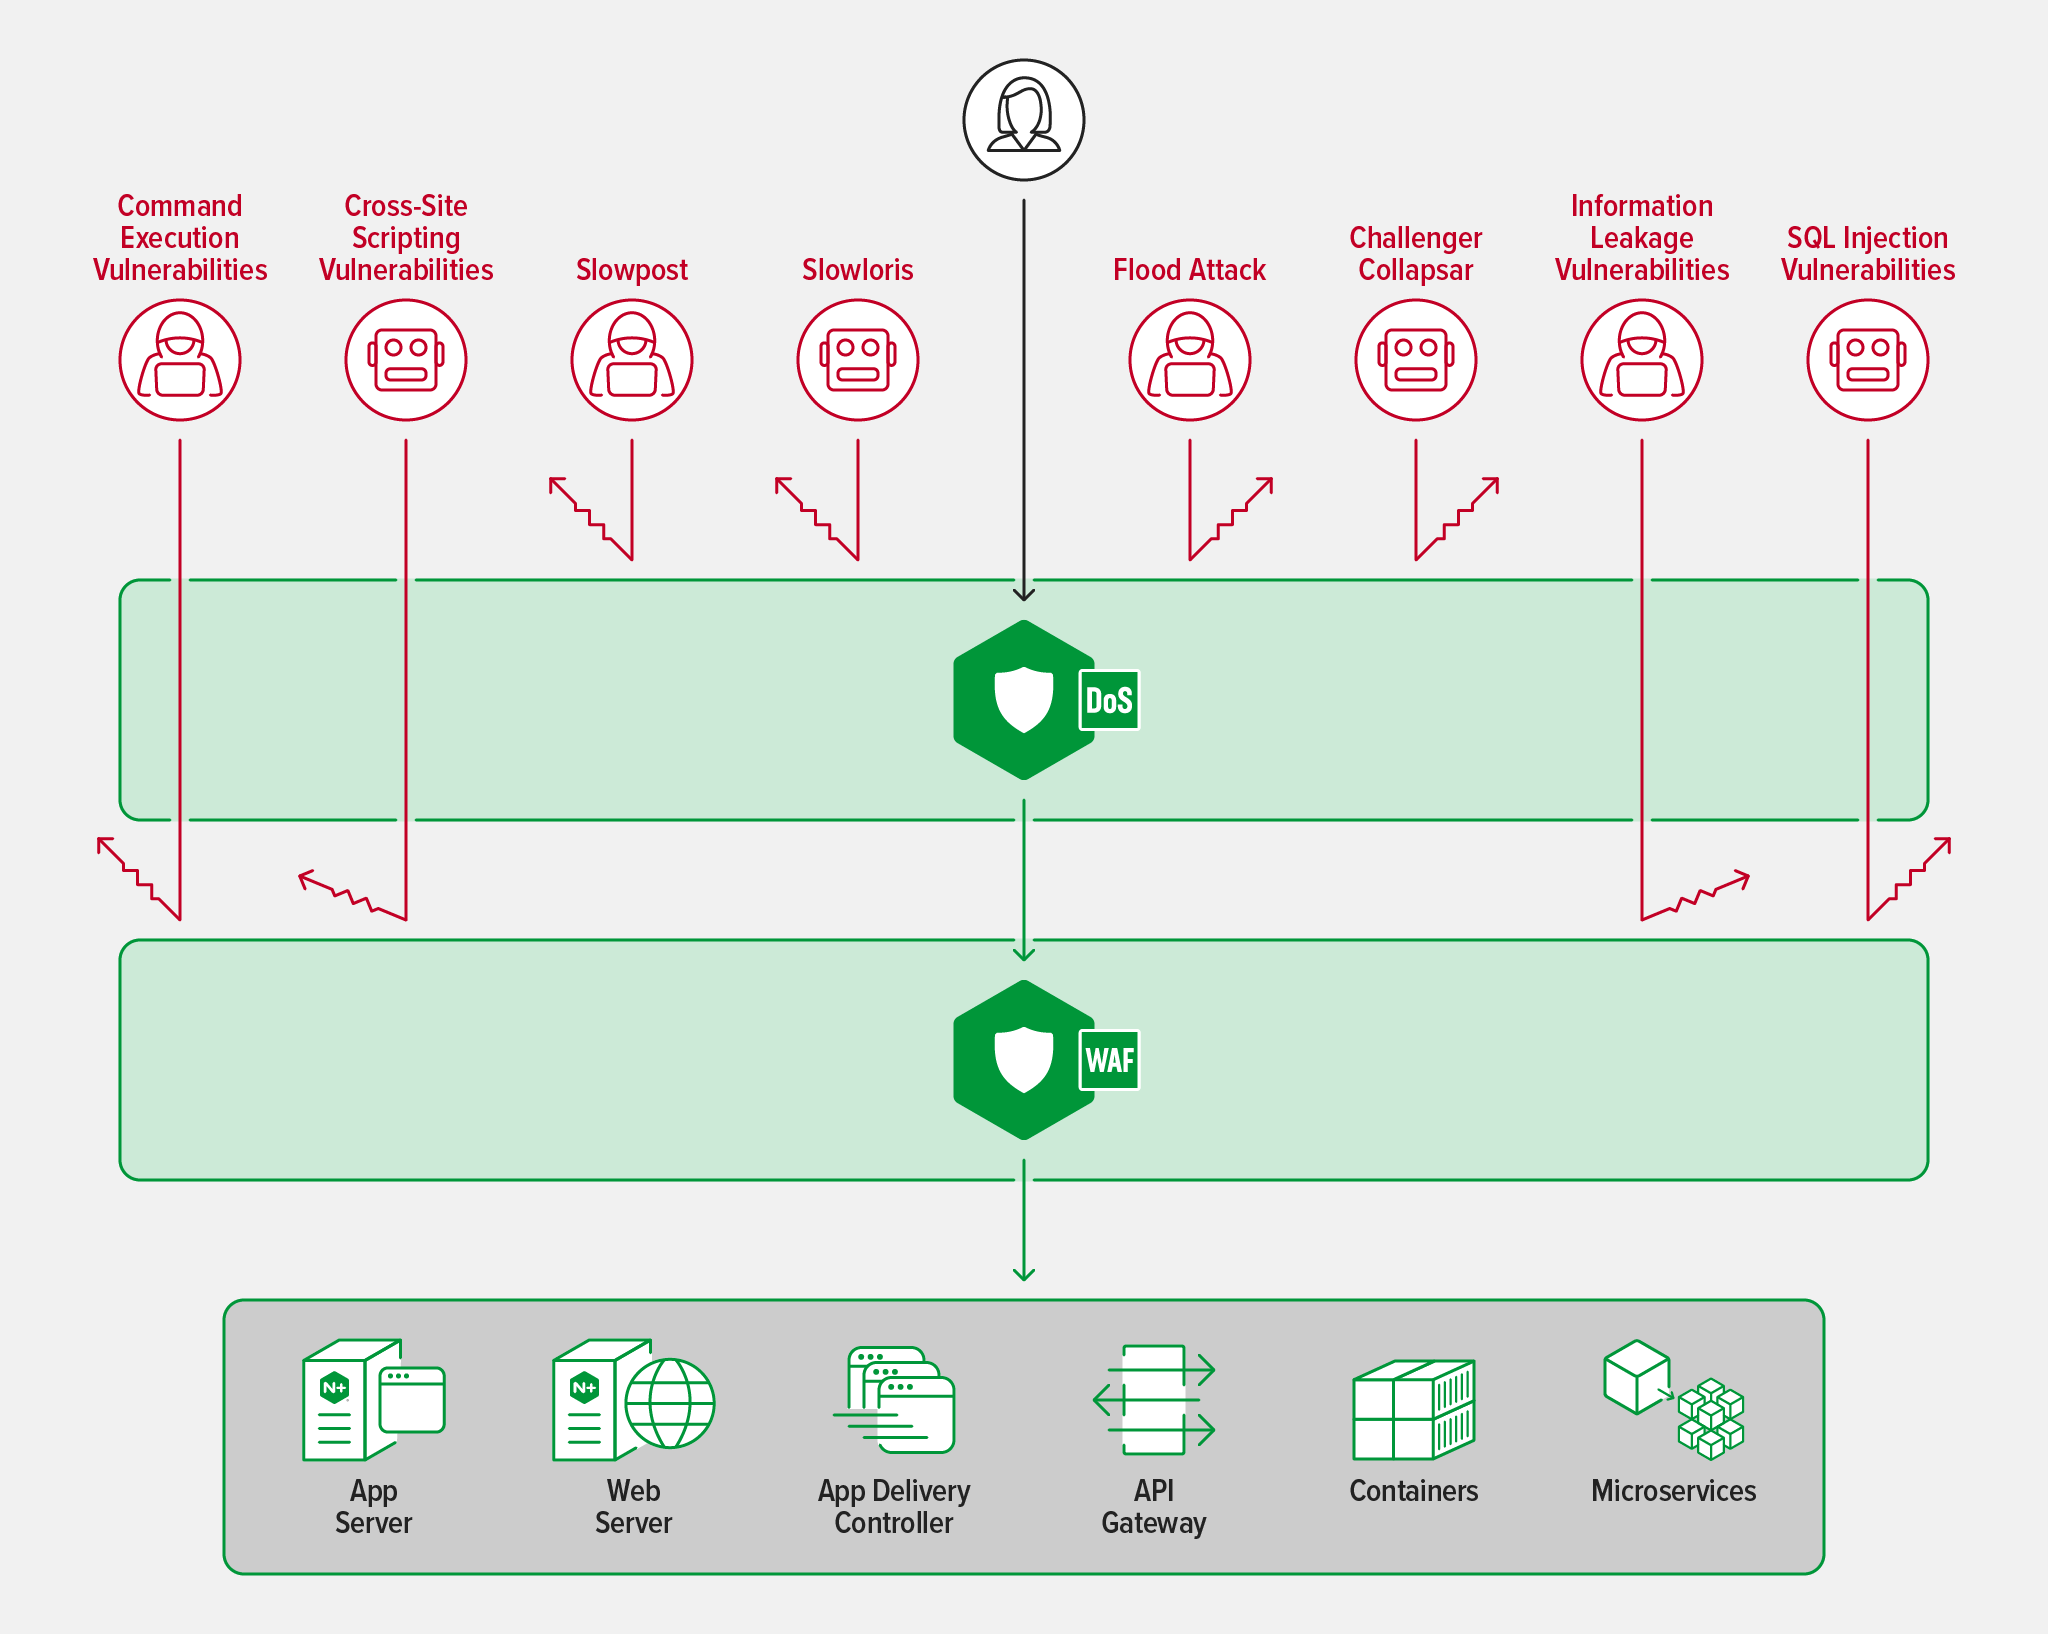
Mitigue las amenazas con varios módulos
Las consecuencias de los ataques DoS no han cambiado: rendimiento lento, usuarios frustrados e ingresos perdidos. Sin embargo, la forma en que se producen estos ataques puede ser muy distinta, ya que los hackers utilizan herramientas de cifrado y seguridad para hacer pasar la amenaza por tráfico legítimo.
Aunque es posible que sus usuarios no sepan distinguir entre distintas arquitecturas, sí perciben la diferencia entre un sitio web con buen rendimiento y uno con mal rendimiento. Las avalanchas de tráfico malicioso provocan una latencia que ralentiza la experiencia de usuario. Si la lentitud es excesiva, incluso los usuarios más pacientes (¡que no son muchos!) abandonan la transacción y se pasan a otro sitio web. Una única solicitud dirigida puede provocar latencia y sobrecargar el servidor, por lo que es fundamental contar con protección especializada frente a ataques DoS contra aplicaciones.
Las soluciones de seguridad para aplicaciones web siguen evolucionando para hacer frente a nuevos ataques, como los descritos en Amenazas automatizadas de OWASP para aplicaciones web. Sin embargo, necesita una protección que se integre de forma nativa en el entorno de ejecución de su aplicación. Una protección dinámica. Una protección adaptable. Aunque otras soluciones contra ataques DoS pueden estar diseñadas para ataques DDoS de red, como las inundaciones SYN, la solución DoS de NGINX App Protect está especializada en ataques de capa 7 que sobrecargan los recursos de las aplicaciones. La combinación de soluciones WAF y contra ataques DoS de capa 7 garantiza que las aplicaciones estén protegidas tanto frente a la explotación de vulnerabilidades como frente al abuso de la lógica de negocio, lo que evita que se vean comprometidas y que sufran latencia, degradación e interrupciones del servicio.
Hoy en día, el comercio se desarrolla principalmente en línea. La gente pasa la mayor parte del tiempo conectada. Debe hacer que sea un entorno seguro y protegido. Al combinar los módulos NGINX App Protect WAF y NGINX App Protect DoS, puede disponer de una protección sólida que se adapte a su entorno, sus aplicaciones y su negocio.
Prueba NGINX App Protect – comienza hoy mismo tu prueba gratuita de 30 días o contacta con nosotros para hablar sobre tus casos de uso.
Sobre los autores
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.