La IA está cambiando la forma en que se crean, conectan y atacan las aplicaciones. Las organizaciones están implementando aplicaciones basadas en IA, experimentando con agentes, conectando servicios mediante protocolos emergentes como Model Context Protocol (MCP) y exponiendo más API en entornos distribuidos. Estas innovaciones generan nuevas oportunidades de productividad y crecimiento, pero también introducen nuevos puntos ciegos en los ecosistemas de aplicaciones, que cada vez son más difíciles de detectar, gestionar y proteger.
Los atacantes avanzan con la misma rapidez. Utilizan la automatización y técnicas asistidas por IA para descubrir, analizar, convertir en armas y explotar vulnerabilidades con mayor rapidez. Para los equipos de seguridad, el reto ya no consiste únicamente en proteger más aplicaciones, sino en comprender qué activos existen, identificar cuáles son los más importantes y actuar con confianza en entornos cada vez más complejos.
La versión más reciente de F5 Distributed Cloud Services incorpora capacidades mejoradas para ayudar a las organizaciones a aumentar la visibilidad de las API y los servicios conectados a la IA, agilizar las operaciones de seguridad mediante flujos de trabajo asistidos por IA, reforzar la protección frente a amenazas emergentes y simplificar la entrega y las operaciones de las aplicaciones.
La visibilidad es lo primero para garantizar la protección
A medida que las organizaciones adoptan aplicaciones y servicios basados en IA, uno de los primeros retos es saber qué existe.
Aparecen nuevas API continuamente. Los servicios conectados a la IA introducen endpoints e interacciones adicionales. Las arquitecturas de las aplicaciones están cada vez más distribuidas. Para que los equipos de seguridad puedan gestionar o proteger eficazmente estos entornos, primero necesitan tener visibilidad sobre ellos.
Para ayudar a los equipos a comprender qué están protegiendo, esta versión incorpora el etiquetado de atributos de API basado en IA, que clasifica automáticamente los endpoints detectados según su función empresarial e identifica los endpoints conectados a MCP asociados al tráfico específico de IA. De este modo, los equipos de seguridad obtienen algo más que una lista de endpoints: también disponen del contexto necesario para saber qué API respaldan funciones empresariales importantes, dónde existe tráfico conectado a la IA y qué áreas pueden requerir medidas de gobernanza o protección.
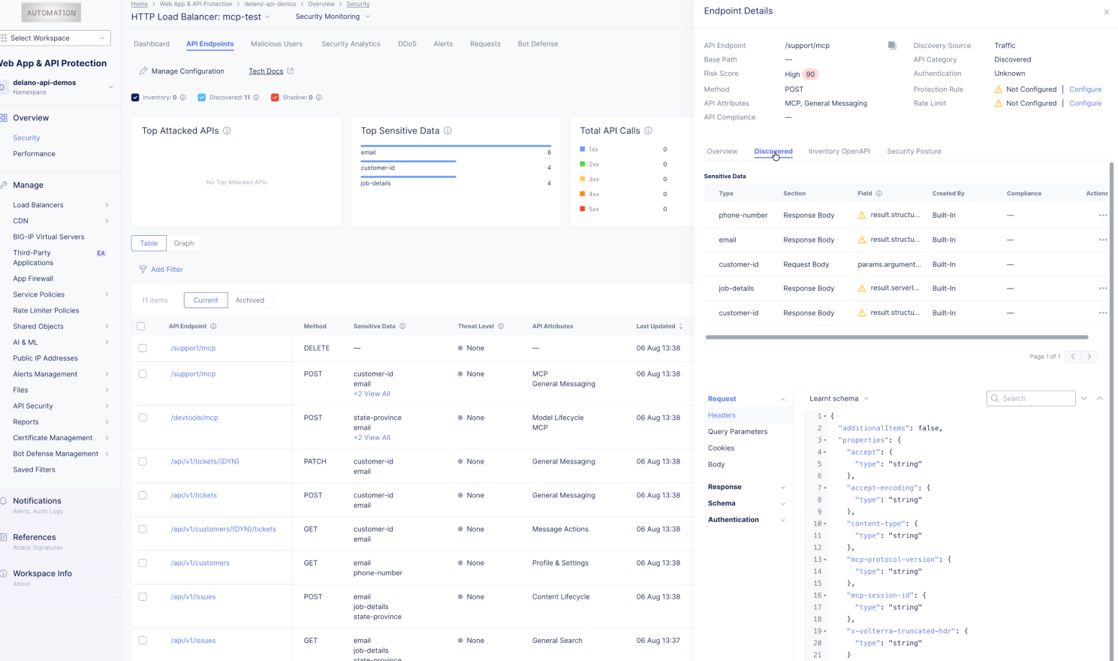
Las mejoras adicionales optimizan la detección de configuraciones de seguridad incorrectas y amplían la visibilidad de la seguridad de las API en los paneles, lo que ayuda a las organizaciones a identificar errores de configuración, descubrir API en la sombra y comprender mejor los riesgos en todo su entorno de aplicaciones.
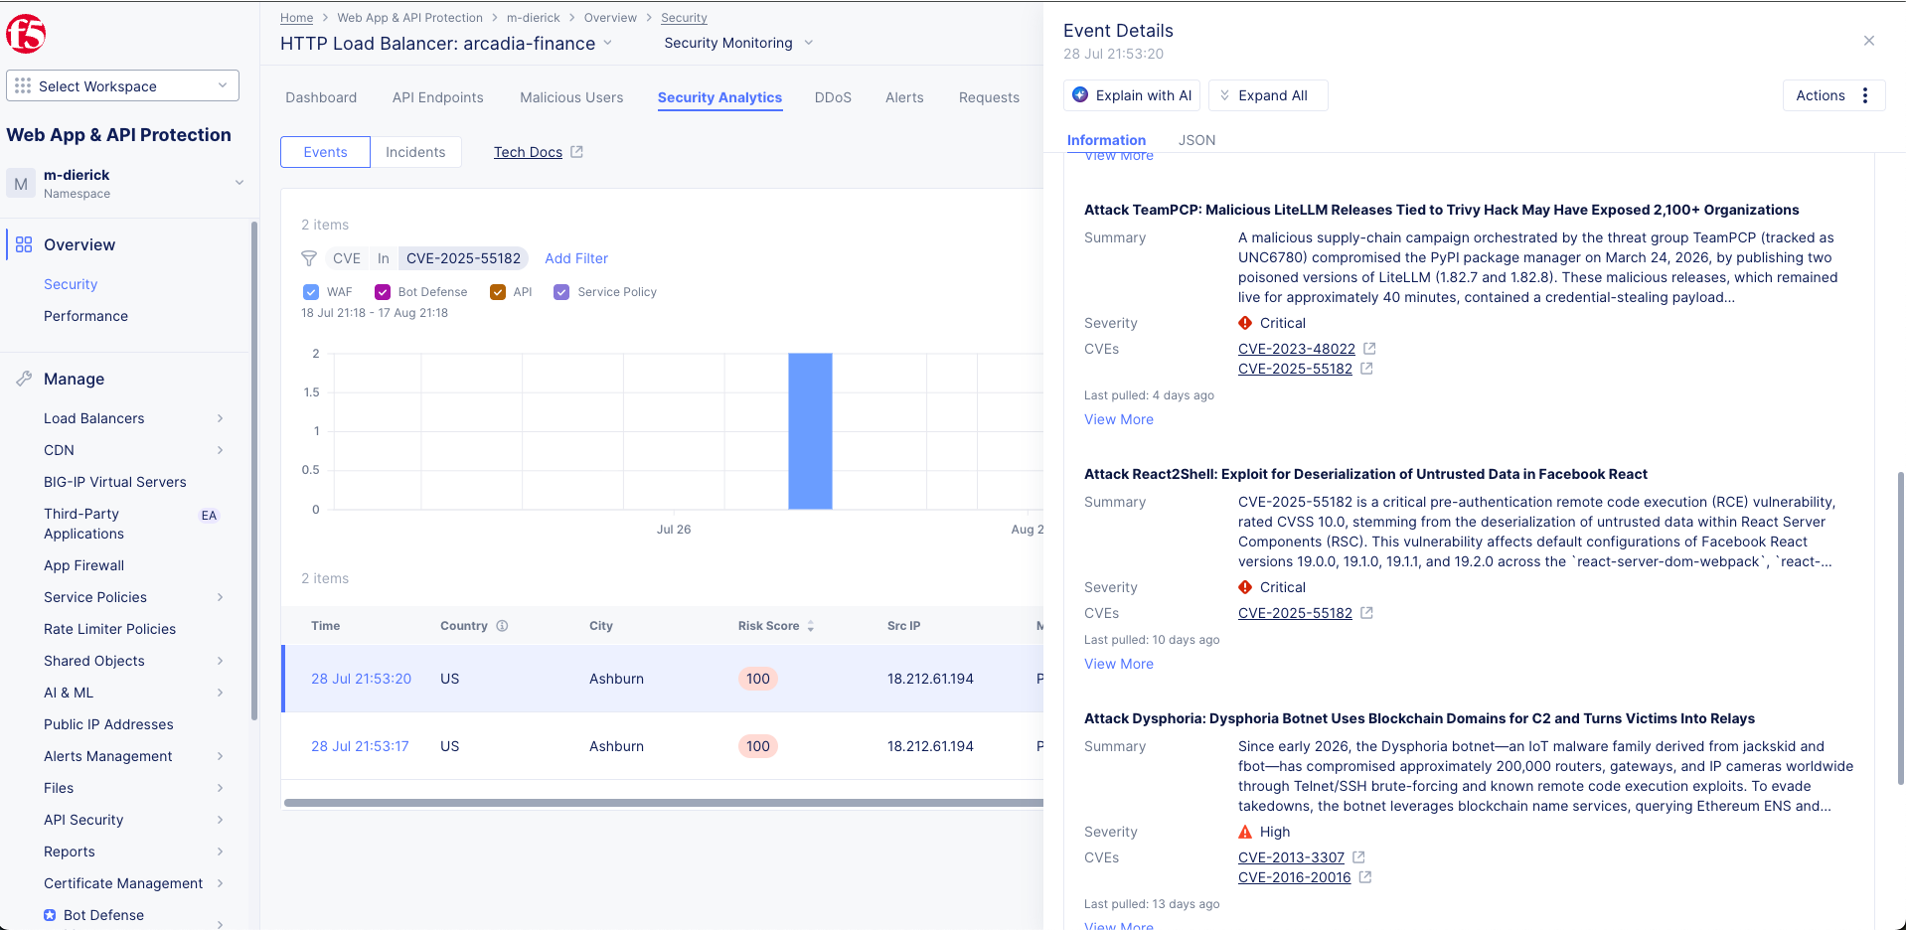
La inteligencia de amenazas basada en agentes de Distributed Cloud Services ayuda a los equipos de seguridad a identificar los riesgos que requieren atención prioritaria. Combina la supervisión de amenazas en tiempo real, la inteligencia de fuentes abiertas, la inteligencia sobre vulnerabilidades CVE, el análisis de seguridad y la correlación inteligente para detectar con mayor rapidez los riesgos de alta prioridad, de modo que los equipos puedan dedicar menos tiempo a clasificar señales y más a reforzar sus defensas.
En conjunto, estas capacidades ayudan a los equipos de seguridad a identificar con mayor rapidez los riesgos de alta prioridad y a aplicar medidas de protección con mayor confianza.
Estas innovaciones se basan en muchas de las funcionalidades con tecnología de IA que ya están disponibles en Distributed Cloud Services. Desde la puntuación inteligente de riesgos, que ayuda a las organizaciones a priorizar la mitigación de vulnerabilidades y a tomar mejores decisiones sobre la aplicación de parches virtuales, hasta el análisis avanzado del comportamiento, que ayuda a identificar usuarios maliciosos y actividades sospechosas en un amplio panorama de amenazas, F5 sigue impulsando el uso de la IA para ayudar a los equipos de seguridad a reducir los riesgos y mejorar la eficiencia operativa. La clasificación de API basada en IA y la inteligencia de amenazas agéntica son las últimas incorporaciones a este creciente conjunto de funcionalidades, que amplían la capacidad de las organizaciones para descubrir, comprender y proteger aplicaciones modernas, API y servicios conectados a la IA.
De cara al futuro
La seguridad de la IA aún se encuentra en sus primeras etapas, pero el rumbo está claro: los equipos de seguridad necesitarán una visibilidad más profunda, una toma de decisiones más rápida, una inteligencia más sólida y formas más sencillas de operar a escala. La última versión de Distributed Cloud Services impulsa estas prioridades con nuevas capacidades de visibilidad de las API y los servicios conectados a la IA, flujos de trabajo de seguridad asistidos por IA e inteligencia de amenazas basada en agentes. A medida que los entornos de aplicaciones sigan evolucionando, las organizaciones necesitarán capacidades de seguridad que puedan adaptarse con la misma rapidez.
Para obtener más información, visite la página web de F5 Distributed Cloud Services para descubrir cómo F5 ayuda a las organizaciones a proteger la próxima generación de aplicaciones, API y experiencias basadas en IA.
Sobre el autor
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]