Para cada implementación de IA, la estrategia de despliegue debe encontrar un equilibrio entre comodidad y control. Para algunos, un entorno de nube pública resulta atractivo, ya que agiliza la implementación y traslada al proveedor de servicios en la nube la responsabilidad de gestionar la infraestructura. Para otros, las obligaciones esenciales en materia de privacidad, los requisitos de soberanía de los datos y la necesidad de contar con entornos informáticos físicamente aislados exigen recursos dedicados, menos expuestos a las interferencias de otros usuarios o a la filtración de credenciales.
A medida que más cargas de trabajo empresariales críticas se replantean como aplicaciones de IA basadas en modelos especializados y entrenadas con enormes cantidades de datos empresariales, delegar la confianza en un proveedor de servicios en la nube queda totalmente descartado.
“F5 AI Security Platform se ha creado para la IA privada como principio de diseño fundamental.”
Incluso dejando a un lado las cuestiones de cumplimiento normativo y auditoría, cada vez más organizaciones buscan evitar facturas inesperadamente elevadas por los recursos de computación necesarios para la inferencia y prefieren alojar la infraestructura de IA en sus centros de datos privados. A medida que se desarrollan estos debates entre los responsables de seguridad de la información y los propietarios de las aplicaciones, suele quedar patente que la tolerancia al riesgo varía en función de la carga de trabajo y de la clasificación de los datos asociados: no existe una solución única para todos los casos.
Y de acompañamiento, una ración de seguridad
A medida que maduran las estrategias de IA, las organizaciones llegan inevitablemente a la conclusión de que, sin medidas de protección frente a la inyección de instrucciones, mecanismos de moderación de contenidos y fugas de datos privados, la IA no puede alcanzar todo su potencial en la empresa. Así comienza la carrera por elegir un proveedor que ofrezca una plataforma de seguridad para la IA independiente del modelo. ¡Estupendo! Por supuesto, cualquier solución destinada a supervisar, controlar y auditar el uso de la IA requiere una inspección completa de las instrucciones, las respuestas y el tráfico de las API de IA en la red.
Dónde y cómo se ejecutan esas «barreras de protección» (y dónde se almacenan los datos de auditoría) no es una decisión que deba tomarse a la ligera. Sin embargo, el problema es que la mayoría de las soluciones comerciales limitan considerablemente los modelos de implementación disponibles. Muchas soluciones de proveedores solo están disponibles como SaaS u ofrecen su propia versión de la privacidad, lo que, en realidad, crea un modelo de responsabilidad compartida con el proveedor de alojamiento y el proveedor de la plataforma, muy por encima del nivel de infraestructura. Incluso algunas de las soluciones que parecen más interesantes y que propugnan un enfoque de «confianza cero» presentan importantes salvedades en materia de privacidad. Una tendencia alarmante que menoscaba la privacidad de los datos es que los proveedores entrenen sus modelos de seguridad con registros privados de sus clientes, lo que frustra por completo el propósito de la IA privada.
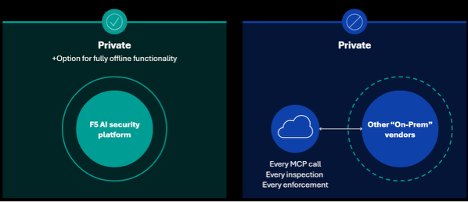
Afortunadamente, se han producido algunos avances en forma de plataformas de seguridad que ofrecen a los clientes la opción de operar al menos el plano de datos bajo su propio control. Sin embargo, cuando el plano de gestión reside en la nube del proveedor, los datos de configuración, las definiciones de políticas, la telemetría y los metadatos operativos siguen fluyendo hacia una infraestructura externa, donde se aplican las políticas. Huelga decir que este fallo sistémico de diseño compromete la postura de seguridad de todas las aplicaciones «protegidas» e introduce amenazas como la tunelización inversa y la elusión del perímetro, la inyección de código malicioso, las filtraciones entre entornos multiinquilino y la escalada de privilegios.
¿Son aceptables estos riesgos frente a las ventajas de un modelo de ejecución híbrido? Los clientes deberían poder tomar estas decisiones para cada caso de uso, en función de su tolerancia al riesgo, el coste y su postura de cumplimiento normativo. En algunos casos, puede ser una contrapartida razonable. En otros, ampliar de facto la superficie de ataque para incluir toda la infraestructura del proveedor, incluida la posibilidad de que se produzca un movimiento lateral hacia la red principal, no es una opción.
Dejar que el cliente decida
Aquí es donde la estrategia de F5 se diferencia gracias a una verdadera «IA privada», lo que significa que el cliente dispone de opciones sin excepciones tan amplias que se podría pasar con un tractor por ellas. Con F5 AI Security Platform, el nivel de privacidad y control puede ajustarse para cada ubicación o caso de uso. El aprovisionamiento puede cumplir los estándares de seguridad más exigentes en todos los ámbitos, y es posible adaptar una combinación de modelos de despliegue a distintos casos de uso.
Por ejemplo, las pruebas de equipo rojo podrían realizarse mediante SaaS, pero para evaluar las respuestas de modelos entrenados con datos confidenciales debe utilizarse una instancia local o, quizá, una instancia de nube privada. Y no olvidemos que no se trata únicamente de cómo están conectadas las máquinas: el comportamiento humano sigue siendo un importante vector de amenaza.
En cuanto al control de acceso, algunas organizaciones adoptan un enfoque tajante y sin concesiones ante los riesgos, y exigen un perímetro informático que solo pueda administrar su personal de confianza, dentro de las fronteras del país que elijan y con un coste predecible basado en la capacidad interna de sus GPU.
De hecho, incluso las cargas de trabajo sujetas a restricciones extremas y altamente confidenciales pueden desplegarse con F5 AI Security Platform en una instalación completamente aislada, lo que significa que el entorno informático no tiene ninguna conexión física ni inalámbrica a Internet ni a ninguna red no segura.
Cómo superar el problema de la escasez de profesionales especializados en seguridad de la IA. Las soluciones diseñadas de forma nativa en torno a la IA para aplicar controles de políticas y garantizar el cumplimiento normativo del tráfico de IA son tan recientes e innovadoras que hay muy pocos profesionales disponibles con experiencia en el aprovisionamiento y el escalado de estos sistemas.
Aquí es donde la estrategia de F5 también ofrece una solución: toda la plataforma está alineada con la plataforma de automatización de cargas de trabajo nativa de la nube que ya utilizan todas las empresas: Kubernetes. En la práctica, se ha convertido en el sistema operativo de la nube para implementar un estado declarativo, abstrayendo por completo los detalles subyacentes. Es más, no hablamos únicamente de utilizar un gestor de paquetes como Helm para realizar la instalación. Hay un operador certificado de Red Hat OpenShift que facilita el proceso.
Cómo la plataforma F5 AI Security hace posible una IA privada
F5 AI Security Platform se ha diseñado para la IA privada como principio fundamental. F5 AI Red Team y F5 AI Guardrails permiten utilizar toda la gama de opciones de implementación. Ambas soluciones se implementan de forma nativa en Kubernetes y pueden ejecutarse íntegramente en un entorno controlado por el cliente. La inspección, la aplicación de políticas y la corrección pueden realizarse localmente, sin llamadas salientes a F5 ni a ningún servicio en la nube de terceros. Y, lo que es más importante, nunca entrenamos nuestros modelos con datos de clientes: sus instrucciones, respuestas y registros permanecen en todo momento bajo su control.
Este compromiso va más allá de la seguridad nativa de la IA. Con el anuncio de F5 AI Security Platform en el F5 AI Summit de esta semana, estamos llevando ese mismo nivel de flexibilidad de implementación y privacidad a F5 Web Application and API Protection. En cada adquisición y con cada funcionalidad que desarrollamos, nuestra filosofía de diseño parte de una pregunta: ¿cómo podemos ofrecer este valor en los casos de uso que requieren el máximo nivel de seguridad?
F5 ya ofrece la máxima flexibilidad de implementación y privacidad para la seguridad de la IA. A medida que ampliamos nuestra oferta mediante F5 AI Security Platform, mantenemos nuestro firme compromiso con un estándar inquebrantable de control por parte del cliente. La habilitación de IA privada para F5 no es un elemento de la hoja de ruta ni un proyecto especial; es nuestra forma de desarrollar.
Para obtener más información sobre F5 AI Security Platform, lea el comunicado de prensa. Consulte también nuestra entrada del blog «F5 AI Security Platform: Acabamos con las conjeturas en la seguridad de la IA».
Sobre los autores

Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]