Durante años, la gestión de vulnerabilidades siguió una secuencia conocida. Se descubría y divulgaba una vulnerabilidad, los equipos de seguridad evaluaban el riesgo, las organizaciones probaban una solución y los parches pasaban por los procesos de control de cambios y las ventanas de mantenimiento antes de llegar a producción.
Ese modelo dependía de algo que las organizaciones podían dar fácilmente por sentado: el tiempo.
Hoy en día, ese tiempo está desapareciendo. La inteligencia artificial está acelerando el descubrimiento de vulnerabilidades, el desarrollo de exploits y los flujos de trabajo de ataques automatizados. A medida que estas capacidades mejoran y se generaliza su acceso, los equipos de seguridad se enfrentan a un desequilibrio fundamental. Los atacantes pueden operar cada vez más a la velocidad de las máquinas, mientras que los defensores siguen sujetos a las limitaciones propias de los entornos de TI empresariales.
“La respuesta no consiste en abandonar los fundamentos de la seguridad ni en apostar por la IA como solución milagrosa. Consiste en determinar cómo pueden las organizaciones preservar esos fundamentos cuando el margen de tiempo para aplicarlos ha cambiado radicalmente.”
La carrera de las vulnerabilidades ha cambiado
Las cifras ilustran hasta qué punto ha cambiado la situación.
Como explico en el evento virtual de F5 Post-Mythos Security Summit, en 2018, el tiempo medio transcurrido entre la divulgación de una vulnerabilidad y su explotación era de más de dos años, lo que daba a los equipos de defensa unos 771 días de margen. En 2021, ese plazo se había reducido a unos 10 meses. En 2024, era de 53 días. En 2025, de unas tres semanas.
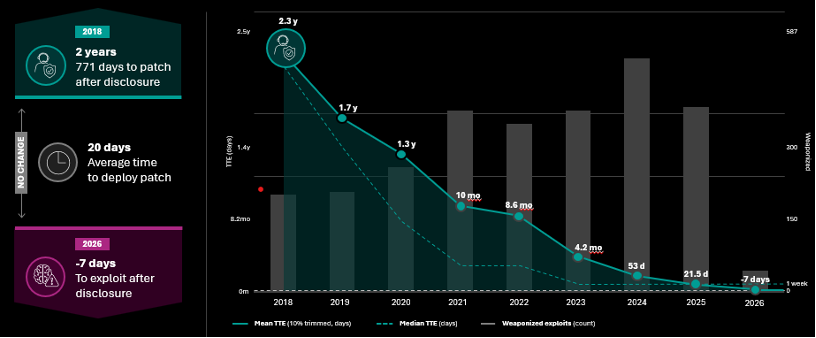
Hoy, los datos de Mandiant M-Trends sitúan la estimación en menos siete días. En otras palabras, la explotación puede comenzar una semana antes de que se divulgue públicamente una vulnerabilidad. Mientras tanto, el tiempo medio necesario para implementar parches se mantiene prácticamente sin cambios, en unos 20 días, pese a la drástica reducción del tiempo del que disponen los equipos de defensa.
Esto no significa que los equipos de seguridad y TI simplemente tengan que trabajar más rápido. Implementar un parche en todo un entorno empresarial requiere pruebas, control de cambios, planificación del mantenimiento, medidas para garantizar la disponibilidad y coordinación entre equipos. Estos procesos existen por buenas razones. Introducir un cambio en producción de forma precipitada puede generar sus propios riesgos para la seguridad y el negocio.
El problema es que esos procesos se diseñaron para un entorno de seguridad en el que los equipos de defensa solían disponer de más tiempo.
Las capacidades ofensivas son cada vez más accesibles
La IA de vanguardia también está cambiando quién puede operar con mayor rapidez.
Los modelos más avanzados acaparan gran parte de la atención, pero la tendencia general puede ser más importante. Los modelos de IA ampliamente disponibles ya son capaces de ayudar en tareas como la ingeniería inversa, las pruebas de penetración y la investigación de vulnerabilidades. Al mismo tiempo, están surgiendo nuevos proyectos centrados en ejercicios de equipo rojo con apoyo de agentes y en la evaluación de vulnerabilidades web.
Las capacidades que surgen en la vanguardia rara vez permanecen allí para siempre. A medida que los modelos mejoran y las herramientas ofensivas se vuelven más fáciles de usar, las técnicas avanzadas de detección de vulnerabilidades y desarrollo de exploits se han vuelto más accesibles para un abanico más amplio de adversarios.
Esto hace que la gestión de vulnerabilidades deje de ser una carrera contra otros operadores humanos y pase a estar cada vez más condicionada por la automatización. Y plantea una pregunta incómoda: ¿qué ocurre cuando los atacantes pueden actuar antes de que una organización complete de forma segura su proceso de aplicación de parches?
La aplicación de parches no puede asumir toda la carga
La aplicación de parches sigue siendo esencial. Pero cuando la explotación de una vulnerabilidad puede preceder a su divulgación, las organizaciones no pueden dar por sentado que las medidas correctivas por sí solas cerrarán el periodo de exposición con suficiente rapidez. Tampoco es una opción prescindir sin más de las salvaguardas operativas que garantizan la seguridad de los cambios en el software.
En su lugar, los responsables de seguridad deben adoptar una perspectiva más amplia sobre el periodo entre el descubrimiento y la subsanación. ¿Cómo pueden las organizaciones reducir la exposición mientras un parche pasa por las pruebas y aprobaciones necesarias? ¿Cómo pueden identificar qué activos requieren atención prioritaria? ¿Cómo pueden garantizar que las medidas de protección reaccionen con mayor rapidez sin generar riesgos operativos inaceptables?
Estas cuestiones son cada vez más tanto de seguridad como operativas. También apuntan a un cambio más profundo en la forma en que las organizaciones deben entender la resiliencia.
El objetivo no es simplemente acelerar los procesos existentes, sino crear un modelo operativo capaz de responder a las amenazas impulsadas por la IA sin renunciar al rigor, la visibilidad y la rendición de cuentas que las empresas siguen necesitando.
Aunque la tecnología será un componente fundamental de tu respuesta, solo es una parte de la solución. A menudo, las organizaciones se enfrentan a dificultades no porque carezcan de herramientas de seguridad, sino porque sus operaciones no pueden seguir el ritmo de la evolución de las amenazas.
¿Qué ocurre cuando se agota el plazo para aplicar parches?
En mi sesión en el F5 Post Mythos Security Summit, «Cuando la aplicación de parches no es lo suficientemente rápida,» llevo este problema de la teoría a la práctica explorando qué pueden hacer los responsables de seguridad y operaciones cuando los plazos tradicionales de corrección se enfrentan a amenazas que avanzan a la velocidad de la IA. También propongo medidas concretas que las organizaciones pueden adoptar para reforzar su postura de seguridad y muestro cómo F5 está abordando el reto de ayudar a los equipos de defensa a mantener el ritmo.
La respuesta no consiste en abandonar los principios básicos de seguridad ni en apostar por la IA como solución milagrosa. Se trata de determinar cómo pueden las organizaciones mantener esos principios cuando el margen de tiempo para aplicarlos ha cambiado radicalmente.
Ve mi sesión bajo demanda en el F5 Post-Mythos Security Summit para saber más sobre la aplicación de parches moderna en la era de la IA de vanguardia.
Sobre el autor
Michael es responsable de la estrategia y la ejecución en toda la empresa para garantizar que la seguridad y la resiliencia sean pilares fundamentales de sus operaciones. Dirige las áreas de Seguridad, Riesgos y Operaciones Digitales de F5, impulsando la confianza operativa integral de clientes, socios y empleados. Montoya se incorporó al equipo directivo de F5 en octubre de 2025, tras formar parte del Consejo de Administración de F5 entre 2021 y 2025. Antes de incorporarse a F5, Montoya fue director de operaciones de BlueVoyant y anteriormente ocupó el cargo de director de seguridad de la información en Equinix y Digital Realty. Trabajó durante más de una década en Microsoft, donde desempeñó puestos directivos de ámbito global, entre ellos el de director de ciberseguridad, CIO/CISO regional para EMEA y Asia, y responsable global de Operaciones de Centros de Datos.
Más artículos de Michael MontoyaArtículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.

Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.