¿Qué es la seguridad de los datos de IA?
La seguridad de los datos de IA protege frente al uso indebido, las filtraciones y los ataques los datos, los modelos y las interfaces que utilizan los sistemas de IA.
La seguridad de los datos de IA protege frente al uso indebido, las filtraciones y los ataques los datos, los modelos y las interfaces que utilizan los sistemas de IA.
La seguridad de los datos de IA engloba las prácticas, los controles y las tecnologías innovadoras que actúan conjuntamente para proteger los datos, los modelos y las API de IA frente a cualquier acceso no autorizado, uso indebido, manipulación o filtración durante todo el ciclo de vida de la IA. Amplía la seguridad de datos tradicional al centrarse en la seguridad de los modelos y de la inferencia, así como en la protección de los procesos de toma de decisiones de la IA.
Seguridad de los datos de IA frente a la seguridad de datos tradicional
Las herramientas tradicionales de seguridad de datos se centran en proteger los activos, los entornos de almacenamiento y los métodos de transmisión de datos. Aunque resultan eficaces para controlar el acceso a los datos, bloquear algunas amenazas e impedir que personas no autorizadas los consulten, no pueden proteger adecuadamente los sistemas de IA.
Los sistemas de IA son dinámicos y probabilísticos. Las mismas instrucciones para un motor de IA generativa pueden producir resultados diferentes en función del contexto y la intención. Las herramientas tradicionales no pueden evaluar ese contexto ni esa intención y, por tanto, no pueden detectar amenazas ocultas en las instrucciones, identificar datos de entrenamiento dañados ni descubrir intentos de manipular el proceso interno de toma de decisiones de un sistema de IA.
La seguridad de los datos de IA analiza el contexto y la intención para detectar acciones potencialmente maliciosas. Estas herramientas establecen medidas de protección en torno a las entradas y salidas de la IA para sanear la ingesta de datos, examinar las instrucciones de los sistemas de IA y ocultar información en las respuestas cuando sea necesario. También pueden establecer límites para los agentes a fin de evitar comportamientos no deseados.
Por qué la seguridad de los datos de IA es importante ahora
Los sistemas de IA y la infraestructura plantean nuevos retos de seguridad que van más allá de la protección de datos tradicional. Las organizaciones deben proteger los modelos, las interfaces de API y las entradas y salidas que podrían filtrar información privada o engañar al sistema. Adoptar medidas de protección refuerza la seguridad general.
La IA generativa, las aplicaciones basadas en LLM y los sistemas autónomos dependen de grandes conjuntos de datos y de un flujo continuo de información, lo que genera vulnerabilidades como el envenenamiento de datos, el robo de modelos, la inyección de instrucciones y la exposición de información confidencial. A medida que la IA se integra en las aplicaciones para clientes, los flujos de trabajo y la toma de decisiones, la seguridad de los datos de IA resulta esencial para objetivos empresariales críticos como la confianza, la continuidad y el cumplimiento normativo.
¿Cómo introducen los sistemas de IA nuevos riesgos? Estos son algunos ejemplos habituales:
- Los sistemas de IA pueden filtrar información confidencial a través de los resultados generados por el modelo.
- Las API de IA introducen nuevas superficies de ataque y patrones de ataque mucho más frecuentes.
- Los modelos pueden manipularse mediante prompts maliciosos o entradas adversarias.
- Las instantáneas de modelos (puntos de control), las representaciones vectoriales (embeddings) y los datos de entrenamiento se convierten en propiedad intelectual sensible que requiere protección.
- Los endpoints de inferencia deben funcionar con estrictas restricciones de latencia, escalabilidad y políticas.
Mitigación de la IA en la sombra y la exposición de datos
Los riesgos internos relacionados con la IA plantean importantes desafíos para la protección de los datos. Los empleados podrían exponer datos de forma involuntaria al utilizar herramientas de IA no autorizadas que carecen de medidas de protección. Por ejemplo, podrían introducir datos de clientes, propiedad intelectual confidencial o código fuente en un sistema de IA sin saber que esos datos podrían utilizarse para entrenar el modelo de una empresa de IA. Asimismo, introducir datos sensibles en un motor de IA generativa o en una herramienta de desarrollo de software basada en IA también podría dejarlos expuestos a amenazas externas.
Seguridad de los datos de IA durante todo su ciclo de vida
La seguridad de los datos de IA debe acompañar a los datos y al modelo en todas las etapas del ciclo de vida de la IA. Los enfoques tradicionales centrados únicamente en el perímetro no son eficaces, ya que los activos de IA se desplazan entre distintos entornos e interactúan de forma dinámica con usuarios, aplicaciones y otros modelos. La seguridad debe ser continua, estar integrada y tener en cuenta el modelo.
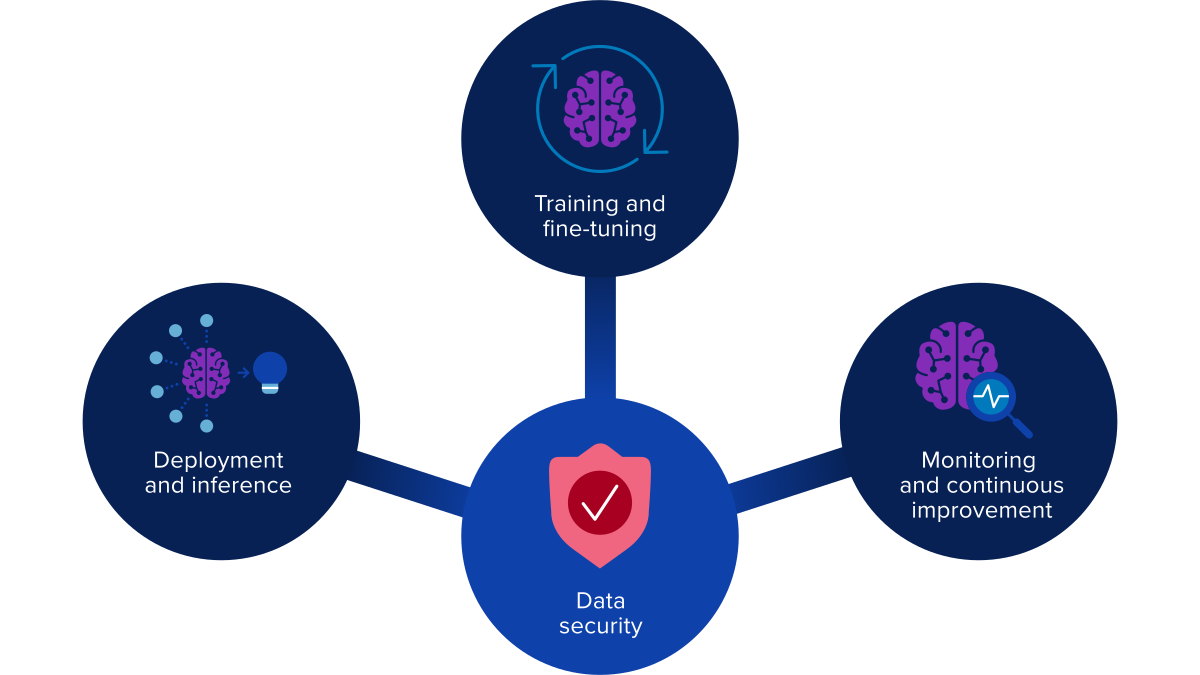
- Recopilación y preparación de datos: La seguridad de la IA comienza antes del entrenamiento. La ingesta, el etiquetado y la ingeniería de características de los datos pueden exponer información confidencial a robos, accesos no autorizados y envenenamiento de datos, mediante el cual los atacantes introducen datos manipulados para sesgar o degradar el modelo. Es fundamental contar con una gobernanza, una validación y unos controles de acceso sólidos antes de que los datos entren en un flujo de trabajo de IA.
- Entrenamiento y ajuste fino: Los datos de entrenamiento, los puntos de control del modelo, las incrustaciones y los gradientes contienen información confidencial. Una vulneración durante el entrenamiento y el ajuste puede provocar la manipulación del modelo, la pérdida de propiedad intelectual, la exposición de datos regulados y la manipulación adversaria, lo que alteraría de forma permanente el comportamiento del modelo.
- Despliegue e inferencia: Las API de inferencia son objetivos prioritarios para la inyección de instrucciones, la manipulación de resultados, la extracción de modelos, la recopilación de datos y la sobrecarga. El acceso debe estar autenticado y estrictamente controlado, y las entradas deben inspeccionarse para detectar comportamientos propios de cargas maliciosas.
- Supervisión y mejora continua: La deriva del modelo, los sesgos, los comportamientos perjudiciales y el uso no autorizado requieren una supervisión, un registro y un control continuos. Los operadores deben detectar anomalías, patrones de acceso o problemas de seguridad y cumplimiento normativo
Por qué la seguridad basada únicamente en el perímetro no puede gestionar este entorno
Las cargas de trabajo de IA abarcan lagos de datos, clústeres, registros, puertas de enlace, nodos perimetrales y endpoints, por lo que la seguridad no puede depender de un único perímetro. La protección debe acompañar a los datos y los modelos durante todo su ciclo de vida, aplicando de forma coherente medidas de autenticación, inspección y políticas en todos los puntos de interacción con usuarios, aplicaciones o servicios.
Principios y controles fundamentales para la seguridad de los datos de IA
Una seguridad eficaz de los datos de IA combina controles de seguridad, privacidad y operativos:
- Gobernanza de datos y evaluaciones de impacto: Validar la legalidad, la calidad de los datos, el linaje y las implicaciones para la privacidad antes de utilizar los datos en el desarrollo de IA.
- Confianza cero y privilegios mínimos: Aplique la autenticación y la autorización en cada límite, incluidos los repositorios de datos, los artefactos de modelos y las API de inferencia.
- Minimización y anonimización de datos: Reduzca la exposición de información confidencial y etiquete los conjuntos de datos según su nivel de sensibilidad para aplicar posteriormente las medidas correspondientes.
- Protecciones a nivel de modelo: Proteja los puntos de control, las incrustaciones, los artefactos de entrenamiento y los entornos de aceleradores.
- Inspección en tiempo de ejecución de las entradas y salidas: Detecte la inyección de instrucciones, las cargas maliciosas, el contenido tóxico o las filtraciones involuntarias.
- Supervisión continua y control humano: Necesarios para las decisiones de IA de alto impacto y los sectores regulados.
- Gobernanza de API y tráfico: Garantice que solo las solicitudes validadas lleguen a los endpoints de inferencia.
Aunque las decisiones de gobernanza se toman fuera de la red, F5 las aplica en la práctica garantizando que solo las fuentes de datos, identidades y servicios aprobados puedan acceder a los sistemas de IA. Los servicios de F5 Distributed Cloud y F5 BIG-IP aplican controles de acceso basados en políticas, enrutamiento que tiene en cuenta la clasificación de los datos y listas de permitidos para las API, de modo que los flujos de datos de entrenamiento e inferencia se ajusten a las reglas de gobernanza aprobadas.
Protección de los datos de IA en tránsito y en reposo
Los flujos de trabajo de IA dependen del movimiento continuo de datos desde su ingesta hasta los almacenes de características y los endpoints de inferencia. Para proteger estos flujos, es necesario:
- Cifrado de los datos en tránsito y en reposo.
- Autenticación y autorización para todos los accesos a la API.
- Diseño seguro de API con validación de esquemas, limitación de solicitudes y detección de amenazas.
- Firewall de aplicaciones web (WAF), protección contra ataques distribuidos de denegación de servicio (DDoS) y contra bots como primera capa de defensa.
- Entornos segmentados para aislar los datos de entrenamiento, los endpoints de inferencia y los artefactos de los modelos.
- Inspección del tráfico para detectar anomalías o amenazas ocultas en canales cifrados.
F5 protege los canales de datos de IA añadiendo una capa de control en línea antes de las puertas de enlace y los endpoints de los modelos. Soluciones como F5 Distributed Cloud Web App and API Protection (WAAP), F5 Distributed Cloud API Security, F5 BIG-IP Advanced WAF, F5 BIG-IP Access Policy Manager (APM), F5 BIG-IP SSL Orchestrator y F5 NGINX App Protect gestionan la seguridad de la capa de transporte (TLS), la autenticación, la validación, la limitación de solicitudes, el WAF, la protección frente a ataques DDoS, la defensa contra bots y la inspección del tráfico cifrado, lo que garantiza que solo las solicitudes verificadas lleguen a los modelos de IA. Esto ayuda a proteger los canales de datos de IA frente a cargas maliciosas, accesos no autorizados, actividades inusuales y exposición de datos.
Durante la inferencia y en todo el entorno de IA en general, F5 combina controles de infraestructura y específicos de IA para proteger las interacciones entre modelos, aplicaciones, agentes y usuarios. F5 NGINX Ingress Controller, F5 Distributed Cloud Mesh y F5 BIG-IP Next Kubernetes pueden ayudar a aislar inquilinos, segmentar entornos y aplicar políticas de tráfico y acceso en torno a las cargas de trabajo de inferencia. F5 AI Guardrails añade inspección en tiempo de ejecución y aplicación de políticas específicas de IA para prompts, respuestas, acciones de agentes y uso de herramientas. F5 AI Gateway regula el acceso a modelos, agentes y herramientas, mientras que F5 AI Red Team realiza pruebas adversarias de modelos, aplicaciones y agentes para identificar vulnerabilidades. F5 Workforce AI Security proporciona visibilidad y gobernanza sobre el uso autorizado y no autorizado de la IA.
Controles avanzados de privacidad y protección de datos
Varias tácticas avanzadas pueden ayudar a las organizaciones a preservar la privacidad y la seguridad de los datos sensibles durante el entrenamiento de modelos y la inferencia en tiempo real.
Durante el entrenamiento de los modelos, las organizaciones deben garantizar que los datos de entrenamiento sin procesar se mantengan confidenciales y que no sea posible aplicar ingeniería inversa a los modelos para reconstruir posteriormente datos sensibles. Esto puede incluir:
- Enmascaramiento de datos y datos sintéticos: Entrena modelos mediante conjuntos de datos generados por ordenador que simulan datos sin utilizar registros reales de clientes.
- Privacidad matemática (diferencial): Introduce ruido matemático cuidadosamente calibrado durante el entrenamiento para reducir el riesgo de que posteriormente se pueda inferir del modelo información confidencial sobre registros individuales
- Aprendizaje federado: Mantiene los datos reales protegidos en servidores locales y envía únicamente las actualizaciones de los parámetros del modelo a un servidor central.
Para proteger los datos durante la inferencia en tiempo real, las organizaciones deben aplicar medidas que limiten la posible exposición de información sin cifrar. Entre ellas se incluyen:
- Ocultación de datos en tiempo real: Elimina automáticamente la información confidencial de las solicitudes de los usuarios antes de que lleguen al sistema de IA y, al devolver una respuesta, la restaura localmente.
- Cámaras acorazadas de hardware: Procesan las consultas de IA dentro de chips cifrados por hardware, impidiendo que entidades no autorizadas accedan a ellas.
- Criptografía avanzada: Permite que los modelos de IA analicen únicamente datos totalmente cifrados y proporcionen respuestas sin descifrar el archivo subyacente.
Protección de modelos, entradas y salidas
Los modelos de IA plantean requisitos de seguridad específicos, como la seguridad de los modelos, la seguridad de los resultados y la comprensión de la seguridad a través del contexto.
Seguridad del modelo implica proteger los puntos de control, las incrustaciones y los pesos del modelo (valores numéricos aprendidos) frente al robo, la manipulación o la replicación no autorizada. La seguridad de las entradas mediante cortafuegos de IA debe filtrar e inspeccionar las instrucciones y cargas útiles de entrada para detectar amenazas de inyección de instrucciones, entradas adversarias, entradas de código malicioso y entradas sobredimensionadas o mal formadas diseñadas para saturar y bloquear los sistemas.
Seguridad de las salidas consiste en evitar la filtración de datos confidenciales, propiedad intelectual o contenido perjudicial a través de las salidas de la IA.
Las soluciones de seguridad tradicionales no tienen en cuenta las amenazas específicas de la IA, por lo que deben aplicarse prácticas como la gestión de la postura de seguridad de la IA (AI-SPM) para supervisar continuamente las configuraciones, las políticas y el comportamiento en tiempo de ejecución en entornos multinube e híbridos, a fin de detectar desviaciones o configuraciones incorrectas.
F5 proporciona controles por capas para ayudar a proteger los modelos de IA, las entradas, las salidas y la infraestructura de aplicaciones y API circundante. BIG-IP Advanced WAF, Distributed Cloud WAAP, Distributed Cloud API Security y NGINX App Protect pueden situarse delante de las puertas de enlace de IA y los endpoints de inferencia para autenticar a los solicitantes, inspeccionar el tráfico y aplicar políticas de seguridad de aplicaciones y API en torno a las cargas de trabajo de IA. F5 AI Guardrails añade inspección en tiempo de ejecución y aplicación de políticas específicas para la IA en prompts, respuestas, acciones de agentes y uso de herramientas; F5 AI Gateway controla el acceso a modelos, agentes y herramientas; F5 AI Red Team somete modelos, aplicaciones y agentes a pruebas adversarias para identificar puntos débiles; y F5 Workforce AI Security proporciona visibilidad y gobernanza sobre el uso autorizado y no autorizado de la IA.
AI Guardrails y Workforce AI Security incorporan funciones de inspección y aplicación de políticas específicas para la IA que ayudan a bloquear la inyección de prompts, la filtración de datos confidenciales, el contenido dañino y otras actividades de riesgo. Workforce AI Security también amplía la visibilidad y la gobernanza del uso autorizado y no autorizado de la IA, lo que ayuda a las organizaciones a comprender qué herramientas de IA se utilizan, cómo se utilizan y dónde pueden estar produciéndose filtraciones de datos confidenciales o infracciones de las políticas.
Puesta en práctica de la seguridad de los datos de IA
Las empresas deben integrar la seguridad de la IA en los procesos existentes:
- Integración de DevSecOps y MLOps: Consiste en incorporar controles de seguridad en los procesos de entrenamiento y despliegue. Este enfoque garantiza la detección temprana de vulnerabilidades, configuraciones incorrectas y flujos de datos de riesgo, evitando que lleguen a los sistemas de IA en producción.
- Políticas internas claras: Orientan sobre el uso seguro de las herramientas de IA tanto internas como externas. Estas políticas establecen medidas de protección para ayudar a minimizar la exposición accidental de datos y evitar el uso indebido de servicios de IA generativa o de terceros.
- Adecuación normativa: Implica garantizar el cumplimiento del Reglamento General de Protección de Datos (RGPD), la Ley de Portabilidad y Responsabilidad de los Seguros Médicos (HIPAA), la Ley de Privacidad del Consumidor de California (CCPA), las normas específicas del sector y las nuevas normativas sobre IA. Las empresas deben realizar un seguimiento periódico de los flujos de datos de la IA y del comportamiento de los modelos para cumplir estas normativas y evitar así multas, riesgos operativos y desviaciones en el cumplimiento.
- Modelo de responsabilidad compartida: Garantizar la seguridad de la IA requiere la colaboración de los equipos de redes, datos, seguridad de aplicaciones y plataformas de IA. Una protección eficaz depende de una responsabilidad coordinada para evitar que un único equipo se convierta en un cuello de botella o un punto ciego en el flujo de trabajo de la IA.
- Formación de los empleados: Asegúrese de que los equipos conozcan las técnicas seguras para redactar prompts, así como las directrices sobre el tratamiento de datos y el uso de modelos. Contar con personal debidamente formado es esencial para minimizar los errores humanos, una de las principales causas de filtraciones de datos y usos indebidos relacionados con la IA.
Reflexiones finales
La seguridad de los datos de IA es esencial para ampliar con confianza el uso de la IA en toda una organización. Proteger los datos, los modelos y las interfaces que sustentan los sistemas de IA requiere controles continuos, inspecciones inteligentes y una gobernanza sólida en cada etapa del recorrido de la IA. Al integrar la seguridad inteligente y la gestión del tráfico directamente en las puertas de enlace de IA y los endpoints de inferencia, F5 ayuda a las organizaciones a aplicar un modelo de confianza cero, evitar fugas de datos, bloquear entradas maliciosas y garantizar operaciones de IA fluidas y conformes con la normativa en entornos híbridos y multicloud.
Preguntas frecuentes
¿En qué se diferencia la seguridad de los datos de IA de la seguridad de datos tradicional?
La seguridad de los datos de IA se diferencia de la seguridad de datos tradicional por adoptar un enfoque dinámico adaptado a los sistemas de IA contextuales. La seguridad de datos tradicional protege los activos estáticos, el almacenamiento de datos y los métodos de transmisión de datos. Estas soluciones no pueden analizar el contexto y la intención, aspectos clave para identificar amenazas en los sistemas de IA. La seguridad de los datos de IA analiza ese contenido y esa intención, establece medidas de protección para las entradas y salidas de la IA e implementa límites para los agentes de IA.
¿Qué es el envenenamiento de datos y cómo pueden evitarlo las empresas durante el entrenamiento de la IA?
El envenenamiento de datos consiste en intentar alterar los datos de entrenamiento de un modelo de IA para que este produzca resultados inexactos o sesgados durante la inferencia. Para evitarlo, las empresas deben analizar los datos antes del entrenamiento, controlar el acceso a los datos de entrenamiento, realizar un seguimiento de los cambios efectuados en ellos y utilizar soluciones que protejan la infraestructura de entrenamiento y los datos en tránsito.
¿Cómo protegen los firewalls de IA en línea a los LLM frente a la inyección de prompts y las filtraciones de datos?
Los firewalls de IA en línea protegen contra la inyección de prompts y las filtraciones de datos actuando como un proxy inverso situado delante de los modelos de lenguaje de gran tamaño (LLM). Evitan la inyección de prompts analizando la intención de las entradas, limitando lo que puede hacer el sistema de IA e inspeccionando las respuestas. Del mismo modo, protegen contra las filtraciones de datos enmascarando los datos de entrada, restringiendo la recuperación de información a los archivos autorizados e inspeccionando las salidas para detectar información confidencial.
¿Qué es una lista de materiales de IA (AI-BOM) y por qué es fundamental para la seguridad empresarial?
Una AI-BOM es una lista de todos los elementos de un sistema de IA. Debe incluir información no solo sobre los modelos y conjuntos de datos, sino también sobre las relaciones de dependencia, las incrustaciones, las instrucciones y las fuentes de recuperación de datos. La AI-BOM aporta visibilidad sobre la cadena de suministro de la IA, lo que ayuda a las organizaciones a detectar y abordar posibles vulnerabilidades de seguridad.
¿Cómo ayuda F5 a proteger las bases de datos vectoriales y las arquitecturas de generación aumentada por recuperación (RAG)?
F5 protege las bases de datos vectoriales y las arquitecturas RAG mediante protección en línea en todo el flujo de IA con F5 Distributed Cloud. En lugar de depender de los controles de acceso integrados en las bases de datos o los entornos RAG, las organizaciones pueden utilizar F5 para aplicar medidas de seguridad, gestionar el tráfico y exigir la verificación de la identidad en los puntos de entrada, las puertas de enlace de API y las capas de red que rodean las bases de datos y las arquitecturas.
¿Qué capacidades de F5 respaldan la seguridad de la IA empresarial?
F5 AI Security Platform reúne AI Guardrails, Workforce AI Security, AI Gateway y AI Red Team para ayudar a las organizaciones a gobernar, probar y proteger los sistemas de IA.
AI Guardrails ayuda a aplicar políticas en tiempo de ejecución y a proteger frente a riesgos como la inyección de prompts, la filtración de datos sensibles, el contenido dañino y las acciones no seguras de los agentes. Workforce AI Security proporciona visibilidad y gobernanza sobre el uso autorizado y no autorizado de la IA, y permite inspeccionar las interacciones con la IA y aplicar políticas sobre ellas. AI Gateway ofrece un punto de control centralizado para gestionar el acceso a modelos, agentes y herramientas, mientras que AI Red Team utiliza pruebas adversariales para identificar vulnerabilidades y puntos débiles en modelos, aplicaciones y agentes.
Para una protección más amplia de las aplicaciones, las API y los entornos distribuidos, F5 Application Delivery and Security Platform (ADSP) ofrece funcionalidades que incluyen protección de aplicaciones web y API, gestión de bots, mitigación de ataques DDoS y entrega de aplicaciones.
