¿Qué es la conectividad de API?
La conectividad de API se refiere al uso de API modulares y reutilizables para vincular datos y aplicaciones en entornos nativos de la nube. A diferencia de la gestión de API, que se centra en gestionar el ciclo de vida de cada API, la conectividad de API abarca entornos de microservicios débilmente acoplados en los que numerosas API se comunican entre sí, y permite proteger y gobernar las API a escala en esas arquitecturas.
Aunque antes las API se consideraban únicamente una herramienta para desarrolladores, ahora son activos empresariales estratégicos que generan ingresos y favorecen la agilidad de las empresas. A medida que las organizaciones innovan y adoptan API, surgen nuevos retos relacionados con la visibilidad, la seguridad y la gobernanza. Las empresas necesitan nuevos tipos de soluciones de conectividad de API que complementen tanto las arquitecturas tradicionales como las de microservicios, se ajusten a las prácticas de DevOps y sean compatibles con API de alto rendimiento.
Tipos de API y experiencia de conectividad de API
En el pasado, las soluciones de gestión del ciclo de vida completo de las API se diseñaban principalmente para gestionar el tráfico norte-sur (del cliente al backend), tanto para API internas como externas. Ahora, dado que las infraestructuras nativas de la nube generan más tráfico este-oeste (entre los microservicios de la infraestructura de aplicaciones de una organización), también han aumentado los tipos de API.
Actualmente, la mayoría de las empresas trabajan con cuatro tipos de API:
- API internas – Se exponen únicamente a otras aplicaciones (y a sus desarrolladores) dentro de una empresa, no a usuarios externos. Las API internas ayudan a facilitar el acceso a los datos y fomentan la colaboración entre las distintas unidades funcionales de una empresa.
- API externas – Se exponen a usuarios ajenos a su empresa. Las API externas permiten establecer alianzas con desarrolladores externos y con todo el ecosistema empresarial, y pueden ser una fuente de ingresos.
- API para socios – Expuestas a socios comerciales. Estas API no están disponibles públicamente, sino que solo pueden acceder a ellas determinados desarrolladores que cumplen los requisitos de autenticación (AuthN) y autorización (AuthZ) de ambas empresas.
- API de terceros – Expuestas por terceros y alojadas en sus servidores. Estas API suelen ofrecer un servicio ampliamente demandado (como mapas) y se desarrollan expresamente para que otras empresas las utilicen, normalmente previo pago.
Otros elementos clave de la conectividad de las API son una puerta de enlace de API (ya sea un proxy inverso o un controlador de Ingress) y un portal para desarrolladores de API. Una puerta de enlace de API acepta las solicitudes de API de los clientes, las dirige a los servicios correspondientes y combina los resultados para ofrecer al usuario una experiencia síncrona. El portal para desarrolladores es un espacio en línea donde se publican recursos que facilitan la rápida incorporación de los consumidores de las API, como un catálogo de las API externas, documentación exhaustiva y código de ejemplo. También permite a los desarrolladores externos registrar sus aplicaciones y obtener credenciales para acceder a las API.
El reto de la multinube
Hoy en día, las API y los microservicios se implementan en múltiples entornos: nubes públicas, nubes privadas, infraestructuras locales y el edge. Y a medida que los microservicios se convierten en una herramienta clave para que las empresas con mucho tráfico puedan escalar sus aplicaciones, el volumen de tráfico interno de las API también ha aumentado considerablemente.
La proliferación de endpoints de API en entornos multicloud complejos exige un nuevo enfoque para la gestión, la gobernanza y la seguridad de las API. Estos entornos distribuidos requieren soluciones automatizadas que apenas necesiten intervención, que doten de autonomía a los desarrolladores y permitan a los equipos de Operaciones de Plataforma establecer medidas de protección para la seguridad y los recursos en las distintas líneas de negocio.
Garantizar la fiabilidad y la seguridad de las arquitecturas multinube supone un reto para los equipos de Operaciones de Plataforma. Necesitan una visibilidad global del tráfico de las aplicaciones y las API, así como la capacidad de aplicar políticas coherentes de seguridad y cumplimiento normativo en distintos entornos. Las herramientas nativas de cada plataforma funcionan de manera diferente y ofrecen distintos grados de visibilidad y control. En última instancia, los equipos de Operaciones de Plataforma necesitan un modelo diferente para establecer y aplicar la gobernanza en equipos y entornos distribuidos.
Dos modelos —centralizado y descentralizado— han sido habituales en la gobernanza de API. Sin embargo, en las estrategias de API modernas, y especialmente en los modelos API-first, un nuevo concepto de «gobernanza adaptativa» brinda autonomía a los desarrolladores de API, al tiempo que permite a los equipos de Operaciones de Plataforma controlar la fiabilidad y la seguridad.
Para obtener más información, lea La gobernanza adaptativa ofrece a los desarrolladores de API la autonomía que necesitan en nuestro blog.
La importancia de las herramientas API-first
Los entornos nativos de la nube son sistemas con un acoplamiento débil que suelen construirse mediante contenedores, mallas de servicios y microservicios. Estos recursos se comunican entre sí a través de API y, por lo general, se gestionan mediante API declarativas. Estas técnicas permiten crear sistemas resilientes, fáciles de gestionar y observables.
La conectividad de las API pone el énfasis en el uso de tecnologías nativas de la nube y, en particular, en un enfoque API-first para gestionar la infraestructura y el ciclo de vida de las API. Esto es especialmente importante para automatizar el trabajo a gran escala mediante prácticas de integración continua y entrega continua (CI/CD). La CI/CD permite gestionar las API y las aplicaciones durante todo su ciclo de vida —creación, entrega y actualización— mediante la automatización. También ayuda a «desplazar la seguridad a la izquierda» al integrar e incorporar políticas de seguridad desde las primeras fases para aplicarlas después a futuras API, lo que permite que la seguridad forme parte de todo el proceso de desarrollo, hasta llegar a producción.
Para obtener más información, lea Desplazamiento de las herramientas de seguridad a fases más tempranas para crear aplicaciones más seguras en nuestro blog.
¿Cuál es la diferencia entre la conectividad mediante API y una estrategia de conectividad basada en API?
La conectividad basada en API es un enfoque arquitectónico específico para la transformación digital y la implementación de la estrategia global de API de una organización. Utiliza un enfoque por niveles para clasificar las API de una organización según su función:
- Las API de sistema se utilizan para obtener datos sin procesar de un sistema de registro y exponerlos de forma fiable a una API de nivel superior
- Las API de proceso orquestan varias API de sistema descendentes para agregar los datos y aplicarles lógica de negocio
- Las API de experiencia permiten interacciones con los usuarios y pueden reutilizarse en aplicaciones móviles y web
La conectividad de API es un enfoque integral para gobernar y operar API en entornos nativos de la nube, independientemente del patrón arquitectónico que se utilice para clasificarlas.
¿Cómo puede ayudar NGINX?
API Connectivity Manager, que forma parte de F5 NGINX Management Suite, se diseñó poniendo en el centro la experiencia de los desarrolladores de API. Con API Connectivity Manager, los equipos de infraestructura pueden implementar gateways de API de alto rendimiento y portales para desarrolladores. Además, los desarrolladores pueden publicar y gestionar rápidamente API y documentación, así como descubrir e integrar API en aplicaciones.
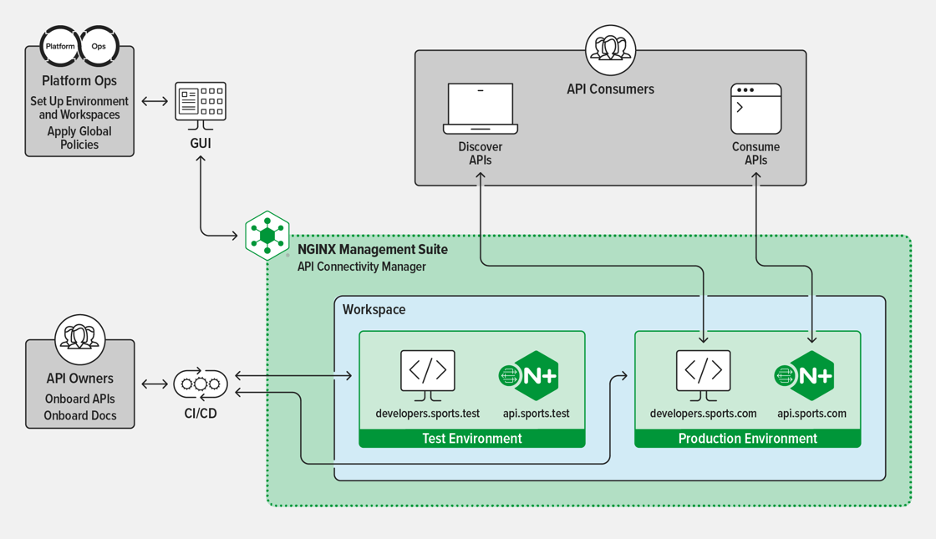
API Connectivity Manager es un componente clave de la solución NGINX Secure API Connectivity, que ofrece las siguientes ventajas:
- Escalabilidad – Ofrezca un rendimiento, una fiabilidad y una seguridad sin concesiones con NGINX Plus como puerta de enlace de API
- Observabilidad – Supervise el tráfico de las API entre equipos y entornos para identificar errores de configuración y amenazas de seguridad
- Gobernanza – Garantice una supervisión coherente y, al mismo tiempo, permita a los desarrolladores de API gestionar sus API mediante controles granulares
- Seguridad – Proteja las API frente a amenazas comunes y avanzadas con protección lista para usar contra el Top 10 de riesgos de seguridad de API de OWASP
Empieza una prueba gratuita de 30 días de NGINX Management Suite, que incluye API Connectivity Manager e Instance Manager.