Según una encuesta reciente de Datos Insights, el 57 % de las empresas de servicios financieros notificaron brechas de seguridad relacionadas con las API en los últimos dos años.
Ese único dato del informe de Datos Insights de octubre de 2025, «La seguridad de los servicios financieros en la era del riesgo: protección de entornos multinube», refleja un cambio que debería transformar las conversaciones en los consejos de administración y los debates presupuestarios: la banca abierta, los microservicios y la adopción de entornos multinube han ampliado la superficie de ataque mucho más allá de aquello para lo que se diseñaron las defensas perimetrales tradicionales.
El resultado es la pérdida de confianza de los titulares de las cuentas, la exposición a riesgos normativos y las interrupciones operativas. El nuevo informe de Datos Insights, patrocinado por F5, explica cómo deben responder ahora los responsables de seguridad mediante un enfoque práctico que priorice WAAP.
“El 57 % [de las empresas de servicios financieros] declaró haber sufrido brechas relacionadas con las API en los últimos dos años… Es necesario actuar de inmediato para abordar esta vulnerabilidad crítica.”
Datos Insights, «Cómo proteger los servicios financieros en la era del riesgo», octubre de 2025
Por qué el perímetro ya no funciona
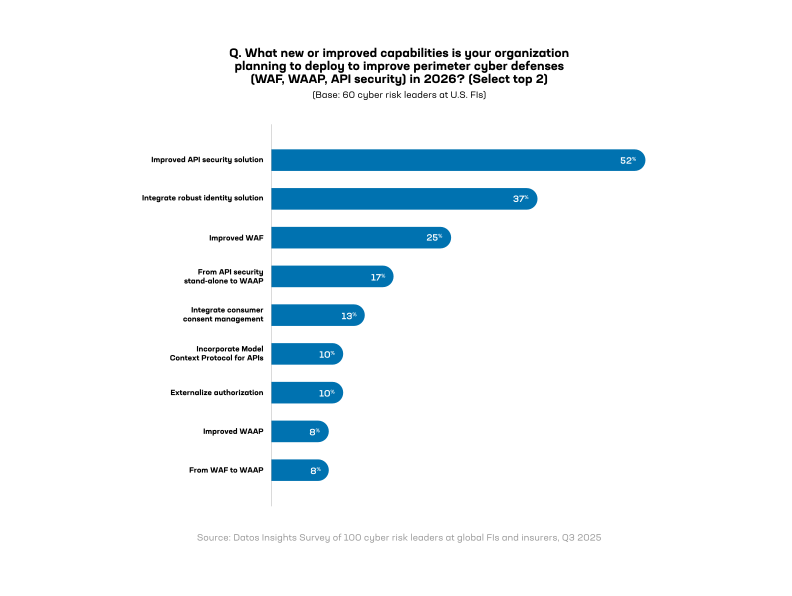
Las API proliferan más rápido de lo que los equipos pueden inventariarlas. En los servicios financieros, el ritmo es evidente: el volumen medio de llamadas a API se duplicó entre 2023 y 2024, y más del 85 % de los bancos participan en ecosistemas de banca abierta (Datos Insights, octubre de 2025). Los atacantes han pasado de sondear los perímetros externos a comprometer sesiones autenticadas y abusar de API legítimas. Por eso, muchas organizaciones de servicios financieros están destinando su inversión a defensas modernas para aplicaciones y API, en lugar de realizar mejoras graduales en los cortafuegos de aplicaciones web (WAF).
La evolución del panorama de amenazas
El panorama de amenazas al que se enfrentan las entidades de servicios financieros está ahora dominado por dos fuerzas: la IA y la persistencia. A medida que los atacantes aprovechan el aprendizaje automático y los grandes modelos de lenguaje para automatizar el reconocimiento y el phishing, los equipos de seguridad deben responder con análisis del comportamiento basados en IA y controles dinámicos de políticas.
Los grupos vinculados a Estados han demostrado una persistencia prolongada en infraestructuras críticas, mientras que los grupos delictivos combinan la ingeniería social con la explotación de API. El patrón de Scattered Spider muestra cómo comprometer un servicio de asistencia y explotar una API de SSO puede convertirse en una vía rápida para el movimiento lateral y la exfiltración de datos.
A esto se suma la estrategia de «recopilar ahora y descifrar después»: los atacantes acumulan hoy datos cifrados con la intención de descifrarlos sin conexión más adelante, a medida que evolucionen los ordenadores poscuánticos, lo que aumenta el valor potencial a largo plazo que los hackers pueden obtener de cada brecha de seguridad.
Qué ofrece realmente un WAAP moderno
Web application and API protection (WAAP) es más que un término de marketing. Unifica WAF, el descubrimiento de API y el aprendizaje de esquemas, la gestión de bots, la protección contra ataques distribuidos de denegación de servicio (DDoS), la detección de anomalías en tiempo de ejecución y la inteligencia de amenazas en un único plano operativo. El informe de Datos Insights destaca las capacidades más importantes para los servicios financieros:
- Análisis del comportamiento basados en IA que detectan sesiones autenticadas anómalas y distinguen la actividad humana de la de los agentes de IA
- Aprendizaje continuo del esquema de la API y aplicación de políticas en tiempo de ejecución para detectar desviaciones y evitar usos indebidos
- Defensas de objetivo móvil, como la rotación de endpoints y la aleatorización de esquemas, que aumentan el coste para el atacante
- Integración de inteligencia sobre amenazas legible por máquinas y correspondencias con los marcos MITRE ATT&CK y D3FEND para la mitigación automatizada
- Protecciones adaptadas a los protocolos (gRPC, FAPI 2.0, OAuth/OIDC), para que la seguridad se integre en la pila de API en lugar de añadirse a posteriori
Las señales del mercado son claras y los proveedores están invirtiendo allí donde sus clientes lo necesitan: Datos prevé que el mercado de servicios WAAP crecerá desde aproximadamente 10.000 millones de dólares en 2025 hasta 25.000 millones de dólares en 2033.
Arquitectura y métricas que demuestran el progreso
Los responsables de seguridad deben exigir plataformas que ofrezcan funciones de detección e inventario, aplicación automatizada de políticas y resultados cuantificables. El informe de Datos Insight destaca dos indicadores clave de rendimiento (KPI) que deben tenerse en cuenta: el tiempo medio de mitigación (la rapidez con la que se detienen los ataques) y la cobertura en tiempo de ejecución (el porcentaje del tráfico de producción protegido por WAAP). Los proveedores deben poder mostrar estos datos junto con las tasas de detección y el rendimiento en cuanto a falsos positivos.
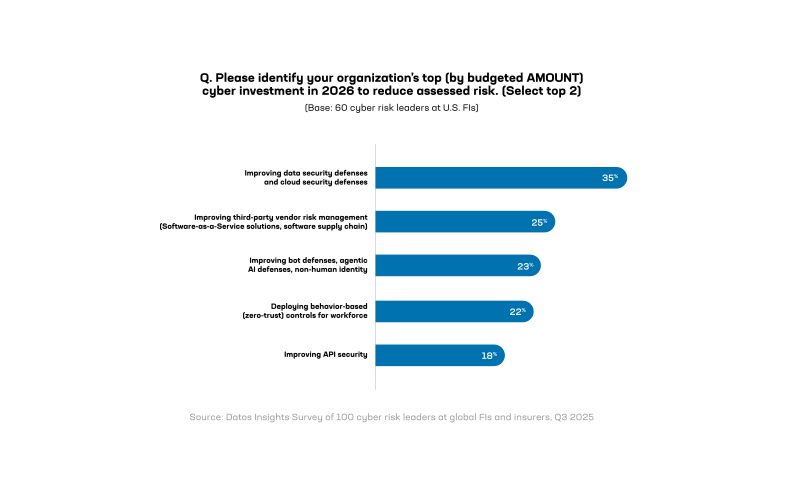
Los responsables de seguridad de los servicios financieros deberán priorizar la seguridad de las API en sus presupuestos y hojas de ruta para 2026, al tiempo que consolidan las herramientas específicas en una solución WAAP integrada cuando esto permita reducir la complejidad operativa (y los costes). También deberán centrarse en implementar análisis de comportamiento basados en IA y defensas avanzadas contra bots para detectar los abusos por parte de usuarios autenticados. Asimismo, será fundamental aplicar controles específicos para cada protocolo que garanticen una protección de nivel financiero e integrar MRTI y detecciones de mapas para automatizar la respuesta. Por último, deberán realizar un seguimiento de los KPI de WAAP y alinearlos con los responsables de riesgos empresariales y los requisitos de cumplimiento normativo.
Próximos pasos
Si está definiendo las prioridades de seguridad o preparando una presentación sobre el presupuesto de 2026, el informe de Datos Insights de octubre de 2025 —Protección de los servicios financieros en la era del riesgo: cómo proteger los entornos multinube— es un documento práctico que puede utilizar con el equipo directivo y el consejo de administración.
El informe contiene gráficos y tablas útiles (incluidos los seis KPI de WAAP, la tabla A sobre las tendencias de los ataques a las API y orientaciones sobre protocolos), un ejemplo técnico de MRTI que relaciona las CVE con las defensas y un estudio de caso de la campaña Scattered Spider que muestra la cronología que los equipos de defensa pueden utilizar para evaluar su propia postura de seguridad.
Descarga el informe completo aquí.
Si está listo para empezar, solicite una sesión informativa con un representante de F5 para aplicar las conclusiones a su entorno y priorizar las capacidades de WAAP que reducirán el riesgo para su empresa.
Sobre el autor

Artículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.

Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.