
¿Qué es la seguridad de la nube híbrida?
La seguridad de la nube híbrida es el conjunto de prácticas, procedimientos y tecnologías que se utilizan para proteger un entorno de nube híbrida.
La seguridad de la nube híbrida protege los datos, las aplicaciones y las infraestructuras en una combinación de entornos de TI, incluidos el hardware local, las nubes privadas y las nubes públicas. Debe adaptarse a las características específicas de los recursos de nube tanto privados como públicos y proporcionar un marco de seguridad cohesionado que garantice la confidencialidad, la integridad y la disponibilidad de los datos y las aplicaciones a medida que el tráfico de los clientes circula entre los distintos entornos.
Nube híbrida es un entorno informático mixto que combina la infraestructura de computación de la nube pública, como AWS, Microsoft Azure o Google Cloud Platform, con la nube privada o el centro de datos local de una organización. La principal ventaja de una nube híbrida es la agilidad: las organizaciones pueden ampliar o reducir los recursos de computación según sus necesidades y elegir dónde se procesan las cargas de trabajo en función de los requisitos de seguridad de los datos, cumplimiento normativo, sensibilidad de las cargas de trabajo o rendimiento.
La nube pública permite a las empresas alojar aplicaciones y datos en recursos informáticos compartidos que pertenecen a un proveedor de servicios externo. La nube pública ofrece acceso a recursos informáticos prácticamente ilimitados mediante un modelo de pago por uso, lo que permite a las organizaciones beneficiarse de enormes economías de escala sin necesidad de invertir en hardware para centros de datos. La nube privada es una infraestructura en la nube dedicada —no compartida— y controlada por la empresa, que puede ser operada por un proveedor externo de servicios de coubicación o alojarse en un centro de datos privado y ser gestionada por la propia organización.
Las nubes privadas pueden ofrecer un mayor control y una seguridad más sólida que las nubes públicas, por lo que resultan más adecuadas para procesar o almacenar datos confidenciales, así como para ejecutar aplicaciones críticas que requieren altos niveles de seguridad, cumplimiento normativo y personalización.
La multinube es otro tipo de nube en el que una organización suele utilizar varios servicios de computación en la nube de distintos proveedores para satisfacer necesidades empresariales específicas y las demandas de los clientes. La seguridad multinube proporciona una protección uniforme e integral para los datos y las aplicaciones implementados en varias plataformas de computación en la nube de distintos proveedores de servicios en la nube.
Existen diferencias clave entre la seguridad de la nube híbrida y la seguridad multinube. La seguridad de la nube híbrida se centra en proteger de forma coherente los recursos de las nubes públicas y privadas. Por otro lado, la seguridad multinube suele hacer referencia al uso de servicios de varios proveedores de nube y requiere una estrategia de seguridad más amplia para ofrecer una protección uniforme frente a errores de configuración, vulnerabilidades explotadas y amenazas que se propagan lateralmente. Por tanto, la seguridad de la nube híbrida es un subconjunto de la seguridad multinube.
Ventajas de la seguridad de la nube híbrida
Un modelo de seguridad de nube híbrida permite a las organizaciones proteger los datos y las aplicaciones sensibles manteniéndolos en sus propias instalaciones, mientras utilizan la nube pública para las cargas de trabajo menos sensibles. Al separar los datos y las aplicaciones sensibles de la nube pública, las organizaciones pueden gestionar mejor los riesgos de seguridad, reduciendo las consecuencias de las filtraciones de datos o la probabilidad de sufrir ciberataques.
Este enfoque de seguridad ofrece ventajas en materia de cumplimiento normativo, ya que las organizaciones pueden mantener los datos confidenciales o protegidos en sus propias instalaciones y utilizar la nube pública para los datos y las cargas de trabajo menos sensibles. El modelo de seguridad de nube híbrida también permite a las organizaciones utilizar la nube pública como sitio de recuperación ante desastres en caso de interrupción del servicio, o recurrir temporalmente a ella para hacer frente a picos de tráfico.
Desafíos de la seguridad de la nube híbrida
Implementar una estrategia de seguridad de nube híbrida puede aportar numerosas ventajas a las organizaciones, pero también conlleva diversos desafíos y riesgos, entre los que se incluyen:
- Responsabilidad compartida en materia de seguridad: En un entorno de nube híbrida, el cliente y el proveedor de servicios en la nube comparten la responsabilidad de la seguridad, por lo que es importante comprender cómo se reparten las responsabilidades y qué aspectos de la seguridad corresponden a cada parte. Los clientes deben asegurarse de que los proveedores cumplan con sus responsabilidades y tener en cuenta que quizá deban implementar medidas de seguridad adicionales para garantizar una protección integral en todos los entornos de nube.
- Gestión de incidentes: La gestión de incidentes puede resultar complicada en un entorno de nube híbrida debido a la naturaleza distribuida de la infraestructura. Puede ser difícil identificar el origen de un incidente y coordinar la respuesta entre distintos entornos. Aunque el incidente se produzca en la infraestructura del proveedor, es posible que los clientes tengan que colaborar con él para solucionar el problema.
- Seguridad de las aplicaciones: Los entornos de nube híbrida pueden tener distintos requisitos y configuraciones de seguridad de las aplicaciones, lo que dificulta desde el punto de vista logístico el mantenimiento y la protección de las aplicaciones basadas en la nube. Esto resulta especialmente problemático al corregir la explotación de una vulnerabilidad en una aplicación que afecta a una biblioteca de software común utilizada en todo el entorno.
- Gestión de identidades y accesos (IAM): Gestionar las identidades de los usuarios y el acceso en varios entornos de nube puede resultar complejo debido a la descentralización de la nube híbrida y a la variedad de herramientas y procesos de IAM utilizados en las distintas plataformas. Además, está aumentando el tráfico entre máquinas procedente de API e integraciones de terceros, lo que requiere un enfoque diferente de la seguridad basada en la identidad.
- Cumplimiento normativo y gobernanza: Debido a la falta de visibilidad y a la gestión descentralizada en algunos entornos de nube, que pueden dar lugar a registros y análisis forenses incompletos, puede resultar difícil cumplir y hacer cumplir los requisitos de cumplimiento normativo y gobernanza.
- Seguridad en la cadena de suministro: Los ciberdelincuentes pueden aprovecharse de los entornos de nube híbrida con múltiples proveedores, ya que muchas organizaciones carecen de visibilidad y control sobre toda su cadena de suministro. Las organizaciones deben asegurarse de que sus proveedores de servicios en la nube cuenten con medidas de seguridad sólidas y realicen periódicamente auditorías de seguridad, pruebas de penetración y análisis de vulnerabilidades.
- Protección de datos: Las organizaciones deben garantizar que sus datos en un entorno de nube híbrida estén protegidos tanto en reposo como en tránsito, y que se hayan implementado controles de acceso y un cifrado SSL/TLS adecuados para limitar la exposición.
- Visibilidad y control: Mantener la visibilidad y el control de la seguridad en un entorno de nube híbrida puede resultar complicado, especialmente cuando los entornos de nube se gestionan por separado. Sin un panel centralizado, supervisar, proteger y solucionar problemas de seguridad en los distintos entornos puede ser una tarea ardua, lo que puede generar puntos ciegos en el rendimiento y el control de la seguridad.
Un entorno de nube híbrida seguro y conforme con la normativa requiere un enfoque integral que incluya políticas y prácticas de seguridad coherentes, visibilidad de extremo a extremo, así como medidas sólidas de gobernanza y cumplimiento normativo para garantizar que las organizaciones puedan aprovechar las ventajas de la nube híbrida sin comprometer su nivel de seguridad.
Arquitectura de seguridad de la nube híbrida
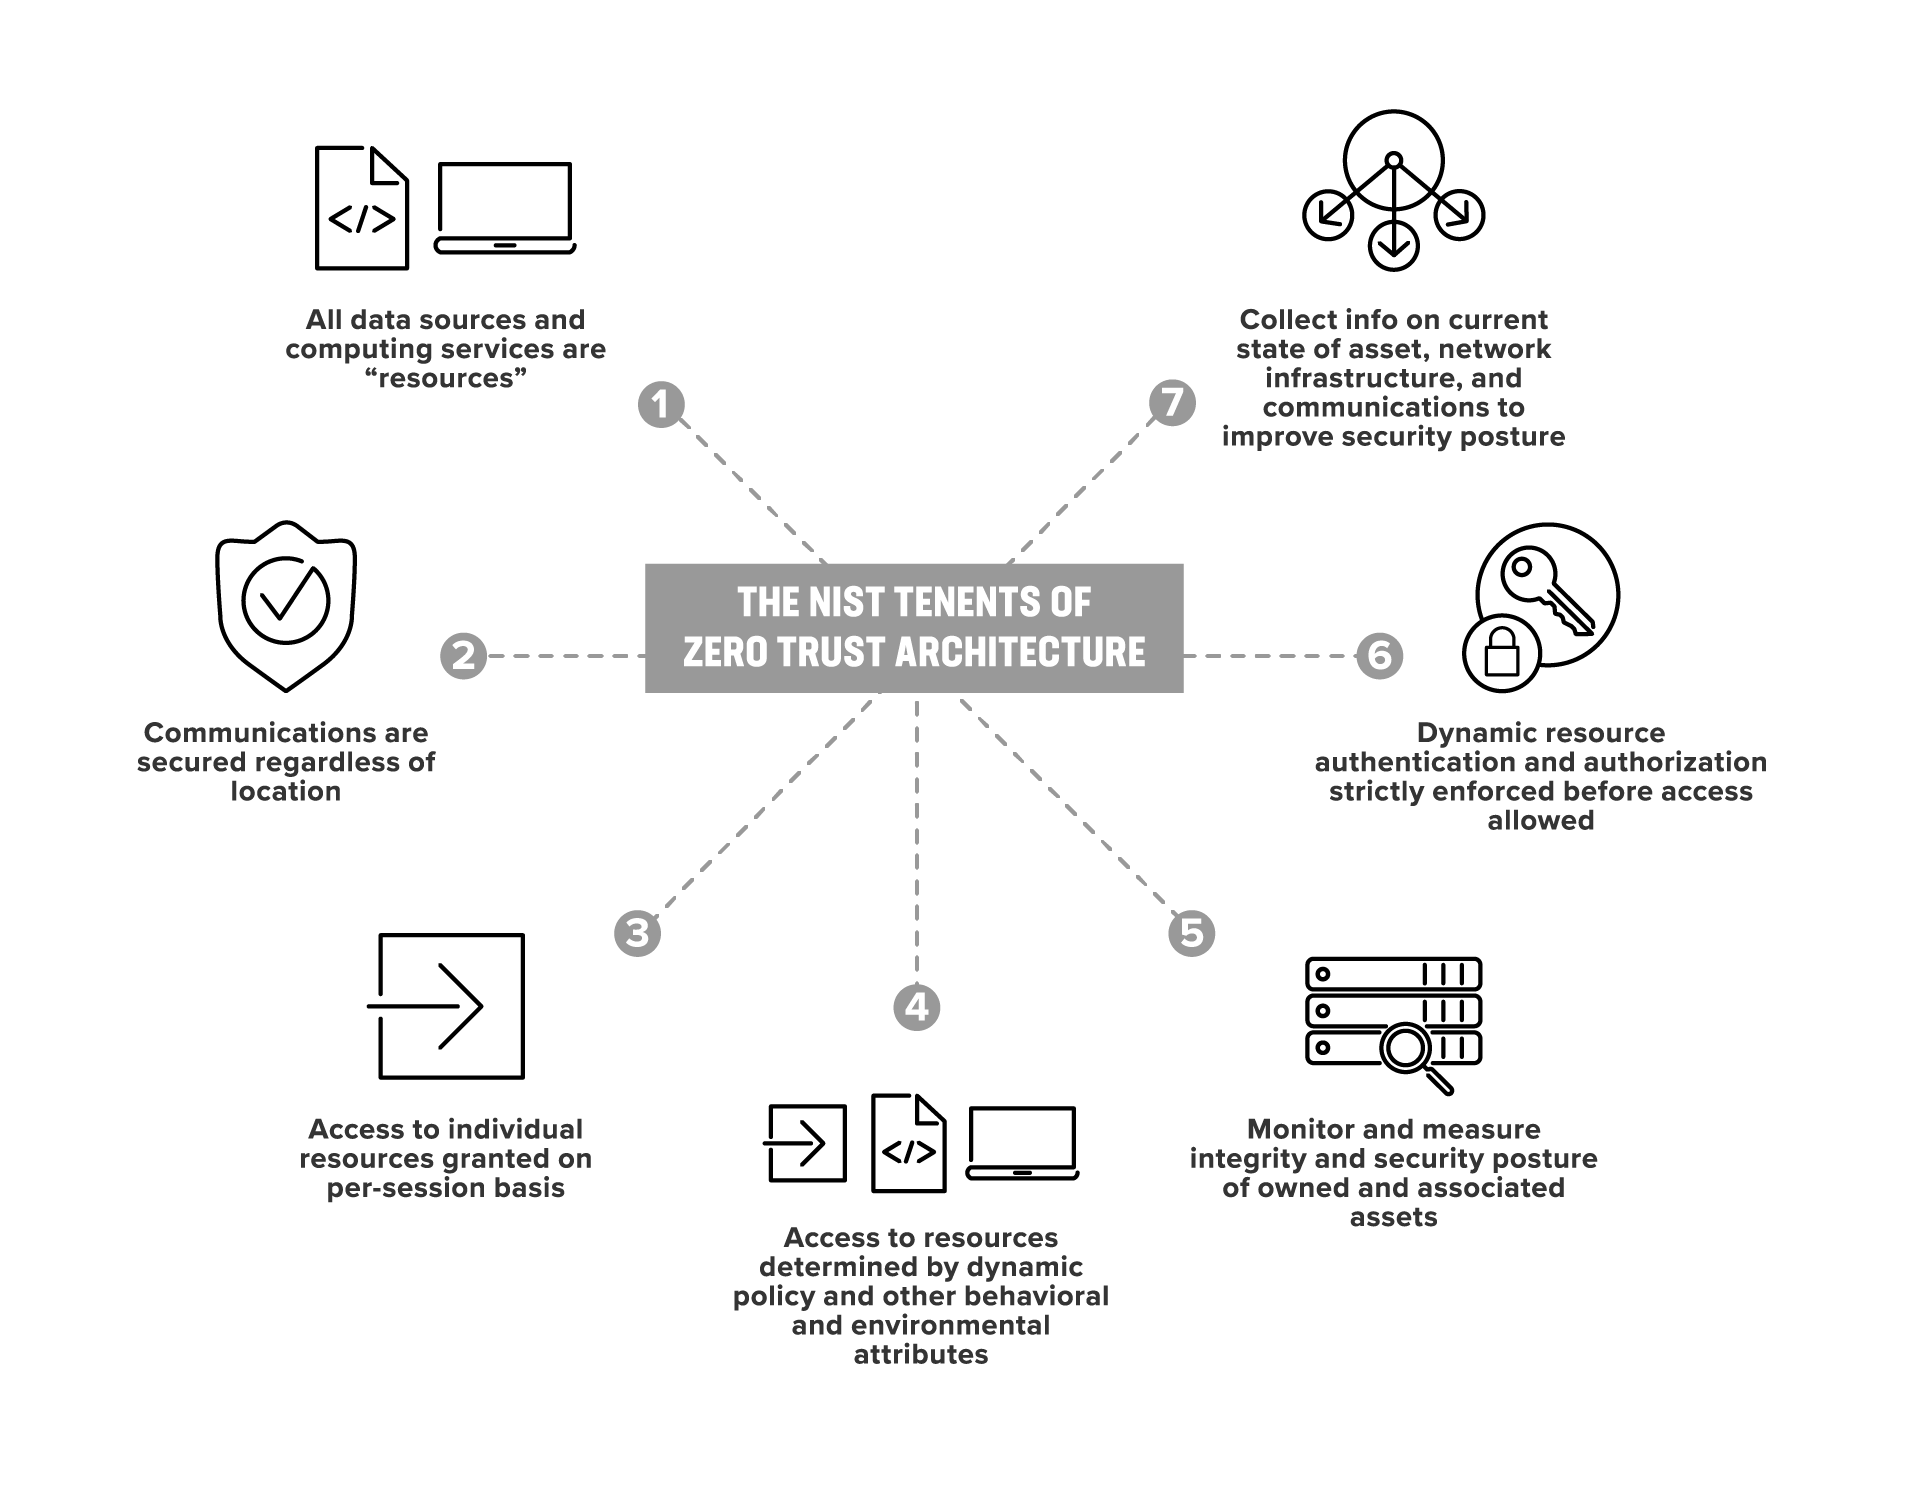
La arquitectura de seguridad de la nube híbrida incluye la protección de aplicaciones, API, la infraestructura subyacente y las cadenas de suministro de software. Dado que se accede a los datos o estos se ponen a disposición de otro modo a través de centros de datos y entornos de nube, deben cifrarse para garantizar que solo los usuarios y las aplicaciones autorizados puedan acceder a ellos y utilizarlos, normalmente mediante algún tipo de modelo de seguridad de confianza cero. La confianza cero exige que todas las solicitudes de acceso a los recursos, tanto si se originan dentro como fuera de la red, se verifiquen, se autentiquen y se evalúen continuamente en cada solicitud.
En el perímetro de la arquitectura, los servidores de nube perimetral y los contenedores de aplicaciones se someten a microsegmentación [insertar enlace a la nueva página del glosario sobre microsegmentación], una técnica de seguridad que consiste en dividir una red en segmentos más pequeños, cada uno con sus propias políticas y controles de seguridad, para aislar y proteger los activos críticos frente a posibles amenazas de seguridad. De este modo, se crean «zonas desmilitarizadas» o DMZ que restringen el acceso a datos y servidores confidenciales y limitan el alcance de un ataque. Estas DMZ actúan como una zona de protección que permite a las organizaciones exponer determinados servicios a la Internet pública y, al mismo tiempo, mantener segura el resto de su red.
Los cortafuegos añaden capas de protección adicionales, separando aún más los entornos de nube de los recursos locales.
Componentes de la seguridad de la nube híbrida
La seguridad de la nube híbrida consta de tres componentes: físico, técnico y administrativo.
Los controles físicos sirven para proteger el hardware, mientras que los controles técnicos protegen los sistemas informáticos y de procesamiento. Los controles administrativos se implementan para tener en cuenta las acciones humanas o los factores naturales que pueden afectar a la seguridad.
Controles físicos
Los controles físicos son un aspecto fundamental de la seguridad de la nube híbrida, ya que protegen la infraestructura física que sustenta este entorno. Las nubes híbridas pueden abarcar varias ubicaciones, lo que convierte la seguridad física tanto en un reto particular como en una responsabilidad crucial.
Los controles físicos incluyen restricciones de acceso a centros de datos, salas de servidores y otras zonas que albergan infraestructuras críticas. También se consideran controles físicos los sistemas de vigilancia, como las cámaras de circuito cerrado de televisión (CCTV), los detectores de movimiento y los sistemas de supervisión destinados a controlar el acceso a las infraestructuras críticas y detectar cualquier actividad no autorizada.
Además, los controles físicos pueden incluir sistemas de alimentación de respaldo, como un sistema de alimentación ininterrumpida (SAI) y generadores de emergencia, para garantizar que el entorno de nube híbrida siga funcionando durante los cortes de suministro eléctrico.
Las organizaciones deben establecer acuerdos de nivel de servicio (SLA) con los proveedores de servicios en la nube para definir cómo se cumplirán los estándares de seguridad física.
Controles técnicos
Los controles técnicos son fundamentales para la seguridad de la nube híbrida e incluyen:
- Cifrado, que se utiliza para proteger los datos en tránsito y en reposo. El cifrado SSL/TLS garantiza que los datos estén protegidos incluso si son interceptados por usuarios no autorizados.
- Aprovisionamiento y configuración automatizados, que ayudan a las organizaciones a reducir el riesgo de errores humanos y a garantizar una gestión de la seguridad coherente y eficiente en todo su entorno de nube híbrida.
- Orquestación, que automatiza la coordinación de distintas herramientas, sistemas y procesos de seguridad para garantizar que funcionen conjuntamente y sin fisuras a fin de proteger el entorno de nube híbrida.
- Control de acceso, que implica implementar políticas y procedimientos para garantizar que solo los usuarios autorizados puedan acceder a los datos confidenciales y las aplicaciones alojados en el entorno de nube híbrida. Los principios de confianza cero, incluido el acceso con privilegios mínimos, son cada vez más importantes en los entornos de nube híbrida.
- Seguridad de los endpoints, que impide el acceso no autorizado desde dispositivos extraviados, robados o comprometidos, como ordenadores portátiles y teléfonos móviles, mediante el borrado de los datos del dispositivo o la revocación del acceso al centro de datos.
Controles administrativos
La seguridad es responsabilidad de todos los usuarios, y los controles administrativos ayudan a las personas a actuar de forma que se refuerce la seguridad.
Las organizaciones deben ofrecer programas de formación y concienciación a los empleados, contratistas y demás usuarios del entorno de nube híbrida. Esta formación debe abordar temas como las prácticas recomendadas de seguridad en la nube, la clasificación de datos, el control de acceso y la respuesta ante incidentes, y debe adaptarse a las funciones y responsabilidades específicas de cada parte interesada.
La arquitectura de nube híbrida ofrece importantes ventajas para la recuperación de datos y la planificación y preparación ante desastres. Dado que las nubes híbridas combinan nubes privadas y públicas, las organizaciones pueden utilizar la nube pública como sistema de conmutación por error para los datos y las aplicaciones locales, lo que permite realizar copias de seguridad, disponer de redundancia y establecer escenarios de preparación y recuperación ante desastres.
Mejores prácticas de seguridad en la nube híbrida
La seguridad de la nube híbrida es compleja y requiere una planificación cuidadosa, una implementación adecuada y una gestión continua. Estas son algunas prácticas recomendadas que las organizaciones deben tener en cuenta al empezar a desarrollar su estrategia de seguridad para la nube híbrida.
- Clasificación y protección de los datos. Clasificar los datos en función de su sensibilidad y criticidad ayuda a las organizaciones a determinar cómo almacenarlos, transmitirlos y acceder a ellos, así como qué medidas de seguridad aplicar. Implementar medidas adecuadas de protección de datos, como el cifrado, los controles de acceso y los procesos de copia de seguridad y recuperación, también es fundamental para garantizar que los datos estén protegidos durante su tránsito por el entorno híbrido.
- Control de acceso y gestión de identidades. Las organizaciones deben implementar controles de acceso sólidos y procesos de gestión de identidades, controles de acceso basados en roles y gestión de privilegios para garantizar que solo los usuarios y las aplicaciones autorizados puedan acceder a recursos confidenciales. Los principios de confianza cero pueden ayudar a proteger las cargas de trabajo modernas frente a ataques sofisticados dirigidos contra vulnerabilidades en la autenticación y la autorización.
- Network security y segmentación. Network security también es fundamental en un entorno de nube híbrida, donde los recursos están distribuidos entre varias ubicaciones y proveedores. Implementar medidas de seguridad sólidas, como firewalls de red, firewalls de aplicaciones web, plataformas de protección de cargas de trabajo en la nube y segmentación de red, es fundamental para garantizar que el tráfico se limite únicamente a los usuarios y las aplicaciones autorizados.
- Cifrado y gestión de claves. El cifrado protege los datos en tránsito y en reposo en un entorno de nube híbrida, y debe implementarse durante todo el ciclo de vida de los datos. Las claves de cifrado también deben protegerse cuidadosamente para garantizar que solo los usuarios y las aplicaciones autorizados puedan acceder a ellas o a los datos cifrados.
- Supervisión continua y respuesta ante incidentes. La supervisión continua de los eventos y registros de seguridad es necesaria para identificar posibles amenazas y responder rápidamente a los incidentes de seguridad. Las organizaciones deben contar con un plan de respuesta ante incidentes que defina las funciones y responsabilidades, los procedimientos de escalado de incidentes y los protocolos de comunicación.
Cumplimiento normativo y gobernanza de la nube híbrida
Gestionar el cumplimiento normativo y la gobernanza en un entorno de nube híbrida puede resultar complicado e implica tener en cuenta las siguientes consideraciones.
- Cumplimiento normativo. Para las organizaciones que operan en sectores regulados, como la sanidad, las finanzas y la Administración pública, el cumplimiento normativo en un entorno de nube híbrida es una cuestión fundamental. Las organizaciones deben identificar las normativas aplicables a su sector, evaluar su infraestructura y sus procesos actuales e implementar los controles necesarios para cumplir los requisitos. Esto puede incluir el cifrado de datos, los controles de acceso y los registros de auditoría para demostrar el cumplimiento.
- Privacidad y protección de los datos. Dado que los datos confidenciales pueden almacenarse en varias ubicaciones dentro de entornos de nube híbrida, incluida la infraestructura de nube pública, la privacidad y la protección de los datos son aspectos fundamentales en estos entornos. Las organizaciones deben establecer políticas claras de protección de datos, identificar dónde se encuentran los datos confidenciales e implementar controles de cifrado y acceso para impedir el acceso no autorizado a dichos datos.
- Gestión y mitigación de riesgos. Las organizaciones deben realizar evaluaciones periódicas de riesgos para identificar posibles amenazas y vulnerabilidades. Esto ayuda a detectar y abordar las posibles amenazas para la infraestructura y a cuantificar los daños que podrían causar. Deben evaluar soluciones alternativas para evitar o mitigar los riesgos, implementar los controles de seguridad adecuados y supervisar el entorno para detectar incidentes de seguridad.
- Planificación de la respuesta ante incidentes. Los incidentes de seguridad pueden tener un impacto significativo en las operaciones y la reputación de una empresa. Las organizaciones deben desarrollar un plan integral de respuesta ante incidentes que describa los pasos que deben seguirse en caso de que se produzca un incidente de seguridad, incluidos los procedimientos para detectarlo y notificarlo, contenerlo y aislarlo, investigarlo y restablecer las operaciones.
- Gestión de proveedores: La gestión de proveedores es un aspecto fundamental del cumplimiento normativo y la gobernanza de la nube híbrida, ya que las organizaciones dependen de proveedores externos de servicios en la nube para gestionar su infraestructura y sus aplicaciones. Para gestionar el riesgo asociado a los proveedores en un entorno de nube híbrida, las organizaciones deben llevar a cabo un proceso de diligencia debida sobre los posibles proveedores, establecer acuerdos de nivel de servicio (SLA) claros que definan las responsabilidades y obligaciones del proveedor, y supervisar periódicamente su rendimiento para garantizar el cumplimiento de los requisitos normativos.
Herramientas y tecnologías para la seguridad de la nube híbrida
A continuación, se presentan soluciones, servicios y herramientas que conviene tener en cuenta al evaluar y seleccionar funcionalidades para nubes híbridas.
Soluciones de seguridad para la nube híbrida
- Prevención de pérdida de datos (DLP) es una solución de seguridad que supervisa y evita que se acceda a datos confidenciales, se extraigan o se transmitan de forma no autorizada. La DLP proporciona controles basados en políticas para gestionar y proteger los datos en centros de datos locales, entornos en la nube y dispositivos de punto final. Los firewalls de aplicaciones web ofrecen defensas flexibles y de alto rendimiento para evitar la pérdida de datos confidenciales.
- Soluciones de Network security protegen las redes frente al acceso no autorizado, los ataques y otras amenazas de seguridad mediante una combinación de controles, como cortafuegos, sistemas de detección y prevención de intrusiones, análisis y otras tecnologías de seguridad destinadas a proteger el tráfico entrante y saliente de las redes.
- La gestión de vulnerabilidades es una solución proactiva y automatizada que analiza y evalúa la infraestructura de TI para detectar posibles amenazas y puntos débiles de seguridad, y ofrece recomendaciones para subsanarlos. La gestión de vulnerabilidades debe ser un proceso continuo para mantenerse al día frente a amenazas nuevas y emergentes. Los cortafuegos de aplicaciones web pueden proporcionar una medida provisional esencial para mitigar la explotación de vulnerabilidades de aplicaciones que podría tener consecuencias devastadoras.
- Los sistemas de inteligencia y detección de amenazas recopilan y analizan datos de múltiples fuentes y utilizan el aprendizaje automático y otras técnicas analíticas, además de la investigación y supervisión del personal del Centro de Operaciones de Seguridad (SOC), para identificar y mitigar amenazas de seguridad emergentes y generalizadas.
- Las soluciones de gestión del cumplimiento normativo realizan un seguimiento de los requisitos de cumplimiento e informan sobre ellos, además de ayudar a las organizaciones a evitar sanciones y otros riesgos asociados al incumplimiento.
Servicios de seguridad para la nube híbrida
- Los servicios de evaluación de la seguridad en la nube ofrecen recomendaciones para mejorar los controles de seguridad y mitigar los riesgos mediante la evaluación de la postura de seguridad de los entornos en la nube, con el fin de identificar riesgos y vulnerabilidades.
- Gestión de la seguridad en la nube es un servicio que proporciona visibilidad y control centralizados sobre las políticas y configuraciones de seguridad mediante la supervisión de las funciones de seguridad en entornos de nube.
- Servicios de cifrado en la nube cifran los datos en tránsito y en reposo en entornos de nube, y también proporcionan gestión de claves y controles de acceso para garantizar una protección segura de los datos.
- Las plataformas de protección de cargas de trabajo en la nube protegen la infraestructura subyacente, como las imágenes de contenedores, las claves de autenticación y las cadenas de suministro de software, y también evitan la escalada de privilegios, el movimiento lateral y la exfiltración de datos.
- La gestión de identidades y accesos (IAM) proporciona servicios de autenticación, autorización y control de acceso para garantizar un acceso seguro y conforme a la normativa en múltiples entornos de nube. El aumento del tráfico entre máquinas procedente de API e integraciones de terceros exige nuevos enfoques de seguridad basados en la identidad.
Herramientas para la seguridad de redes de nube híbrida
- Las redes privadas virtuales (VPN) proporcionan un túnel seguro entre el dispositivo de un usuario y la red a la que se conecta, lo que permite acceder de forma remota y cifrada a los recursos en la nube. Las VPN pueden utilizarse para conectar de forma segura nubes públicas y privadas, así como para extender redes privadas a través de nubes públicas y proteger el tráfico de datos en entornos híbridos.
- Los firewalls se utilizan para controlar el acceso a una red mediante la supervisión y el filtrado del tráfico según reglas predefinidas. Pueden implementarse en el perímetro de la red, entre distintos entornos de nube y dentro de cada uno de ellos.
- Sistemas de detección y prevención de intrusiones (IDPS) están diseñados para detectar y prevenir amenazas de seguridad mediante el análisis del tráfico de red y la identificación de actividades maliciosas. Se pueden implementar en un entorno de nube híbrida para supervisar y proteger los recursos en la nube frente a ataques como DDoS, malware y phishing.
- Gestión de eventos e información de seguridad (SIEM) ofrece soluciones para supervisar y analizar en tiempo real los eventos de seguridad en toda la infraestructura de nube híbrida de una organización. Las herramientas SIEM pueden recopilar y agregar datos de registro de distintos entornos de nube y correlacionar eventos para identificar posibles amenazas de seguridad.
- Secure Socket Layer (SSL) y Transport Layer Security (TLS) son protocolos criptográficos utilizados para proteger las comunicaciones a través de Internet. SSL y TLS pueden utilizarse para cifrar los datos en tránsito entre entornos de nube, garantizando que la información confidencial esté protegida frente a interceptaciones y manipulaciones.
El futuro de la seguridad en la nube híbrida
Estas son algunas tendencias emergentes en la seguridad de la nube híbrida que indican cómo podría evolucionar en los próximos años.
- Seguridad de confianza cero parte de la premisa de que no existe un perímetro de red tradicional y considera que todo el tráfico de red puede ser malicioso. La seguridad de confianza cero exige que todos los usuarios, tanto si se encuentran dentro como fuera de la red de la organización, sean autenticados, autorizados y validados continuamente antes de concederles acceso a aplicaciones y datos protegidos. Este enfoque de seguridad implica implementar controles de acceso sólidos, procesos de autenticación y autorización, así como una supervisión continua del tráfico de red para detectar posibles amenazas y responder a ellas.
- Seguridad nativa de la nube es un enfoque de seguridad de la nube híbrida que aprovecha herramientas y tecnologías específicas de la nube para mejorar la seguridad. Este enfoque integra la seguridad en la estrategia general de una organización para el desarrollo de aplicaciones nativas de la nube e incluye la seguridad de los contenedores, la microsegmentación y la seguridad sin servidor, así como la inteligencia sobre amenazas y el análisis de seguridad basados en la nube.
- La seguridad en el edge se convierte en un aspecto importante a medida que más organizaciones adoptan la computación en el edge para procesar los datos más cerca de su origen. La seguridad en el edge implica implementar controles de seguridad y supervisión en los dispositivos y las puertas de enlace del edge, así como garantizar una comunicación segura entre los dispositivos del edge y la nube.
La nube híbrida ya ha demostrado ser una tecnología revolucionaria para muchas empresas, ya que les proporciona la flexibilidad, la escalabilidad y el ahorro de costes que necesitan para seguir siendo competitivas. Sin embargo, proteger la nube híbrida puede resultar complejo y requiere una estrategia de seguridad adecuada que garantice que los datos confidenciales y las cargas de trabajo estén protegidos en todo momento.
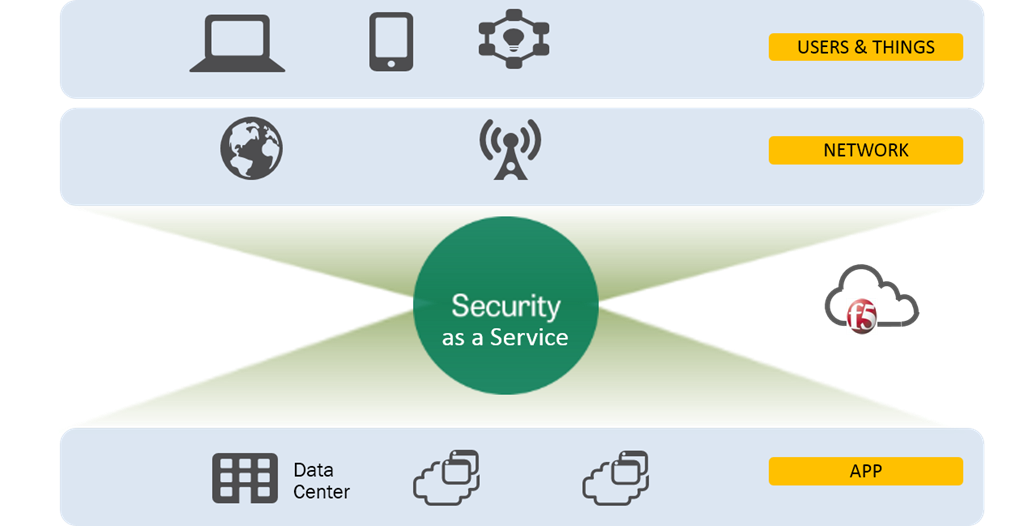
Para ayudarle a simplificar su estrategia de nube híbrida, F5 ofrece un conjunto completo de herramientas de seguridad y gestión que funcionan de forma coherente en todas las nubes y protegen los datos y las aplicaciones en múltiples entornos de TI.
