
¿Qué es la protección de aplicaciones web y API (WAAP)?
La protección de aplicaciones web y API (WAAP) hace referencia a un conjunto integrado de servicios de seguridad que funcionan conjuntamente para mitigar los riesgos de seguridad asociados a las API y las aplicaciones web.
Significado de WAAP
Las soluciones WAAP protegen frente a los riesgos de seguridad de las aplicaciones derivados de la explotación de vulnerabilidades, los bots, los ataques automatizados, la denegación de servicio, el fraude y el uso indebido, así como de las integraciones no seguras de API de terceros.
Los controles de seguridad integrados permiten a las organizaciones mejorar la visibilidad mediante información práctica que ayuda tanto a detener ataques específicos como a identificar campañas de amenazas coordinadas que abarcan múltiples vectores de ataque.
Buu Lam imparte esta lección de Brightboard sobre qué es una WAAP, qué problemas resuelve y cómo sacarle partido.
¿Qué son las API y las puertas de enlace de API?
Las interfaces de programación de aplicaciones (API) son la forma más habitual de conectar entre sí a usuarios, aplicaciones y servicios en un entorno de TI moderno. La mayoría de las aplicaciones actuales se crean mediante API, interfaces de software que permiten la comunicación entre aplicaciones o servicios y la interacción entre productos y servicios mediante solicitudes y respuestas. Sin embargo, cuantas más API haya, mayor será la superficie de ataque. A medida que las API se generalizan y se distribuyen en arquitecturas de microservicios, se necesita infraestructura adicional para garantizar la escalabilidad y la seguridad.
En las aplicaciones basadas en microservicios, una puerta de enlace de API actúa como punto de entrada único al sistema y se encarga del enrutamiento y la composición de las solicitudes, así como de la aplicación de políticas. Gestiona algunas solicitudes simplemente dirigiéndolas al servicio de backend adecuado, mientras que, para otras, invoca varios servicios de backend y agrega los resultados.
Las puertas de enlace de API también incorporan funciones de seguridad para proteger las API frente a amenazas comunes y proporcionan funciones de seguridad esenciales, como la gestión del control de acceso, la autenticación y la autorización de las API, garantizando que solo los usuarios autenticados y autorizados puedan acceder a ellas.
Una puerta de enlace de API puede implementarse delante de un clúster de Kubernetes como equilibrador de carga (a nivel multiclúster), en el perímetro como controlador de Ingress (a nivel de clúster) o en su interior como malla de servicios (a nivel de servicio). Para las implementaciones de puertas de enlace de API en el perímetro y dentro del clúster de Kubernetes, se recomienda utilizar como puerta de enlace de API una herramienta nativa de Kubernetes. Estas herramientas están estrechamente integradas con la API de Kubernetes, admiten YAML y pueden configurarse mediante la CLI estándar de Kubernetes.
El uso de una puerta de enlace de API junto con una solución WAAP puede proporcionar capas de seguridad adicionales que se complementan entre sí. Por ejemplo, una puerta de enlace de API se centra principalmente en gestionar y proteger el acceso a las API, mientras que una solución WAAP protege las aplicaciones web y las API frente a una amplia variedad de amenazas de seguridad, incluidas las vulnerabilidades del Top 10 de OWASP, los ataques DDoS, y el tráfico de bots, y ofrece funciones avanzadas como la inteligencia sobre amenazas y la detección de anomalías basada en el comportamiento.
¿Por qué es importante proteger las aplicaciones web y las API?
Ofrecer a los clientes experiencias digitales atractivas y seguras es un imperativo empresarial y una prioridad clave para los responsables de seguridad y riesgos. El cálculo entre riesgo y beneficio, que busca equilibrar la seguridad y la facilidad de uso, nunca había sido tan complejo, importante ni lucrativo como lo es ahora en la economía digital moderna.
La oferta sin precedentes, la escasa tolerancia de los clientes a las fricciones o los fallos y las crecientes implicaciones normativas están haciendo que la seguridad deje de considerarse un centro de costes para convertirse en un factor diferenciador competitivo en el ámbito digital. Además, las aplicaciones están cada vez más descentralizadas y distribuidas, se implementan en arquitecturas heterogéneas y multinube y se integran en complejas cadenas de suministro de software y canalizaciones de CI/CD.
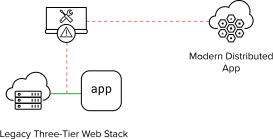
Figura 1: Las aplicaciones están cada vez más descentralizadas y distribuidas
La creciente sofisticación de los bots y los ataques automatizados, junto con la proliferación de endpoints de API derivada del mayor uso de aplicaciones móviles y del desarrollo de aplicaciones modernas, amplía drásticamente la superficie de ataque e introduce riesgos imprevistos asociados a las integraciones de terceros.
El ciclo de vida de los ataques industrializados comienza con la automatización y termina con la apropiación de cuentas y el fraude.
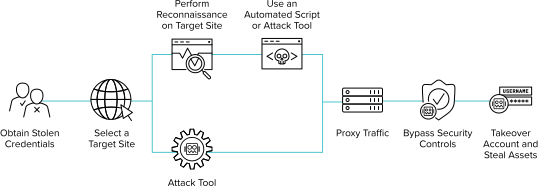
Figura 2: Los ataques a las aplicaciones son persistentes y sofisticados
Una solución WAAP representa la evolución del mercado de los WAF hacia ámbitos relacionados, concretamente la gestión de bots, la seguridad de las API y la mitigación de ataques DDoS.
Tradicionalmente, un WAF integrado con centros de limpieza de tráfico DDoS basados en la nube se consideraba una solución WAAP, independientemente de si el WAF era un dispositivo físico o virtual ubicado en un centro de datos, una nube privada o una nube pública. Sin embargo, el mercado se encuentra en un punto de inflexión en el que muchas organizaciones preferirán basadas en la nube plataformas WAAP, en forma de seguridad como servicio.
Hay varios factores que están impulsando el interés por las plataformas WAAP basadas en la nube:
- La necesidad de contar con tecnología especializada de gestión de bots para prevenir el fraude y los abusos
- Controles de detección y aplicación de políticas de API que pueden mitigar el riesgo derivado de integraciones de terceros
- Mantenimiento continuo de políticas mediante API, marcos de desarrollo y canalizaciones de CI/CD
- Protecciones automatizadas y corrección de falsos positivos mediante IA con intervención humana
Los WAF basados en dispositivos que se integran con servicios de seguridad en la nube centrados en los resultados empresariales seguirán siendo opciones viables, e incluso preferentes, en sectores altamente regulados como el de la banca y los servicios financieros (BFSI).
Cómo evaluar un servicio WAAP en la nube
La eficacia y la facilidad de uso suelen citarse como criterios clave a la hora de adquirir una solución WAAP.
Las soluciones WAAP líderes del mercado ayudan a las organizaciones a mejorar su postura de seguridad al ritmo del negocio, mitigar los ataques sin fricciones ni un exceso de falsos positivos y reducir la complejidad operativa para proteger de forma constante las arquitecturas híbridas y multinube frente a vulnerabilidades críticas, abusos de la lógica empresarial y riesgos imprevistos.
Las principales capacidades incluyen:
- Observabilidad universal en toda la infraestructura nativa de la nube y en toda la pila de aplicaciones
- Descubrimiento dinámico y aplicación de políticas de API
- Resiliencia ante el cambio de herramientas, la escalada y la evasión por parte de los atacantes
¿Cómo funciona la protección de aplicaciones web y API?
Las soluciones WAAP mitigan el riesgo de vulneración, exfiltración de datos, apropiación de cuentas e interrupción de las aplicaciones mediante la integración de diversos controles de seguridad para protegerlas, entre ellos:
- Firewall de aplicaciones web (WAF)
- Gestión de bots
- Seguridad de API
- Mitigación de ataques DDoS
Las soluciones WAAP están disponibles en varios formatos:
- Dispositivos WAF físicos/virtuales que se integran con servicios de seguridad basados en la nube
- Instancias de WAF basadas en microservicios que se integran con servicios de seguridad en la nube
- Plataformas WAAP basadas en la nube con controles de seguridad integrados para WAF, bots, API y DDoS
Las soluciones WAAP también incluyen seguridad del lado del cliente para detectar scripts maliciosos y técnicas de skimming (como los ataques Magecart), controles de seguridad para evitar ataques a través de agregadores maliciosos y protección de cuentas para impedir su apropiación mediante fraude manual.
Las soluciones de protección de la infraestructura de aplicaciones (AIP) refuerzan aún más la seguridad de las aplicaciones y mejoran la corrección mediante la detección dinámica de vulnerabilidades y la seguridad de las cargas de trabajo en la nube, evitando la explotación y el uso indebido de la infraestructura subyacente gracias a su integración con los controles de WAAP.
¿Cómo gestiona F5 la protección de aplicaciones web y API?
Las soluciones WAAP de F5 se integran de forma nativa en cualquier arquitectura, nube y modelo operativo, y proporcionan a los equipos de seguridad y riesgos una visibilidad universal y una aplicación coherente de las políticas para proteger tanto las aplicaciones heredadas como las modernas, desde el núcleo hasta la nube y el perímetro. Las soluciones WAAP de F5 ofrecen flexibilidad y capacidad de elección en cuanto al modelo de implementación y al modelo operativo.
F5 Distributed Cloud WAAP ofrece una observabilidad sin parangón que, junto con un gran lago de datos reales y algoritmos de aprendizaje automático, permite a los clientes de F5 adoptar servicios de valor añadido (VAS) basados en IA, como Authentication Intelligence, que optimiza las transacciones legítimas de los clientes al mejorar la personalización y eliminar fricciones para aumentar la retención, la conversión y la fidelidad.
Figura 3: Plataforma de protección de aplicaciones web y API de F5 Distributed Cloud
F5 NGINX también ofrece varias opciones para implementar y operar una puerta de enlace de API en función de sus casos de uso y patrones de implementación. Entre las herramientas universales se incluye F5 NGINX Plus, que puede implementarse como una puerta de enlace de API ligera y de alto rendimiento en entornos de nube, locales y perimetrales.
Entre las herramientas nativas de Kubernetes se incluye NGINX Ingress Controller, que gestiona la conectividad de las aplicaciones en el perímetro de un clúster de Kubernetes y ofrece funciones de puerta de enlace de API, identidad y observabilidad.
