
Arquitectura de confianza cero
Zero trust architecture (ZTA) aplica la verificación continua, controles de acceso estrictos y la segmentación de la red para reforzar la seguridad.
Zero trust architecture se refiere a un modelo de seguridad, creado por John Kindervag en 2010, que elimina la idea de una red de confianza dentro de un perímetro definido y se centra, en cambio, en verificar a cada usuario y dispositivo antes de concederles acceso. La ZTA es una estrategia de seguridad integral y eficaz que protege los actuales entornos híbridos multicloud.
¿Qué es la arquitectura de confianza cero?
Una arquitectura de confianza cero es una arquitectura de ciberseguridad basada en los principios de confianza cero, diseñada para evitar filtraciones de datos y limitar el movimiento lateral interno. La confianza cero parte de la premisa de que no existe confianza implícita. La arquitectura de confianza cero consiste en aplicar diversos productos, soluciones y servicios que funcionan conjuntamente para ofrecer un entorno ultraseguro, respetando el principio de «nunca confiar, verificar siempre» y adoptando además una mentalidad de «presuponer que se ha producido una brecha».
¿Por qué es importante la arquitectura de confianza cero?
Zero trust architecture es crucial en la ciberseguridad moderna, ya que constituye la aplicación práctica de un modelo de confianza cero. Este modelo elimina la noción obsoleta de un perímetro de red de confianza y el enfoque de «confiar, pero verificar». La confianza cero parte de que no existe confianza implícita y promueve un enfoque de seguridad por capas. Desde la perspectiva del acceso, esto implica disponer de controles de acceso para cada solicitud y basados tanto en el contexto como en la identidad. Además, incluye la verificación continua de todos los usuarios y dispositivos, tanto dentro como fuera de la organización, antes de conceder el acceso y durante toda la sesión de acceso.
Entre las principales ventajas de la arquitectura de confianza cero se incluyen:
- Seguridad mejorada: acceso contextual a las aplicaciones para cada solicitud, junto con la verificación y supervisión continuas de todas las solicitudes de acceso.
- Riesgo reducido: Limita la capacidad de los atacantes para desplazarse lateralmente por la red.
- Protección integral: Protege todos los activos de la empresa, incluidos los dispositivos, la infraestructura, las aplicaciones y los componentes en la nube.
- Cumplimiento normativo: Se ajusta a las normas de protección de datos, lo que facilita su cumplimiento.
- Eficiencia operativa: Automatiza las comprobaciones de seguridad, liberando recursos para tareas estratégicas.
En resumen, la arquitectura de confianza cero es esencial para proteger los datos, las aplicaciones y la infraestructura en el complejo panorama actual de la ciberseguridad, plagado de amenazas.
¿Cómo funciona la arquitectura de confianza cero?
Al implementar una arquitectura de confianza cero, es fundamental tener en cuenta que la confianza cero no es un único producto o solución, sino una combinación de productos, soluciones y servicios que funcionan conjuntamente. No es necesario «eliminar y sustituir» lo existente; el objetivo debe ser ampliar la cartera actual.
Según el Instituto Nacional de Estándares y Tecnología (NIST), «Una implementación de red ZTA consta de numerosos componentes lógicos… [que] pueden funcionar como un servicio local o a través de un servicio basado en la nube».
Cada arquitectura de confianza cero puede ser diferente en función del punto en el que se encuentre una empresa en su proceso de adopción de este modelo, pero hay dos aspectos que no cambian: el acceso es un elemento fundamental de cualquier arquitectura de confianza cero y las empresas deben asegurarse de contar con soluciones en los puntos de control clave de sus arquitecturas.
Los componentes principales de cualquier arquitectura de confianza cero deben incluir:
- Autenticación
- Control de acceso
- Protección avanzada contra amenazas
- Visibilidad de las aplicaciones
- Disponibilidad de la aplicación
En conjunto, esto implica integrarse con proveedores de identidad para facilitar la autenticación, la implementación y aplicación de políticas basadas en la identidad y el contexto, así como el acceso condicional. También implica proteger todo el entorno frente a amenazas avanzadas, incluidas las amenazas cifradas (como el malware). Debe haber visibilidad del tráfico cifrado, del funcionamiento de las aplicaciones y los recursos, y de su nivel de seguridad y confianza. Y, por supuesto, las aplicaciones y los recursos deben estar disponibles para su uso y protegidos frente a ataques que puedan limitar su disponibilidad.
¿Cómo aborda F5 la arquitectura de confianza cero?
F5 ofrece soluciones en los puntos de control clave para garantizar capacidades de confianza cero en prácticamente cualquier tipo de arquitectura. F5 se ajusta a la Publicación especial 800-207 del NIST: Arquitectura de confianza cero, que proporciona modelos generales de implementación de confianza cero y casos de uso específicos del sector que pueden mejorar la postura de seguridad de una empresa. Dentro de una arquitectura generalizada de confianza cero, F5 ofrece soluciones compatibles con opciones de implementación local, en la nube y basadas en SaaS, que abarcan la autenticación, los controles de acceso, la protección avanzada frente a amenazas, la visibilidad de las aplicaciones y la disponibilidad de las aplicaciones.
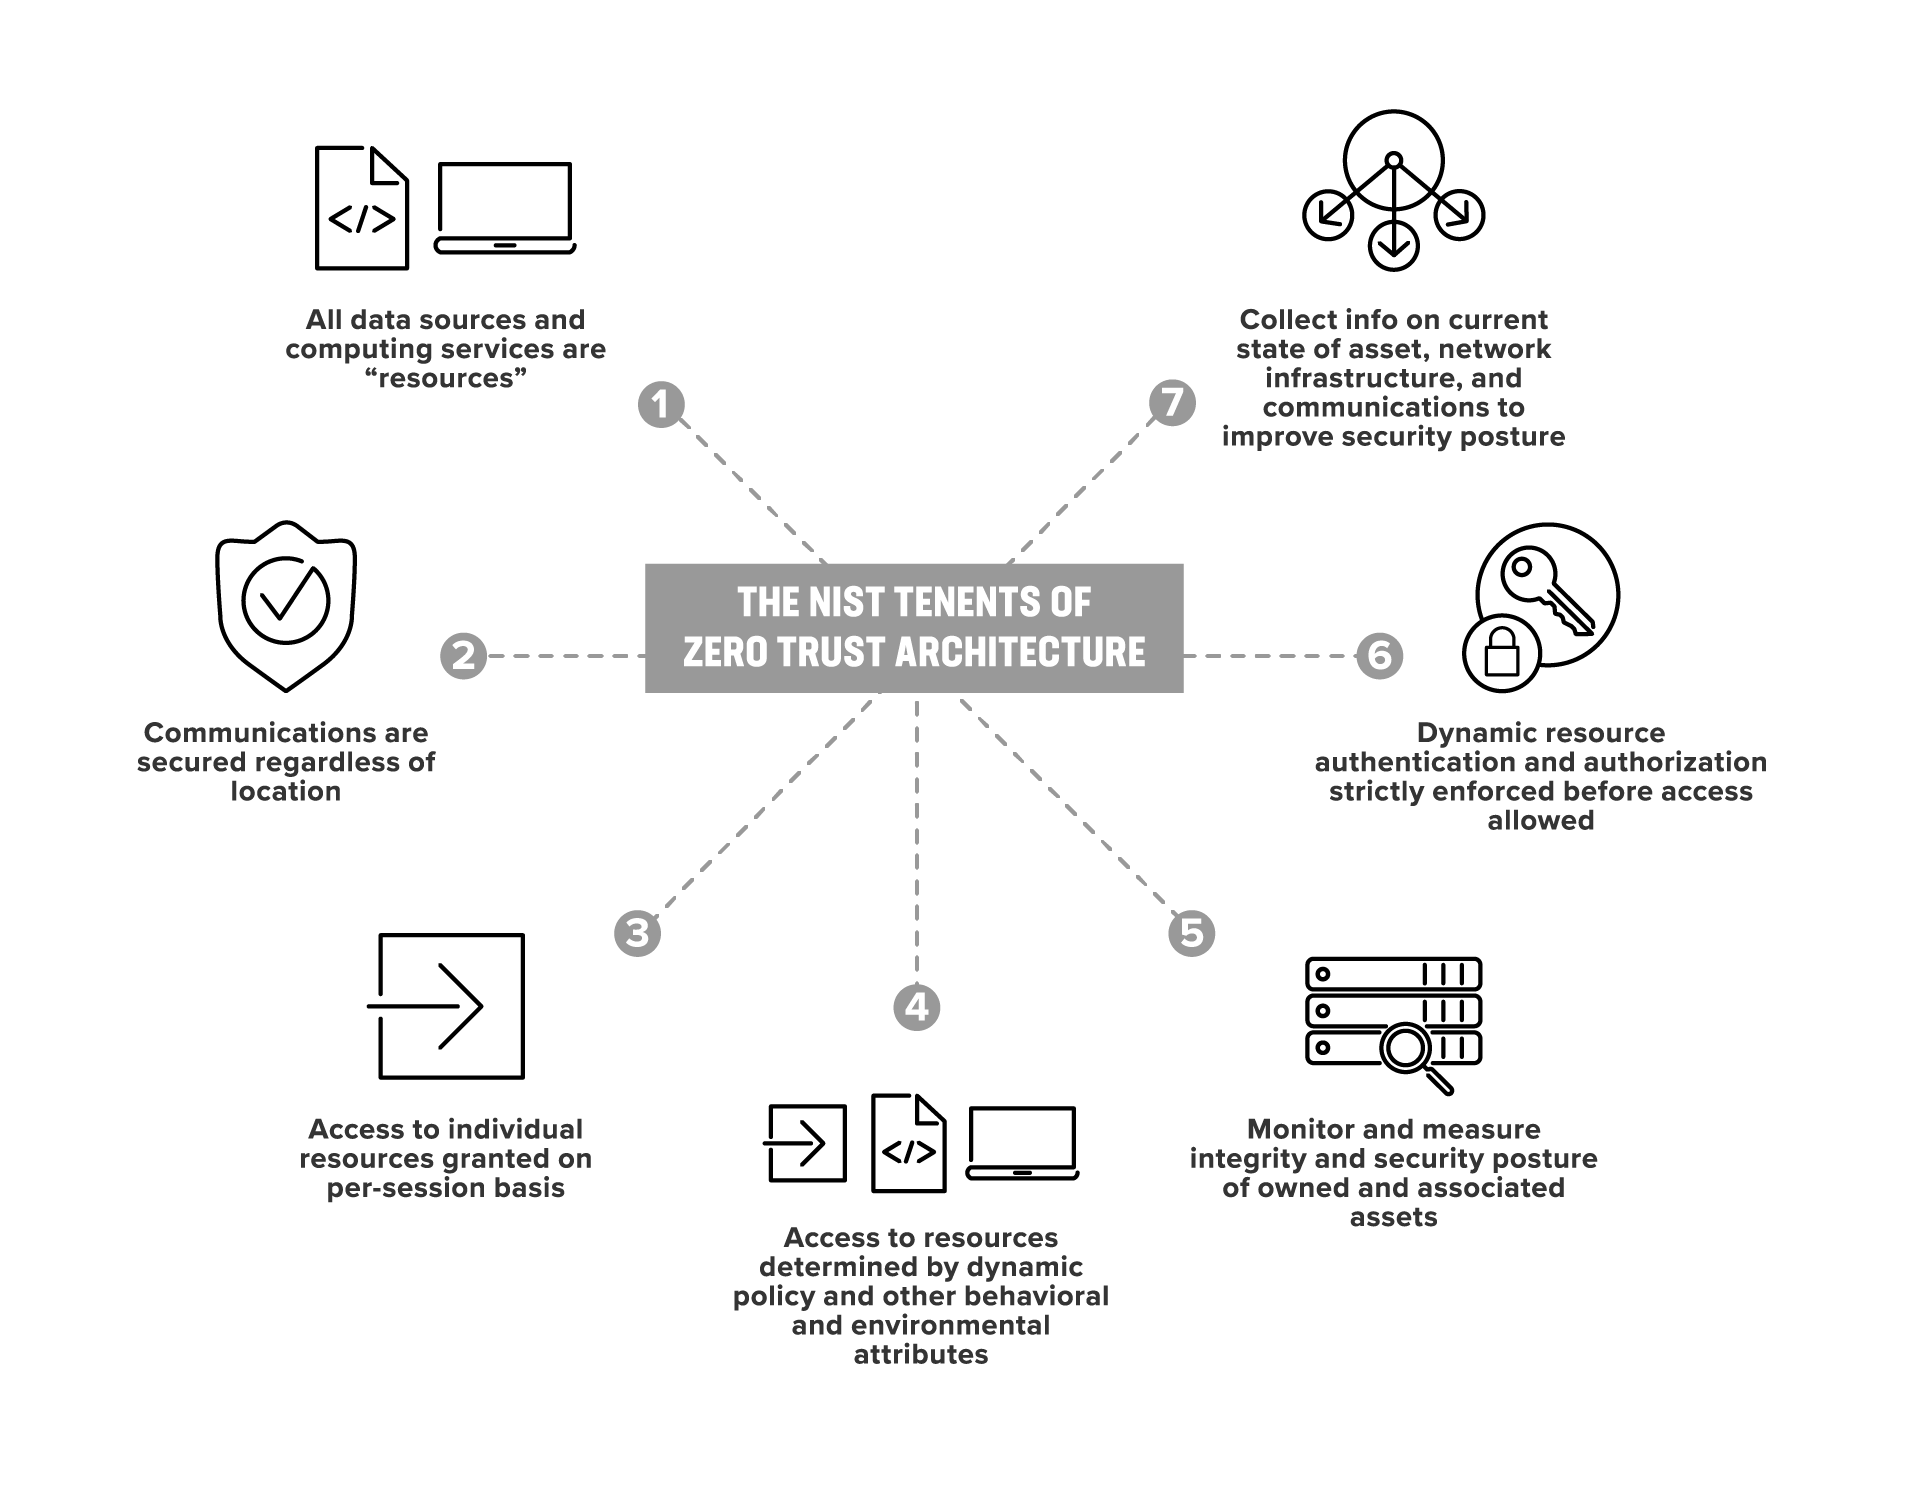
Figura 1. Mejoras continuas de la seguridad: F5 y los principios de confianza cero del NIST
Obtenga más información sobre cómo F5 puede ayudarle desde el punto en el que se encuentra hoy en su camino hacia la confianza cero.
