El 5G hace imprescindible una arquitectura de aplicaciones nativa de la nube
Proveedor de servicios | Aplicaciones 5G
RESUMEN EJECUTIVO
La transformación hacia una arquitectura nativa de la nube aporta a los proveedores de servicios numerosas ventajas y desafíos. Las soluciones nativas de la nube de F5 ayudan a acelerar la adopción del 5G.
Acercar las aplicaciones y los servicios a los suscriptores
La introducción del 5G actúa como catalizador para acelerar el desarrollo de millones de nuevas aplicaciones. Se están desarrollando enormes cantidades de aplicaciones que manejan grandes volúmenes de datos y son sensibles a la latencia, lo que está impulsando la migración de la computación de los abonados hacia la computación perimetral de acceso múltiple (MEC). La MEC acerca la computación, el almacenamiento, las redes y los servicios a las aplicaciones, los dispositivos y los usuarios. También ofrece una menor latencia y una seguridad mejorada, lo que allana el camino para innovaciones en sectores que abarcan desde la Administración pública y la sanidad hasta la industria manufacturera.
Una arquitectura nativa de la nube es esencial en un mundo centrado en las aplicaciones
Los proveedores de servicios continúan avanzando hacia el 5G mediante el despliegue de una infraestructura nativa de la nube y basada en microservicios, desde el núcleo hasta el extremo de la red. Esta solución nativa de la nube supone una evolución de las redes virtualizadas. El aprovisionamiento dinámico de cargas de trabajo dentro de una red permite alcanzar nuevos niveles de automatización operativa, flexibilidad y adaptabilidad.
La migración a una arquitectura nativa de la nube ofrece numerosas ventajas:
- Reducción del tiempo de comercialización: Un enfoque nativo de la nube agiliza la implementación de nuevos casos de uso mediante la integración y la entrega continuas (CI/CD), la automatización de procesos en las operaciones y el soporte, y los procesos de desarrollo Agile DevOps.
- Mayor eficiencia: Las aplicaciones nativas de la nube consumen hasta un 40 % menos de recursos que el software basado en máquinas virtuales.
- La capacidad de escalar: Con una arquitectura nativa de la nube, los proveedores de servicios pueden escalar hasta alcanzar cientos de miles de nodos.
- Reducción de los costes operativos: Las operaciones automatizadas y programables en un entorno multinube ayudan a reducir los costes.
- Mejor aprovechamiento de los recursos: Al desvincular el hardware del software, los proveedores de servicios pueden reutilizar los recursos cuando ya no sean necesarios.
- Tiempo de desarrollo más rápido: Un enfoque nativo de la nube acelera la automatización de procesos en el desarrollo y las operaciones, y facilita los procesos de desarrollo Agile DevOps.
Las aplicaciones nativas de la nube consumen hasta un 40 % menos de recursos que el software basado en máquinas virtuales.
Transición hacia la desagregación de la red con una arquitectura basada en servicios
Los proveedores de servicios están definiendo e implantando una infraestructura nativa de la nube en toda la red, desde el núcleo hasta el extremo más alejado. Según la definición del Proyecto de Asociación de Tercera Generación (3GPP), una arquitectura basada en servicios (SBA) es un conjunto de funciones de red (NF) interconectadas que proporcionan la funcionalidad del plano de control y los repositorios de datos comunes de una red 5G. La compatibilidad con una SBA nativa de la nube plantea nuevos requisitos para el control, la coordinación y la orquestación de funciones de red desagregadas y distribuidas por toda la red. Las funciones de red son microservicios en contenedores que pueden dar soporte al núcleo 5G, a la red de acceso radioeléctrico virtualizada (vRAN) y a las funciones de red N6-LAN.
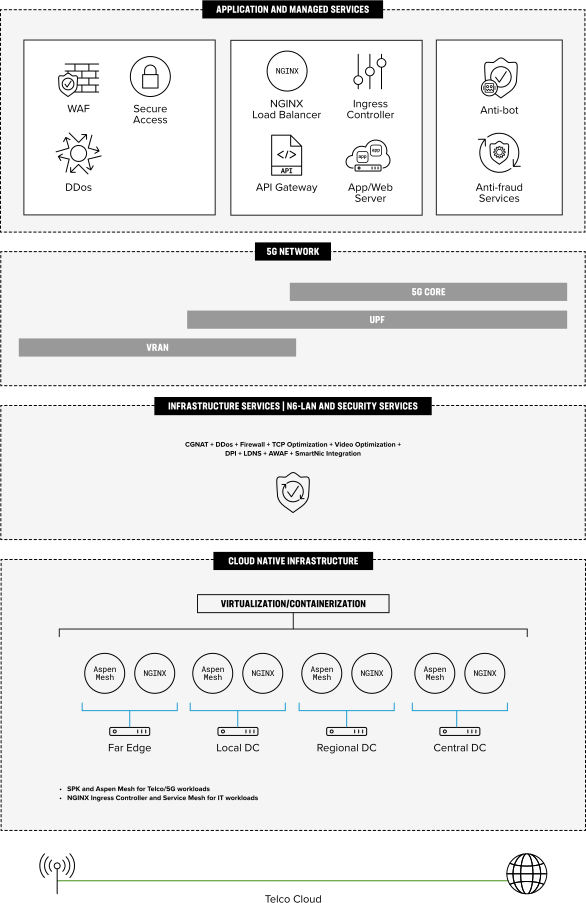
Desagregación de la red 5G
La arquitectura nativa de la nube y basada en servicios introduce un cambio de paradigma que permite a los proveedores de servicios pasar de una implementación de pila vertical a una horizontal. El enfoque de pila vertical aumenta la dependencia de los proveedores y exige que cada uno habilite su propia infraestructura, lo que incrementa la complejidad.
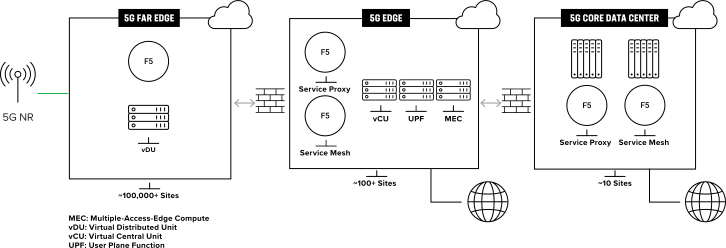
Un enfoque de pila horizontal elimina estas complicaciones y limitaciones asociadas a los proveedores, al tiempo que permite al proveedor de servicios mantener el control y la visibilidad de su red. Con una pila horizontal, los proveedores de servicios obtienen una infraestructura nativa de la nube coherente (nube de telecomunicaciones) implementada en ubicaciones del núcleo, el borde y el borde extremo, compatible con vRAN, un núcleo 5G independiente (SA), aplicaciones internas y aplicaciones orientadas a empresas y consumidores. La tecnología 5G permite a los proveedores de servicios adoptar un enfoque de pila horizontal, lo que posibilita escalar las ubicaciones de borde según las necesidades de los abonados.
“Una arquitectura nativa de la nube y basada en servicios ha propiciado un cambio de paradigma que permite a los proveedores de servicios pasar de una implementación de pila vertical a una horizontal.”
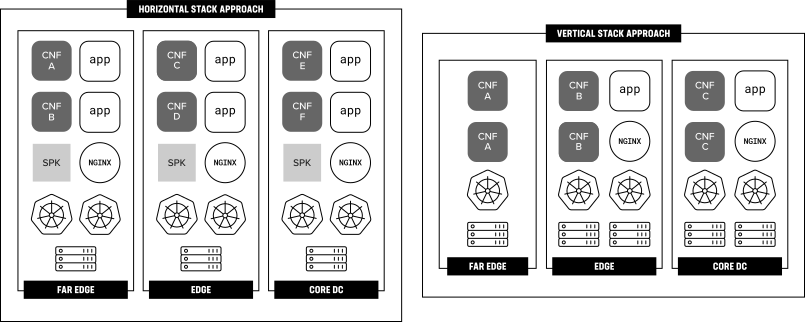
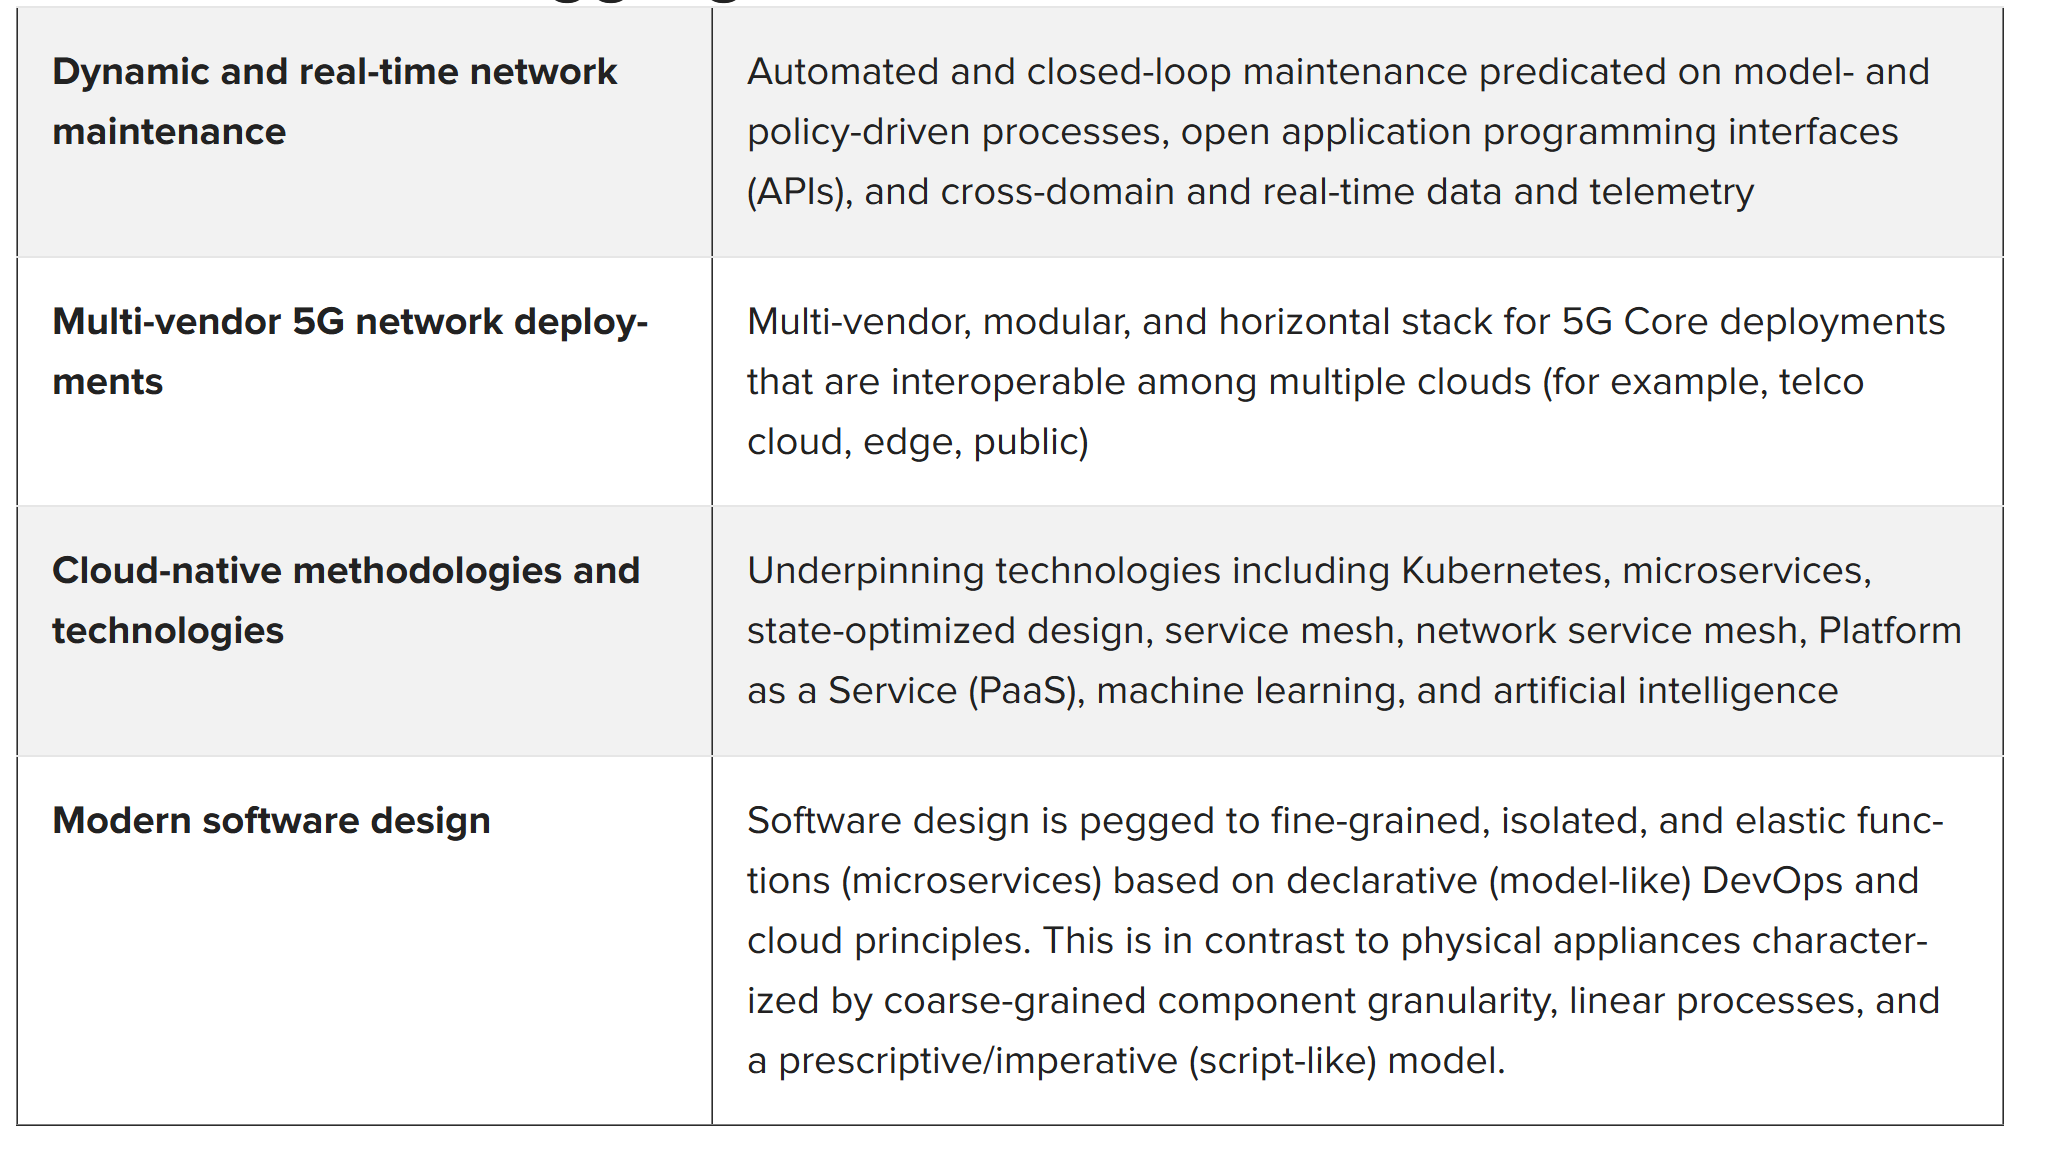
La tabla 1 destaca los principales factores que impulsan la desagregación de 5G, lo que permite a los proveedores de servicios aprovechar todas las ventajas de una infraestructura nativa de la nube.1
Factores impulsores de la desagregación
Desafíos de las arquitecturas nativas de la nube
Kubernetes se ha convertido en el estándar para la gestión y orquestación de contenedores en arquitecturas nativas de la nube. Sin embargo, Kubernetes no se diseñó para alojar funciones de red de telecomunicaciones (NF) ni sus protocolos específicos, como 5G HTTP/2-REST, Diameter, SIP, GTP y SCTP.
Entre los retos a los que se enfrentan los proveedores de servicios con Kubernetes se incluyen:
- La imposibilidad de aplicar controles de políticas a varios tipos de tráfico y facilitar la transición de 4G (SIP, Diameter, SCTP, etc.) a protocolos 5G.
- La imposibilidad de aplicar medidas de seguridad adecuadas en varios puntos de una red y en múltiples capas.
- Falta de visibilidad del flujo de tráfico tanto hacia el interior de la infraestructura como dentro de ella.
- Falta de controles de ingresos mientras los proveedores de servicios continúan operando tanto con 4G como con 5G durante los próximos años. A medida que se despliegue el núcleo 5G SA, muchos proveedores de servicios aprovecharán sus sistemas actuales de facturación y tarificación de 4G para acelerar la implantación de 5G y obtener un retorno más rápido de sus inversiones.
Soluciones 5G de F5
F5 ofrece soluciones que abordan estos retos de la infraestructura nativa de la nube y satisfacen los requisitos de red y seguridad de la vRAN, el núcleo 5G y las aplicaciones empresariales. Las soluciones de F5 incluyen:
- F5 BIG-IP Next Service Proxy para Kubernetes
- F5 Aspen Mesh de nivel operador
- Servicios F5 N6-LAN
- Soluciones de seguridad de F5
F5 BIG-IP Next Service Proxy para Kubernetes
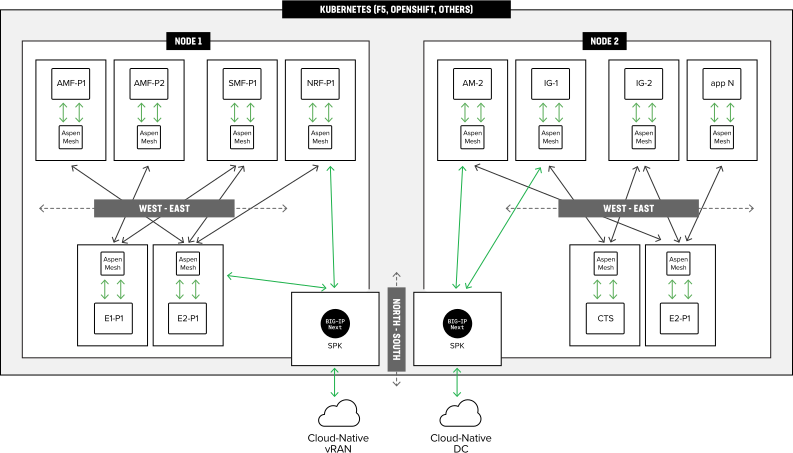
F5 BIG-IP Next Service Proxy for Kubernetes (SPK) es una oferta única diseñada específicamente para proporcionar un único punto de conexión de red y seguridad para Kubernetes, y cuya arquitectura está concebida específicamente para redes de proveedores de servicios. BIG-IP Next SPK proporciona un único punto de conexión de red para el clúster (tráfico de entrada y salida), reduce la superficie de ataque para ofrecer una mayor seguridad y admite protocolos de señalización 4G y 5G. BIG-IP Next SPK se ajusta a los patrones de diseño de Kubernetes para la configuración y la orquestación. BIG-IP SPK ofrece:
Control de entrada/salida
- Equilibrado de carga de capa 4: TCP, UDP y SCTP
- Balanceo de carga de capa 7: Diameter, SIP, HTTP/2
- Balanceo de carga GTPcV2
- Enrutamiento
- Limitación de velocidad
Seguridad
- Firewall de señalización, DDoS, WAF
- Cifrar/descifrar
- Ocultación de la topología
Visibilidad
- Garantía de ingresos
- Estadísticas y análisis
F5 Aspen Mesh de nivel operador
F5 Carrier-Grade Aspen Mesh ayuda a los proveedores de servicios a mejorar la visibilidad del tráfico de las aplicaciones, la seguridad y la gestión de políticas. Esta malla de servicios está diseñada específicamente para infraestructuras nativas de la nube de proveedores de servicios y se basa en la plataforma de código abierto Istio, a la que se han añadido funciones esenciales para las redes de los proveedores de servicios. F5 Carrier-Grade Aspen Mesh ofrece:
- Visibilidad del tráfico en todas las capas mediante una vista del tráfico dentro de cada clúster de Kubernetes del núcleo 5G. Esto garantiza los ingresos y proporciona visibilidad de los datos necesarios para monetizar el 5G mediante los sistemas de facturación existentes.
- Seguridad avanzada con un enfoque coherente para cifrar y autenticar todo el tráfico entre funciones de red de múltiples proveedores y ubicaciones. F5 Carrier-Grade Aspen Mesh se basa en técnicas que utilizan una autoridad de certificación de nivel operador y compatible con 3GPP.
- Control del tráfico y gestión de políticas que permiten a los proveedores de servicios enrutar de forma eficiente las comunicaciones de los servicios y aplicar políticas empresariales y de cumplimiento normativo al tráfico de la malla de servicios y de la red.
Además de estas funciones, F5 Carrier-Grade Aspen Mesh ofrece capacidades de captura de paquetes que Kubernetes estándar no incluye. La captura de paquetes es importante para solucionar problemas de comunicación entre las CNF dentro del clúster y para cumplir requisitos gubernamentales, como la interceptación legal.
Ejemplo de núcleo 5G SA
BIG-IP Next SPK y Carrier-Grade Aspen Mesh resuelven distintos retos relacionados con el uso de Kubernetes en una infraestructura 5G nativa de la nube. BIG-IP Next SPK satisface la necesidad de disponer de compatibilidad con señalización multiprotocolo, seguridad y visibilidad del tráfico que entra y sale del clúster de Kubernetes, mientras que Carrier-Grade Aspen Mesh se ocupa de la comunicación entre las CNF. Ambas soluciones son fundamentales para desplegar una infraestructura 5G nativa de la nube.
Servicios LAN N6 de F5
Las redes 5G ofrecen aplicaciones dinámicas que pueden implementarse en el centro de datos central, el extremo de la red y el extremo más alejado. Las funciones de red que antes se ubicaban en la S/Gi-LAN en 4G son ahora CNF basadas en servicios que pueden trasladarse a la ubicación de las aplicaciones.
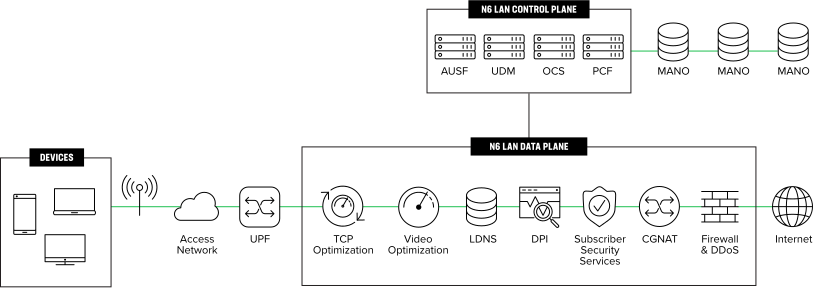
Las nuevas funciones de red son autónomas, independientes y reutilizables. Cada servicio de función de red expone su funcionalidad a través de una interfaz basada en servicios (SBI), que emplea una interfaz REST bien definida mediante HTTP/2. Esta funcionalidad, denominada LAN N6, se encuentra en la interfaz N6 entre la pasarela de paquetes y la red de datos.
Las funciones de red N6 LAN de F5 incluyen la gestión del tráfico, la seguridad de red, los servicios DNS, la aplicación de políticas y la traducción de direcciones de red (NAT) de nivel operador. Hasta hace poco, la mayoría de estos servicios se implementaban en dispositivos de hardware dedicados, pero, con el auge de la infraestructura virtualizada, estas funciones de red se están desplegando ahora como funciones de red virtuales (VNF) y, más recientemente, como funciones de red nativas de la nube (CNF).
Para satisfacer las necesidades de los proveedores de servicios, F5 ofrece el conjunto de servicios N6 más completo del sector en una solución consolidada y virtualizada. La consolidación y virtualización de los servicios N6 puede reducir hasta en un 60 % los gastos de capital y operativos, al tiempo que mejora el rendimiento y reduce la latencia.2
La solución de servicios N6 de F5 integra en una única plataforma una amplia gama de servicios, desde la seguridad hasta la optimización de vídeo. La ampliación de los servicios se simplifica, y el marco unificado garantiza una tecnología común que ayuda a los proveedores de servicios a optimizar su red y realizar la transición al 5G.
Las funciones de red LAN N6 de F5 pueden utilizarse como dispositivos de hardware, VNF o CNF, lo que permite al proveedor de servicios elegir la solución de implementación más adecuada para cada caso de uso.
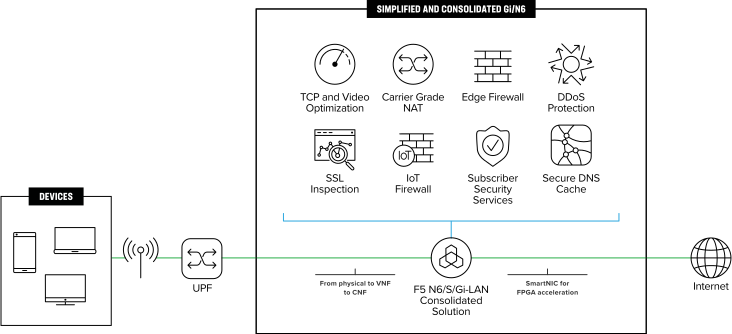
Con las soluciones y los servicios N6 de F5, los proveedores de servicios pueden:
- Ofrecer servicios de gestión inteligente del tráfico y de DNS local para soluciones personalizables de direccionamiento del tráfico que tengan en cuenta tanto al suscriptor como a la red.
- Ofrezca servicios NAT de nivel de operador (CGNAT) y migre las redes de IPv4 a IPv6.
- Proteja sus redes frente a ataques volumétricos con soluciones de seguridad certificadas por ISCA.
- Proporcionar la aplicación de políticas basadas en el perfil del abonado, la clasificación del tráfico, la optimización de TCP y la categorización de URL.
- Cree e implemente nuevos servicios de seguridad para suscriptores, incluidos controles parentales basados en DNS y un cortafuegos de IoT con reconocimiento de suscriptores, diseñado específicamente para proteger dispositivos IoT.
- Mejore la optimización de vídeo mediante la detección de firmas y un control granular de políticas basado en aprendizaje automático.
Soluciones de seguridad de F5
5G ofrece más puntos de conexión, un mayor rendimiento y nuevos protocolos que aumentan el número de superficies expuestas a ataques de seguridad. Se requiere una seguridad integral en toda la red, incluidos el núcleo, el borde y el extremo más alejado. Las herramientas de seguridad de F5 incluyen:
Protección DDoS de F5: Ofrece soluciones integradas, flexibles y fáciles de implementar que permiten responder con rapidez, independientemente del tipo de ataque distribuido de denegación de servicio (DDoS). Entre los productos de protección DDoS se incluyen F5 DDoS Hybrid Defender y F5 Silverline DDoS Protection.
F5 AFM: Proporciona una protección integral para redes y protocolos que garantiza una experiencia óptima a los suscriptores, reduce la tasa de abandono y aumenta los ingresos. La visibilidad práctica permite mitigar rápidamente los ataques.
F5 Advanced Web Application Firewall (WAF): Protege las aplicaciones mediante análisis del comportamiento, defensa proactiva contra bots y cifrado de datos confidenciales en la capa de aplicación. Ofrece protección frente a los ataques más frecuentes contra las aplicaciones sin necesidad de actualizarlas.
F5 Distributed Cloud Bot Defense: Aprovecha la inteligencia artificial y el aprendizaje automático para neutralizar a los atacantes y prevenir el fraude. Protege las aplicaciones web y móviles, así como los endpoints de API, frente a sofisticados ataques automatizados que, de otro modo, provocarían fraudes a gran escala.
Por qué utilizar las soluciones 5G de F5 para proveedores de servicios
Facilite la transición al 5G
Mantenga la infraestructura 4G y fomente la interoperabilidad con Kubernetes y el núcleo 5G gracias a la ayuda de F5, que incluye:
- Acelerar la comercialización de nuevos servicios 5G atractivos y diferenciados.
- Simplificación de la arquitectura y las operaciones de la red central y reducción de costes con las soluciones LAN N6 exclusivas de F5.
- Permitir la facturación de servicios 5G.
Consiga rendimiento y seguridad nativos de la nube
Cree una arquitectura nativa de la nube y basada en contenedores aprovechando Kubernetes y la seguridad avanzada. Con F5, los proveedores de servicios pueden:
- Obtenga una arquitectura basada en contenedores que sea escalable para el núcleo, el extremo de la red y el extremo más alejado.
- Obtenga una escalabilidad dinámica de la red para mejorar el escalado horizontal y la flexibilidad.
- Implemente la seguridad en el núcleo, el extremo y el extremo remoto.
- Aproveche el cifrado de Aspen Mesh.
Maximice la visibilidad y el control del tráfico
Obtenga funcionalidades específicas para proveedores de servicios que ofrecen el control y la visibilidad esenciales para la transición a 5G con contenedores de Kubernetes. F5 ofrece:
- Mayor visibilidad y trazabilidad para la facturación.
- Gestión del tráfico mejorada, incluido el enrutamiento, el equilibrio de carga y la limitación de velocidad para protocolos 4G.
- Autodescubrimiento de Kubernetes para la configuración automática del balanceo de carga.
- Captura de paquetes para la resolución de problemas y la interceptación legal.
- Aspen Mesh para el análisis y la gestión de políticas.
- Funcionamiento fluido en un entorno multiinquilino.
Conclusión
La introducción del 5G actúa como catalizador para acelerar el desarrollo de millones de nuevas aplicaciones. Se están desarrollando enormes cantidades de aplicaciones que manejan grandes volúmenes de datos y son sensibles a la latencia, lo que está impulsando el traslado de la computación de los abonados a la computación perimetral de acceso múltiple (MEC). La MEC acerca la computación, el almacenamiento, las redes y los servicios a las aplicaciones, los dispositivos y los usuarios. También ofrece una menor latencia y una seguridad reforzada, lo que allana el camino para innovaciones en sectores que van desde la Administración pública y la sanidad hasta la industria manufacturera.
Nota al pie
1 ABI Research, «Redes nativas de la nube para la era del 5G»
2 Descripción general de la solución de F5, «Simplificación de la red LAN Gi»
Contenido relacionado
ARTÍCULO
La transformación tecnológica del 5G, explicada
Descubra la seguridad, la visibilidad y el control que necesita para proteger su red 5G y habilitar las aplicaciones adaptativas que son clave para el futuro del 5G.
LIBRO ELECTRÓNICO
Vía rápida hacia el edge 5G
Prácticas recomendadas para implementar microservicios nativos de la nube y basados en contenedores en una arquitectura basada en servicios.
SEMINARIO WEB
Funciones de red nativas de la nube para 4G y 5G
Ha llegado el momento de incorporar funciones de red nativas de la nube tanto para 4G como para 5G
ARTÍCULO
Mejore la QoE de la red y reduzca el TCO con la optimización de la LAN N6
Descubra cómo la consolidación de N6-LAN puede ayudar a los proveedores de servicios a mejorar la calidad de la experiencia y reducir el coste total de propiedad durante la migración a 5G.