Protege y optimiza tus aplicaciones en contenedores con los servicios avanzados para aplicaciones de F5
F5 Container Ingress Services proporciona una potente plataforma de servicios de aplicaciones que se integra con las principales soluciones de gestión de contenedores para ofrecer una seguridad y un rendimiento sólidos para las aplicaciones.
El reto: ofrecer soporte para aplicaciones en contenedores seguras y de alto rendimiento
Muchas de las características que hacen que los contenedores resulten tan atractivos —portabilidad, escalabilidad, mayor eficiencia en el desarrollo y el despliegue, etc.— también pueden constituir factores de riesgo, ya que introducen más puntos de exposición. Aunque las plataformas de contenedores como Kubernetes y OpenShift ofrecen algunos servicios nativos, estos carecen de funciones esenciales, como firewalls de aplicaciones web y pasarelas de protocolos, que pueden protegerle frente a ataques informáticos, bots y filtraciones de datos que podrían poner en riesgo los datos de sus clientes.
Necesita una plataforma que comprenda la naturaleza transitoria de los eventos dentro del clúster y que pueda aprovisionar adecuadamente los servicios de aplicaciones en respuesta a dichos eventos.
Esto es lo que puede hacer
Con una solución basada en microservicios, necesita soluciones de seguridad y redes que se adapten a una arquitectura tan dinámica y transitoria. Estos servicios de aplicaciones deben incluir seguridad perimetral de nivel empresarial y una visibilidad integral de extremo a extremo. F5 facilita la integración de los servicios de aplicaciones directamente en el sistema de gestión de clústeres, independientemente de dónde esté alojado, lo que permite a los equipos de seguridad y redes mantener los servicios actualizados sin ralentizar el desarrollo.
Cómo puede ayudar F5
F5 proporciona a su organización una potente plataforma de servicios de aplicaciones, Container Ingress Services, que se integra con su solución de gestión de contenedores para ofrecer una mayor seguridad de las aplicaciones y optimizar el rendimiento de las aplicaciones en contenedores.
F5 lo hace mediante dos componentes clave:
- Plataforma – La potente plataforma de F5 gestiona el tráfico, protege las aplicaciones frente a ataques y proporciona telemetría detallada a los equipos de aplicaciones y redes. Es la puerta de entrada a las aplicaciones en contenedores, ya que las protege y optimiza en el perímetro.
- Orquestación – La orquestación entre la solución de gestión de contenedores y la solución de servicios de aplicaciones permite detectar eventos en el clúster de contenedores y automatizar las configuraciones en la plataforma de gestión del tráfico.
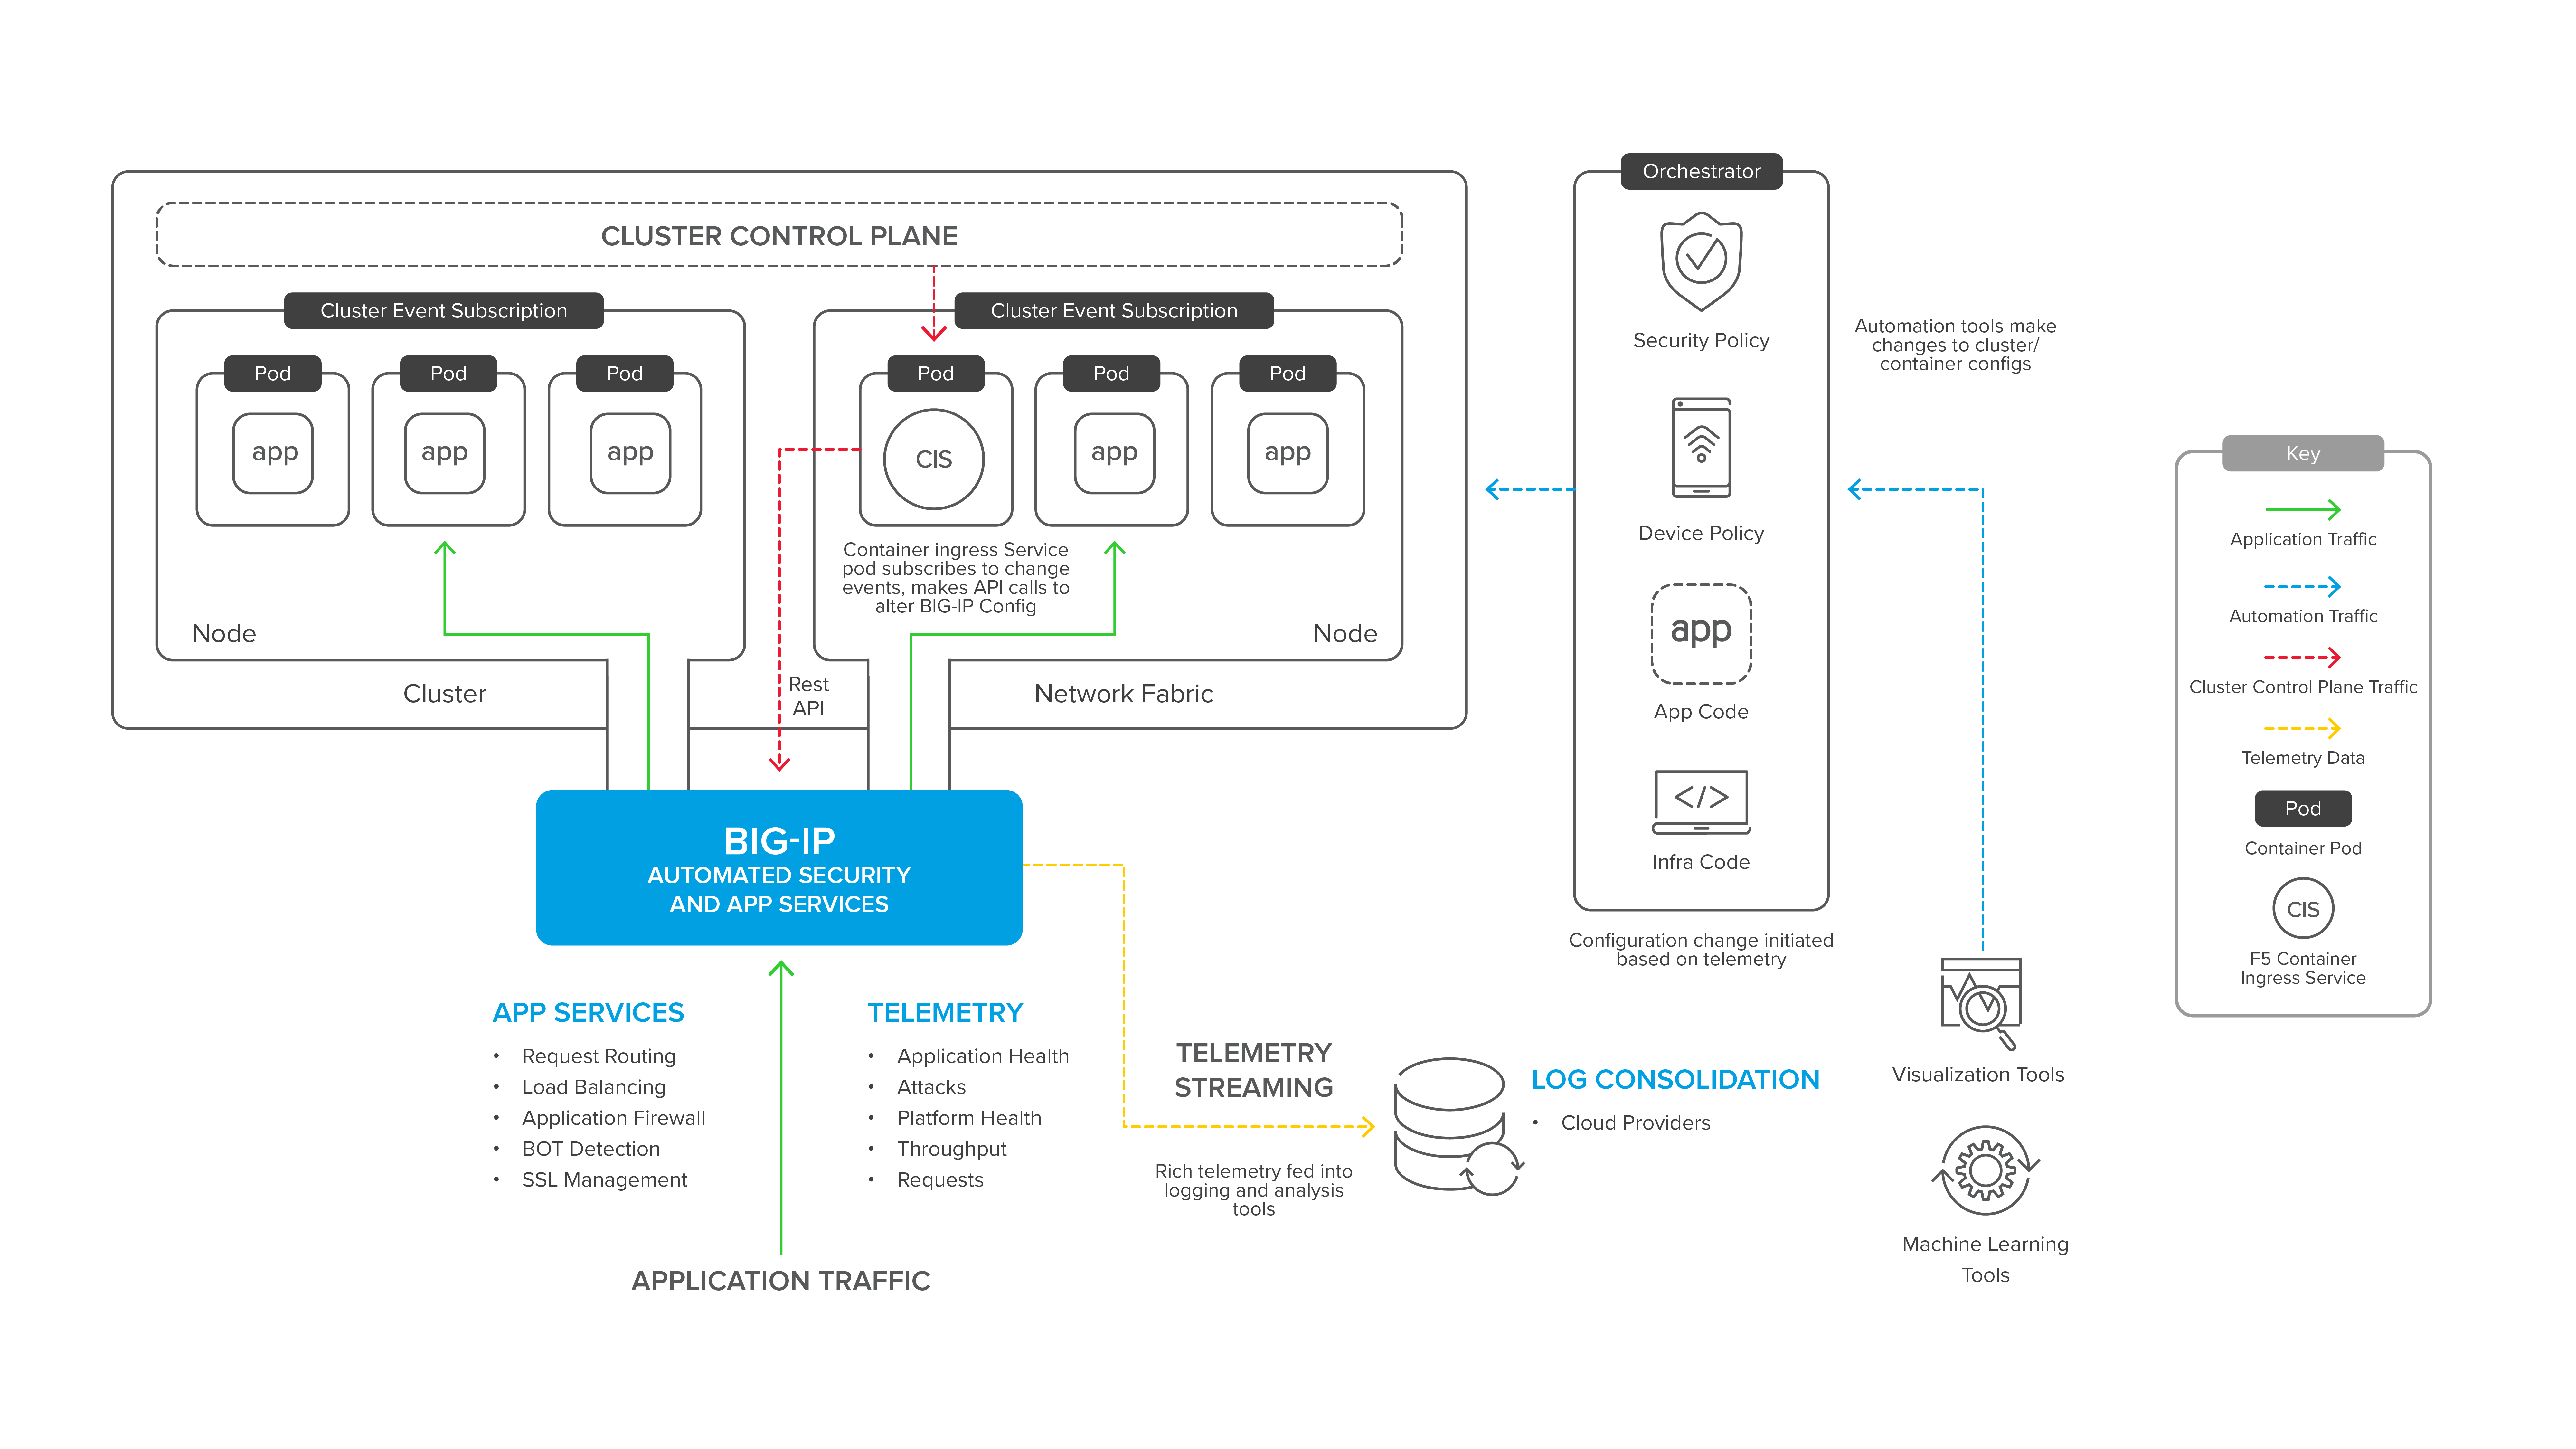
En la arquitectura de F5 Container Ingress Services que se muestra a continuación, el componente conector de contenedores (identificado como CIS) detecta eventos de gestión de contenedores, como la creación de nuevos clústeres o pods, y realiza cambios de configuración en BIG-IP para gestionar el tráfico dirigido a los nuevos recursos de contenedores. Mientras tanto, BIG-IP, además de proteger y acelerar el tráfico de las aplicaciones, proporciona datos de telemetría detallados a los servicios de gestión y visualización, que pueden propagar cambios en el sistema de gestión de contenedores, cerrando así el ciclo que va de la observación a la acción.
Guías de soluciones
Desafío
Las plataformas de contenedores, como Kubernetes o Red Hat OpenShift, se combinan con metodologías de desarrollo ágil para acelerar el desarrollo y el despliegue de aplicaciones. Las aplicaciones en contenedores no son menos vulnerables a las vulnerabilidades de la capa de aplicación, los ataques de denegación de servicio y los efectos de la latencia de red del lado del cliente, lo que significa que siguen necesitando servicios de entrega y seguridad de aplicaciones, como firewalls de aplicaciones web, optimización de TCP y puertas de enlace de protocolos.
Sin embargo, una solución tradicional con una configuración estática que solo puede modificar un operador de TI entra en conflicto con el paradigma ágil de los contenedores, en el que se pueden crear dinámicamente nuevos contenedores de microservicios durante apenas unos minutos para atender un pico de demanda o implementar una actualización simplemente sustituyendo los contenedores antiguos por otros nuevos.
¿Cómo puede garantizar que las implementaciones de los servicios de sus aplicaciones sigan el ritmo de sus rápidos ciclos de lanzamiento en entornos de contenedores?
Solución
Necesita potentes servicios de seguridad y optimización de aplicaciones integrados en el plano de gestión de la plataforma de contenedores.
La integración permite que los servicios de sus aplicaciones respondan automáticamente y en tiempo real a los eventos de los contenedores (como la creación de un nuevo contenedor o de un servicio completamente nuevo), sin que los desarrolladores de aplicaciones ni los administradores de la plataforma de contenedores necesiten amplios conocimientos específicos del ámbito.
Puede proporcionar una protección sólida y una gestión avanzada del tráfico para las aplicaciones en contenedores combinando la plataforma de entrega de aplicaciones BIG-IP, líder del mercado, una infraestructura de red de contenedores ampliada y un contenedor de gestión que se integra en el plano de gestión de contenedores.
Componentes
Para ofrecer servicios de aplicaciones multinube coherentes y potentes en entornos en contenedores, las organizaciones pueden aprovechar varios componentes de F5.
- Plataforma BIG-IP
La plataforma BIG-IP es un potente proxy de aplicaciones disponible como dispositivo de software para una amplia variedad de nubes públicas y privadas, además de ofrecer opciones de hardware dedicado para implementaciones locales que requieren la máxima escalabilidad con la menor huella informática posible. Tanto si se implementa como hardware o como software, BIG-IP ofrece diversas funcionalidades para proteger las aplicaciones, dirigir las solicitudes entrantes y optimizar las conexiones de los clientes.
Aunque este sólido conjunto de capacidades podría sugerir cierta complejidad, la plataforma admite un potente sistema de plantillas que permite a los expertos en seguridad y operaciones crear plantillas estandarizadas. Los equipos de aplicaciones pueden implementarlas proporcionando unos pocos datos sencillos y sin necesidad de conocimientos avanzados sobre seguridad o gestión del tráfico.
Por supuesto, también debe poder dirigir el tráfico de las aplicaciones hacia dentro y fuera de su entorno de contenedores, por lo que la compatibilidad con VXLAN es esencial para extender la red de un clúster a un dispositivo de puerta de enlace como BIG-IP. Las plataformas BIG-IP, tanto de hardware como de software, ofrecen una integración completa con VXLAN, así como con otras muchas superposiciones de red.
Más información sobre la plataforma BIG-IP ›
- Servicios de entrada de contenedores
La integración de un BIG-IP en la red y la infraestructura debe implementarse y actualizarse de forma coordinada con los eventos de los contenedores. Para ello, F5 ofrece una solución gratuita de integración de contenedores: el componente Container Ingress Services (CIS), que se ejecuta como un contenedor y se suscribe a los eventos de gestión del clúster. CIS combina la detección de eventos con herramientas nativas de la plataforma de contenedores, como los mapas de configuración y las anotaciones, para configurar los servicios de entrada mediante la API REST de BIG-IP.
La telemetría y la instrumentación de sus aplicaciones en contenedores son esenciales para su mejora continua. Dado que la plataforma BIG-IP ofrece una visibilidad detallada del tráfico de las aplicaciones, es el punto idóneo desde el que transmitir estadísticas y datos de eventos a la herramienta de recopilación y visualización que prefiera.
Más información sobre Container Ingress Services ›
Socios
F5 colabora estrechamente con sus socios tecnológicos para ayudarle a optimizar sus aplicaciones en entornos de contenedores.
Descarga la guía de soluciones para conocer todos los detalles ›
- Plataformas de gestión de contenedores
Los servicios de entrada de contenedores están disponibles para las siguientes plataformas de gestión de contenedores:- Kubernetes
- OpenShift
- Cloud Foundry
- Mesos Marathon
Más información sobre las plataformas de gestión de contenedores ›
- Entornos virtuales
La plataforma BIG-IP puede ejecutarse en los siguientes entornos virtuales:
Público:
- AWS
- Microsoft Azure
- Google Cloud Platform
- Alibaba Cloud
Privada:
- VMware (ESX, ESXi, vCloud Director)
- Microsoft HyperV
- Linux KVM, Xen Project, OpenStack
Ver todas las plataformas compatibles con BIG-IP Virtual Edition ›
Contenido relacionado
SEMINARIO WEB
Optimiza y protege tus aplicaciones basadas en contenedores con F5
PRODUCTO
Servicios de entrada de contenedores de F5
Descubra cómo F5 Container Ingress Services le ayuda a implementar más rápidamente en distintos ecosistemas de orquestación de contenedores.
BLOG
Automatización de contenedores
Descubre cómo la automatización de contenedores está impulsando servicios de aplicaciones sin fricciones para acelerar el proceso de desarrollo de aplicaciones.
GUÍA DE SOLUCIONES
Proteja y optimice las aplicaciones en contenedores
Las plataformas ágiles necesitan una protección ágil.
BLOG
Los contenedores son clave para una estrategia multinube
La adopción de contenedores lleva ya un par de años absorbiendo presupuesto de forma constante. Lo que puede resultar sorprendente son los motivos que impulsan esa adopción. Aviso: en realidad, no se trata de los microservicios.