
A medida que DevOps adquiere un mayor protagonismo en el debate sobre la infraestructura, observamos diversas prácticas recomendadas para incorporar contenedores y microservicios a los procesos de desarrollo de aplicaciones y DevOps. Sin embargo, los profesionales de DevOps y TI siguen teniendo dificultades para implementar una infraestructura que sea compatible con el ciclo de vida del desarrollo de aplicaciones modernas. En la última Encuesta de Quali sobre DevOps y la nube de 2018 realizada a 1300 personas, «casi el 50 % debe esperar hasta un mes para acceder a la infraestructura, mientras que el 24 % espera más de un mes, especialmente quienes trabajan en equipos distribuidos».
En el lado positivo, la implantación de la automatización ha pasado a ocupar un lugar destacado, y la encuesta de Quali muestra que «dos tercios de los encuestados (el 67 %) afirmaron haber implantado algún tipo de automatización para mejorar la productividad y la agilidad... y, de quienes ya utilizan la automatización, el 33 % dispone de funciones de autoservicio para sus iniciativas de I+D y desarrollo/pruebas». La automatización es clave para los equipos de NetOps que están aprendiendo a convertirse en profesionales de Super-NetOps, capaces de respaldar e impulsar prácticas de mejora y despliegue continuos. Los desarrolladores de aplicaciones necesitan la automatización para ampliar los nuevos despliegues y responder a las exigencias de los requisitos empresariales. Para adaptarse a las prácticas de DevOps, se necesita una solución integrada de autoservicio y automatización, respaldada por NetOps, que permita a AppDev alcanzar sus objetivos con rapidez.
Una de las formas en que los desarrolladores de aplicaciones pueden simplificar el desarrollo y las pruebas consiste en incorporar contenedores y microservicios para maximizar la eficiencia y la portabilidad. Además, el control de Ingress se integra con el entorno de orquestación de contenedores, dirige el tráfico a la mejor aplicación disponible y garantiza una disponibilidad constante tanto en desarrollo como en producción. Ingress puede hacer referencia al enrutamiento HTTP o a un conjunto de reglas para acceder a los servicios del clúster; asimismo, ingress (con «i» minúscula) también hace referencia a las conexiones entrantes, el balanceo de carga de las aplicaciones y los servicios de seguridad. La clave consiste en reducir los problemas que ralentizan el desarrollo y el despliegue de aplicaciones mediante funciones de autoservicio y automatización basadas en eventos de los contenedores.
Ahí es donde los servicios de aplicaciones dinámicas de F5 para entornos de contenedores permiten escalar las aplicaciones sin complicaciones mediante el control de Ingress y los servicios de seguridad de aplicaciones. Muchos profesionales de infraestructuras de TI optan por la integración con la orquestación de contenedores y los servicios de aplicaciones de acceso frontal de F5 mediante BIG-IP y Container Connector, una solución que gestiona servicios de control de Ingress, como el enrutamiento HTTP y URI, el equilibrio de carga y los servicios de aplicaciones en implementaciones de contenedores y de plataforma como servicio (PaaS).
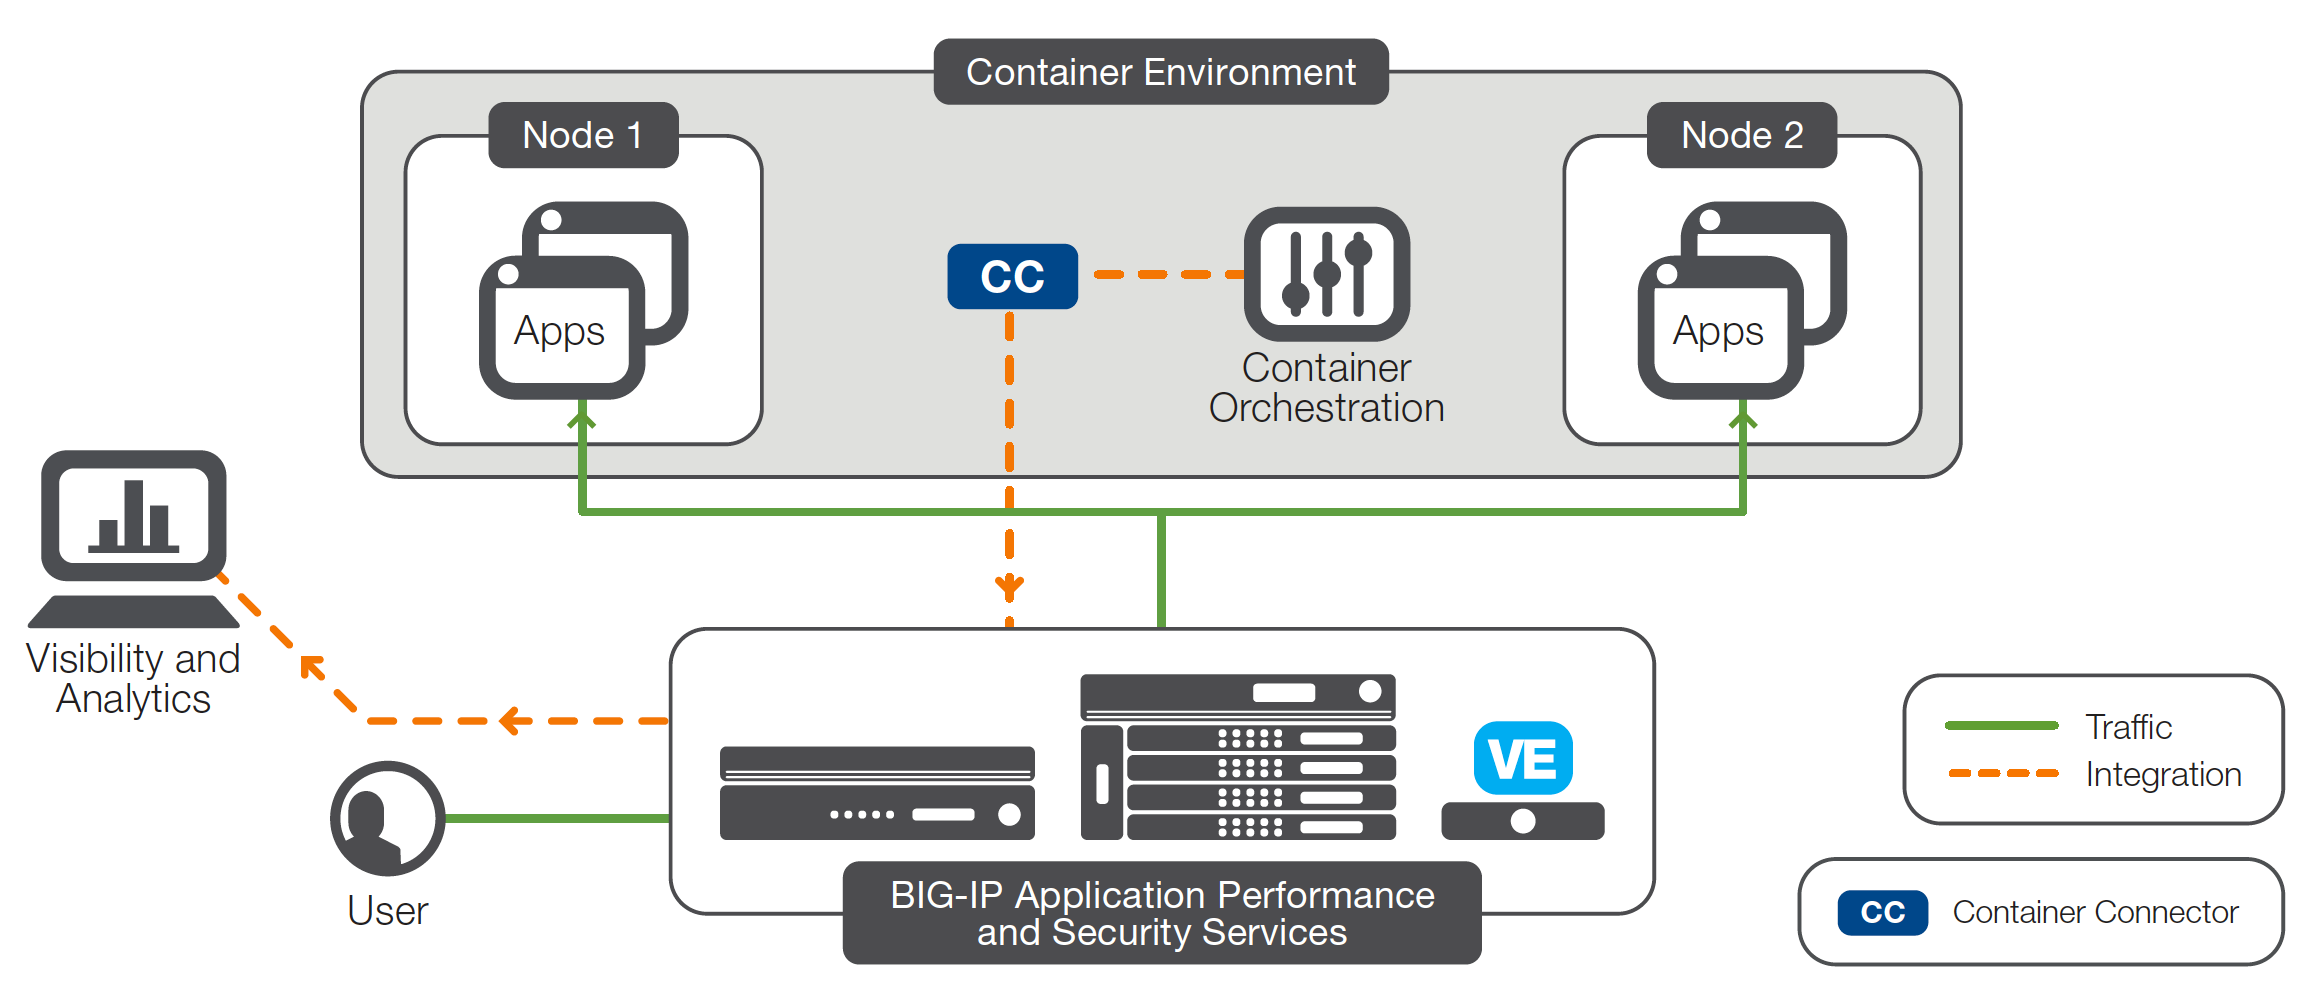
F5 se implementa en plataformas PaaS como Red Hat OpenShift y Pivotal Cloud Foundry, así como en entornos de contenedores como Kubernetes y Mesos/Marathon. F5 Container Connector es una solución de código abierto que permite la selección de autoservicio en la interfaz de usuario de contenedores o automatiza los servicios de aplicaciones mediante la detección de eventos de contenedores para agilizar su puesta en marcha y retirada. Container Connector ofrece mayor flexibilidad y facilidad de uso gracias a políticas y perfiles preexistentes para las rutas de OpenShift, así como anotaciones para reescribir las URL de destino de Kubernetes Ingress. F5 permite obtener visibilidad y capacidad de observación de todo el tráfico de contenedores, además de proporcionar información más detallada sobre las aplicaciones mediante la exportación de flujos de datos a plataformas de supervisión y análisis. Obtenga más información hoy mismo en f5.com, consulte la información técnica en clouddocs.f5.com y descargue F5 Container Connector hoy mismo.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.