Mitigación de vulnerabilidades de seguridad de aplicaciones
Hoy en día, las aplicaciones impulsan la transformación digital y aportan una ventaja competitiva. Por eso, es hora de simplificar la seguridad y cambiar de perspectiva.
Bienvenidos a la era de las aplicaciones
Para mantener la agilidad y, al mismo tiempo, acelerar la comercialización, las organizaciones han adoptado el desarrollo ágil y han confiado a los equipos de desarrollo de aplicaciones y DevOps el cumplimiento de los objetivos estratégicos del negocio. Con solo pulsar un botón, un desarrollador puede automatizar la compilación, las pruebas, el despliegue, el funcionamiento y la supervisión de código nuevo que podría cambiar el mundo.
Ventajas principales
Desplazamiento a la izquierda
La seguridad está integrada de forma intrínseca en el ciclo de vida del desarrollo de aplicaciones —desde el código hasta las pruebas y la producción—, independientemente de la arquitectura, la nube o el framework.
Maximiza la usabilidad
Las soluciones de F5 evitan que la seguridad se vea comprometida con una fricción y unos falsos positivos mínimos, convirtiendo un centro de costes de seguridad en un factor diferenciador para el negocio.
Reduzca la complejidad
F5 simplifica la seguridad en distintas nubes y arquitecturas para garantizar una aplicación coherente de las políticas y una corrección universal.
Pero ¿qué ocurre con la seguridad de las aplicaciones?
El desarrollo de aplicaciones se ha transformado y está en gran medida automatizado, pero la seguridad sigue requiriendo un trabajo muy manual. Los desarrolladores y profesionales de DevOps superan en número a los profesionales de la seguridad en una proporción de hasta 100 a 1. La presión por reducir el tiempo de comercialización ha generado fricciones entre los equipos de aplicaciones y de seguridad, lo que ha creado la percepción de que la seguridad es un cuello de botella. Se trata de un grave dilema que a menudo da lugar a pruebas deficientes, atajos en los procesos y una supervisión ineficaz.
Al mismo tiempo, la proliferación de arquitecturas, nubes e integraciones de terceros ha aumentado drásticamente la superficie de ataque de muchas organizaciones. Las vulnerabilidades de las aplicaciones, como el scripting entre sitios (XSS) y la inyección, han sido frecuentes desde los albores de la seguridad de las aplicaciones hace más de 20 años; sin embargo, los atacantes siguen descubriéndolas y explotándolas a un ritmo alarmante. Los atacantes convierten rápidamente las vulnerabilidades en armas mediante marcos de automatización y herramientas mejoradas con IA para rastrear Internet, descubrir puntos débiles y explotarlos con fines económicos. El software de código abierto, en particular, está plagado de vulnerabilidades, lo que introduce riesgos desconocidos y significativos.
F5 Labs informa que cada 9 horas se publica una vulnerabilidad crítica que podría permitir la ejecución remota de código, uno de los ataques más graves posibles. Se espera que, en 2025, se publiquen 500 nuevos CVE en una semana típica.
Para gestionar eficazmente la creciente complejidad que supone proteger las aplicaciones en distintas arquitecturas, nubes y marcos de desarrollo, las organizaciones deben cambiar tanto de estrategia como de perspectiva.
F5 Labs informa de que cada 9 horas se publica una vulnerabilidad crítica con capacidad para permitir la ejecución remota de código, uno de los ataques más graves posibles.
Proyecto Abierto de Seguridad de Aplicaciones Web
El Proyecto Abierto de Seguridad de Aplicaciones Web (OWASP) se fundó en 2001 para concienciar a los directivos empresariales y a los consejos de administración sobre la necesidad de gestionar eficazmente las vulnerabilidades. Un enfoque riguroso, que incluye a proveedores de seguridad y las aportaciones de la comunidad, ha dado lugar al Top 10 de OWASP —una lista de las vulnerabilidades de aplicaciones más frecuentes y críticas.
XSS e Injection han estado presentes en todas las listas OWASP Top 10 desde su creación, pero una nueva era de la seguridad de las aplicaciones viene marcada por la creciente amenaza para las cadenas de suministro de software, la omnipresencia del software de código abierto y la complejidad operativa que supone gestionar la seguridad y el acceso tanto en aplicaciones heredadas como modernas. Las actualizaciones de software, los datos críticos y la integridad de los procesos de CI/CD pueden verse comprometidos. Aunque el software de código abierto acelera considerablemente el desarrollo, también cambia la gestión de riesgos, ya que los controles habituales en el software personalizado desarrollado internamente, como el análisis estático de código (SCA), no siempre son posibles o prácticos con software de terceros.
En 2021, los atacantes comenzaron a explotar una vulnerabilidad crítica en una biblioteca de software de código abierto ampliamente utilizada por miles de sitios web y aplicaciones casi inmediatamente después de que se publicaran los detalles de la vulnerabilidad. Si no se corrige, esta vulnerabilidad puede permitir la ejecución remota de código, lo que posibilita que los atacantes tomen el control de sitios web y aplicaciones en línea, roben dinero, accedan ilícitamente a datos y comprometan cuentas de clientes.
F5 Labs detalla cómo ha cambiado sustancialmente el panorama de las CVE en las dos últimas décadas, con un número cada vez mayor y una variedad más amplia de vulnerabilidades. Y aunque algunos de esos cambios se deben a la evolución de la tecnología, otros son un reflejo de cómo se recopilan los datos.
Las vulnerabilidades pueden ser difíciles de evaluar: hay que tener en cuenta lo fácil o difícil que resulta desarrollar un exploit para ellas y si alguien llega a hacerlo, el grado de implantación del software afectado y la importancia crítica de los equipos en los que se ejecuta dicho software.
Características principales
Descubre los riesgos conocidos de las aplicaciones web y las API expuestas públicamente e identifica vulnerabilidades durante las pruebas mediante información optimizada con IA para facilitar su corrección.
- La integración nativa en los frameworks de desarrollo de aplicaciones acelera la comercialización y mejora la agilidad empresarial
- La protección lista para usar frente a una amplia variedad de vulnerabilidades reduce el riesgo y la complejidad operativa
- La visibilidad y la aplicación de políticas en todas las nubes y arquitecturas protegen toda la cartera de aplicaciones empresariales
- Las políticas con autoaprendizaje y ajuste automático reducen la carga de los equipos de seguridad de la información, DevOps y desarrollo de aplicaciones
- Las fuentes de inteligencia dinámica permiten responder rápidamente ante las amenazas emergentes
- La política declarativa abstrae la infraestructura subyacente para evitar riesgos involuntarios y errores de configuración
- La seguridad que se adapta a la evolución de las aplicaciones y de los atacantes maximiza la eficacia y optimiza la experiencia del cliente
- Las protecciones automatizadas y la seguridad adaptativa permiten a la empresa acelerar de forma segura la transformación digital
- La seguridad se implementa bajo demanda donde se necesita para ofrecer una protección uniforme desde las aplicaciones hasta el extremo de la red
El número de CVE publicados está aumentando a un ritmo cada vez mayor, y prevemos que en una semana típica de 2025 se publiquen 500 nuevos CVE.
La proliferación arquitectónica y el auge de la IA
La rápida evolución de la tecnología está cambiando la forma en que las organizaciones hacen negocios y las medidas que deben adoptar para mantenerlos protegidos y seguros. En la actualidad, el 88 % de las organizaciones opera con un modelo híbrido que incluye SaaS, nube pública/IaaS, infraestructura local (tradicional), infraestructura local (nube privada), coubicación y edge computing, y estas organizaciones recurren cada vez más a la IA para reducir la necesidad de realizar ajustes manuales y automatizar la creación de políticas de seguridad en función de las amenazas detectadas. Aunque los proyectos de nueva creación pueden aprovechar la eficiencia de la nube, la mayoría de las carteras empresariales incluyen aplicaciones tanto heredadas como modernas que abarcan diversas arquitecturas en centros de datos, nubes y microservicios.
La proliferación de aplicaciones y la necesidad de reducir el tiempo de comercialización también están impulsando cambios fundamentales en la gestión de riesgos. Es posible que los ingenieros de redes no sean quienes desplieguen la infraestructura. Los equipos de DevOps pueden crear fácilmente infraestructuras virtuales y efímeras mediante arquitecturas emergentes, como los contenedores, en una solución en la nube lista para usar, automatizando todo el proceso, desde la compilación del código hasta el despliegue del servicio. Estos cambios en las funciones, las responsabilidades y las formas de trabajar durante el ciclo de desarrollo de las aplicaciones pueden hacer que la seguridad quede relegada.
Al mismo tiempo, los atacantes están perfeccionando sus métodos y aprovechan herramientas y marcos de trabajo fácilmente disponibles para ampliar la escala de sus ataques; en esencia, emplean los mismos métodos que utilizan los profesionales de la seguridad para cuantificar y evaluar el riesgo.
Además, las organizaciones recurren cada vez más a varios proveedores de servicios en la nube para garantizar la continuidad del negocio. Asimismo, cada vez sufren más la proliferación de herramientas derivada de los esfuerzos por satisfacer necesidades específicas en múltiples entornos de nube. Esto suele generar confusión entre los responsables de seguridad sobre qué está protegido y qué no, y estos matices pueden dar lugar a una vulnerabilidad, normalmente una configuración de seguridad incorrecta (por ejemplo, consulte el modelo de responsabilidad compartida de AWS).
En esencia, los atacantes emplean los mismos métodos que utilizan los profesionales de la seguridad para cuantificar y evaluar el riesgo.
La necesidad de anticiparse y cambiar de perspectiva
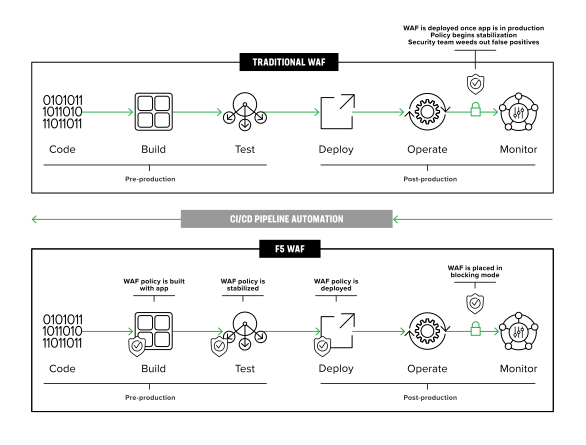
El riesgo está cambiando debido a la forma en que se crean e implementan las aplicaciones. Por tanto, la seguridad debe evolucionar para anticiparse a las vulnerabilidades de las aplicaciones. La visibilidad y la coherencia siguen siendo tan importantes como siempre, pero las organizaciones necesitan un cambio de paradigma en la forma de implementar la seguridad de las aplicaciones. En lugar de crear una política de seguridad después de lanzar una aplicación, descartar los falsos positivos para estabilizar y ajustar la política y, posteriormente, supervisar las vulnerabilidades recién descubiertas que puedan poner en riesgo la aplicación, la seguridad debe integrarse de forma intrínseca en el ciclo de vida del desarrollo de aplicaciones, independientemente de la arquitectura, la nube o el framework: desde el código, pasando por las pruebas, hasta la producción.
Las pruebas de penetración pueden detectar riesgos críticos antes de que el software pase a producción y reducir drásticamente el tiempo necesario para mitigarlos, ya que proporcionan información clave a los equipos de seguridad, que pueden implementar medidas provisionales esenciales, como políticas de firewall de aplicaciones web.
La seguridad de aplicaciones más eficaz es automatizada, integrada y adaptable. La automatización puede reducir los gastos operativos (OpEx) y aliviar la presión sobre los recursos críticos de seguridad durante el lanzamiento, el despliegue y el mantenimiento de las aplicaciones. El despliegue automatizado de políticas puede mejorar la eficacia al implementar y estabilizar los controles de seguridad en fases más tempranas del ciclo de vida del desarrollo de software (SDLC), lo que permite obtener mejores resultados con menos intervención manual y libera a los equipos de seguridad de la información de un aluvión de alertas y posibles falsos positivos para que puedan centrarse en iniciativas más estratégicas de gestión de riesgos. La integración nativa en los marcos de desarrollo de aplicaciones y en los procesos de integración y entrega continuas (CI/CD) reduce las fricciones entre los equipos de desarrollo y seguridad, lo que se traduce en una mayor agilidad empresarial y una mejor coordinación organizativa.
La integración con las herramientas de desarrollo, mediante el despliegue y el mantenimiento basados en API, simplifica la gestión de políticas y el control de cambios en múltiples arquitecturas y nubes al abstraer la complejidad de la infraestructura, reducir la carga operativa y evitar errores de configuración.
Además, las medidas de mitigación de seguridad deben ser precisas y resilientes para evitar frustrar a los clientes o permitir que los atacantes intensifiquen sus campañas para eludir la detección. Los consumidores exigen experiencias personalizadas y cuidadosamente seleccionadas, y no es fácil disuadir a los atacantes sofisticados.
Una seguridad eficaz que no afecte a la facilidad de uso puede ser un factor diferenciador clave para captar y fidelizar clientes en una economía digital altamente competitiva.
La seguridad de las aplicaciones debe abordarse desde las primeras fases e integrarse de forma intrínseca en el ciclo de vida del desarrollo de aplicaciones, independientemente de la arquitectura, la nube o el framework.
Conclusión
Hoy en día, las aplicaciones son el negocio, por lo que las amenazas contra ellas y una seguridad ineficaz constituyen los mayores riesgos para el potencial empresarial. Las arquitecturas de aplicaciones modernas y descentralizadas han ampliado la superficie de ataque, la automatización ha incrementado los riesgos imprevistos y la eficacia de los atacantes, y las consecuencias de la ciberdelincuencia siguen aumentando. Sin embargo, las organizaciones que ofrecen de forma constante experiencias digitales seguras lograrán aumentar su clientela y sus ingresos.
La solución está clara. En lugar de retrasar el lanzamiento de código nuevo que podría cambiar el mundo, integre la seguridad desde las primeras fases para automatizar la protección durante todo el ciclo de vida de las aplicaciones y cambie la perspectiva sobre la seguridad para convertirla en un factor clave de diferenciación empresarial.
Al mitigar las vulnerabilidades de forma proactiva, reducir la complejidad y proteger la empresa con una seguridad eficaz y fácil de gestionar, puede acelerar la transformación digital y optimizar la experiencia del cliente, reduciendo el riesgo y creando una ventaja competitiva digital.
Seguridad de aplicaciones de F5: protección sin fricciones que se adapta a medida que evolucionan las aplicaciones y los atacantes.