F5 BIG-IP Virtual Edition en Equinix Network Edge
Unifique la entrega de aplicaciones y la seguridad preparada para la IA en entornos de centros de datos, nube y edge sin necesidad de adquirir nuevo hardware.
La IA y la multinube híbrida están poniendo a prueba los modelos de entrega de aplicaciones
La rápida evolución de la IA y la creciente complejidad de los entornos híbridos multicloud están llevando al límite los modelos tradicionales de entrega de aplicaciones. Según el Informe sobre el estado de la estrategia de aplicaciones de F5 de 2026, el 86 % de las empresas ejecuta aplicaciones en entornos locales, de nube pública y de coubicación, lo que plantea diversos retos. Cada entorno suele utilizar su propia pila de entrega y seguridad, lo que genera una proliferación de configuraciones y lagunas en las políticas.
Tres desafíos que están transformando la entrega de aplicaciones
En lo que respecta a la entrega de aplicaciones, la mayoría de las organizaciones se enfrentan a tres retos comunes a la hora de gestionar entornos de TI híbridos y multinube y la adopción de la IA.
- Complejidad operativa: Los entornos distribuidos generan una elevada «carga operativa», ya que obligan a los equipos de operaciones de infraestructura y redes a gestionar conjuntos fragmentados de controladores de entrega de aplicaciones (ADC), configuraciones de seguridad dispares y herramientas de observabilidad aisladas.
- Exigencias de entrega específicas de la IA: La adopción de la IA plantea requisitos de entrega y seguridad de aplicaciones radicalmente distintos. Los volúmenes de datos son varios órdenes de magnitud mayores, lo que exige un rendimiento masivo para el entrenamiento y el ajuste de modelos, así como para la generación aumentada por recuperación (RAG). Los endpoints de inferencia requieren un enrutamiento predecible y de baja latencia para ofrecer un mejor rendimiento.
- Seguridad de las aplicaciones y la IA: La mayoría de las organizaciones pueden proteger las aplicaciones de acceso público. Sin embargo, la IA multiplica la superficie de ataque: las API internas, los endpoints que sirven modelos, las canalizaciones de datos y los agentes autónomos operan fuera del alcance de las herramientas perimetrales tradicionales.
Mejor control y rendimiento de las aplicaciones sin necesidad de más hardware
F5 BIG-IP Virtual Edition (VE) en Equinix Network Edge proporciona un único punto de control para distribuir, proteger y supervisar todas las aplicaciones tradicionales y de IA, desde el centro de datos hasta la nube.
BIG-IP VE es el controlador virtual de entrega de aplicaciones más escalable del sector y permite ofrecer aplicaciones de alto rendimiento y procesar la seguridad en los principales hipervisores y plataformas en la nube. BIG-IP VE admite el mismo conjunto de servicios de aplicaciones líder del mercado que los dispositivos físicos BIG-IP, lo que permite replicar, reutilizar y gestionar de forma centralizada las configuraciones y políticas en cualquier parte de su ecosistema multinube.
Equinix Network Edge proporciona una red de interconexión privada de ámbito metropolitano que permite a los equipos de infraestructura, seguridad y aplicaciones implementar F5 BIG-IP VE allí donde la empresa necesite un nuevo punto de presencia. Los equipos aprovisionan instancias de BIG-IP VE bajo demanda en áreas metropolitanas de todo el mundo habilitadas para Network Edge, de modo que pueden añadir, modificar o retirar un punto de presencia según las necesidades de la empresa, sin asumir un compromiso a largo plazo con infraestructura física. Al mismo tiempo, la interconexión privada respaldada por acuerdos de nivel de servicio (SLA) evita que el tráfico circule por costosas rutas públicas, lo que mejora la entrega y el rendimiento de las aplicaciones.
Con BIG-IP VE en Equinix Network Edge, puede beneficiarse de:
- BIG-IP Automation Toolchain (AS3, incorporación declarativa): Intégrelo en los flujos de trabajo existentes de CI/CD e infraestructura como código (IaC) para agilizar las implementaciones, eliminar la acumulación de solicitudes manuales y garantizar una propagación de las políticas de seguridad coherente, repetible y sin errores.
- VNF de Equinix Network Edge: Sustituya el CAPEX inicial por un OPEX flexible y bajo demanda, e implemente puntos de presencia seguros en cuestión de minutos en lugar de meses.
- Interconexión privada de Equinix Fabric: Reduzca los costes de salida de datos de la nube, elimine el retorno del tráfico y proporcione una latencia baja y predecible para las transacciones críticas y las inferencias de IA.
- Seguridad consolidada de pila completa: Elimine la proliferación de soluciones puntuales y la sobrecarga administrativa, al tiempo que aplica una política de seguridad coherente en todos los entornos híbridos.
- Perfiles de tráfico optimizados para IA: Acelere la transferencia de grandes volúmenes de datos para el entrenamiento de modelos y los procesos de RAG, y proteja la conectividad entre los modelos de IA y las fuentes de datos, las herramientas y las aplicaciones.
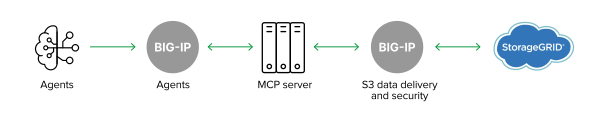
Completando la F5 Application Delivery and Security Platform
F5 Application Delivery and Security Platform (ADSP) integra los servicios esenciales necesarios para garantizar que cada aplicación, API y componente —desde el extremo de la red hasta la nube— cuente con una seguridad uniforme e integral, alta disponibilidad y una orquestación inteligente para las cargas de trabajo más exigentes.
F5 y Equinix ya se han asociado en torno a NGINX Plus y, más recientemente, en torno a F5 Distributed Cloud Services con Network Edge y F5 AI Guardrails con Equinix Distributed AI Hub.
Ahora que BIG-IP VE está disponible en Equinix Network Edge para el control de la entrega de aplicaciones, los clientes pueden elegir los componentes de F5 Application Delivery and Security Platform (ADSP) que mejor se adapten a sus estrategias de implementación y a sus necesidades de seguridad de la IA y control de la entrega de aplicaciones.
Proteja la IA, modernice la multinube híbrida y reduzca los costes de salida de datos con F5 y Equinix
La colaboración entre F5 y Equinix le permite implementar rápidamente la seguridad de la IA en ubicaciones metropolitanas estratégicas del edge, al tiempo que proporciona un control virtual de la entrega de aplicaciones que sustituye a los ADC obsoletos sin necesidad de adquirir hardware ni construir nuevas instalaciones físicas. Evite las arquitecturas centralizadas que obligan al tráfico a pasar por centros de datos centrales para acceder a nubes y socios, lo que aumenta la latencia y los costes de salida de datos.
Obtenga más información sobre F5 BIG-IP Virtual Edition o regístrese para disfrutar de una prueba gratuita de 14 días de Equinix Network Edge y probar F5 BIG-IP VE en su propio entorno.
Obtenga más información sobre la colaboración entre F5 y Equinix.
Beneficios principales
Expande, adáptate y acelera el crecimiento con menos riesgos
Reduzca el tiempo de obtención de valor al poner en marcha nuevos puntos de presencia digitales, sin las complicaciones ni los riesgos que supone realizar una elevada inversión inicial en infraestructura.
Estandarice el control en todos los entornos
Utilice las mismas políticas, automatización y observabilidad en entornos locales, multinube y perimetrales.
Proteja las superficies de las aplicaciones
Aplique de forma coherente controles de firewall de aplicaciones web (WAF), seguridad de API y confianza cero en aplicaciones públicas, API internas y canalizaciones de IA.
Aproveche las inversiones existentes en BIG-IP
Evite sustituir por completo la infraestructura combinando entornos físicos y virtuales para aprovechar las políticas de BIG-IP, las iRules y los conocimientos operativos existentes.
Reduzca los costes de entrega de aplicaciones y mejore la experiencia
Utilice la interconexión privada y de baja latencia de Equinix Fabric para evitar redirigir el tráfico a través de hubs centralizados que aumentan la latencia y los costes de salida de datos.