Servicios de escritorio resilientes y seguros de Omnissa y F5
Prestación de servicios de aplicaciones y escritorios virtuales
La cartera de Omnissa permite a los equipos de TI ofrecer escritorios y aplicaciones virtuales, así como aplicaciones locales o nativas, desde el centro de datos hasta la nube. De este modo, los usuarios disponen de un espacio de trabajo digital unificado en un entorno familiar, accesible desde cualquier dispositivo o ubicación. A medida que las organizaciones amplían el uso de estos modelos de entrega para facilitar un trabajo híbrido seguro, aumentan las exigencias sobre la infraestructura de red que los sustenta.
F5 y Omnissa cuentan con una larga trayectoria de integraciones estratégicas, especialmente con Horizon Omnissa Access y Workspace ONE. F5 Application Delivery and Security Platform (F5 ADSP) mejora la cartera de Omnissa al ofrecer una mayor fiabilidad, escalabilidad y seguridad en entornos híbridos multinube complejos.
Acceso remoto seguro para Omnissa Horizon
Con las soluciones de varios proveedores para la zona desmilitarizada (DMZ), cada producto suele requerir su propia puerta de enlace o proxy, lo que aumenta la complejidad.
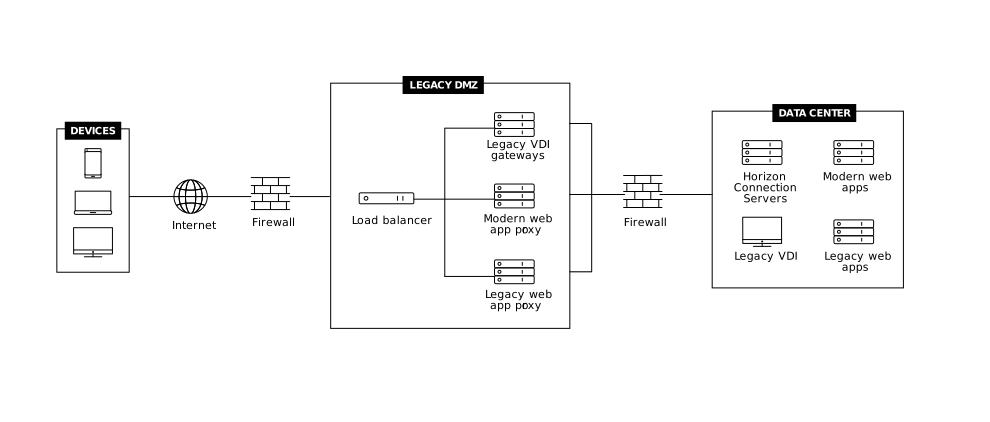
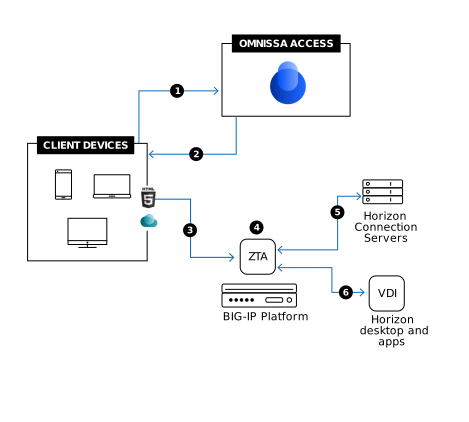
F5 BIG-IP Zero Trust Access (anteriormente APM) puede funcionar como infraestructura de escritorios virtuales (VDI) y proxy de aplicaciones, lo que permite a los administradores consolidar las arquitecturas de DMZ en una única plataforma y proporcionar una seguridad sólida para aplicaciones modernas y heredadas, que pueden incluir hardware físico y soluciones virtualizadas en la DMZ.
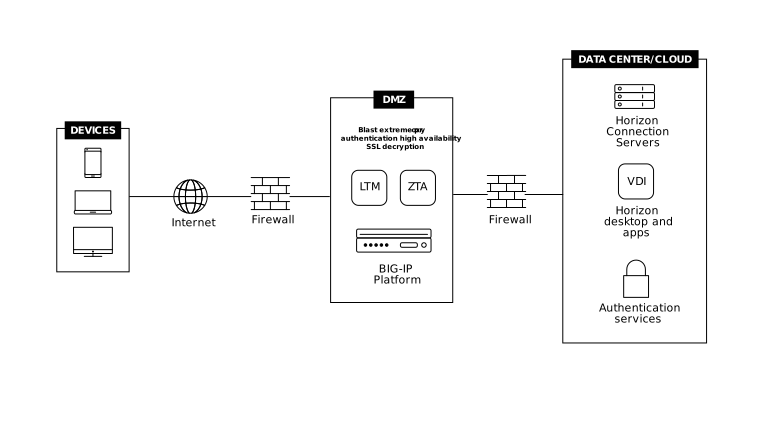
Equilibrado de carga para los servidores UAG y de conexión de Horizon
Horizon Unified Access Gateway (UAG) y los servidores de conexión trabajan conjuntamente en una arquitectura segura y por niveles para proporcionar acceso remoto. Los UAG se implementan en la DMZ para actuar como un punto de entrada seguro, mientras que los servidores de conexión se encuentran dentro de la red interna de confianza para gestionar la intermediación de escritorios y aplicaciones.
Cuando se implementan UAG, la integración de F5 BIG-IP Local Traffic Manager (LTM) proporciona funciones esenciales de equilibrio de carga, como alta disponibilidad, distribución del tráfico y un punto de acceso uniforme. Este enfoque permite implementaciones de UAG resilientes, al tiempo que mantiene una experiencia de usuario fluida y la continuidad operativa.
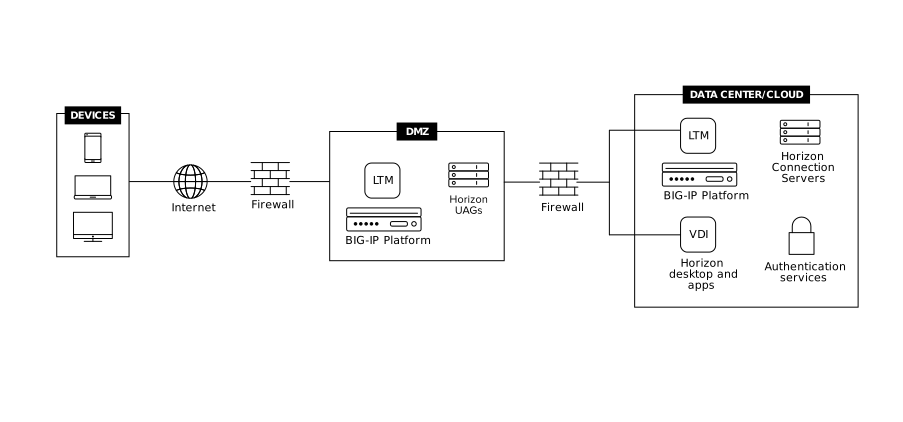
Equilibrado de carga global de servidores y conmutación por error
Las empresas que operan en varias ubicaciones y centros de datos pueden simplificar la gestión del espacio de nombres e implementar estrategias inteligentes de continuidad del servicio que tengan en cuenta la disponibilidad con F5 BIG-IP DNS. Al agrupar varias ubicaciones bajo un único espacio de nombres, BIG‑IP DNS permite dirigir el tráfico global en función de la ubicación y la disponibilidad, lo que facilita modelos de continuidad del negocio y recuperación ante desastres (BC/DR), como activo/activo o activo/en espera.
Este enfoque permite a las organizaciones mantener la disponibilidad de las aplicaciones durante interrupciones en una ubicación o tareas de mantenimiento programadas, lo que reduce significativamente el impacto en el negocio al permitir una conmutación por error automatizada en cuestión de minutos, en lugar de horas.
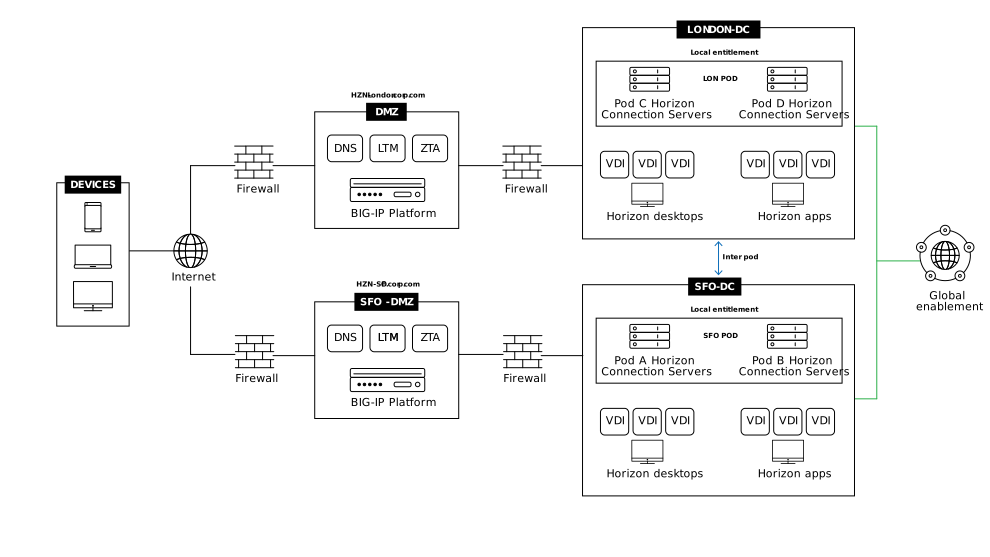
Integraciones con Omnissa Access
Omnissa Access proporciona un portal de acceso centralizado para ofrecer escritorios y aplicaciones de Horizon. Al integrarse con F5 BIG-IP Zero Trust Access, las organizaciones obtienen una arquitectura de acceso diferenciada que admite implementaciones de Horizon en varios sitios y con varios pods a través del portal de Omnissa Access.
Esta integración permite acceder de forma segura a los escritorios y las aplicaciones de Horizon en entornos distribuidos. Juntos, F5 BIG-IP Zero Trust Access y Omnissa Access ofrecen una experiencia de inicio de sesión único fluida, con la escalabilidad, la resiliencia y el control de políticas necesarios para los entornos empresariales.
Obtén más información sobre nuestra colaboración tecnológica.
Ventajas principales
Acceso seguro con una infraestructura de DMZ más sencilla
Simplifique la gestión de la DMZ con una solución VDI y un proxy de aplicaciones que consolidan las arquitecturas de DMZ en una única plataforma para reducir la complejidad.
Dirija de forma inteligente el tráfico de UAG y Connection Server
Garantice una alta disponibilidad, la distribución del tráfico y una escalabilidad fluida para las funciones de acceso de Horizon, a fin de simplificar el acceso y eliminar los puntos únicos de fallo.
Seguridad mejorada
Implemente un proxy completo para obtener protección integral y defensas contra ataques DDoS a aplicaciones y redes, así como ataques multivector.
Mayor resiliencia
Habilite el equilibrio de carga global de servidores y la conmutación por error sin interrupciones para mantener las aplicaciones de escritorio virtual disponibles y con un rendimiento óptimo.
Extienda los servicios a la nube
F5 admite tanto las implementaciones locales como la expansión a la nube.