Simplifique la gestión de varios clústeres
Entrega de aplicaciones Kubernetes en múltiples clústeres con F5 y Nutanix
Las aplicaciones empresariales dependen de arquitecturas multiclúster
Las empresas pasaron rápidamente de la adopción inicial de clústeres de Kubernetes a casos de uso avanzados en producción. Aunque un único clúster resulta adecuado para entornos de preproducción o aplicaciones a pequeña escala, las necesidades empresariales de una mayor fiabilidad, distribución geográfica y soberanía de los datos, así como de un aislamiento y una tolerancia a fallos superiores, hacen que las arquitecturas multiclúster sean esenciales. También se prevé que el 95 % de las nuevas implementaciones de IA utilicen Kubernetes, frente a menos del 30 % en 2025, lo que aumentará la demanda.1
Sin embargo, la creciente complejidad que conlleva gestionar el tráfico entre varios clústeres, aplicar políticas de seguridad coherentes y desplegar aplicaciones puede volverse rápidamente abrumadora desde el punto de vista operativo, lo que puede provocar una degradación del rendimiento, brechas de seguridad e interrupciones de las aplicaciones.
Entrega de aplicaciones multiclúster simplificada
F5 y Nutanix abordan conjuntamente estos retos combinando las capacidades de entrega y seguridad de aplicaciones de F5 BIG-IP con la sencillez y la coherencia operativa de Nutanix Kubernetes Platform (NKP).
NKP es una solución de nivel empresarial diseñada para simplificar la implementación, la gestión y el funcionamiento de clústeres de Kubernetes en entornos híbridos y multinube. F5 BIG-IP Container Ingress Services actúa como puente entre los clústeres de Kubernetes gestionados por NKP y sus soluciones BIG-IP, incluidas F5 BIG-IP Advanced WAF y F5 BIG-IP DNS. Funciona como un plano de control norte-sur unificado y una puerta de entrada inteligente para todos los clústeres de Kubernetes, centralizando la gestión y la visibilidad del tráfico.
BIG-IP Container Ingress Services escucha la API de Kubernetes en tiempo real para detectar eventos de gestión de contenedores, como la creación de nuevos clústeres o pods. A continuación, convierte los recursos nativos de Kubernetes en configuraciones de BIG-IP.
El resultado es que BIG-IP deja de ser un dispositivo externo para convertirse en una extensión declarativa y automatizada del entorno NKP que permite flujos de trabajo nativos de la nube y elimina las configuraciones manuales propensas a errores.
Gestión del tráfico y equilibrio de carga entre clústeres
BIG-IP Container Ingress Services expone varias aplicaciones distribuidas entre clústeres de Kubernetes a través de un único servidor virtual BIG-IP, lo que permite centralizar la gestión del tráfico y el equilibrio de carga a medida que las aplicaciones escalan o se trasladan. Los servicios de entrada para aplicaciones en contenedores proporcionan control de entrada para el enrutamiento HTTP, el equilibrio de carga, la seguridad y la programabilidad en entornos en contenedores.
Además, BIG-IP Container Ingress Services puede configurar automáticamente rutas estáticas en BIG-IP utilizando las subredes asignadas a los nodos del clúster de Kubernetes. Esto permite que BIG-IP enrute el tráfico directamente a las subredes de pods de Kubernetes sin necesidad de configurar ningún túnel, lo que simplifica considerablemente la arquitectura de red.
Orquestación automatizada y reducción de la carga operativa
La automatización basada en eventos de BIG-IP Container Ingress Services se integra con la gestión optimizada del ciclo de vida de los clústeres de NKP, lo que reduce la configuración manual y la complejidad operativa. Al supervisar la API de Kubernetes en los clústeres gestionados por NKP, BIG-IP actualiza dinámicamente los servicios de aplicaciones en respuesta a los eventos del clúster, lo que garantiza que la configuración de entrega de aplicaciones se adapte a medida que cambian las cargas de trabajo. Las plantillas predefinidas simplifican la gestión de políticas, y la compatibilidad con los gráficos de Helm permite realizar implementaciones repetibles de Kubernetes.
Políticas de seguridad coherentes
BIG-IP Advanced WAF ofrece una gestión centralizada de las políticas de seguridad para simplificar la protección frente a amenazas conocidas y de día cero, ataques DDoS de capa 7, el OWASP Top 10 y mucho más. BIG-IP Container Ingress Services permite ampliar la cobertura de las políticas de WAF existentes a las aplicaciones en contenedores, de modo que las organizaciones puedan mantener una postura de seguridad coherente sin añadir sobrecarga operativa.
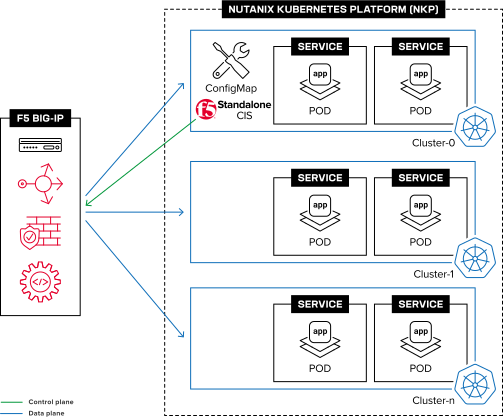
Topología de implementación flexible: independiente o de alta disponibilidad
BIG-IP Container Ingress Services admite implementaciones tanto independientes como de alta disponibilidad en entornos multiclúster, lo que permite exponer aplicaciones de forma resiliente en varios clústeres de Kubernetes. En las implementaciones de alta disponibilidad, CIS proporciona redundancia de controladores, lo que garantiza la supervisión continua de la API de Kubernetes y la actualización ininterrumpida de la configuración de BIG-IP si la instancia principal deja de estar disponible.
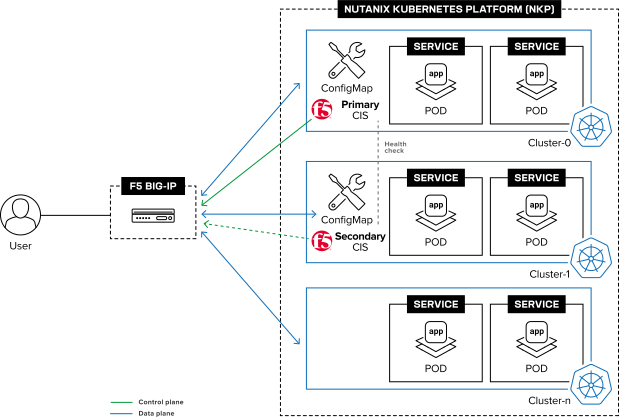
F5 BIG-IP Container Ingress Services con compatibilidad con múltiples clústeres es un facilitador estratégico para las empresas que dependen tanto de Kubernetes como de BIG-IP. Al simplificar la gestión de entornos con múltiples clústeres, las organizaciones pueden centrarse más en la innovación y menos en las complejidades operativas de las aplicaciones en múltiples clústeres.
Obtenga más información sobre la entrega de aplicaciones multiclúster con F5 y Nutanix en DevCentral y visite la página de nuestra alianza en f5.com/nutanix.
1Gartner, Cuadrante Mágico de Gartner para la gestión de contenedores, agosto de 2025
VENTAJAS PRINCIPALES
Entrega simplificada de aplicaciones
Orquesta y escala sin problemas los servicios de entrega de aplicaciones en varios clústeres de Kubernetes.
Rendimiento mejorado
Garantice una distribución eficiente del tráfico manteniendo la configuración de BIG-IP sincronizada con los recursos de Kubernetes.
Reducción de la carga operativa
Escale automáticamente y proteja los servicios de aplicaciones suscribiéndose a los eventos de contenedores de Kubernetes; agilice las implementaciones con plantillas predefinidas de BIG-IP y compatibilidad con AS3.
Coherencia de las políticas de seguridad
Amplíe las políticas de WAF existentes a las aplicaciones en contenedores mediante una gestión centralizada de políticas y una aplicación coherente.