Seguridad de las API para las finanzas abiertas
Las finanzas abiertas han revolucionado la forma en que las personas de todo el mundo gestionan su dinero digitalmente, pero también están exponiendo a las instituciones financieras a nuevas amenazas de seguridad.
Por qué es crucial reforzar la seguridad de las API en las finanzas abiertas
Las API abiertas permiten a las entidades de servicios financieros crear ecosistemas sólidos que incluyen socios clave, como las fintech, pero también plantean mayores riesgos de seguridad. Las soluciones de seguridad de F5, diseñadas con un enfoque API-first, ofrecen una visibilidad integral, una mitigación de amenazas coherente y proactiva, y controles orientados al cumplimiento normativo, lo que permite a los bancos ampliar sus iniciativas de finanzas abiertas de forma segura y con confianza.
Fallos comunes de seguridad en las API
La seguridad de las API es compleja, ya que los ecosistemas de terceros que las utilizan conllevan riesgos inherentes. Fallos habituales como una visibilidad insuficiente de las API y una gestión deficiente de su inventario, una autenticación inadecuada y la ausencia de controles de acceso pueden provocar graves brechas de seguridad. En el caso de los bancos, estas vulnerabilidades en la seguridad de las API pueden dar lugar a filtraciones de datos perjudiciales, apropiaciones de cuentas y fraudes, costosas sanciones regulatorias, interrupciones operativas y una pérdida de la confianza de los clientes y de la reputación de la marca.
DESAFÍOS
Falta de visibilidad de las API y de gestión del inventario
No mantener un inventario completo y actualizado de las API deja expuestas API ocultas o no gestionadas, lo que crea puntos ciegos que los atacantes aprovechan para eludir los controles, comprometer datos y escalar privilegios sin ser detectados.
Falta de controles de acceso
No aplicar controles de acceso ni definir límites claros de privilegios en las API permite a los atacantes acceder sin autorización a datos confidenciales, transacciones y funciones críticas de lógica empresarial administrativa.
Autenticación deficiente
Una autenticación deficiente en las API suele deberse a una gestión simplista de las credenciales, una validación insuficiente de los tokens o una implementación defectuosa de los protocolos de autenticación, lo que genera vulnerabilidades que los atacantes pueden aprovechar fácilmente para acceder a datos y sistemas confidenciales.
Descubra las soluciones de Open Finance de F5
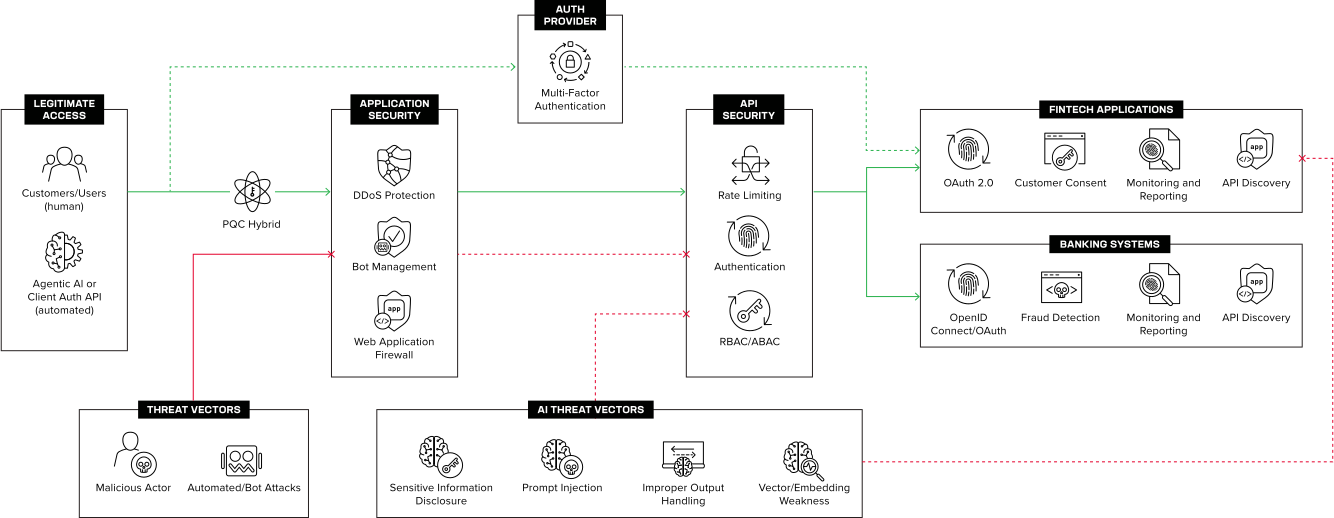
Proteger las API va más allá de la seguridad tradicional de las aplicaciones y exige un enfoque específico de seguridad de API para mitigar los riesgos empresariales y proteger los datos de los clientes. F5 puede ayudar.
Descubrimiento de API
Uno de los principales retos de la banca abierta es descubrir las API. Las soluciones de F5 permiten detectar y catalogar todas las API directamente desde los repositorios de código mediante el análisis del tráfico y el rastreo de dominios externos, incluidas las API olvidadas, no gestionadas y en la sombra, para ofrecer una visión completa del ecosistema de aplicaciones, incluida la generación automática de archivos de especificación OpenAPI (OAS).
Monitorización activa del tráfico de API
Las capacidades avanzadas de inteligencia sobre amenazas y aprendizaje automático son esenciales para detectar y mitigar posibles amenazas de seguridad en tiempo real. Con las soluciones de F5, puede supervisar todo el tráfico mediante un aprendizaje automático continuo, lo que permite a las organizaciones mantener patrones de referencia de comportamiento y, al mismo tiempo, identificar y bloquear actividades sospechosas a lo largo del tiempo. Estas capacidades se complementan con un asistente de IA que aprovecha las consultas en lenguaje natural para agilizar el análisis de los eventos de seguridad de las API y el acceso a ellos, aportando contexto y recomendaciones prácticas.
Seguridad uniforme en todo el ecosistema de finanzas abiertas
La aplicación de medidas mediante una seguridad coherente es un pilar fundamental para proteger las iniciativas de banca abierta y finanzas abiertas, especialmente a medida que avanzamos hacia la era de la computación poscuántica. Las soluciones de F5 protegen las API en el código, durante las pruebas y en tiempo de ejecución, lo que permite identificar riesgos de forma continua, así como limitar, autenticar, controlar y bloquear llamadas maliciosas o tráfico sospechoso dirigido a los endpoints de las API y actividades sospechosas o maliciosas (incluidos ataques de bots y DDoS), mediante una combinación de funcionalidades integradas de seguridad de aplicaciones y API con WAF, incluido un motor granular de políticas de capa 7.
Recursos
DESTACADO
Estado global de las finanzas abiertas
Este informe de Twimbit analiza los retos, los catalizadores del cambio y los modelos de crecimiento de las finanzas abiertas.
Historias de clientes
La cooperativa Ailos refuerza la seguridad de sus aplicaciones y API con F5 ›
AEON Credit India protege sus aplicaciones multinube con la ayuda de F5 ›
Global Credit Union obtiene seguridad proactiva centrada en la nube con F5 ›
Vídeos y seminarios web
Tus API de finanzas abiertas están hablando... ¿Son seguras? ›
Demostración de seguridad de banca abierta y gateway de API ›
Finanzas abiertas en 2025: explorando la próxima ola de innovación financiera ›
Infografías y descripciones generales de soluciones
Infografía sobre el estado de las finanzas abiertas ›
Soluciones de seguridad de F5 Distributed Cloud para una autenticación reforzada de clientes conforme a PSD2 ›
Blogs
Impactos técnicos de la banca abierta y el intercambio de datos financieros en los sistemas financieros ›
Cómo proteger las finanzas abiertas en 2025: claves esenciales para las entidades financieras ›
Integración de la gestión de API de NGINX Controller con PingFederate para proteger las transacciones de API de servicios financieros ›
Configuración de la micropasarela de API de NGINX para admitir el perfil de seguridad FAPI avanzado de Open Banking ›