Le récent rapport de CyberNews faisant état d’une fuite de plus de 16 milliards d’identifiants — compilés à partir de journaux de logiciels malveillants voleurs d’informations et de violations de données antérieures — constitue une information importante pour les organisations qui s’appuient sur l’identité numérique afin de sécuriser leurs utilisateurs et leurs services. Bien qu’il ne s’agisse pas d’une violation de données unique, le regroupement et l’accessibilité d’un ensemble de données aussi vaste accroissent considérablement la surface de menace.
La fuite concerne un large éventail de plateformes, notamment des identifiants associés à de grands services tels qu’Apple, Google, Facebook et Microsoft, ainsi qu’à des plateformes SaaS d’entreprise. Cela accroît le risque de tentatives réussies de prise de contrôle de comptes, tant dans les environnements grand public que professionnels.
Le véritable risque : l’automatisation à grande échelle
Les fuites d’identifiants ne sont pas nouvelles. Ce qui a changé, c’est l’industrialisation de leur exploitation abusive. Les logiciels voleurs d’informations récupèrent discrètement les identifiants sur les terminaux infectés, qui sont ensuite regroupés et vendus ou diffusés en masse. Comme le souligne notre étude interne publiée plus tôt cette année, près d’un tiers de toutes les tentatives de connexion chez les clients de F5 ont été effectuées à l’aide d’identifiants divulgués. Dans de nombreux cas, il s’agissait d’utilisateurs légitimes qui réutilisaient sans le savoir des identifiants compromis — une véritable bombe à retardement susceptible d’entraîner des attaques par prise de contrôle de compte (ATO).
C’est là que l’automatisation démultiplie la menace. Les bots ne dorment pas. Ils ne font pas de fautes de frappe. Et ils peuvent tester des milliards d’identifiants sur des milliers de sites avec une précision chirurgicale. Comme le montre notre Rapport 2025 sur les bots persistants avancés les bots représentent désormais plus de 10 % de l’ensemble du trafic web et API, le bourrage d’identifiants et la prise de contrôle de comptes (ATO) figurant parmi les scénarios d’attaque les plus courants.
Pourquoi cette fuite est importante aujourd’hui
Le rapport de CyberNews met en évidence une évolution majeure : les obstacles à l’exploitation abusive des identifiants ont considérablement diminué. Avec 16 milliards d’identifiants désormais en circulation, les attaquants n’ont plus besoin de compromettre vos systèmes : il leur suffit de trouver une correspondance. Et avec l’essor des réseaux de proxys résidentiels et des plateformes de bots en tant que service, même des acteurs peu expérimentés peuvent lancer des campagnes extrêmement efficaces.
Il ne s’agit pas seulement d’un problème de sécurité, mais d’un risque pour l’entreprise. Les prises de contrôle de comptes (ATO) entraînent des fraudes, une perte de clients, une atteinte à l’image de marque et une exposition à des risques réglementaires. Et les défenses traditionnelles, telles que la limitation du débit ou les CAPTCHA, ne suffisent plus.
Même les organisations qui ont déployé l’authentification multifacteur (MFA) ne sont pas à l’abri. Pourquoi ? Parce que les attaquants continuent de cibler les pages de connexion afin de :
- Valider les identifiants volés avant de les vendre.
- Lancer des attaques par fatigue MFA en bombardant les utilisateurs de notifications push.
- Exploiter les procédures de secours, telles que la réinitialisation du mot de passe ou la récupération par SMS.
- Collecter des données comportementales afin d’affiner les attaques futures.
En bref, si votre page de connexion est exposée à Internet, elle l’est aussi aux bots, qui ne se soucient pas de savoir si vous utilisez ou non l’authentification multifacteur (MFA). Nous avons présenté une analyse approfondie de différentes techniques de contournement de la MFA dans notre rapport « F5 Labs Identity Threat Report ».
Ce que les organisations doivent faire
Partez du principe qu’ils sont compromis: si vous vous fiez uniquement aux mots de passe, partez du principe qu’ils ont déjà été compromis.
Renforcez l’authentification multifacteur existante : Bien que l’authentification multifacteur améliore la sécurité, elle peut toujours être contournée par des bots plus sophistiqués. Ces bots ciblent non seulement les points de terminaison de connexion, mais se fondent également dans le trafic légitime, ce qui rend leur détection encore plus difficile. Il devient donc d’autant plus crucial de distinguer les bots légitimes des activités malveillantes.
F5 Distributed Cloud Bot Defense s’appuie sur des techniques propriétaires de collecte et d’obfuscation des signaux à la pointe du secteur, associées à une classification déterministe des bots, éliminant ainsi toute dépendance aux modèles de notation. Les spécialistes du renseignement sur les menaces peuvent renforcer les capacités de votre équipe de sécurité en assurant la détection et l’atténuation en temps réel du bourrage d’identifiants, sans dégrader l’expérience utilisateur.
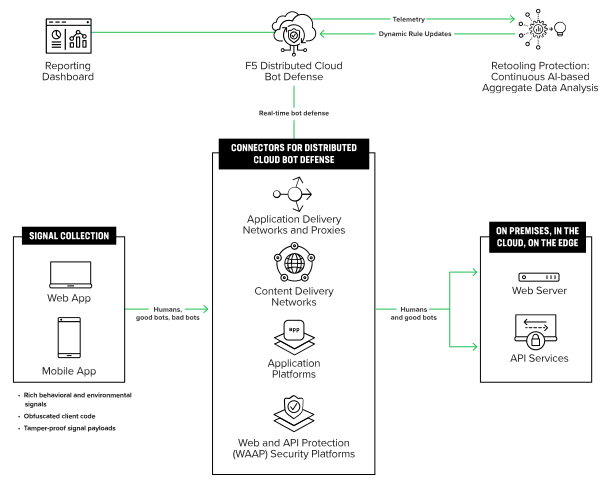
Présentation de F5 Distributed Cloud Bot Defense.
Sensibiliser et alerter : Les utilisateurs doivent comprendre les risques liés à la réutilisation des identifiants. Les organisations doivent surveiller en permanence de vastes ensembles d’identifiants divulgués provenant de sources tierces, ou s’abonner à des flux de renseignements sur les menaces, commerciaux ou open source, qui agrègent les données issues de violations. Une fois ces identifiants repérés, elles doivent avertir de manière proactive les utilisateurs concernés lorsqu’ils apparaissent dans des bases de données issues de violations et les inviter à réinitialiser leurs mots de passe.
Collaborer et partager : Le partage de renseignements sur les menaces entre les différents secteurs est essentiel. Plus nous sommes en mesure d’identifier rapidement les nouveaux schémas d’activité des bots et d’y répondre, mieux nous pouvons protéger l’écosystème.
Prêt à passer à l’action ?
Planifiez une évaluation de la gestion des bots avec un spécialiste F5.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.