Le cloud – et, dans le cadre de cet article, j’entends par là l’infrastructure en tant que service (IaaS) – favorise l’agilité des entreprises principalement en libérant les personnes chargées de déployer les applications de la complexité de toute l’infrastructure sous-jacente. En évitant d’avoir à se préoccuper du réseau dont toutes les applications ont besoin, le cloud élimine un casse-tête majeur pour ceux qui veulent simplement déployer une application immédiatement.
Le fait est qu’aucune application ne fonctionne en vase clos et que divers services applicatifs doivent également être déployés. Il s’agit de tous les services insérés dans le chemin des données, c’est-à-dire l’itinéraire suivi par les requêtes et les réponses entre le client et le serveur, dans les deux sens. Parmi eux figurent notamment l’équilibrage de charge, la sécurité des applications, la mise en cache, le chiffrement et l’accélération. Nous en suivons vingt-six dans notre rapport annuel « État des lieux de la fourniture d’applications », et je suis presque certain que nous ne les recensons toujours pas tous.
Mais je m’égare. Le fait est que les applications ne sont pas les seules à avoir besoin de mécanismes d’abstraction pour être aussi simples et rapides que le cloud lui-même. Or, chacun de ces services applicatifs présente son lot de difficultés, notamment en ce qui concerne la configuration nécessaire à son intégration dans l’architecture. Ce n’est pas sans raison que la mise en production d’une application prend du temps : cela tient en partie à la nécessité de déployer des services propres à l’application afin d’en assurer la diffusion et la sécurité.
Les architectures cloud sont à la fois similaires et différentes. Et puisque 29 % des organisations considèrent le manque de compétences dans le cloud comme un obstacle à leurs initiatives multicloud, elles ont besoin d’une solution cloud qui simplifie le déploiement de ces services applicatifs. Elles ont besoin d’une couche d’abstraction, semblable à celle que le cloud offre pour le réseau.
C’est là qu’interviennent les modèles.
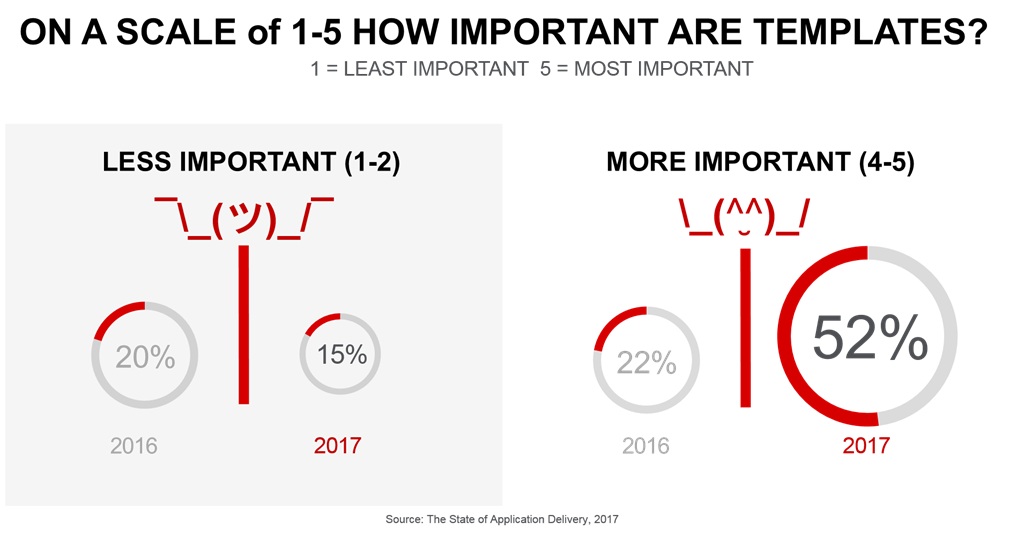
Les modèles ont gagné en importance ces dernières années, et ce n’est pas qu’une simple observation. Dans notre dernière enquête, plus de la moitié (52 %) des personnes interrogées, tous métiers de l’informatique confondus, ont accordé une grande importance aux modèles. C’est de bon augure pour les fournisseurs de services cloud, qu’ils soient publics (Amazon, Microsoft, Google) ou privés (OpenStack). En effet, tous proposent des modèles qui permettent d’accélérer le déploiement d’architectures complètes, des applications aux services nécessaires pour assurer la sécurité, la rapidité et la disponibilité attendues tant par l’entreprise que par les utilisateurs.
Malheureusement – ou peut-être de façon réaliste compte tenu du marché –, ces modèles ne sont pas facilement compatibles. Vous ne pouvez pas utiliser un modèle AWS avec Azure, ni inversement. Cela rappelle les difficultés déjà rencontrées lors des tentatives de normalisation de la gestion des infrastructures. Les modèles sous-jacents de chaque cloud sont différents, et il est probablement bien trop tard pour espérer une quelconque harmonisation du marché. C’est pourquoi il est important qu’une plateforme de mise à disposition d’applications prête pour le cloud ne se contente pas de prendre en charge les modèles de services applicatifs compatibles avec ceux de ces fournisseurs de cloud, mais qu’elle les fournisse également. Rendre la plateforme disponible pour AWS, Azure ou OpenStack n’est qu’une première étape ; il est indispensable de proposer des modèles propres à chaque cloud afin de réduire la complexité et d’améliorer l’expérience de déploiement.
Cela permet non seulement d’alléger la charge liée à la prise en charge d’un modèle multicloud, mais aussi d’adopter une approche d’« infrastructure as code » pour gérer ces architectures, grâce à des artefacts de configuration pouvant être stockés, versionnés et gérés dans un référentiel. Une approche fondée sur des modèles pour le déploiement et la gestion des services applicatifs permet aux équipes de sécurité d’appliquer des politiques communes en les intégrant à un modèle partagé. Les autres équipes opérationnelles n’ont ainsi plus à interpréter ces politiques ni à les transcrire correctement en code, ce qui réduit les efforts nécessaires pour faire progresser le déploiement d’une application dans le pipeline de production, avec moins de frictions.
Les modèles sont en passe de s’imposer dans le cloud comme une bonne pratique pour déployer les architectures plus complètes dont les organisations ont besoin afin de fournir des applications à leurs utilisateurs, qu’il s’agisse de collaborateurs ou de consommateurs.
Vous trouverez sur notre compte GitHub des modèles pris en charge par F5 pour Amazon AWS, Microsoft Azure et OpenStack : https://github.com/f5networks
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.