Étonnamment, un peu plus d’un an s’est écoulé depuis que F5 a lancé la solution BIG-IP VE pour SmartNICs qui, rappelons-le, est le fruit de l’intégration de BIG-IP Virtual Edition et d’une SmartNIC Intel, permettant d’accroître les performances et l’efficacité tout en réduisant les coûts. Pendant ce temps, les environnements Internet et applicatifs ont continué d’évoluer rapidement, et les données ci-dessous témoignent collectivement non seulement de la pertinence de cette solution, mais aussi de l’importance des nouveaux cas d’usage que nous annonçons aujourd’hui (nous y reviendrons très bientôt, restez avec moi) :
“Le nombre total d’internautes atteindra 5,3 milliards d’ici 2023 (contre 3,9 milliards en 2018), chacun possédant en moyenne 3,6 appareils distincts (contre 2,4 en 2018).1”
Pas besoin d’être un génie pour comprendre qu’une hausse aussi importante du nombre d’internautes entraînera une demande accrue d’applications et de services. Pour répondre aux besoins de cette base d’utilisateurs en pleine expansion, il faudra non seulement augmenter la capacité des charges de travail, tant verticalement qu’horizontalement, mais aussi probablement renforcer l’ensemble de l’infrastructure réseau afin de faire face à l’intensification du trafic. Et comme la majorité des utilisateurs se servent désormais d’un éventail plus large d’appareils mobiles et fixes, garantir une expérience de haute qualité quel que soit le type de terminal est plus essentiel que jamais, comme le confirme le deuxième point de données :
“Environ 25 % des utilisateurs sur ordinateur quitteront un site web si son chargement prend plus de 4 secondes, tandis que 74 % des utilisateurs sur mobile l’abandonneront si son chargement prend plus de 5 secondes.2”
Des expériences web et mobiles ultrarapides sont désormais considérées comme un prérequis pour les applications actuelles. Les utilisateurs n’acceptant rien de moins, les organisations sont soumises à une pression croissante pour concevoir leurs environnements applicatifs de manière à garantir rapidité et fiabilité, afin de limiter les risques de perte de clients et de revenus. Au-delà de l’utilisation de serveurs hautes performances, ainsi que de routeurs et de câblages offrant une latence minimale, nombre d’entre elles choisissent désormais de rapprocher leurs services et leurs contenus des utilisateurs finaux afin d’améliorer leur expérience, comme l’indique notre dernier point de données :
“D’ici 2023, plus de 50 % des nouvelles infrastructures d’entreprise seront déployées en périphérie, la majorité des entreprises déployant leurs charges de travail et leurs composants réseau sur des infrastructures virtualisées à moindre coût.3 / 4”
En résumé, pour dépasser les attentes des utilisateurs, les équipes informatiques auront besoin de solutions réseau offrant des performances supérieures, une fiabilité accrue et une latence réduite, tout en pouvant être déployées aussi bien dans des centres de données centralisés que sur des sites périphériques distribués. En substance, les entreprises ont besoin de solutions telles que BIG-IP VE for SmartNICs de F5.
Déchargement SmartNIC pour le CGNAT et l’accélération du trafic de couche 4
Pour les personnes qui ne connaissent pas la solution BIG-IP VE pour SmartNIC, une SmartNIC hautes performances équipée d’un réseau de portes programmables (FPGA) est utilisée pour décharger une édition virtuelle de BIG-IP de certaines fonctions particulièrement gourmandes en ressources de calcul. Les instances BIG-IP VE étant généralement déployées sur des serveurs standard du commerce (COTS), dont les performances sont davantage adaptées aux charges de travail généralistes, il peut arriver que BIG-IP VE ne dispose pas d’une puissance de calcul suffisante pour exécuter efficacement des tâches exigeantes en ressources, telles que l’atténuation des attaques DDoS. L’utilisation d’une SmartNIC améliore toutefois considérablement les performances du système, tout en réduisant la charge pesant sur les ressources de calcul de BIG-IP VE.
Dans le prolongement du cas d’usage initial de protection contre les attaques DDoS proposé lors du lancement de la solution l’année dernière, F5 a le plaisir d’annoncer que la traduction d’adresses réseau de classe opérateur (CGNAT) et l’accélération du trafic de couche 4 (par exemple, l’équilibrage de charge de couche 4) peuvent désormais bénéficier de cette intégration SmartNIC. La figure 1 ci-dessous présente, dans les grandes lignes, la manière dont la SmartNIC s’intègre à BIG-IP VE pour prendre en charge ces cas d’usage :
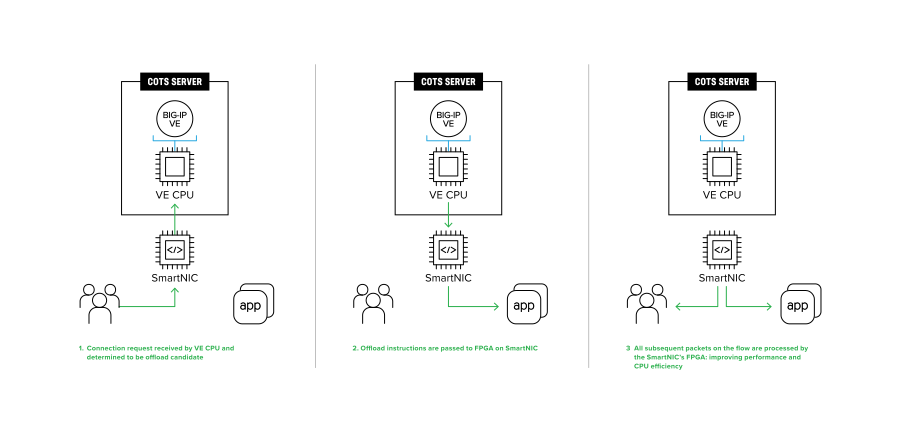
Figure 1 – Illustration du déchargement des tâches de BIG-IP VE vers la SmartNIC Intel FPGA PAC N3000
En effet, lorsque les fonctions CGNAT et de traitement du trafic L4 sont exécutées au sein du FPGA des SmartNIC, les tests de la solution ont montré que le débit total du trafic pouvait augmenter d’environ 30 % et que l’utilisation des ressources de calcul de la VE pouvait passer d’environ 80 % à seulement 5 %. Cela permet non seulement à la solution de gérer des volumes de trafic utilisateur plus importants, mais améliore également la fiabilité du système, tout en libérant des cycles de calcul supplémentaires sur la VE BIG-IP afin de les consacrer à d’autres tâches de sécurité et de gestion du trafic.
Le traitement de ces fonctions au sein d’une SmartNIC présente un autre avantage : la réduction de la latence. Comme l’illustre la figure 1, les connexions admissibles contournent désormais le BIG-IP VE, ce qui permet de réduire d’environ 500 μs la durée totale des connexions. Ce gain, certes modeste, est néanmoins significatif, en particulier pour les secteurs où le facteur temps est crucial, comme la finance et la santé, ou pour les entreprises de médias qui proposent de la diffusion en direct via des réseaux de diffusion de contenu (CDN) en périphérie.
La solution BIG-IP VE pour SmartNICs est disponible sous forme de module complémentaire pour les nouvelles solutions BIG-IP VE hautes performances ou celles déjà déployées. À l’avenir, F5 continuera à développer et à intégrer progressivement la prise en charge de nouveaux cas d’usage dans les prochaines versions. Pour en savoir plus sur les cas d’usage évoqués ici et obtenir des informations plus détaillées sur la solution, consultez cette présentation de la solution (ajouter un lien).
Il s’agit d’une version non bridée de BIG-IP VE, dont la licence est basée sur le nombre de cœurs virtuels attribués à la VE. Autrement dit, au lieu d’acheter une VE à 10 Gbit/s dont le débit est limité à 10 Gbit/s, vous pouvez acheter une VE haute performance à 8 vCPU, utiliser 8 cœurs virtuels et bénéficier d’un débit qui n’est pas limité par F5, mais uniquement par la puissance de calcul disponible. Ces VE sont proposées de 8 à 24 vCPU, par paliers de 4 vCPU (8, 12, 16, 20, 24).
Ressources supplémentaires :
- Présentation de la solution – BIG-IP VE pour SmartNICs
- Leçon au tableau lumineux – BIG-IP VE et technologies d’accélération matérielle
- Livre blanc – Protection contre les attaques DDoS avec BIG-IP VE pour les SmartNIC
- Démonstration de la solution – Protection contre les attaques DDoS avec BIG-IP VE pour SmartNICs
1 Rapport Cisco sur l’état d’Internet (2018-2023)
3 Flexera State of the Cloud 2021
4 Statista
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.