Que signifie réellement la sécurité des conteneurs ?
L’adoption des conteneurs continue de s’accélérer. Les études menées dans tous les domaines concernés de l’informatique — c’est-à-dire pratiquement tous — le confirment. Il ne fait aucun doute que les charges de travail conteneurisées continueront de prendre une place croissante parmi les charges de travail des entreprises, aussi bien sur site que dans le cloud.
La quasi-totalité (94 %) des organisations utilisant des conteneurs en production se disent assez ou très préoccupées par la sécurité des conteneurs. Selon le rapport « État de la sécurité des conteneurs en 2019 de Tripwire », plus de la moitié d’entre elles (60 %) ont subi un incident de sécurité lié aux conteneurs au cours des 12 mois précédents. Plus de la moitié (54 %) des personnes interrogées ont indiqué que le « manque de connaissances des équipes en matière de sécurité des conteneurs » constituait leur principale préoccupation en matière de sécurité.
Cela pourrait bien s’expliquer par le fait que la conteneurisation ne se résume pas à un format de packaging. À eux seuls, les conteneurs apportent très peu d’avantages aux organisations. Leur force réside dans la possibilité de les déployer et de les gérer à l’aide de systèmes d’orchestration. C’est pourquoi, bien qu’ils existent depuis plusieurs décennies, ils n’ont jamais été véritablement adoptés avant l’apparition des solutions d’orchestration.
L’adoption s’est accélérée lorsqu’il est devenu évident que les conteneurs et l’orchestration s’intégraient naturellement à des approches telles qu’Agile et DevOps, qui favorisent la rapidité grâce à l’utilisation de pipelines automatisés de livraison et de déploiement.
Il est donc raisonnable de supposer que si l’on déploie des charges de travail dans des conteneurs, on déploie également un système d’orchestration qui fait partie d’un pipeline de livraison (CI/CD).
Il faut donc prendre en compte trois systèmes distincts lorsque l’on aborde la sécurité des conteneurs : le pipeline, l’orchestration et la charge de travail.
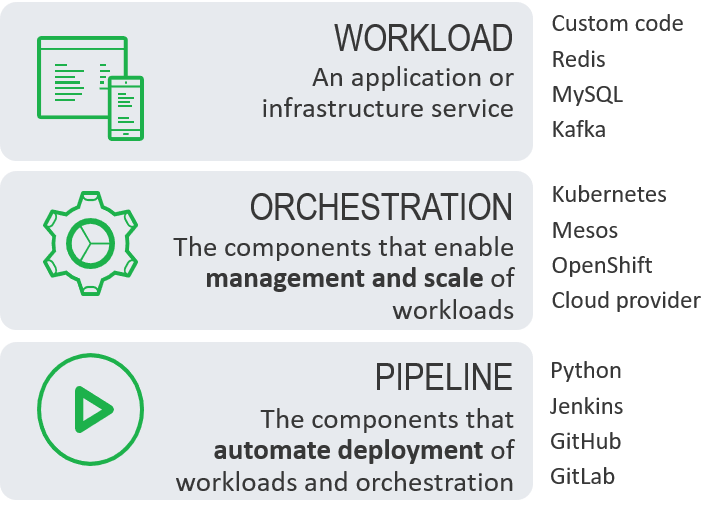
Votre stratégie de sécurité des conteneurs doit également prendre en compte ces trois aspects. Négliger d’évaluer l’un d’entre eux vous expose à divers risques, dont la plupart pourraient vous valoir une place peu enviable sur une liste ou, pire encore, faire l’objet d’un titre que vous préféreriez ne jamais lire. Cela complique assurément la tâche des organisations qui doivent veiller à ce que leurs équipes disposent des connaissances nécessaires en matière de sécurité.
C’est pourquoi je me suis associé à Jordan Zebor, ingénieur de test senior en sécurité des plateformes, pour vous proposer une série d’articles de blog destinés à vous familiariser avec les principes fondamentaux afin que vous puissiez élaborer une stratégie efficace de sécurité des conteneurs. Pour ce faire, nous examinerons plus en détail chacune des trois composantes de la sécurité des conteneurs :
- Sécurité du pipeline
Votre pipeline est l’ensemble des outils utilisés pour automatiser le déploiement des charges de travail conteneurisées vers le système d’orchestration. Il peut notamment inclure des scripts Python personnalisés, Jenkins, GitHub et GitLab. - Sécurité de l’orchestration
Le système d’orchestration sert à gérer et à faire évoluer les charges de travail. Il s’agit le plus souvent de Kubernetes, mais il peut également s’agir d’un système basé sur Kubernetes, comme RedHat OpenShift, AWS, Azure, Google ou Mesos, voire, dans de rares cas, d’un système personnalisé. Dans cette série, nous nous concentrerons sur Kubernetes, car il s’agit aujourd’hui de la solution d’orchestration la plus utilisée. - Sécurité des charges de travail
La sécurité de la charge de travail déployée. Chaque charge de travail est un logiciel qui communique avec d’autres charges de travail et peut être accessible au public. Cela inclut de plus en plus l’infrastructure et les logiciels intermédiaires.
Lisez l’article suivant de la série :
Principes de base de la sécurité des conteneurs : pipeline
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.