
Les mécanismes traditionnels de contrôle d’accès ne permettent plus de protéger les données et les ressources sensibles dans un paysage de cybersécurité du DoD en constante évolution. À mesure que les organisations gagnent en maturité et franchissent les étapes définies dans des feuilles de route telles que celle du DoD sur le modèle Zero Trust, elles ont besoin d’une approche plus granulaire, dynamique et flexible afin de garantir que les bonnes personnes puissent accéder aux bonnes ressources au bon moment. C’est là qu’intervient le contrôle d’accès basé sur les attributs (ABAC). Dans cet article de blog, nous examinerons en détail le concept d’ABAC et explorerons sa mise en œuvre, en nous intéressant plus particulièrement à l’utilisation des solutions F5 pour renforcer les mesures de sécurité.
Comprendre le contrôle d’accès basé sur les attributs (ABAC)
Le contrôle d’accès basé sur les attributs (ABAC) est un modèle moderne de contrôle d’accès qui évalue différents attributs ou caractéristiques associés à un utilisateur, à une ressource et à un environnement afin de prendre des décisions en matière d’accès. Contrairement aux modèles traditionnels de contrôle d’accès qui reposent sur des rôles ou des groupes, l’ABAC prend en compte un large éventail de caractéristiques, telles que les attributs de l’utilisateur (niveau d’habilitation, service, intitulé du poste), les attributs de la ressource (sensibilité, classification) et les attributs environnementaux (heure de la journée, emplacement).
Avantages supérieurs de l’ABAC :
- Granularité : L’ABAC permet un contrôle d’accès précis, grâce auquel les organisations peuvent définir des politiques d’accès fondées sur des attributs spécifiques. Ainsi, les utilisateurs ont uniquement accès aux ressources nécessaires à l’exercice de leurs fonctions.
- Accès dynamique : l’ABAC s’adapte aux changements d’attributs et de contexte. Cette nature dynamique garantit que les décisions d’accès tiennent compte des changements en temps réel, réduisant ainsi le risque d’accès non autorisé. Par exemple, il est possible d’exploiter les données de télémétrie provenant d’un système UEBA ou d’un moteur de risque afin de déterminer le niveau de risque global associé à un utilisateur et d’ajuster les autorisations à la volée.
- Flexibilité des politiques : Les organisations peuvent créer des politiques d’accès complexes qui reflètent fidèlement les règles métier. Cette flexibilité est particulièrement utile dans les environnements où les utilisateurs ont des rôles et des besoins en ressources variés.
- Gestion des risques : En prenant en compte des attributs tels que la sensibilité des données et le niveau de sécurité de l’appareil de l’utilisateur, l’ABAC permet de gérer efficacement les risques de sécurité.
Mise en œuvre de l’ABAC avec F5
F5 est un leader de la fourniture et de la sécurité des applications. L’entreprise propose des solutions qui intègrent les principes de l’ABAC afin de renforcer le contrôle des accès et la sécurité. Voici comment F5 peut être utilisé pour mettre en œuvre l’ABAC ou compléter les solutions existantes :
- BIG-IP Access Policy Manager (APM) : Le module APM de F5 permet de créer des politiques d’accès fondées sur un large éventail d’attributs. Il peut intercepter les requêtes des utilisateurs, évaluer les attributs et accorder ou refuser l’accès en conséquence. Ainsi, les utilisateurs ne peuvent accéder aux ressources que s’ils répondent aux critères d’attributs spécifiés. Access Policy Manager est souvent utilisé comme PEP ou PDP dans les architectures Zero Trust. En outre, C2C, ou Comply to Connect, constitue un autre cas d’usage au sein du DoD, dans lequel APM peut aider les organisations à mettre en œuvre un contrôle ABAC granulaire.
- Sécurité contextuelle : Les solutions F5 peuvent recueillir des données contextuelles auprès de diverses sources, telles que les annuaires d’utilisateurs, les informations sur les appareils, les moteurs de calcul du niveau de confiance et les services tiers comme l’UEBA. Ces données contextuelles enrichissent le processus d’évaluation des attributs, ce qui permet de prendre des décisions plus précises en matière d’accès.
- Authentification unique (SSO) : Les fonctionnalités SSO de F5, associées à l’ABAC, offrent une expérience utilisateur fluide et sécurisée. Les utilisateurs s’authentifient une seule fois, puis leurs attributs et les politiques définies régissent leurs accès ultérieurs aux différentes ressources pour chaque requête.
- Intégration avec les fournisseurs d’identité et les fournisseurs de services : Les solutions F5 peuvent s’intégrer à différents fournisseurs d’identité et de services, notamment Active Directory, LDAP et des fournisseurs cloud tels qu’Okta, Ping et SailPoint, afin de récupérer les attributs des utilisateurs. Ces attributs jouent un rôle essentiel dans la prise de décisions éclairées en matière d’accès.
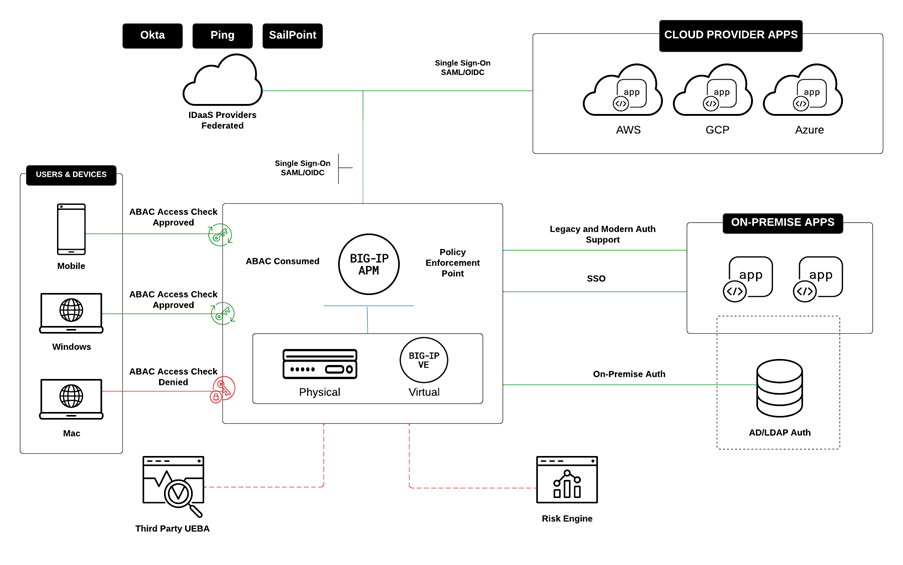
Alors que les organismes du département de la Défense des États-Unis (DoD) continuent de relever les défis liés à la sécurisation de leurs actifs numériques, des solutions telles que le contrôle d’accès basé sur les attributs (ABAC) offrent un moyen robuste de renforcer les mesures de contrôle d’accès. Grâce à ses solutions avancées de fourniture et de sécurisation des applications, F5 propose une plateforme puissante pour mettre en œuvre les principes de l’ABAC. En prenant en compte une multitude d’attributs et de contextes, les organismes peuvent garantir la protection de leurs ressources sensibles tout en permettant aux utilisateurs autorisés de travailler efficacement.
Dans un monde où les violations de données et les accès non autorisés suscitent des inquiétudes croissantes, l’adoption de mécanismes modernes de contrôle des accès devient impérative. En combinant les capacités de l’ABAC aux solutions F5, les organismes du département de la Défense peuvent renforcer leur posture de sécurité et mettre en place une défense solide contre des cybermenaces en constante évolution.
Consultez https://www.f5.com/solutions/public-sector/public-sector-cybersecurity pour en savoir plus sur les solutions de sécurité destinées aux administrations publiques.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.