Aujourd’hui, de nombreuses organisations migrent leurs applications courantes vers le cloud public et adoptent des applications cloud natives ou des logiciels en tant que service (SaaS), au lieu de conserver leurs applications sur site ou dans des centres de données monolithiques.
Dans le cadre de cette transition vers le cloud public, de nombreuses organisations migrent également leurs référentiels d’identités sur site vers des solutions cloud d’identité en tant que service (IDaaS). L’IDaaS s’intègre de manière transparente aux applications cloud et aux solutions SaaS, en fédérant les identités entre les applications et les plateformes cloud, ce qui simplifie la connexion aux applications et leur accès pour les utilisateurs. Les solutions IDaaS s’appuient sur des normes et protocoles d’authentification modernes, tels que le langage SAML (Secure Assertion Markup Language) ou OpenID Connect (OIDC) pour l’authentification, associé à Open Authorization (OAuth) pour l’autorisation. L’adoption de normes modernes d’authentification et d’autorisation simplifie non seulement le quotidien des utilisateurs et accélère leur accès aux applications, mais offre également ces mêmes avantages aux développeurs d’applications (AppDev) ainsi qu’aux équipes de sécurité et informatiques des organisations.
Là où les choses se compliquent
Bien qu’elles souhaitent migrer toutes leurs applications vers le cloud public ou vers des solutions SaaS, de nombreuses organisations constatent que cela n’est pas possible, car beaucoup de ces applications sont critiques, donnent accès à des données sensibles ou ont été développées sur mesure par et pour une organisation donnée, et sont utilisées depuis des années. Nombre de ces applications doivent être accessibles à une grande partie des employés, voire à tous. La plupart de ces applications critiques et personnalisées sont hébergées sur site, dans un centre de données ou dans un cloud privé. En outre, la plupart d’entre elles ne prennent pas du tout en charge la fédération des identités ni les normes et protocoles d’authentification modernes, ou du moins pas sans des investissements considérables en matière de temps d’arrêt, de personnel et de coûts, que la plupart des organisations ne peuvent pas se permettre.
Cela signifie que les organisations sont contraintes de gérer deux référentiels d’identités : l’un sur site pour prendre en charge les applications personnalisées et celles qui ne reposent pas sur des technologies modernes, et l’autre dans le cloud pour faciliter la prise en charge des applications de cloud public et SaaS. Mais la situation est encore plus complexe. Les organisations doivent souvent créer et déployer des politiques d’accès distinctes pour leurs applications sur site, en centre de données et dans un cloud privé, d’une part, et pour leurs applications cloud et SaaS, d’autre part. Elles devront également probablement gérer des systèmes d’accès aux applications distincts, ce qui est coûteux et chronophage. Plus important encore, l’expérience utilisateur en pâtit : les utilisateurs sont contraints d’accéder aux applications cloud et SaaS via une procédure de connexion unique, puis de s’authentifier chaque fois qu’ils accèdent à une nouvelle application stratégique ou personnalisée, voire une fois pour chaque application.
Comment améliorer la situation
Microsoft Azure Active Directory, la plateforme complète d’identité en tant que service (IDaaS) dans le cloud de Microsoft, a été intégrée à la solution fiable d’accès aux applications de F5, BIG-IP Access Policy Manager (APM) afin de relever les défis mentionnés ci-dessus. Cette intégration transparente permet de fédérer l’identité, l’authentification et les autorisations des utilisateurs en comblant les lacunes en matière d’identité et d’accès entre les applications natives du cloud public et les applications SaaS, ainsi que les applications stratégiques et personnalisées hébergées sur site, dans un centre de données ou dans un cloud privé.
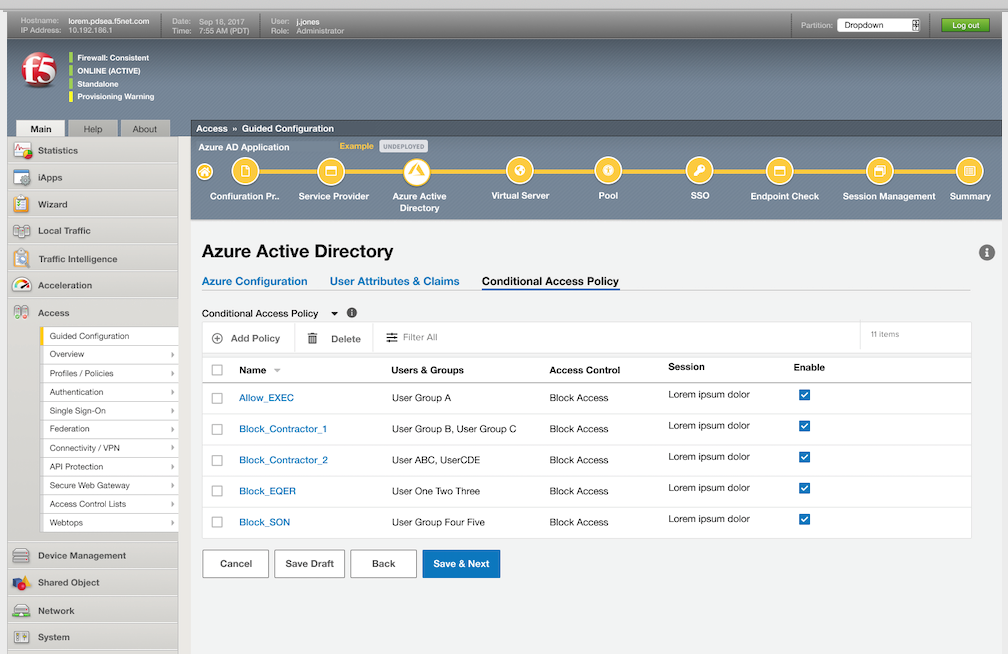
Azure AD en tant qu’IDaaS fournit une connexion sécurisée à BIG-IP APM. Ensemble, Azure AD et BIG-IP APM offrent une sécurité et une expérience utilisateur unifiées pour les applications modernes et classiques, en fournissant un plan de contrôle unique des identités et une authentification unique (SSO), depuis n’importe quel emplacement et appareil, pour toutes les applications, qu’elles soient hébergées sur site ou dans le cloud et qu’elles prennent ou non en charge les mécanismes modernes d’authentification et d’autorisation. Cela améliore l’expérience utilisateur et la productivité des employés, tout en aidant les équipes de développement d’applications, de sécurité et informatiques grâce à la prise en charge de l’IDaaS sans nécessiter de coûteux redéveloppements ni de mises à niveau. L’intégration permet également de protéger toutes les applications à l’aide de l’authentification multifacteur (MFA), renforçant ainsi la sécurité en intégrant la MFA aux applications qui ne pouvaient auparavant pas la prendre en charge. L’intégration d’Azure Active Directory et de BIG-IP APM renforce également la sécurité des applications grâce à l’authentification sans mot de passe, à des stratégies d’accès conditionnel fondées sur l’utilisateur, l’appareil, l’emplacement, l’heure de la journée et d’autres paramètres contextuels, ainsi qu’à des solutions tierces d’analyse du comportement des utilisateurs et des entités (UEBA) reposant sur des API.
La suite
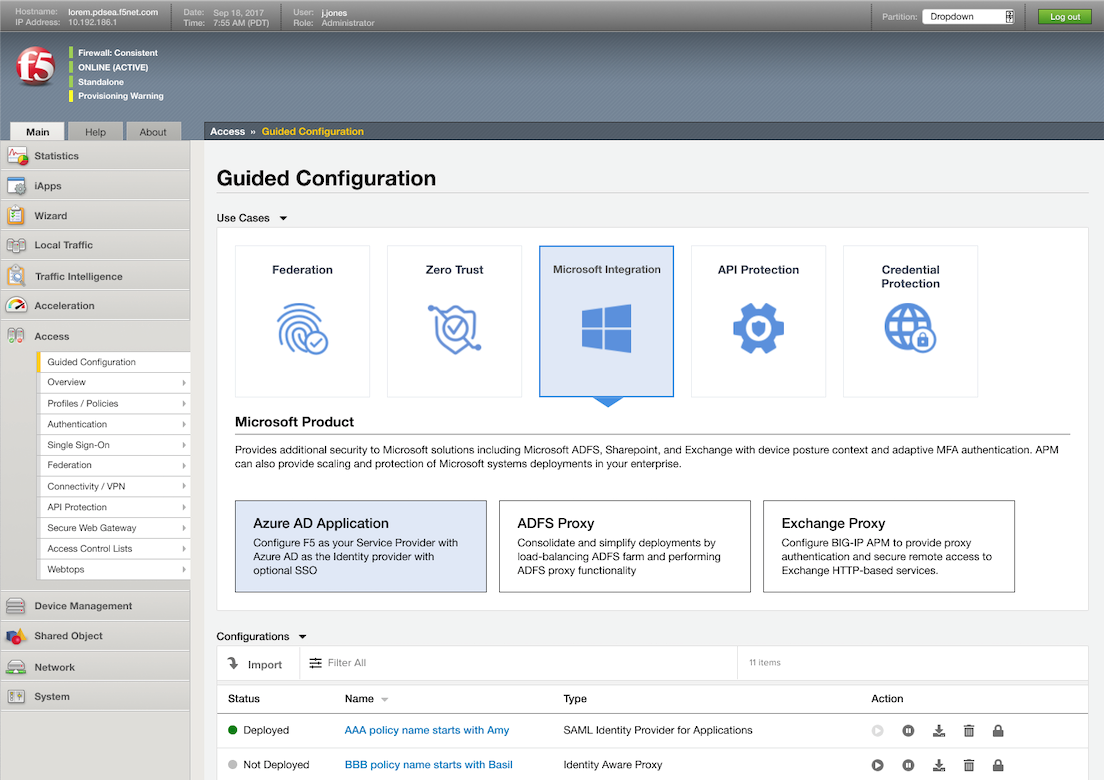
Dans la prochaine version de F5 BIG-IP APM, dont la sortie est prévue cet été, la configuration guidée avancée (AGC) pour APM permettra aux administrateurs d’intégrer facilement des applications stratégiques, telles que certaines applications SAP et Oracle, à Azure AD et d’en assurer la gestion opérationnelle. L’administrateur n’aura plus besoin de passer constamment d’Azure AD à BIG-IP, car la gestion de bout en bout des politiques opérationnelles sera directement intégrée à la console AGC d’APM. Cette intégration plus poussée entre BIG-IP APM et Azure AD offrira une solution automatisée et simple d’utilisation permettant à ces applications stratégiques de prendre rapidement et facilement en charge la fédération des identités, l’authentification unique (SSO) et l’authentification multifacteur (MFA). Cette intégration transparente entre BIG-IP APM et Azure AD réduira la charge de gestion et améliorera ainsi également l’expérience des administrateurs.
F5 et Microsoft poursuivront leurs efforts de partenariat afin de renforcer l’intégration de BIG-IP APM et d’Azure Active Directory, en permettant la configuration et le déploiement rapides de la fédération, de l’authentification unique (SSO), de l’accès conditionnel et de l’authentification multifacteur (MFA) pour un éventail d’applications SAP, Oracle et d’autres applications tierces critiques qui ne prennent pas en charge les mécanismes modernes d’authentification et d’autorisation, ainsi que pour les applications personnalisées.
L’objectif de F5 et Microsoft est non seulement d’améliorer l’expérience utilisateur en permettant un accès fluide à n’importe quelle application, où qu’elle se trouve, mais aussi d’enrichir l’expérience des administrateurs en simplifiant la configuration et le déploiement de la solution intégrée Microsoft Azure Active Directory et F5 BIG-IP APM, réduisant ainsi les besoins d’assistance administrative.
Captures d’écran
Ressources supplémentaires
Pour plus d’informations sur l’intégration de F5 BIG-IP Access Policy Manager et de Microsoft Azure Active Directory, veuillez cliquer ici.
Pour visionner des vidéos sur l’intégration de BIG-IP APM et d’Azure Active Directory, cliquez ici et ici.
Pour plus d’informations sur la manière dont l’intégration de BIG-IP APM et d’Azure Active Directory permet de garantir un accès à distance sécurisé et de préserver la productivité pendant la pandémie de COVID-19, veuillez cliquer ici.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.