
Nous sommes ravis d’annoncer la prise en charge de la solution pare-feu d’applications web (WAF) de F5 pour Microsoft Azure Security Center, désormais proposée aux clients dans le cadre d’une préversion publique limitée. Le nouveau service WAF de F5 contribue à assurer la conformité et à mieux protéger vos ressources contre les vulnérabilités applicatives, les menaces de couche 7 les plus récentes et les attaques DDoS, tout en offrant des performances applicatives optimales.
F5 s’appuie sur des technologies éprouvées dans le secteur et certifiées ICSA BIG-IP Application Security Manager (ASM) et BIG-IP Local Traffic Manager (LTM), proposées sous la forme d’un service virtuel préconfiguré dans Azure Security Center. En activant cette solution dans Azure Security Center, les entreprises bénéficient du même niveau de contrôle et de personnalisation que celui généralement offert aux applications dans le centre de données, tout en assurant une réponse rapide aux menaces ciblant les applications dans l’environnement Azure. La solution offre une protection complète de la couche 7 et s’active facilement grâce à trois niveaux de protection prédéfinis par les experts en sécurité de F5.
BIG-IP ASM aide les organisations à se protéger efficacement contre les attaques applicatives de couche 7 existantes et émergentes, à prévenir les violations de données coûteuses et à rester conformes aux exigences de la norme PCI-DSS. BIG-IP ASM offre l’ensemble de fonctionnalités le plus complet pour se prémunir contre les menaces, notamment Top 10 de l’OWASP, les attaques DDoS de couche 7, l’extraction de contenu de sites, les injections web et les vulnérabilités applicatives courantes, avec une couverture de protection inégalée. Reposant sur la technologie ADC de pointe de F5, il se distingue par son évolutivité, sa programmabilité et son adaptabilité, offrant aux organisations le meilleur rapport qualité-prix par rapport aux principales solutions concurrentes.
Dans Azure Security Center, la solution de pare-feu pour applications web de F5 permet aux entreprises d’identifier et de bloquer les menaces sophistiquées et complexes avec un niveau d’efficacité accru en matière de sécurité. Elle offre une défense proactive unique contre les bots et détecte et atténue les attaques par force brute, CSRF, XML et zero-day avec davantage de précision que les autres solutions. Elle peut appliquer dynamiquement les protections nécessaires afin d’empêcher les attaques d’atteindre les serveurs.
Configuration simple
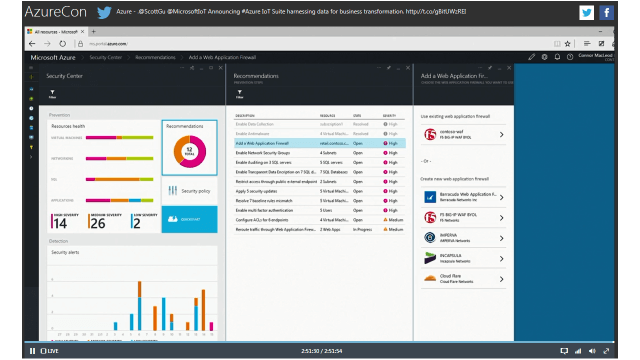
La solution de pare-feu pour applications web F5 dans Azure est préconfigurée, ce qui permet de configurer votre WAF rapidement et facilement. Il suffit aux administrateurs de sélectionner la solution F5 et de définir le niveau de protection approprié pour commencer, en quelques minutes, à protéger leur application contre les menaces. La solution F5 est idéale pour protéger contre les menaces les applications cloud natives dans Azure qui ne bénéficient pas nécessairement d’une équipe de sécurité dédiée. Elle convient également aux développeurs qui souhaitent déployer une protection immédiate sans passer par les tâtonnements parfois nécessaires à la configuration d’une solution WAF entièrement personnalisée.
En fonction des ressources humaines disponibles, les administrateurs peuvent opter pour la solution WAF « en un clic » préconfigurée par les experts de F5, ou choisir de configurer et de déployer ASM et LTM afin de répondre à leurs besoins spécifiques.
Personnalisable
F5 vous offre la possibilité d’activer la solution F5 WAF telle quelle ou d’exécuter BIG-IP ASM et LTM en tant que machines virtuelles Azure afin de répondre à vos besoins. Bien que nous vous recommandions de sélectionner dans un premier temps l’un des niveaux de protection préconfigurés pour vous aider immédiatement à respecter les politiques de conformité de votre organisation ou de votre secteur, vous pouvez aller plus loin. Une fois la solution F5 WAF activée, vous aurez également accès à un large éventail de fonctionnalités ASM avancées, ce qui vous permettra de configurer davantage la solution WAF afin de répondre au mieux aux besoins ou aux politiques propres à vos applications ou à votre organisation.
Le déploiement d’Application Security Manager et de Local Traffic Manager en tant que machines virtuelles dans Azure vous permet également d’étendre les politiques de sécurité existantes, d’utiliser les modèles iApps existants et les iRules existantes, ainsi que de tirer parti de vos licences F5 existantes grâce à l’option Bring Your Own License (BYOL).
Fiable
F5 est le leader du marché des technologies ADC et le nom le plus fiable du secteur en matière de protection par pare-feu d’applications web. Sa solution est déployée dans davantage de centres de données d’entreprise que toute autre solution WAF.1 Les organisations font confiance à ASM pour protéger les applications web les plus consultées au monde, où qu’elles soient hébergées, avec le plus haut niveau d’efficacité en matière de sécurité et sans compromettre les performances.
Les clients peuvent désormais bénéficier du même ensemble complet de fonctionnalités, ainsi que de capacités de sécurité et de gestion du trafic de niveau entreprise, étroitement intégrées à l’environnement Azure.
Voici des liens vers des ressources connexes :
- Annonce de la préversion publique de Microsoft Azure
- Centre de sécurité Microsoft Azure
- BIG-IP Application Security Manager
- La plateforme BIG-IP et Microsoft Azure : services applicatifs dans le cloud
- Démonstration des VE F5 BIG-IP dans Microsoft Azure
[1] https://informationsecurity.451research.com/?p=5684
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.